 ke0z/binaivulhunter
استخدم مفكك الشيفرة IDA PRO HexRays مع OpenAI (ChatGPT) للعثور على الثغرات المحتملة في الملفات الثنائية.

مكوّن إضافي لبرنامج IDA Pro للمساعدة في اكتشاف الثغرات الأمنية في الملفات الثنائية.
استخدم مفكك أكواد IDA Pro HexRays مع OpenAI (ChatGPT) للعثور على الثغرات الأمنية المحتملة في الملفات الثنائية
إخلاء مسؤولية: قد تؤدي الردود المحتملة أثناء محاولة العثور على ثغرات أمنية في الملفات الثنائية باستخدام الذكاء الاصطناعي إلى نتائج إيجابية كاذبة، ومع ذلك فقد نجح الأمر في العديد من مسابقات CTF التي عملت عليها (سهلة/متوسطة ... وبعضها صعبة)
ضع ملف البايثون النصي في مجلد إضافات (Plugins) الخاص بـ IDA Pro.
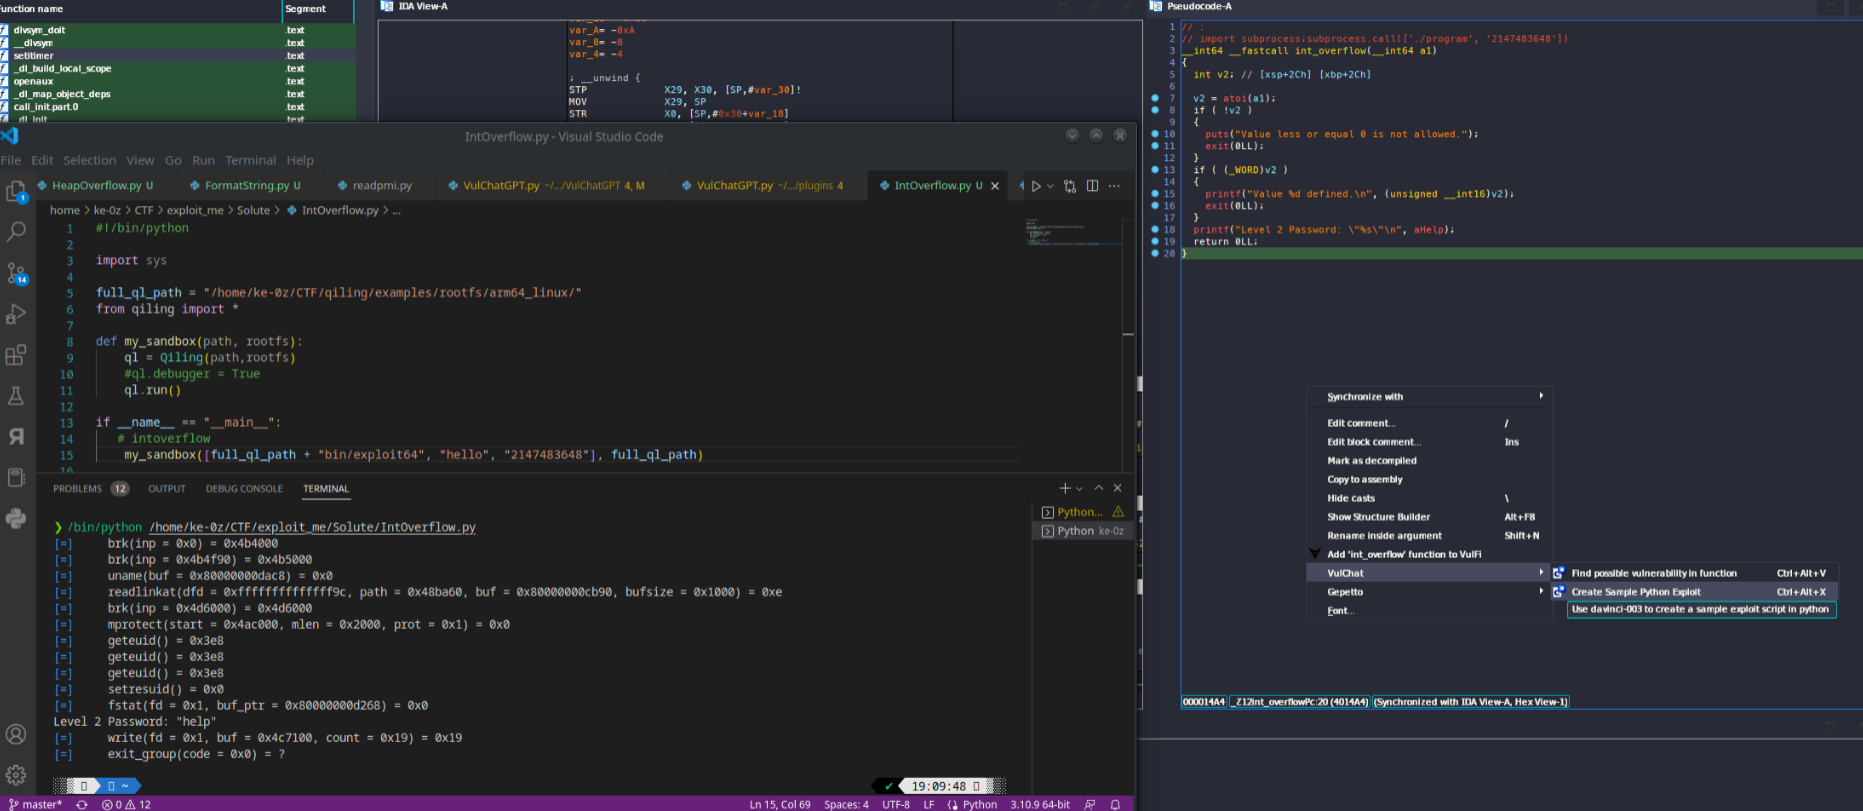
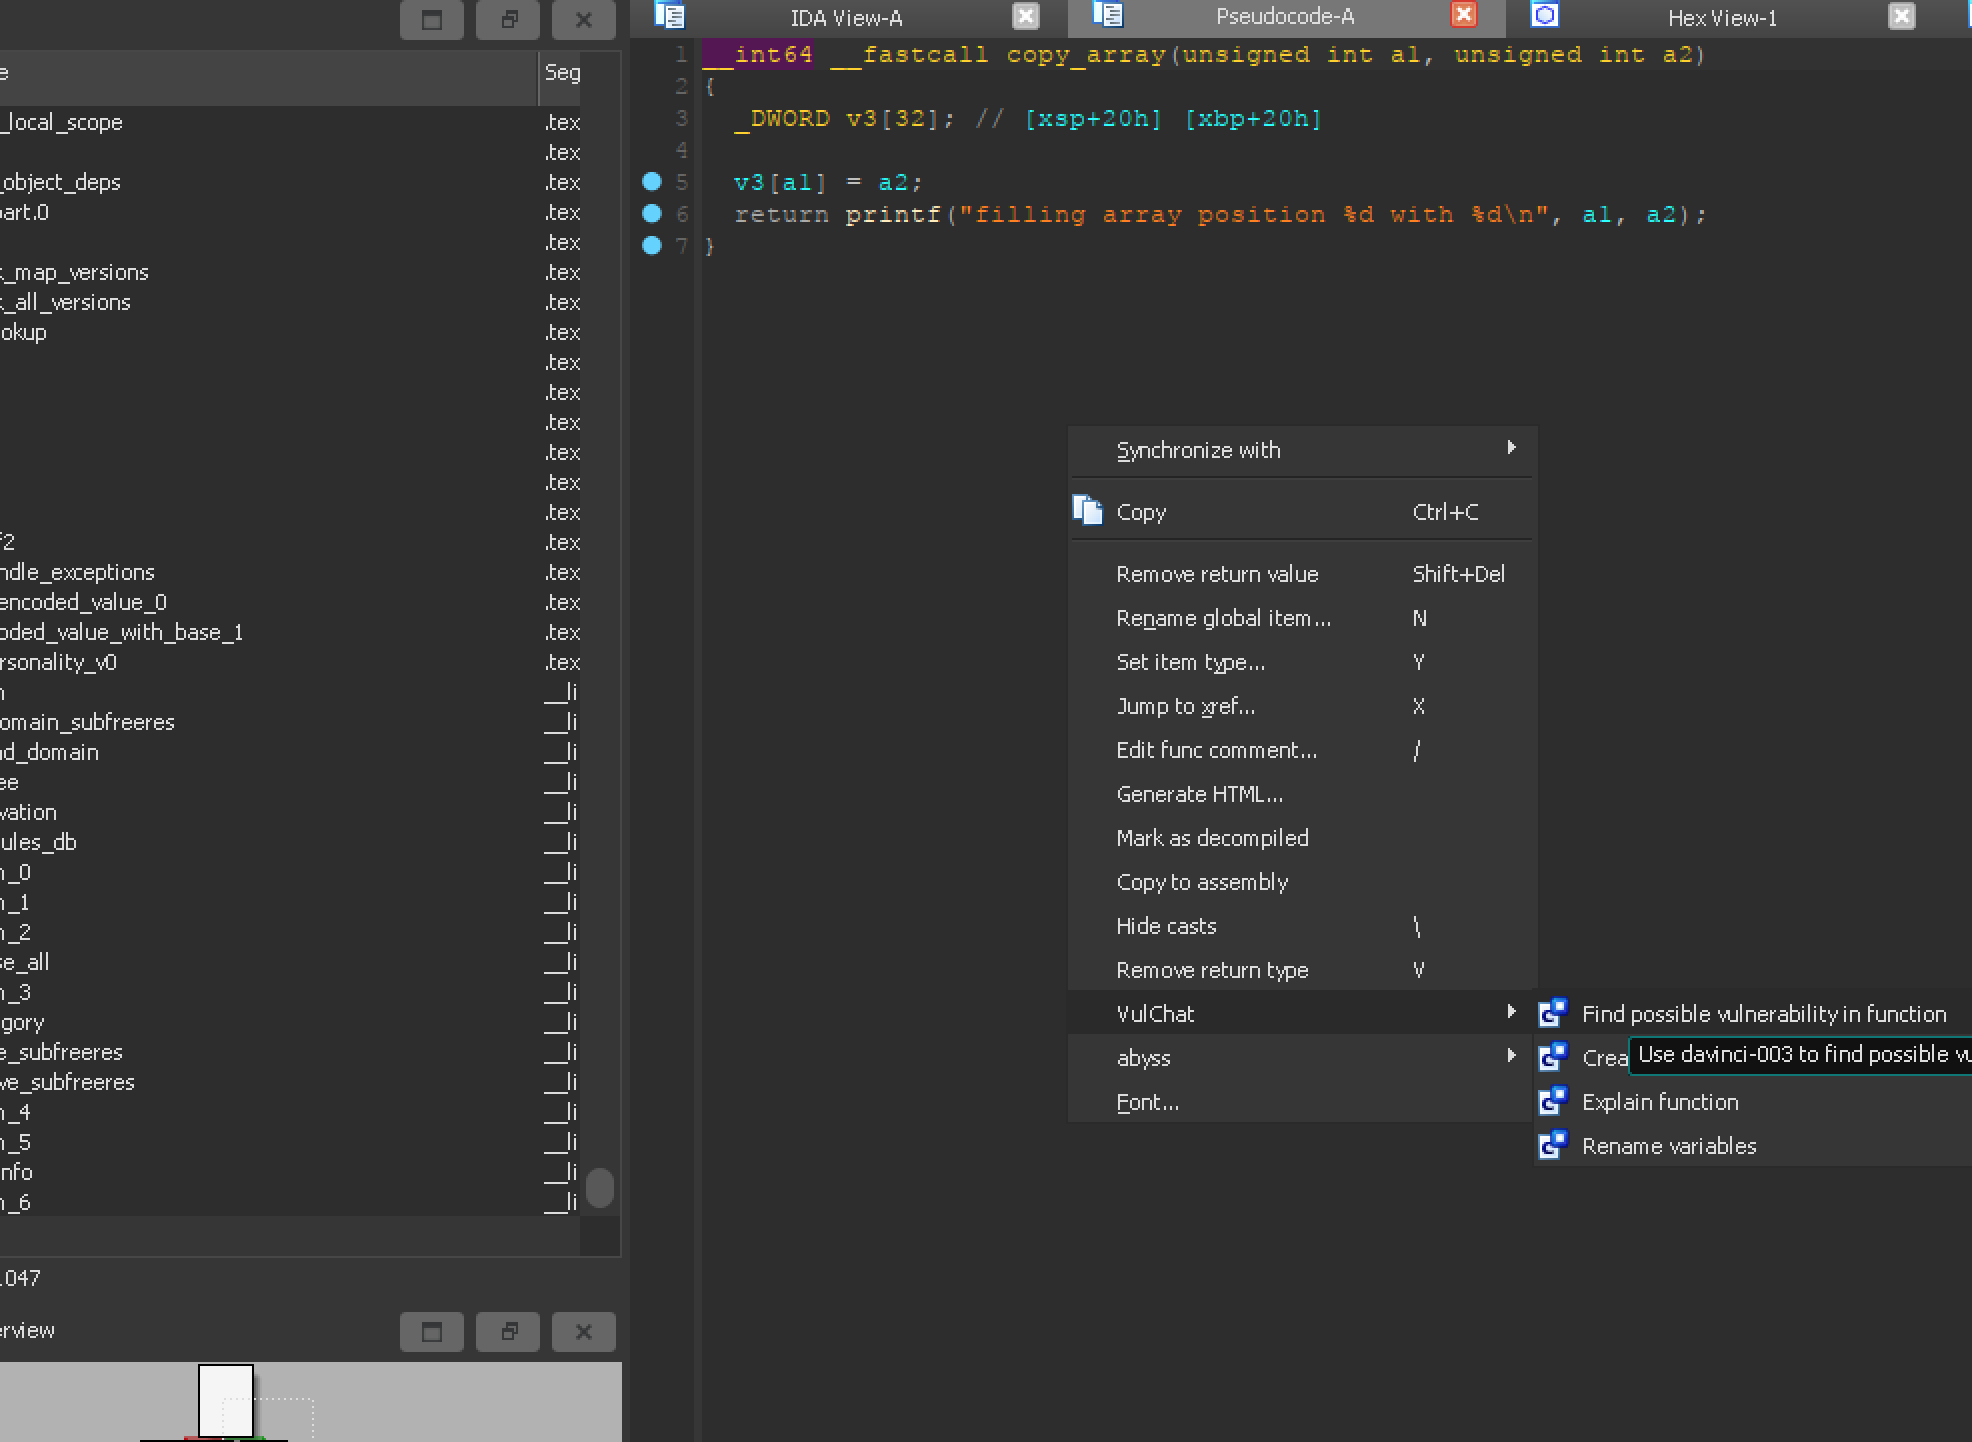
انقر بزر الماوس الأيمن على الكود المُفكَّك، ثم اختر "Find possible vulnerability in function"
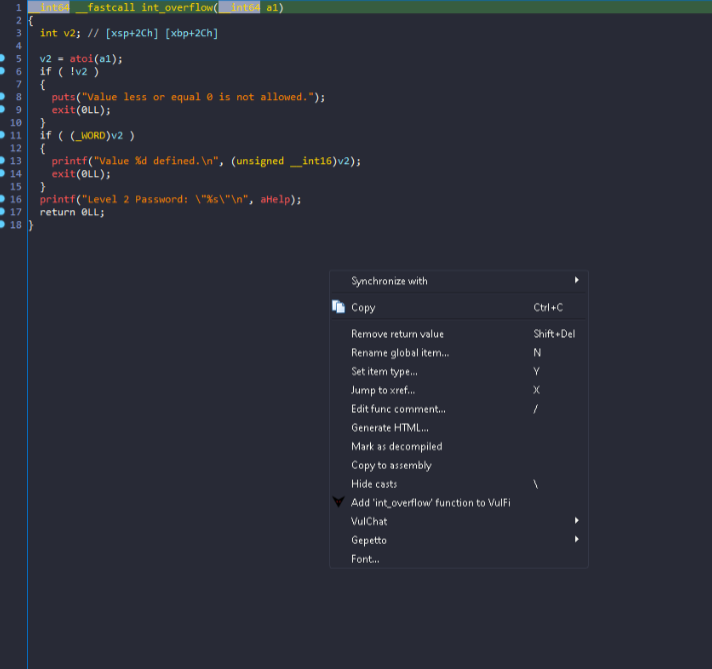
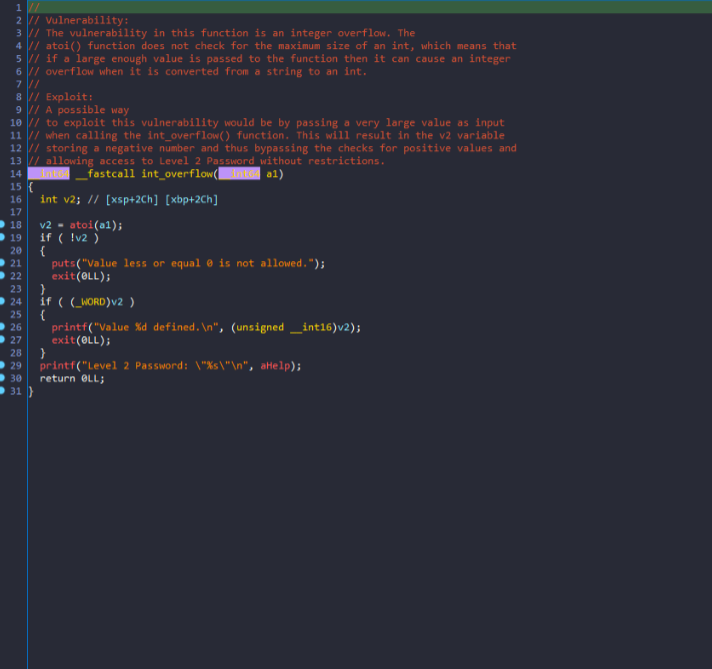
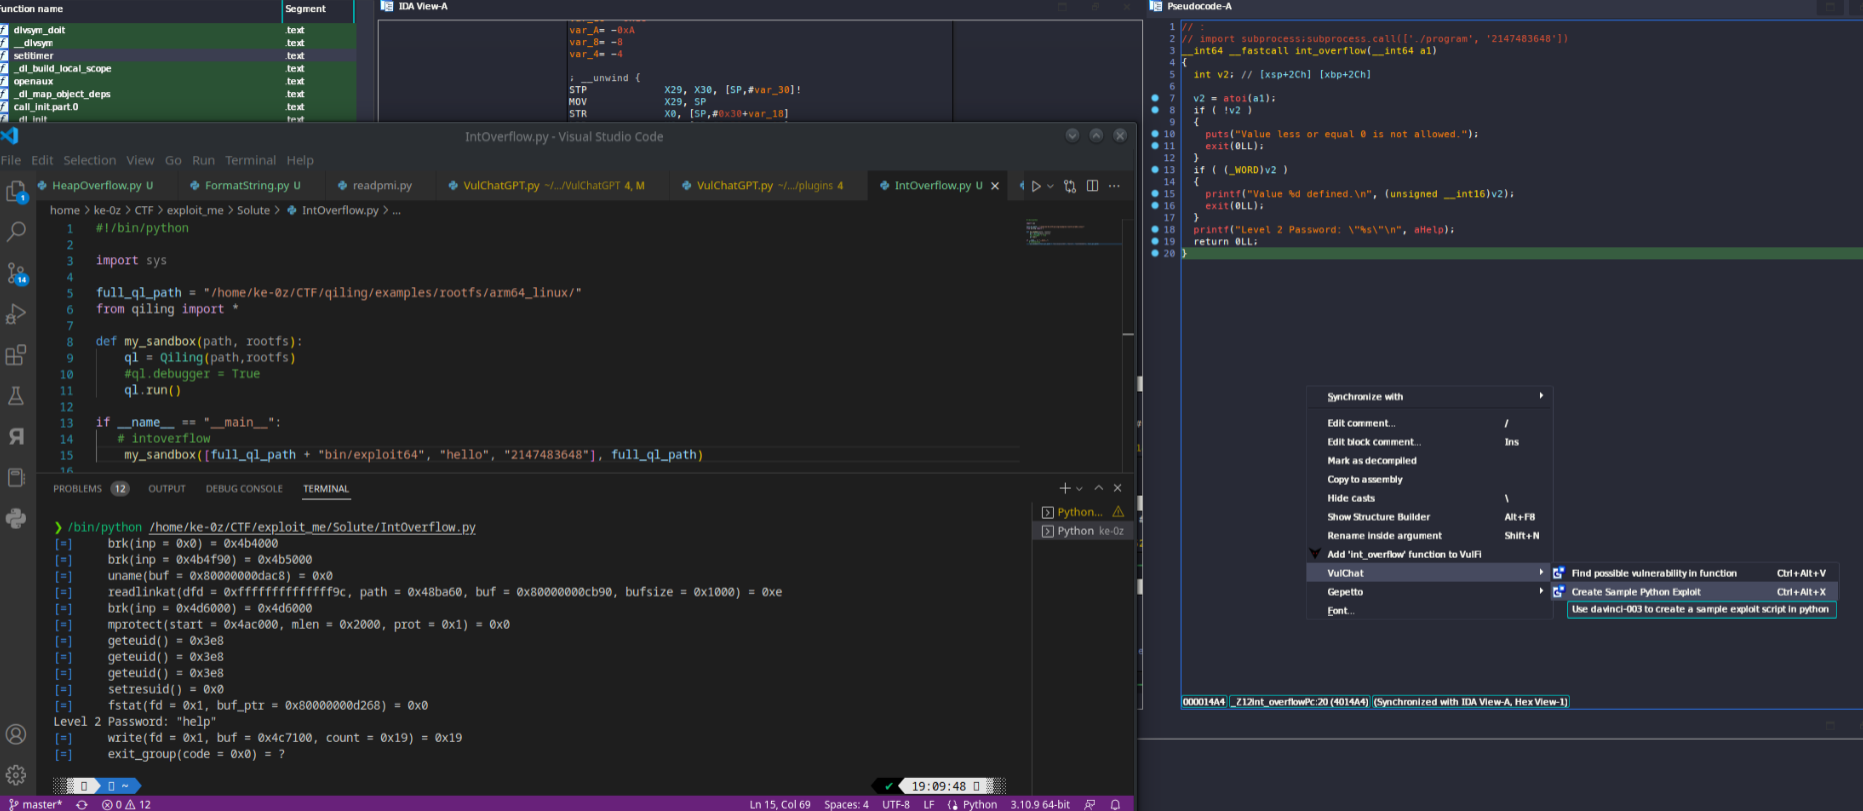


BinAIVulHunter هو مكوّن إضافي متقدم لبرنامج IDA Pro يستفيد من عدة مزودي ذكاء اصطناعي (OpenAI GPT وGoogle Gemini وOllama) لإجراء تحليل ذكي للثغرات الأمنية، وشرح الكود، وتقييم أمان الدوال المُفكَّكة.
قم بتنزيل المكوّن الإضافي:
# Save BinAIVulHunter.py to your IDA Pro plugins directory
# Typically: C:\Program Files\IDA Pro X.X\plugins\
ثبّت التبعيات الأساسية:
pip install psutil
ثبّت مكتبات مزودي الذكاء الاصطناعي (اختر واحدة أو أكثر):
# For OpenAI
pip install openai

# For Google Gemini
pip install google-generativeai

# For Ollama (local AI)
pip install requests
أعد تشغيل IDA Pro لتحميل المكوّن الإضافي
احصل على مفتاح API:
عيّن متغير البيئة:
# Windows Command Prompt
set OPENAI_API_KEY=sk-your-openai-key-here

# PowerShell
$env:OPENAI_API_KEY="sk-your-openai-key-here"

# Linux/Mac
export OPENAI_API_KEY="sk-your-openai-key-here"
أعد تشغيل IDA Pro
احصل على مفتاح API:
عيّن متغير البيئة:
# Windows Command Prompt
set GEMINI_API_KEY=your-gemini-key-here

# PowerShell
$env:GEMINI_API_KEY="your-gemini-key-here"

# Linux/Mac
export GEMINI_API_KEY="your-gemini-key-here"
أعد تشغيل IDA Pro
ثبّت Ollama:
# Linux
curl -fsSL https://ollama.ai/install.sh | sh

# macOS
brew install ollama
شغّل خدمة Ollama:
ollama serve
اسحب نماذج الذكاء الاصطناعي:
# For general code analysis
ollama pull llama2

# For coding tasks (recommended)
ollama pull codellama

# Other specialized models
ollama pull mistral
ollama pull deepseek-coder
متغيرات بيئة اختيارية:
# Custom Ollama server (if not localhost:11434)
set OLLAMA_BASE_URL=http://your-server:11434

# Set default model
set OLLAMA_MODEL=codellama
| المتغير | الوصف | الافتراضي | مطلوب |
|---|---|---|---|
OPENAI_API_KEY | مفتاح API الخاص بـ OpenAI | لا يوجد | لـ OpenAI |
GEMINI_API_KEY | مفتاح API الخاص بـ Google Gemini | لا يوجد | لـ Gemini |
OLLAMA_BASE_URL | عنوان URL لخادم Ollama | http://localhost:11434 | لا |
OLLAMA_MODEL | نموذج Ollama الافتراضي | llama2 | لا |
VULCHAT_PROVIDER | مزود الذكاء الاصطناعي المستخدم | openai | لا |
VULCHAT_MODEL | اسم نموذج محدد | الافتراضي للمزود | لا |
OPENAI_BASE_URL | نقطة نهاية مخصصة لـ OpenAI | واجهة API الرسمية | لا |
عيّن مزود الذكاء الاصطناعي المفضل لديك:
# Use OpenAI (default)
set VULCHAT_PROVIDER=openai

# Use Google Gemini
set VULCHAT_PROVIDER=gemini

# Use Ollama (local)
set VULCHAT_PROVIDER=ollama
Edit → VulChatانقر بزر الماوس الأيمن في عرض المفكك للوصول إلى:
الوصول عبر Edit → VulChat → Control Panel أو Ctrl+Alt+P:
| الاختصار | الإجراء |
|---|---|
Ctrl+Alt+V | العثور على الثغرات |
Ctrl+Alt+G | شرح الدالة |
Ctrl+Alt+R | إعادة تسمية المتغيرات |
Ctrl+Alt+X | إنشاء مدخلات اختبار |
Ctrl+Alt+S | فحص جميع الدوال |
Ctrl+Alt+W | البحث في مرجع CWE |
Ctrl+Alt+P | لوحة التحكم |
Ctrl+F5 | تفكيك جميع الدوال |
للتحليل الآلي والتكامل مع CI/CD:
# Scan all functions for vulnerabilities
ida64.exe -A -S"BinAIVulHunter.py --scan-all --output results.json" binary.exe
