 karib0u/rustinel
كشف نقاط النهاية لأنظمة Windows وLinux وmacOS. قواعد Sigma وYARA وIOC على القياس عن بُعد الأصلي. مكتوب بلغة Rust. لا يتطلب حسابًا سحابيًا.


كشف على نقاط النهاية مفتوح المصدر. ثلاث منصات. قواعدك أنت.
شغّل كشوفات Sigma وYARA وIOC على بيانات القياس الأصلية من Windows وLinux وmacOS.
مكتوب بلغة Rust، مع تنبيهات محلية ودون الحاجة إلى حساب سحابي.


تنزيل | التوثيق | حزم الكشف | الموقع الإلكتروني

rustinel sigma doctor أي القواعد يمكن أن تُفعَّل، بينما يبلّغ rustinel doctor عن صحة وقت التشغيل والأحداث المُسقَطة تحت الحمل.ثبّته في مجلد rustinel محلي، ثم شغّله.
Linux (نواة 5.8+):
curl -fsSL https://rustinel.io/install.sh | sh
cd rustinel && sudo ./rustinel run
Windows، في PowerShell بصلاحيات مرتفعة:
irm https://rustinel.io/install.ps1 | iex
Set-Location rustinel; .\rustinel.exe run
macOS (تجريبي) يتطلب Full Disk Access أولاً، راجع أذونات macOS:
curl -fsSL https://rustinel.io/install.sh | sh
cd rustinel && sudo ./rustinel run
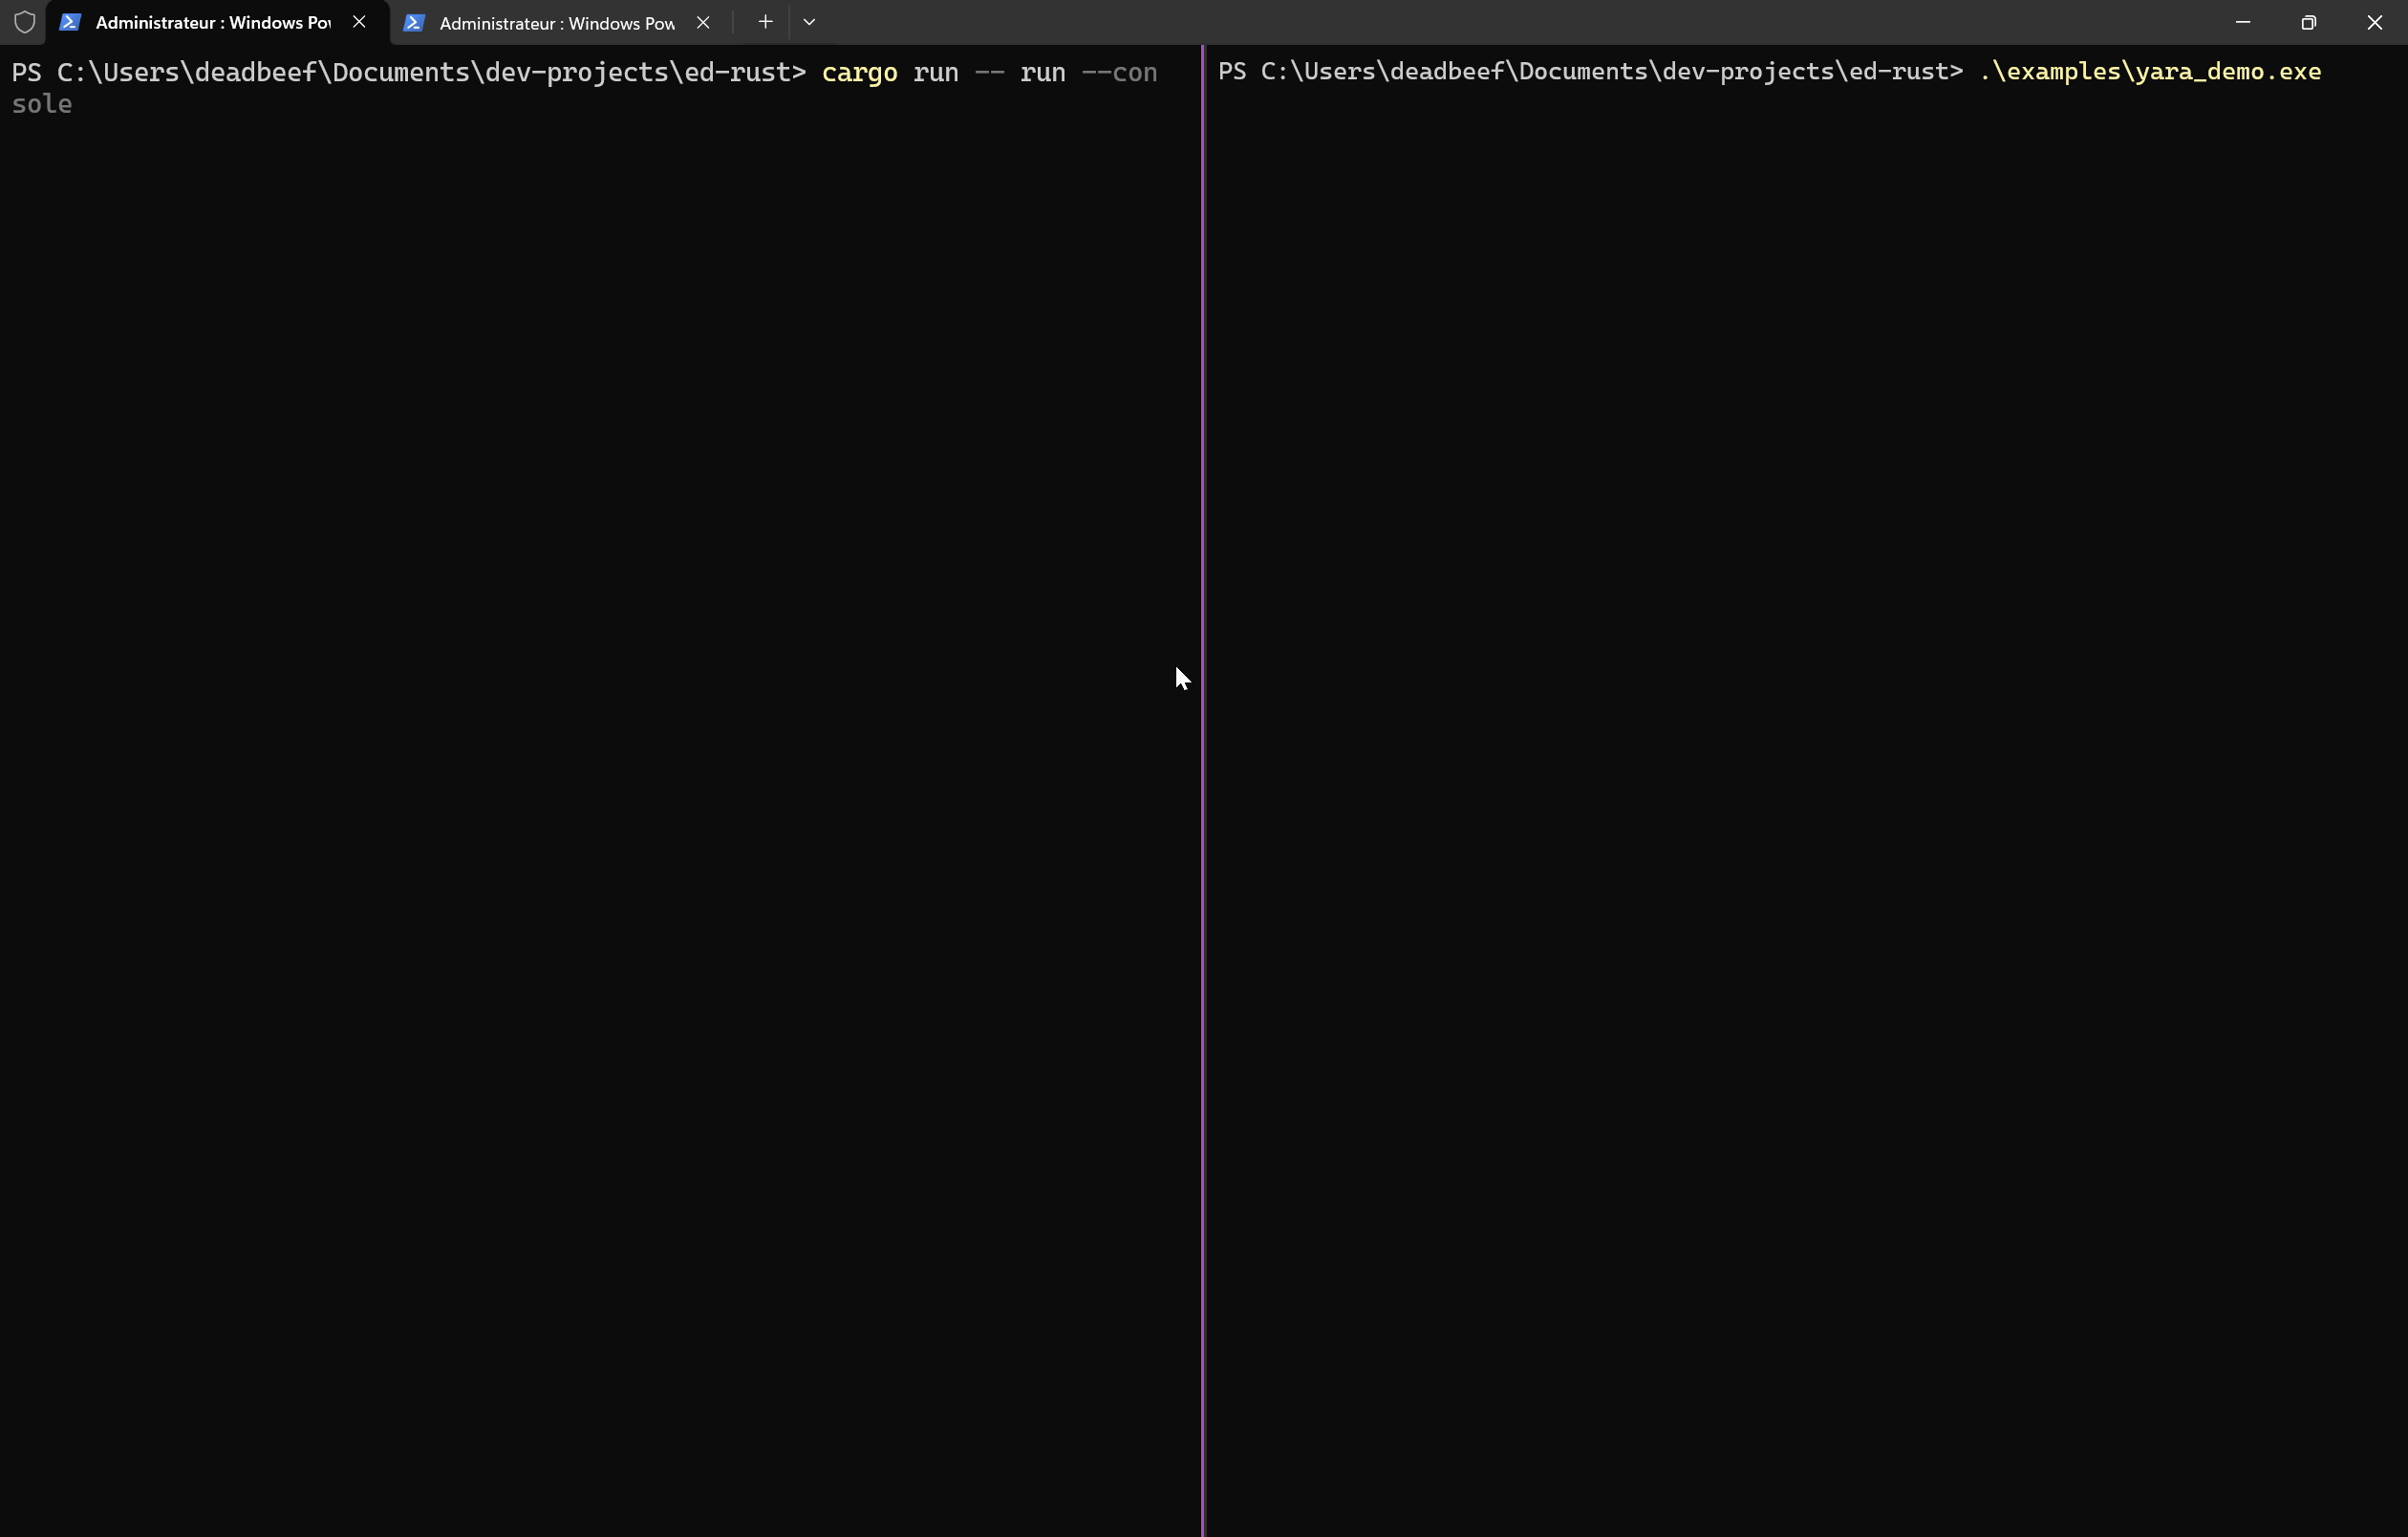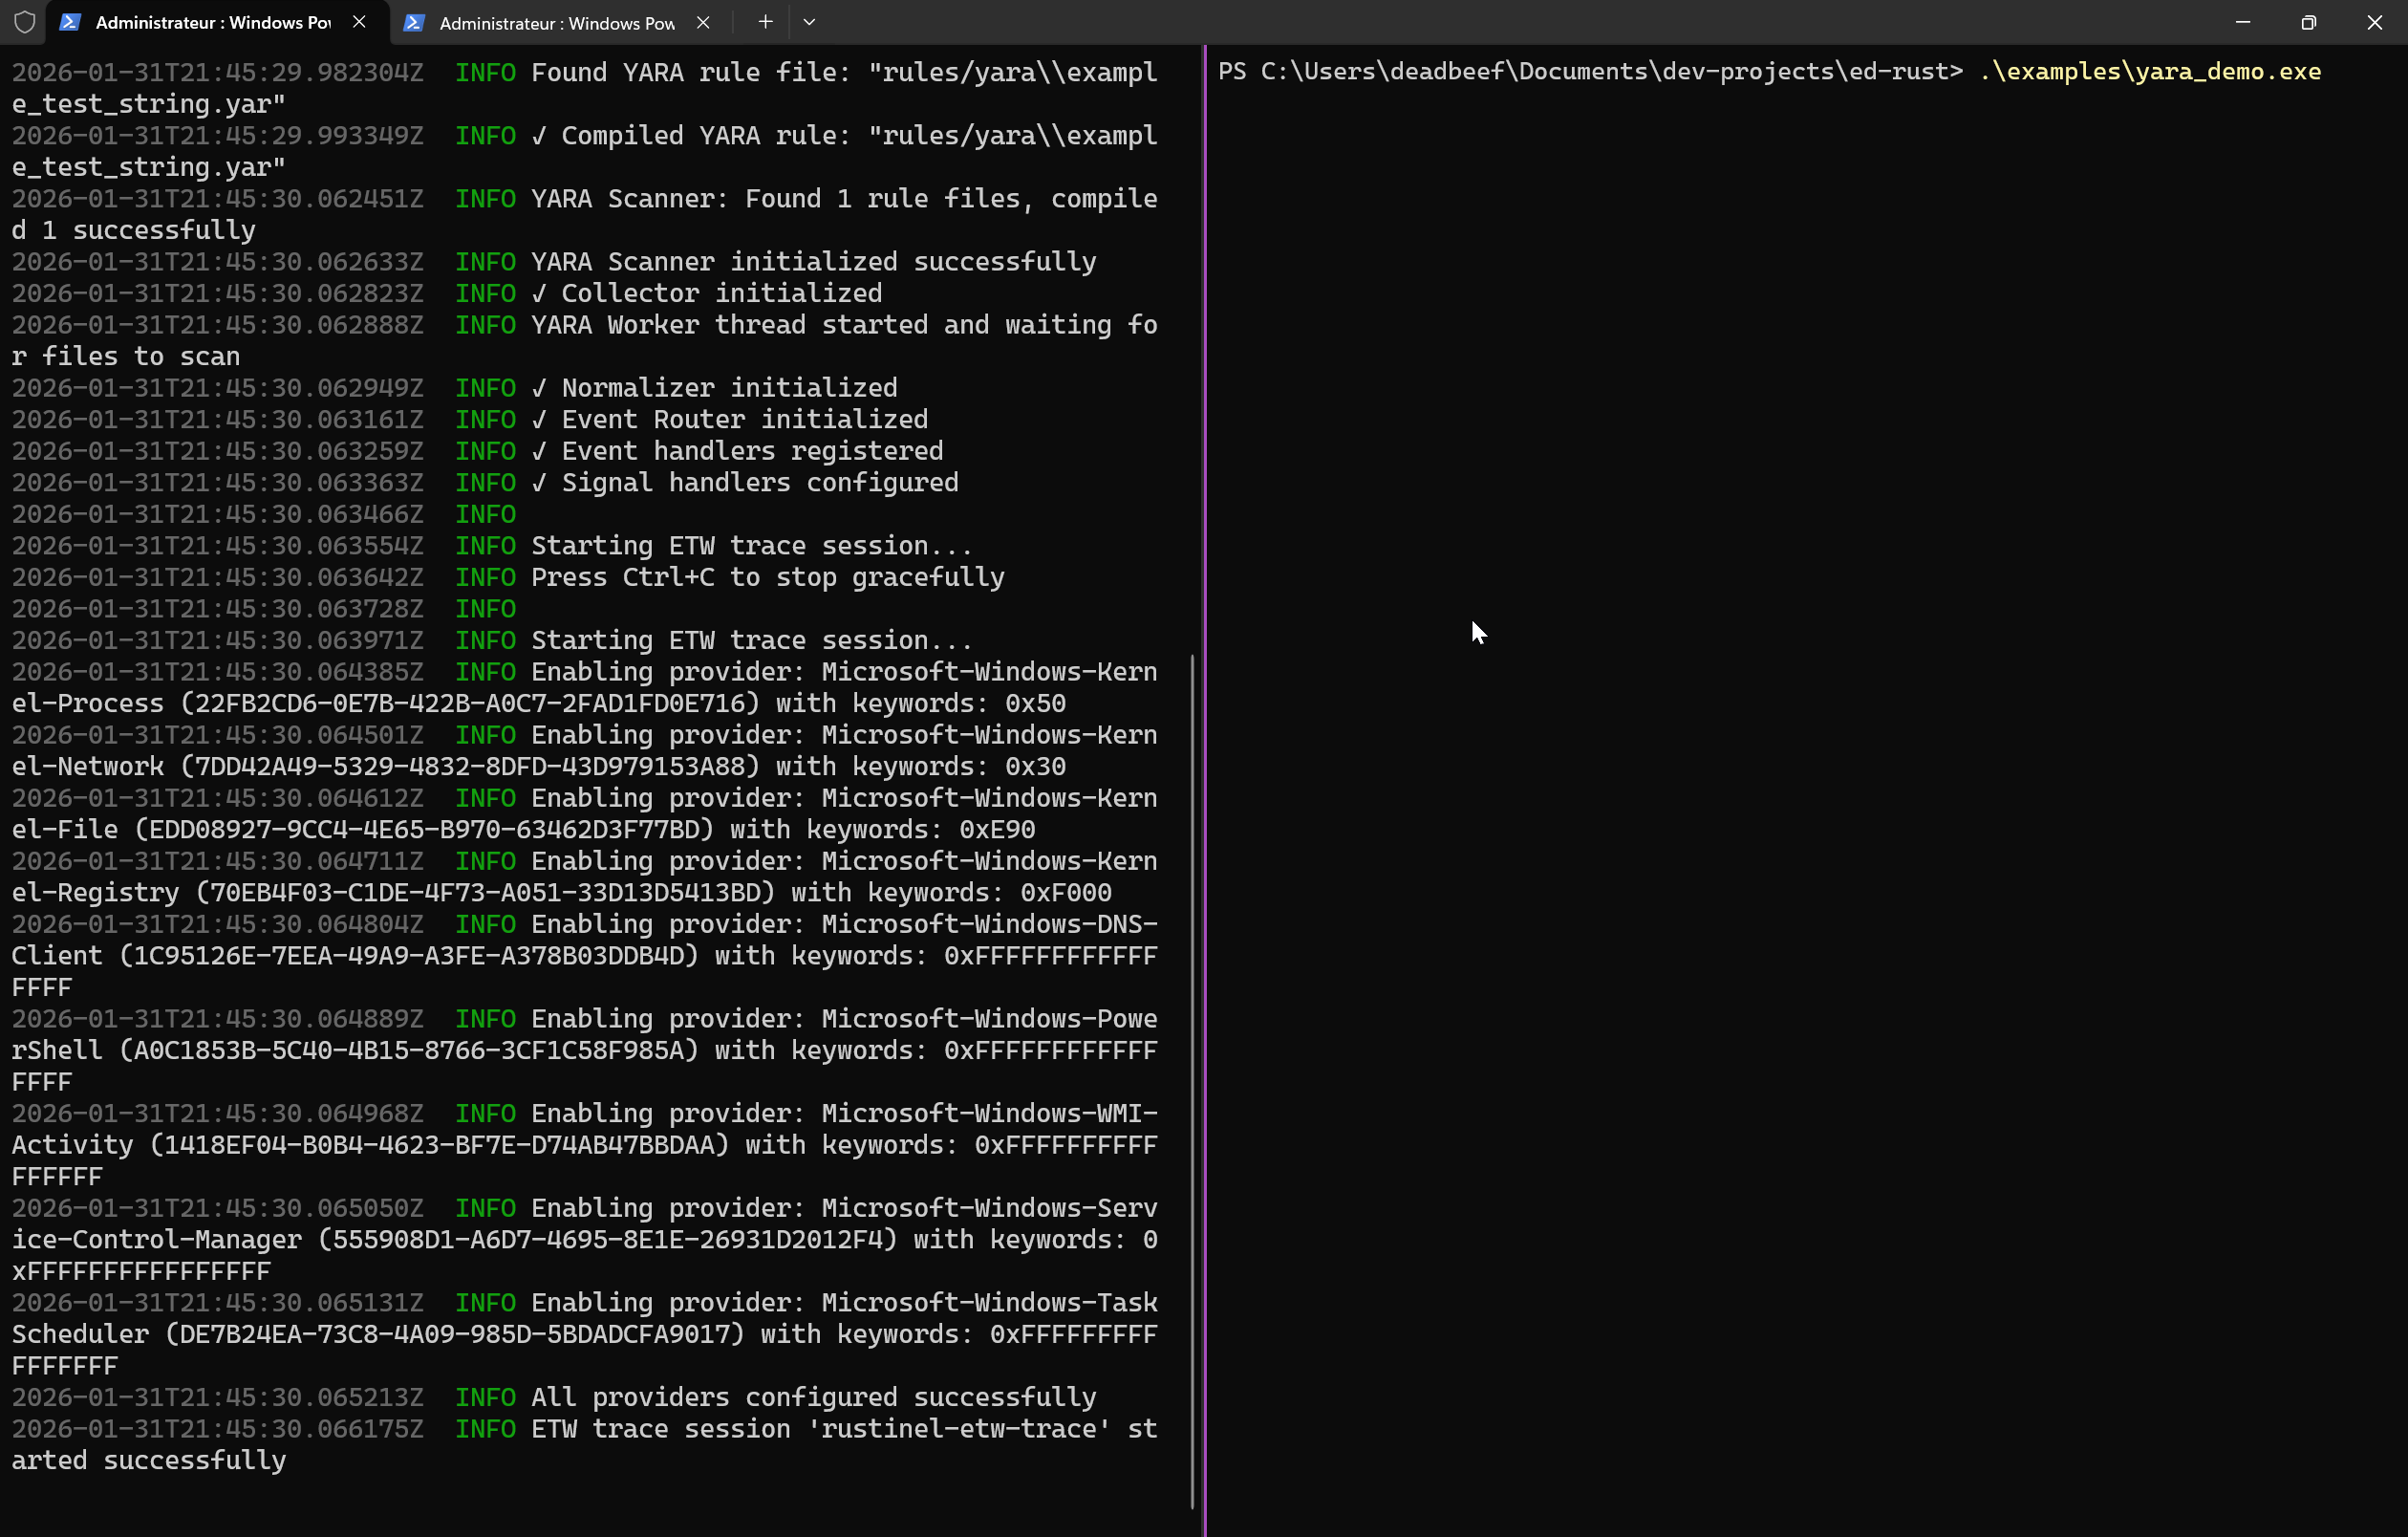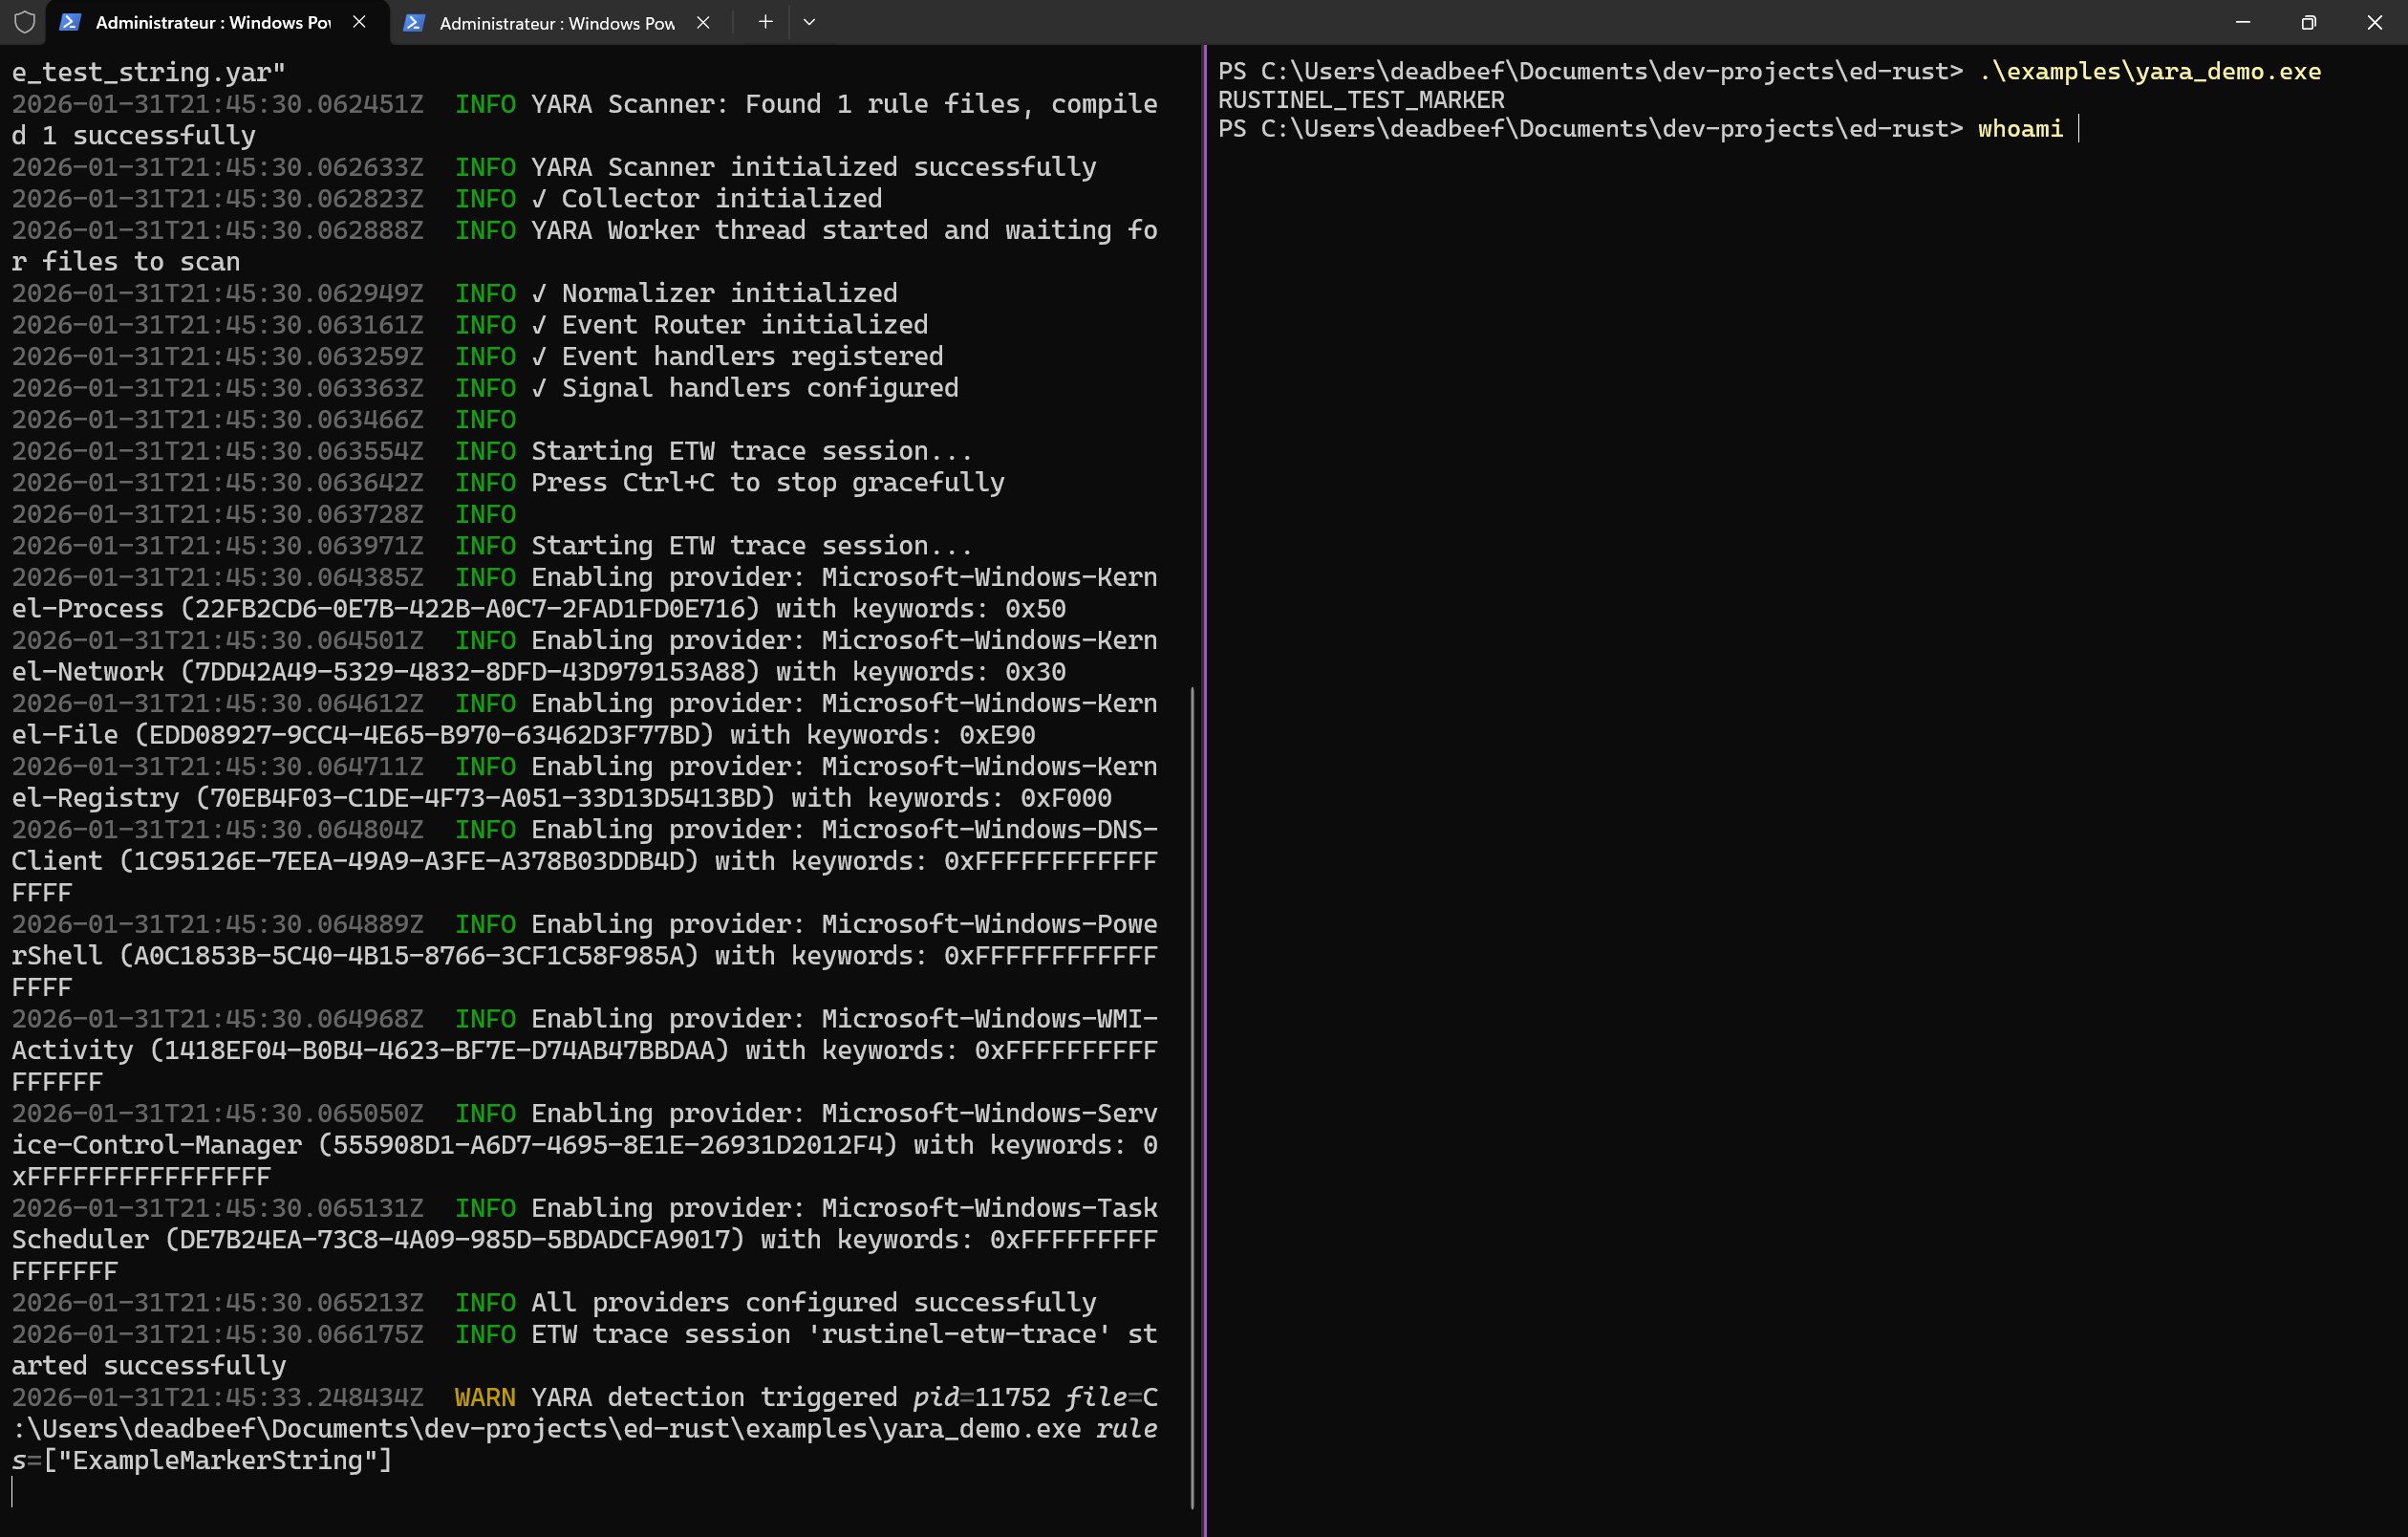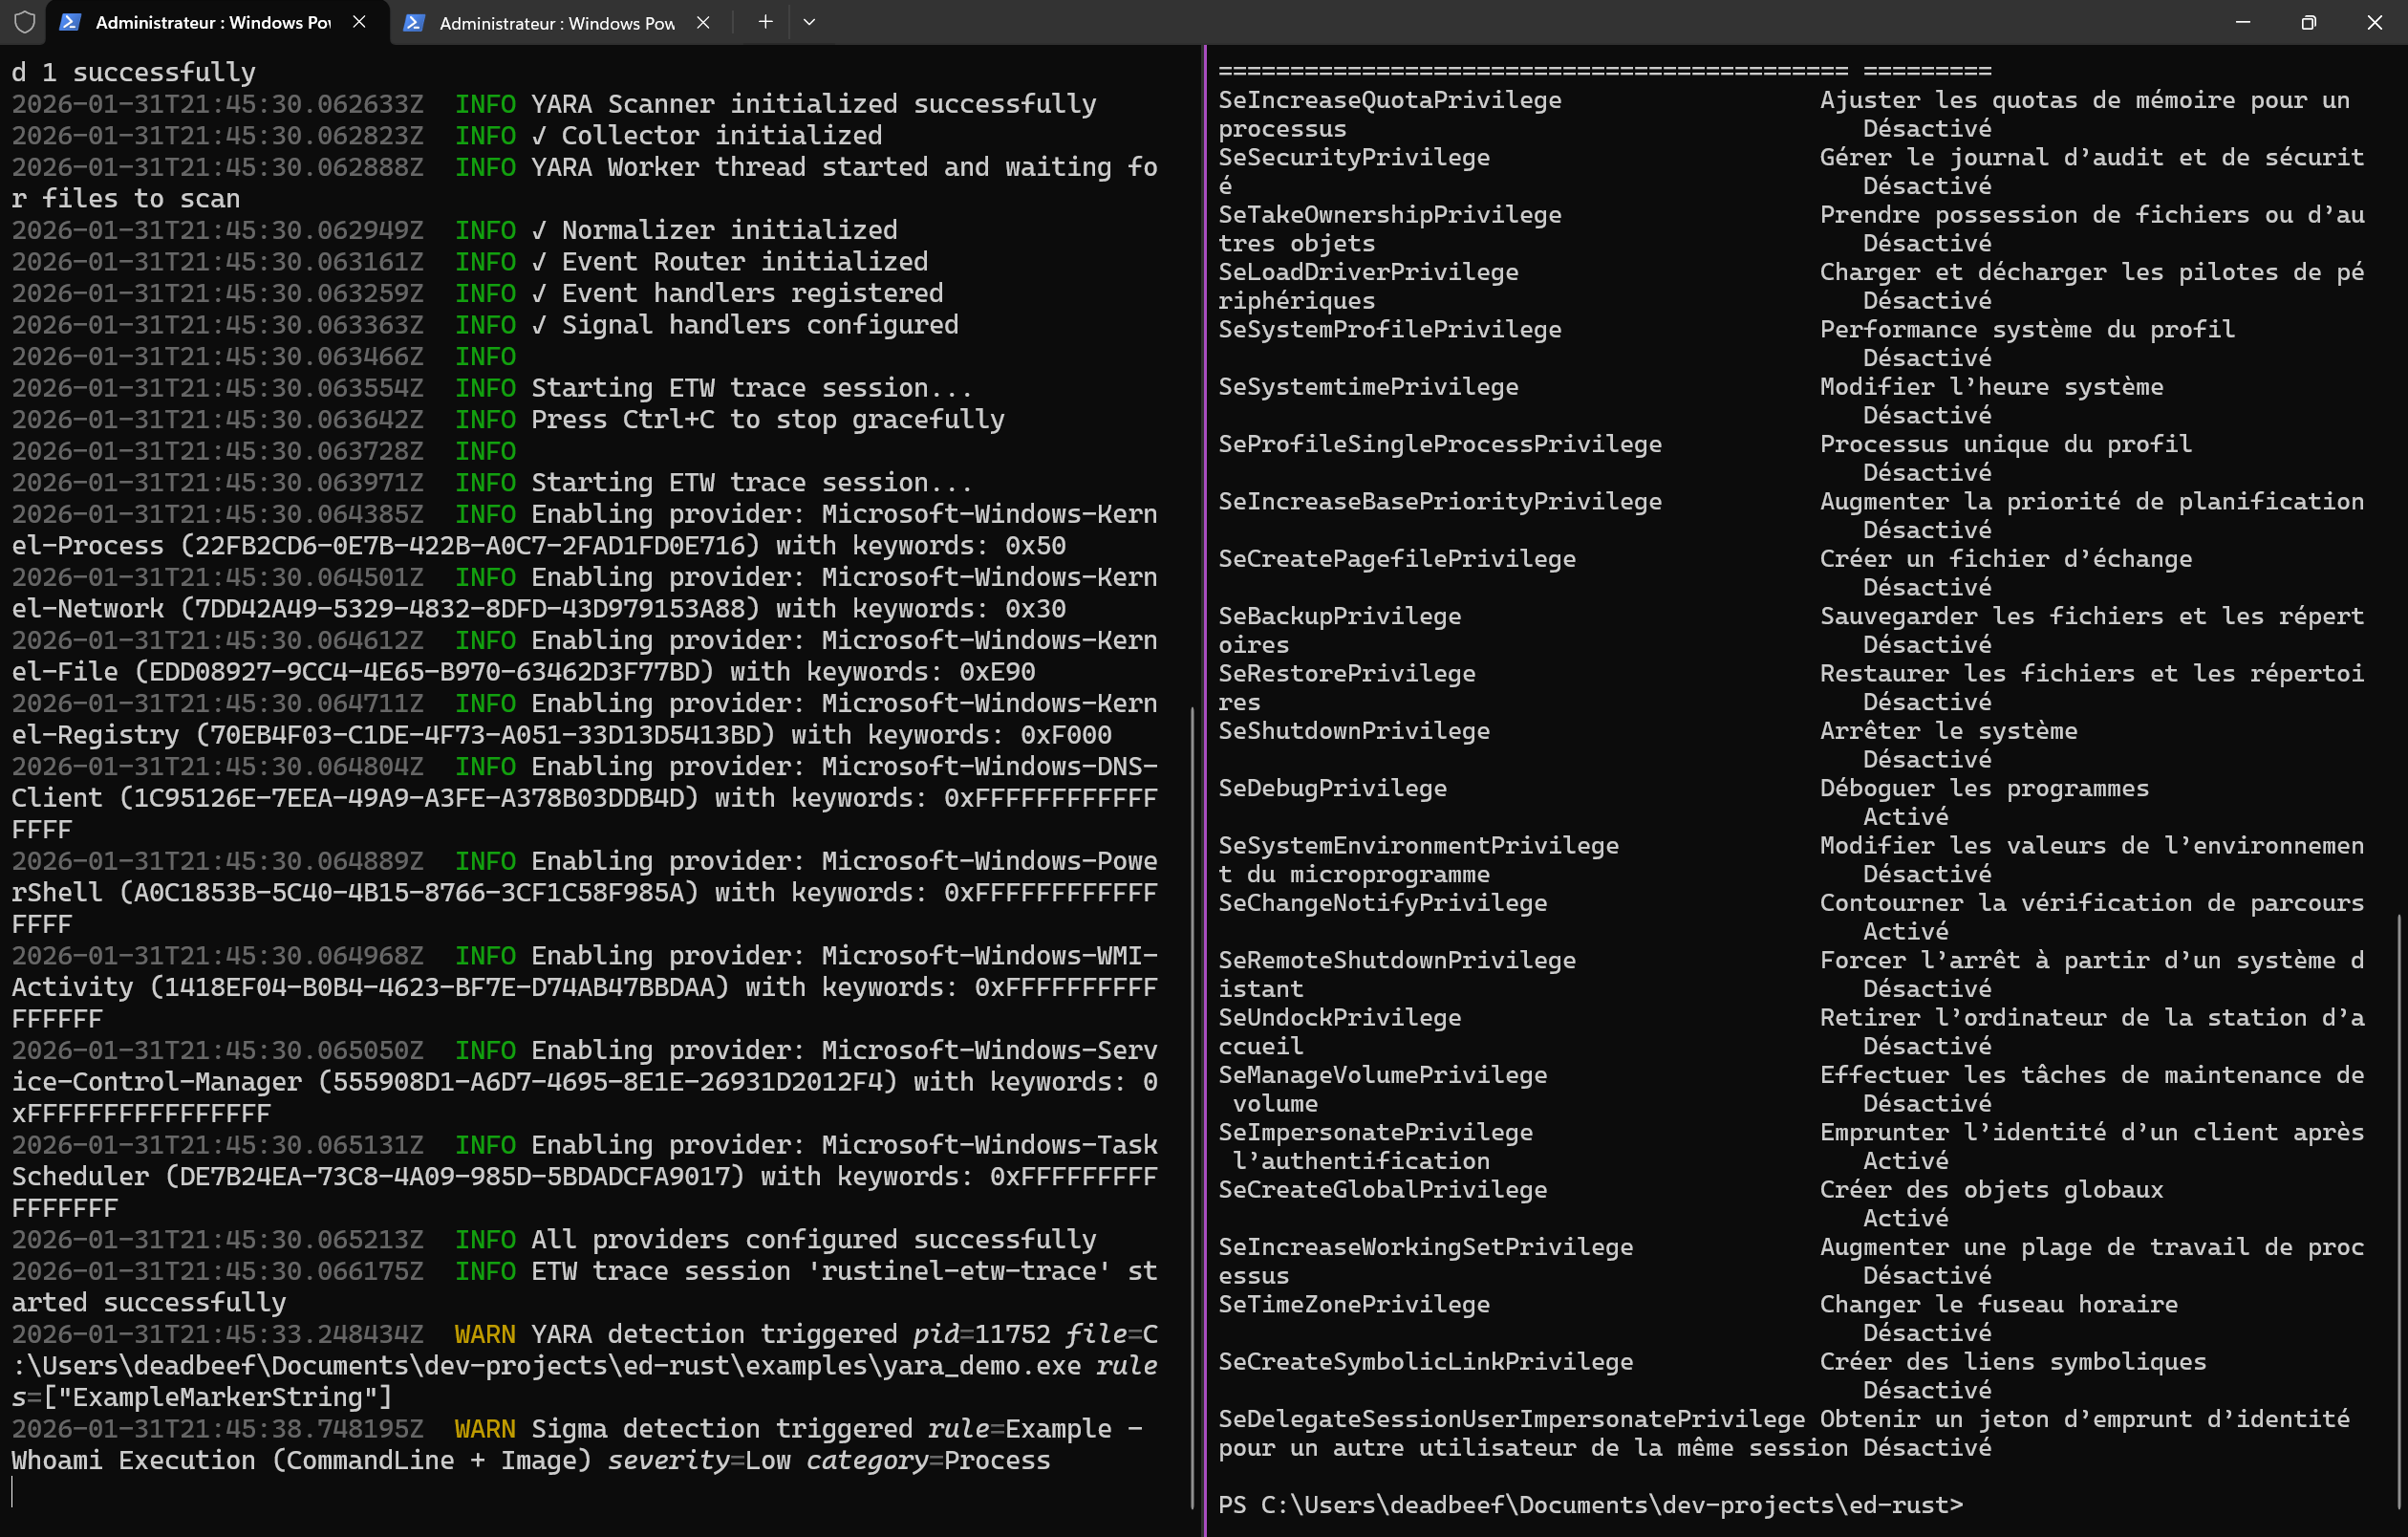
شغّل whoami في طرفية أخرى.
تُفعَّل قاعدة العرض التوضيحي ويهبط التنبيه في rustinel/logs/alerts.json.<date>.
لتثبيته كخدمة مع حزمة قواعد حقيقية، أوقفه بـ Ctrl-C وشغّل sudo ./rustinel setup --yes من مجلد rustinel (.\rustinel.exe setup --yes على Windows).
راجع النشر على نقطة نهاية.
sudo ./rustinel capture --output ~/captures/session.ndjson   # Ctrl-C عند الانتهاء
sudo chown -R "$USER" ~/captures
./rustinel replay ~/captures/session.ndjson
./rustinel replay ~/captures/session.ndjson --config candidate.toml
لا يحتاج إعادة التشغيل إلى أي صلاحيات ويعمل عبر المنصات: تسجيل من Windows يُعاد تشغيله على Linux. راجع اختبار القواعد بإعادة التشغيل.
| المنصة | المستشعرات | بيانات القياس | الحالة |
|---|---|---|---|
| Windows 10/11، Server 2016+ | ETW + Windows Event Log | العملية، تحميل الصور، الشبكة، الملفات، السجل، DNS، PowerShell، WMI، الخدمة، المهمة، أحداث تدقيق الأمان | مستقر |
| Linux 5.8+ | eBPF | العملية، الشبكة، الملفات، DNS | مستقر |
| macOS 11+ | Endpoint Security + /dev/bpf | العملية، الملفات، الشبكة، DNS | تجريبي |
التفاصيل: تغطية المنصات والقيود.
صُمِّم Rustinel لمراقبة نقاط النهاية، وهندسة الكشف، والمختبرات، واختبار خطوط أنابيب SIEM. وهو ليس بديلاً عن EDR تجاري: فلا يملك حماية من العبث، ولا حجباً قبل التنفيذ، ولا وحدة تحكم إدارية. راجع نموذج الأمان.
تقارير الأخطاء، واختبارات الكشف، والعمل على المنصات مرحّب بها. أخبرنا بما تراقبه وأين تواجه صعوبات.
المساهمة | المشكلات | دليل التطوير | خارطة الطريق
