Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-55200 — تحليل تقني وإثبات مفهوم لـ CVE-2026-55200، وهو تجاوز سعة مخزن مؤقت في الكومة حرج في libssh2 يسمح بتنفيذ التعليمات البرمجية عن بُعد قبل المصادقة. يتضمن إرشادات التخفيف وتقييم تأثير سلسلة التوريد. | Kitploit
أدوات/GitHubGitHub/kaleth4/cve-2026-55200
تحليل الثغرات الأمنيةالاستغلالتحليل الملفات الثنائيةأمن سلسلة التوريدالأوراق والأبحاثالتعلم والتعليم
GitHubkaleth4/cve-2026-55200

CVE-2026-55200

تحليل تقني وإثبات مفهوم لـ CVE-2026-55200، وهو تجاوز سعة مخزن مؤقت في الكومة حرج في libssh2 يسمح بتنفيذ التعليمات البرمجية عن بُعد قبل المصادقة. يتضمن إرشادات التخفيف وتقييم تأثير سلسلة التوريد.

عرض المستودع
33منذ 4 أشهرلم تتم المراجعة بعد
مشاركة

تقرير أمني: CVE-2026-55200

📝 وصف عام

CVE-2026-55200 هو ثغرة أمنية خطيرة من نوع تجاوز سعة المخزن المؤقت في الذاكرة الديناميكية (تلف الذاكرة الديناميكية) تؤثر على مكتبة libssh2 في الإصدارات حتى 1.11.1.

تسمح لخادم SSH ضار باختراق العملاء الضعفاء الذين يتصلون به.


⚡ تفاصيل تقنية

  • نوع الثغرة: تجاوز سعة المخزن المؤقت (Heap-based Buffer Overflow).
  • التأثير الرئيسي: تنفيذ تعليمات برمجية عن بُعد (RCE) ورفض الخدمة (DoS).
  • مرحلة الهجوم: يحدث قبل المصادقة التشفيرية.
  • ناقل الهجوم: يرسل خادم SSH ضار أو معترض حزمة بطول زائد، مما يؤدي إلى تجاوز سعة المخزن المؤقت المخصص في العميل.

🏗️ التأثير على سلسلة التوريد

هذه الثغرة لها نطاق واسع لأن libssh2 تُستخدم من قبل العديد من الأدوات واللغات الشائعة:

  • curl (عند ترجمته بدعم SSH عبر libssh2).
  • Git (المستخدم في بيئات التطوير وخطوط أنابيب CI/CD).
  • PHP (عبر الإضافات التي تستهلك هذه المكتبة).

⚠️ ملاحظة حرجة: العديد من هذه الأدوات تدمج المكتبة بشكل ثابت، مما يعني أن تحديث نظام التشغيل لا يحل المشكلة دائمًا في التطبيق.


🛠️ التخفيف والحلول

1. تحديث البرمجيات

  • تثبيت الإصدار المصحح من libssh2 الذي يتضمن التصحيح من الـ commit 7acf3df (أو 97acf3dfda80c91c3a8c9f2372546301d4a1a7a8).
  • تحديث وإعادة ترجمة الملفات الثنائية الثابتة وحاويات Docker وأدوات الطرف الثالث التي تحزم المكتبة داخليًا.

2. إجراءات الشبكة والمراقبة

  • تقييد حركة المرور: حظر أو تقييد اتصالات SSH الصادرة إلى خوادم خارجية غير معروفة أو غير موثوقة.
  • التدقيق: مراقبة الأعطال غير المتوقعة لعمليات الأتمتة أو عملاء Git/curl، مما قد يشير إلى محاولة استغلال (DoS).

إثبات المفهوم
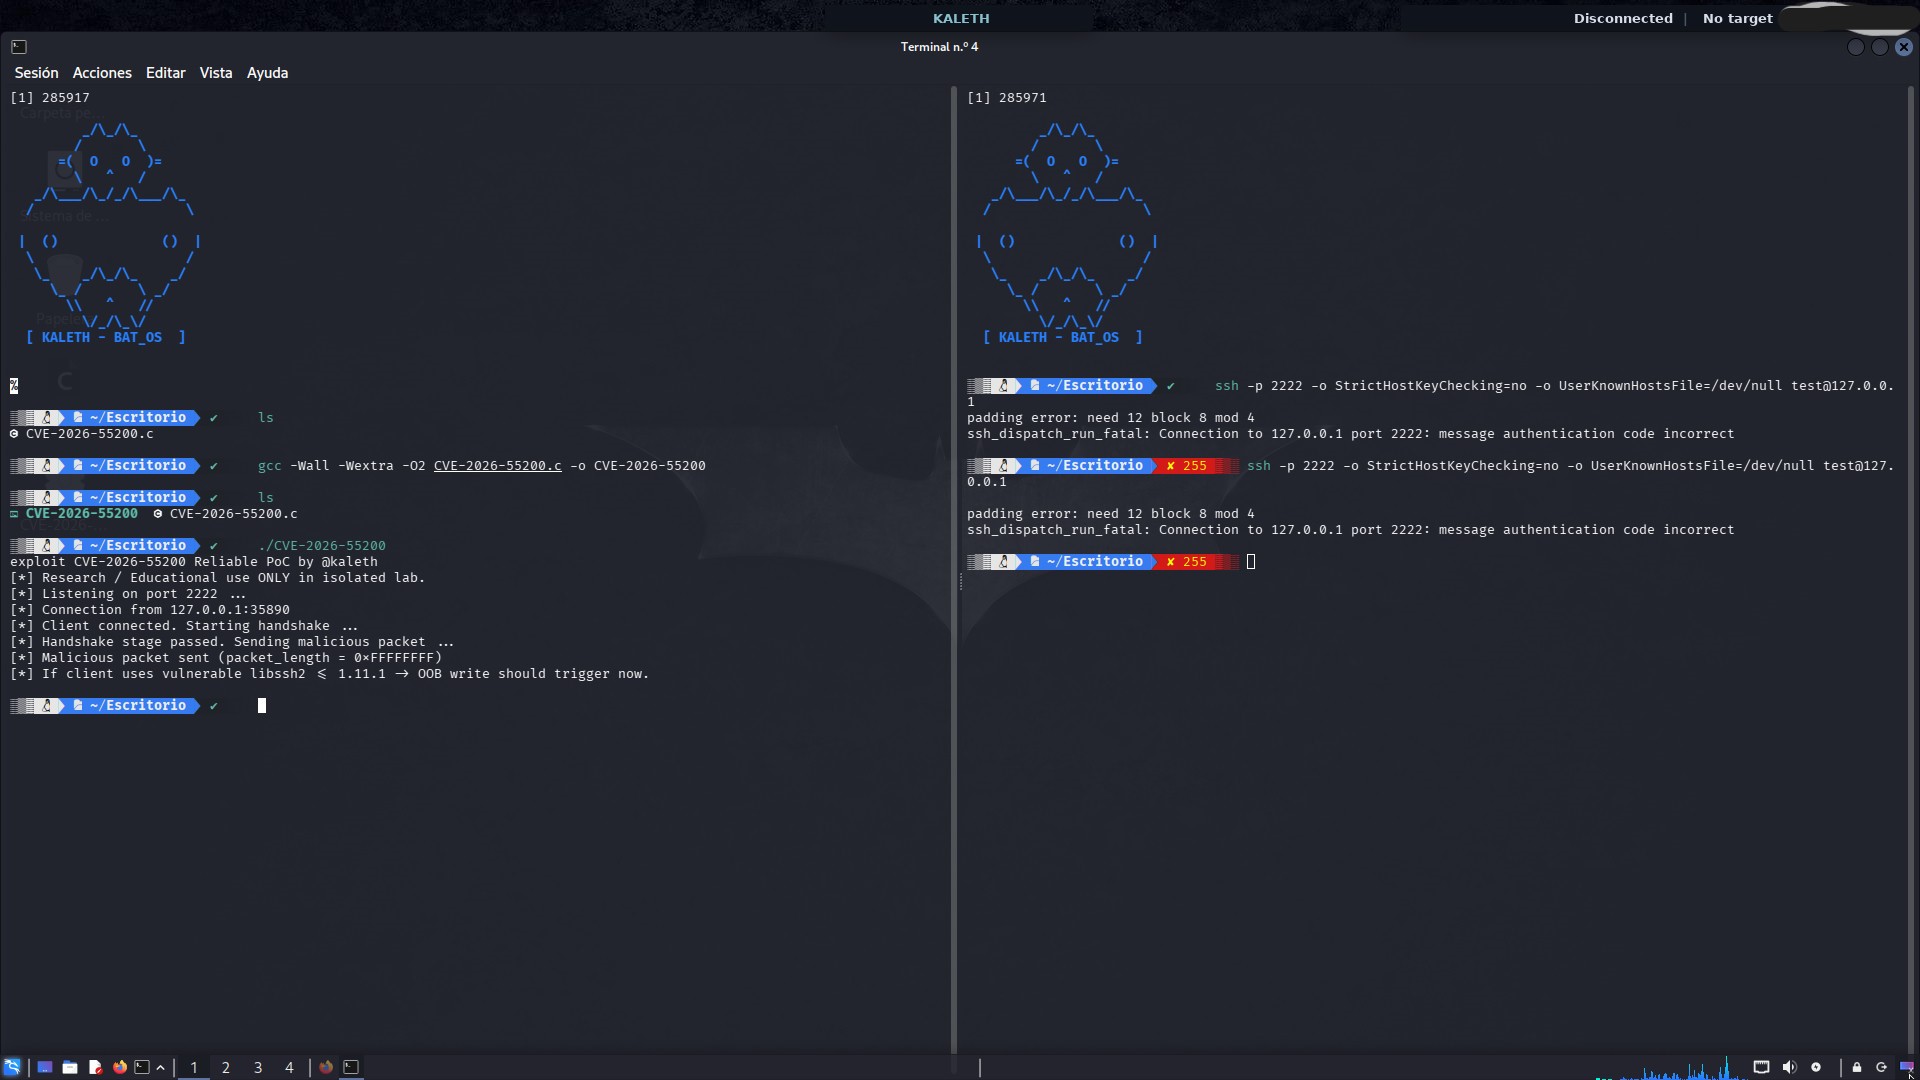
اختبار

🔗 المصادر الرسمية

  • NVD NIST - CVE-2026-55200
  • Red Hat Customer Portal - CVE-2026-55200
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    439
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →









