
 kaandemir993/stealc-stealer-runtimebroker-hollowing-c2-extraction-payload-extraction-analysis
تحليل هندسة عكسية لـ StealC Stealer، وهو برنامج سرقة معلومات يستخدم تفريغ RuntimeBroker.exe، وبنية تحتية C2، واستخراج الحمولة. يتضمن cookies.sqlite وShellExecuteEx وعناوين IP متعددة لـ C2.

يكشف تحليل الذاكرة بواسطة Process Hacker أن StealC Stealer ينفّذ تجويف العملية (process hollowing) على RuntimeBroker.exe ويُنشئ اتصالات بخوادم C2 متعددة.
RuntimeBroker.exe (PID 14900).http://87.120.196.171/http://95.85.251.18/http://193.148.56.97/https://31.77.9.121/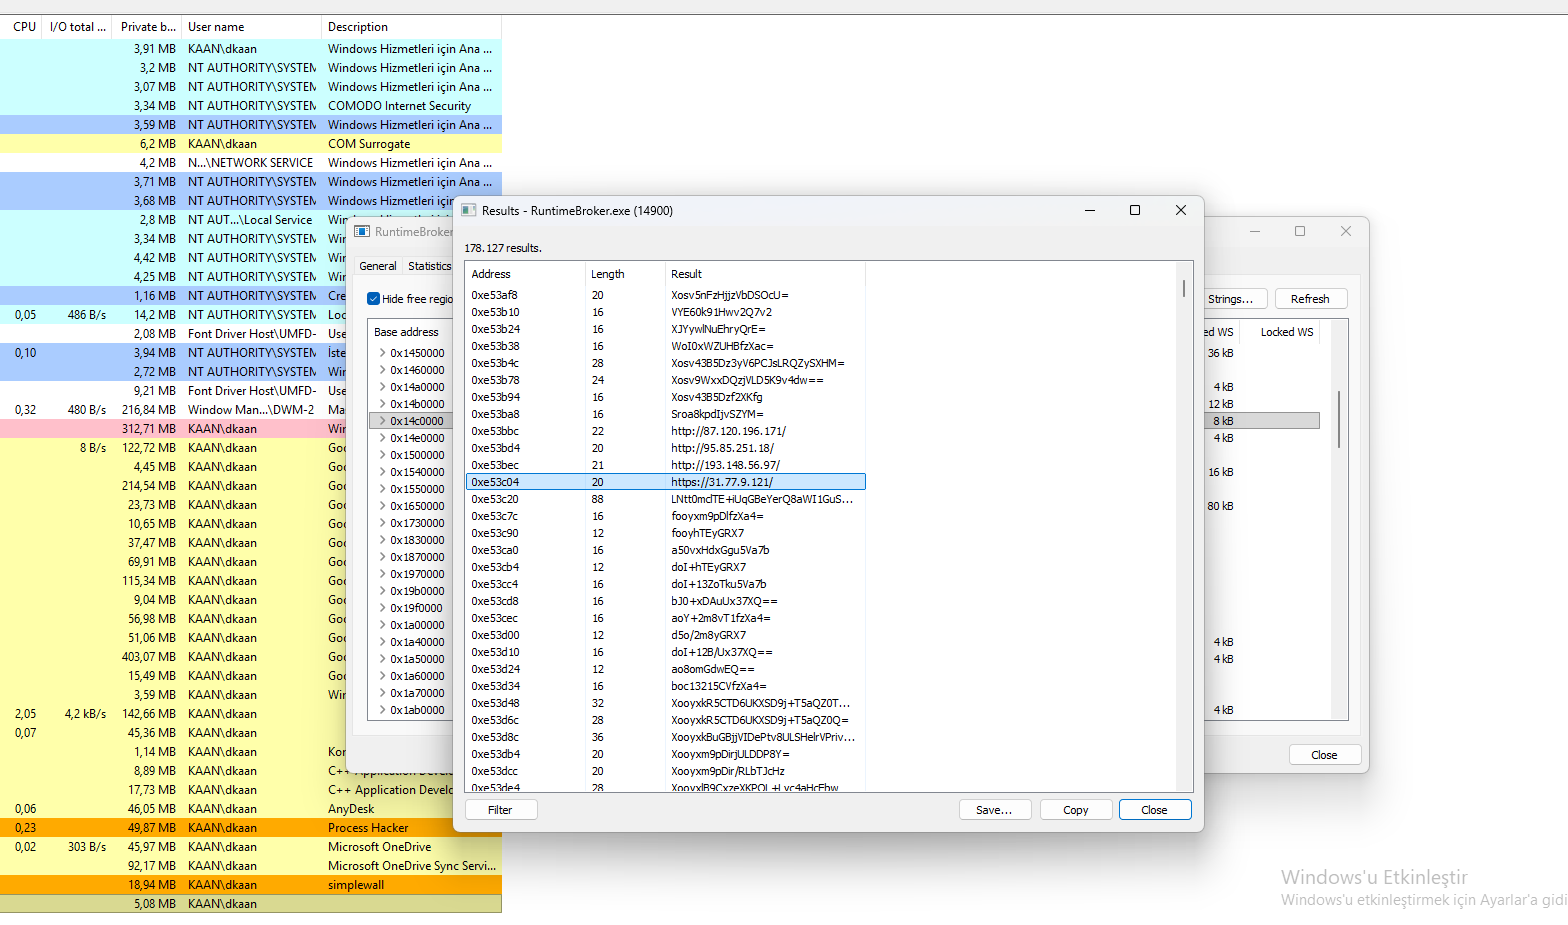 عرض Process Hacker يُظهر سلاسل RuntimeBroker.exe مع عناوين IP الخاصة بـ C2.
يكشف تحليل الذاكرة بواسطة Process Hacker عن قائمة واسعة من نطاقات C2 التي يستخدمها StealC Stealer لتسريب البيانات وتسليم الأوامر.
easyjet.com – نطاق C2.easythe.com – نطاق C2.ebookers.com – نطاق C2.ecomlead.com – نطاق C2.ecruises.com – نطاق C2.egroupware-italia.it – نطاق C2.egroupware.de – نطاق C2.egroupware.net – نطاق C2.egroupware.org – نطاق C2.einheiten-umrechnen.de – نطاق C2.einmalmitprofits.at – نطاق C2.elmerchocolate.net – نطاق C2.elsevierfctch.com – نطاق C2.emedixus.com – نطاق C2.enverity.com – نطاق C2.easyjet.com) على تجنّب الكشف.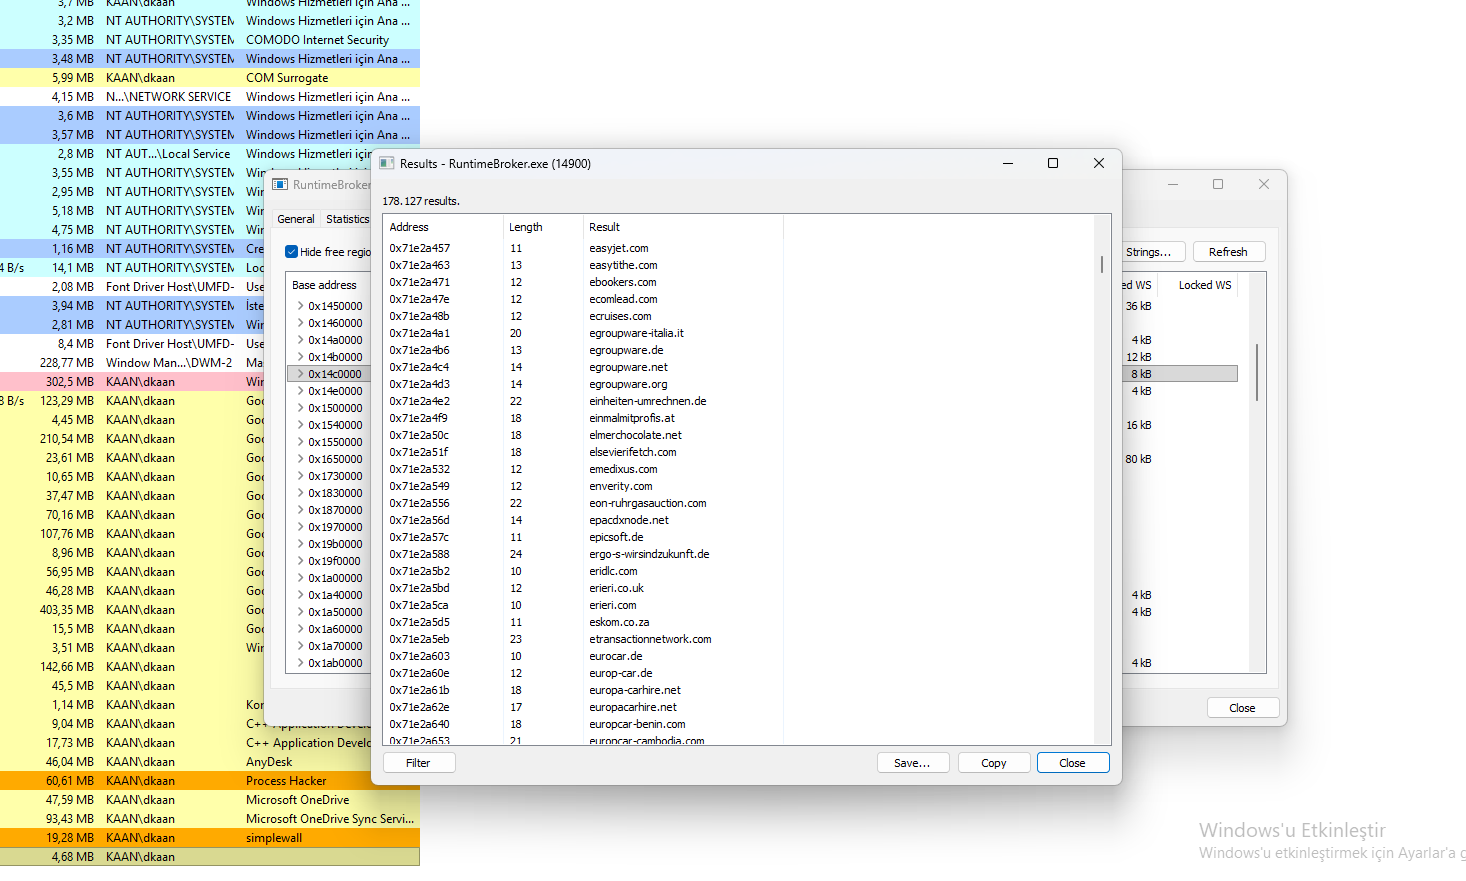 عرض Process Hacker يُظهر نطاقات C2 التي يستخدمها StealC Stealer.
يكشف تحليل الذاكرة بواسطة Process Hacker لـ RuntimeBroker.exe أن StealC Stealer يستهدف ملفات تعريف الارتباط الخاصة بالمتصفح ويستخدم واجهات برمجة تطبيقات التلاعب بالنظام.
cookies.sqlite – يستهدف قواعد بيانات ملفات تعريف الارتباط الخاصة بالمتصفح (Firefox).ShellExecuteExA – ينفّذ البرامج أو يفتح الملفات.GetSystemTimes – يسترجع معلومات توقيت النظام.wow64base.dll – طبقة التوافق 32-بت (التهرّب).agent_version – معرّف إصدار البرمجية الخبيثة.browser_type – يحدّد المتصفح المستهدف.FindWindowA – يحدّد موقع النوافذ (التفاعل مع واجهة المستخدم).CreatePipe – يُنشئ أنابيب للتواصل بين العمليات.LoadLibraryA – يحمّل مكتبات DLL إضافية.cookies.sqlite سرقة بيانات ملفات تعريف الارتباط.ShellExecuteExA وCreatePipe إلى تنفيذ الأوامر.wow64base.dll على تجاوز ضوابط الأمان الخاصة بـ 64-بت.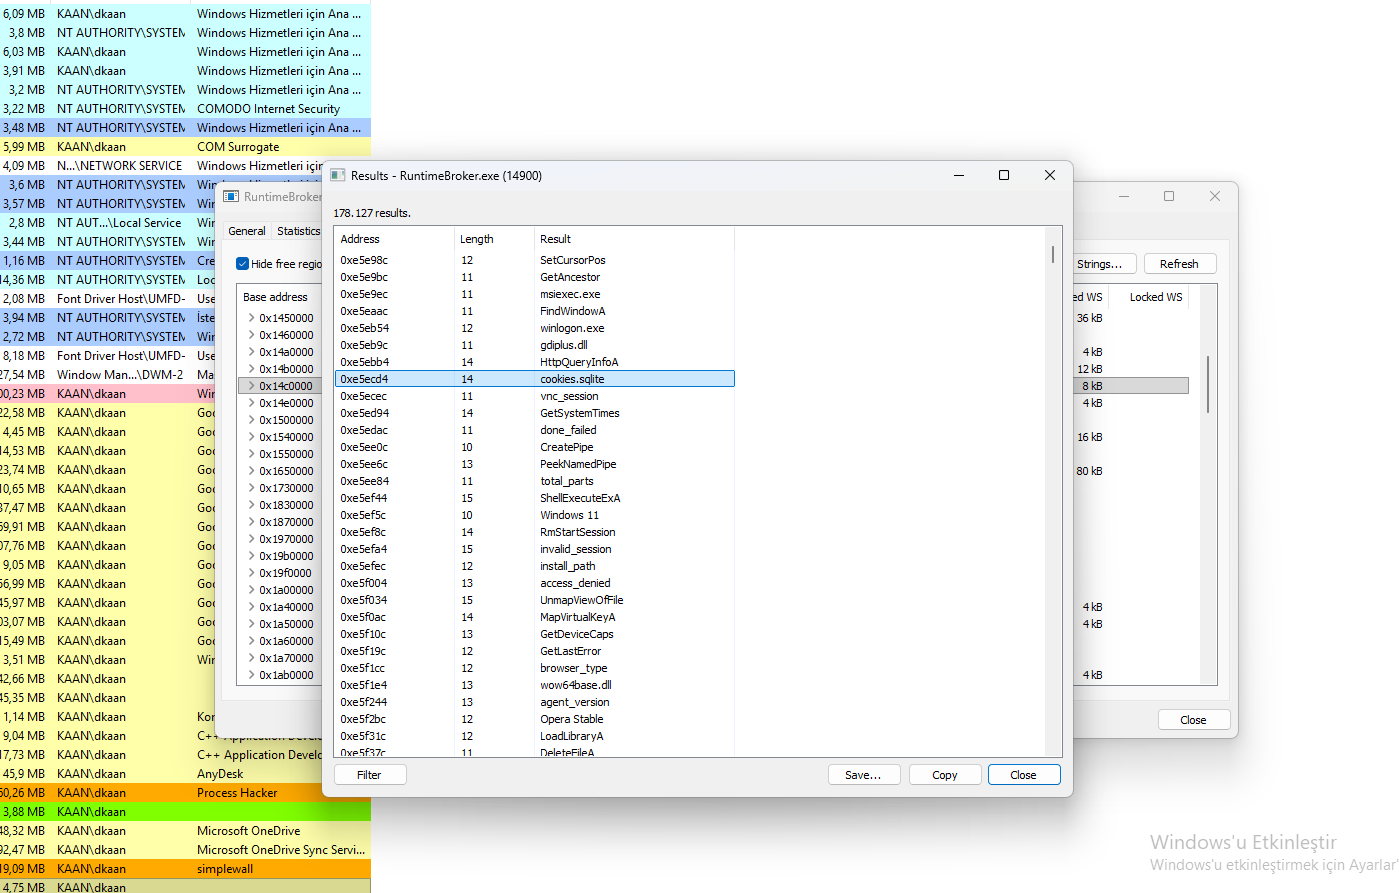 عرض Process Hacker يُظهر
cookies.sqlite وShellExecuteExA وواجهات نظام أخرى.
يكشف تحليل Binary Ninja لملف cookies.sqlite عن قائمة باستدعاءات واجهات برمجة التطبيقات ووظائف النظام التي يستخدمها StealC Stealer.
GetClassNameA – يسترجع أسماء فئات النوافذ (التفاعل مع واجهة المستخدم).ShellExecuteExW – ينفّذ البرامج أو يفتح الملفات.VirtualAlloc – يخصّص الذاكرة (الحقن).VirtualFree – يحرّر الذاكرة (التنظيف).GetMenuItemID – يسترجع معرّفات عناصر القائمة (التلاعب بواجهة المستخدم).IsWow64Process – يكتشف عملية 32-بت على نظام تشغيل 64-بت (التهرّب).upload_file – يرفع البيانات المسروقة إلى C2.update_cookies – يحدّث بيانات ملفات تعريف الارتباط (الاستمرارية).ShellExecuteExW وVirtualAlloc تنفيذ التعليمات البرمجية.IsWow64Process على تجاوز أمان 64-بت.upload_file سرقة البيانات.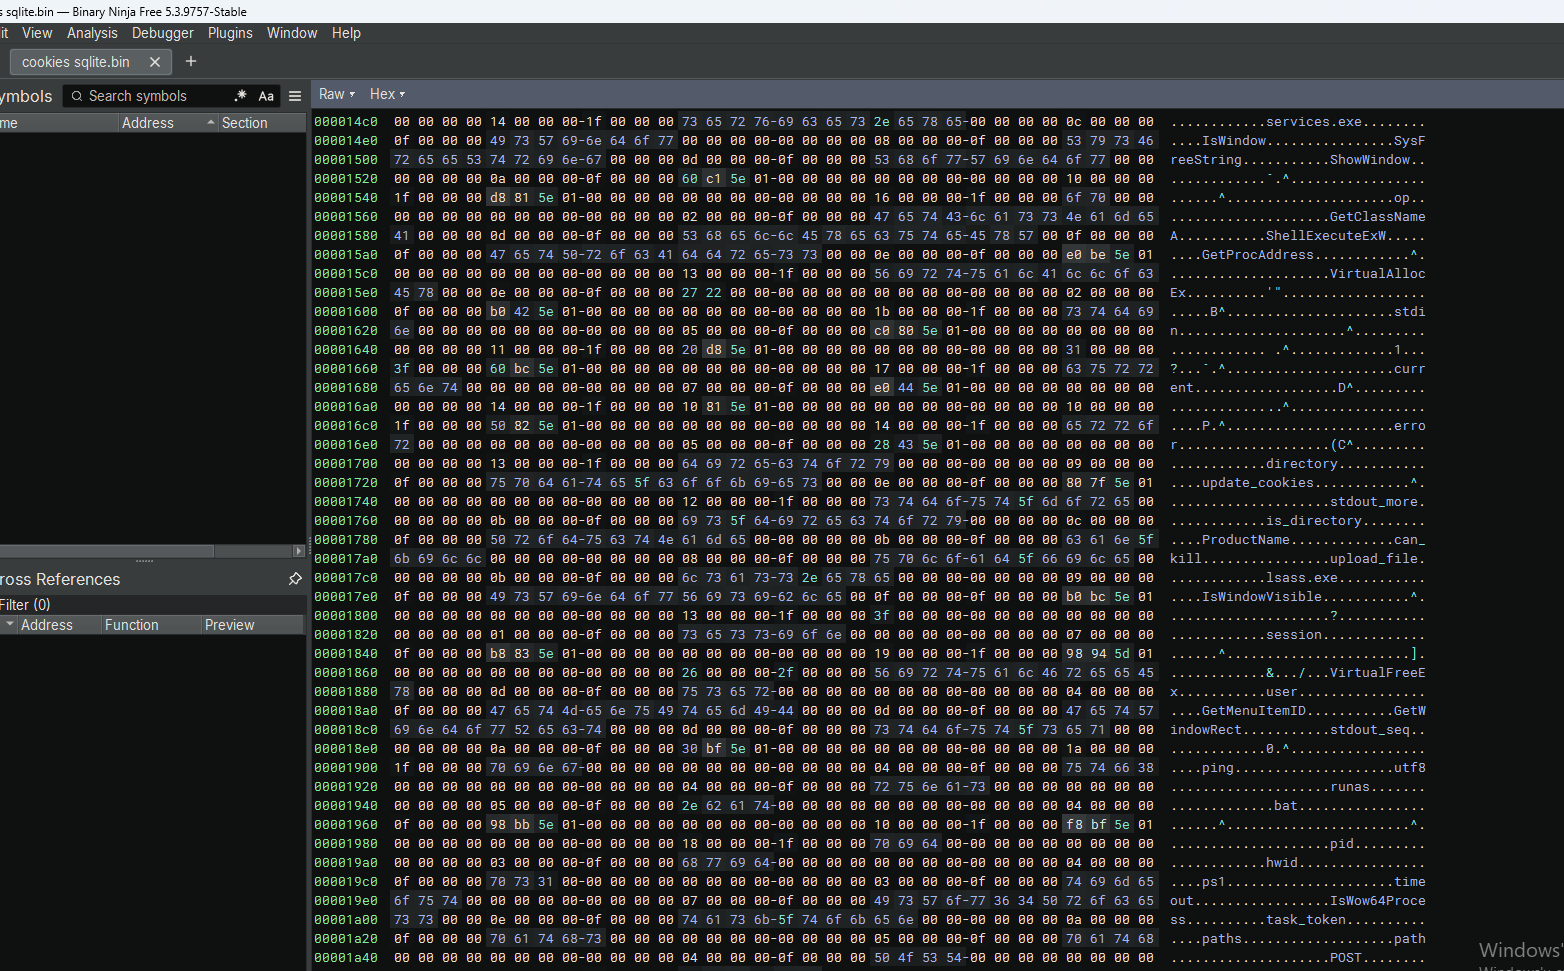 عرض Binary Ninja يُظهر
ShellExecuteExW وVirtualAlloc وواجهات برمجة تطبيقات أخرى في cookies.sqlite.
يكشف تحليل Binary Ninja لدالة ShellExecuteEx عن قائمة من عمليات النظام، ودوال الاتصال بخادم C2، وواجهات برمجة تطبيقات سرقة البيانات التي يستخدمها StealC Stealer.
winlogon.exe – يستهدف عملية تسجيل الدخول في Windows (تصعيد الامتيازات).vdrsvc.exe – يستهدف عملية خدمة (التهرّب).HttpQueryInfoA – يسترجع ترويسات HTTP (الاتصال بخادم C2).cookies.sqlite – يستهدف ملفات تعريف ارتباط المتصفح (سرقة البيانات).vncdll – مكتبة DLL مرتبطة بـ VNC (الوصول عن بُعد).PeekNamedPipe – يقرأ البيانات من الأنابيب المسماة (IPC).VirtualFree – يحرر الذاكرة (التنظيف).UnmapViewOfFile – يلغي تعيين الملفات (التنظيف).GetSystemTimes – يسترجع أوقات النظام (مكافحة التنقيح).winlogon.exe هدفًا عالي القيمة.HttpQueryInfoA للاتصال بخادم C2 عبر HTTP.cookies.sqlite سرقة ملفات تعريف الارتباط.vdrsvc.exe وGetSystemTimes على تجنّب الكشف.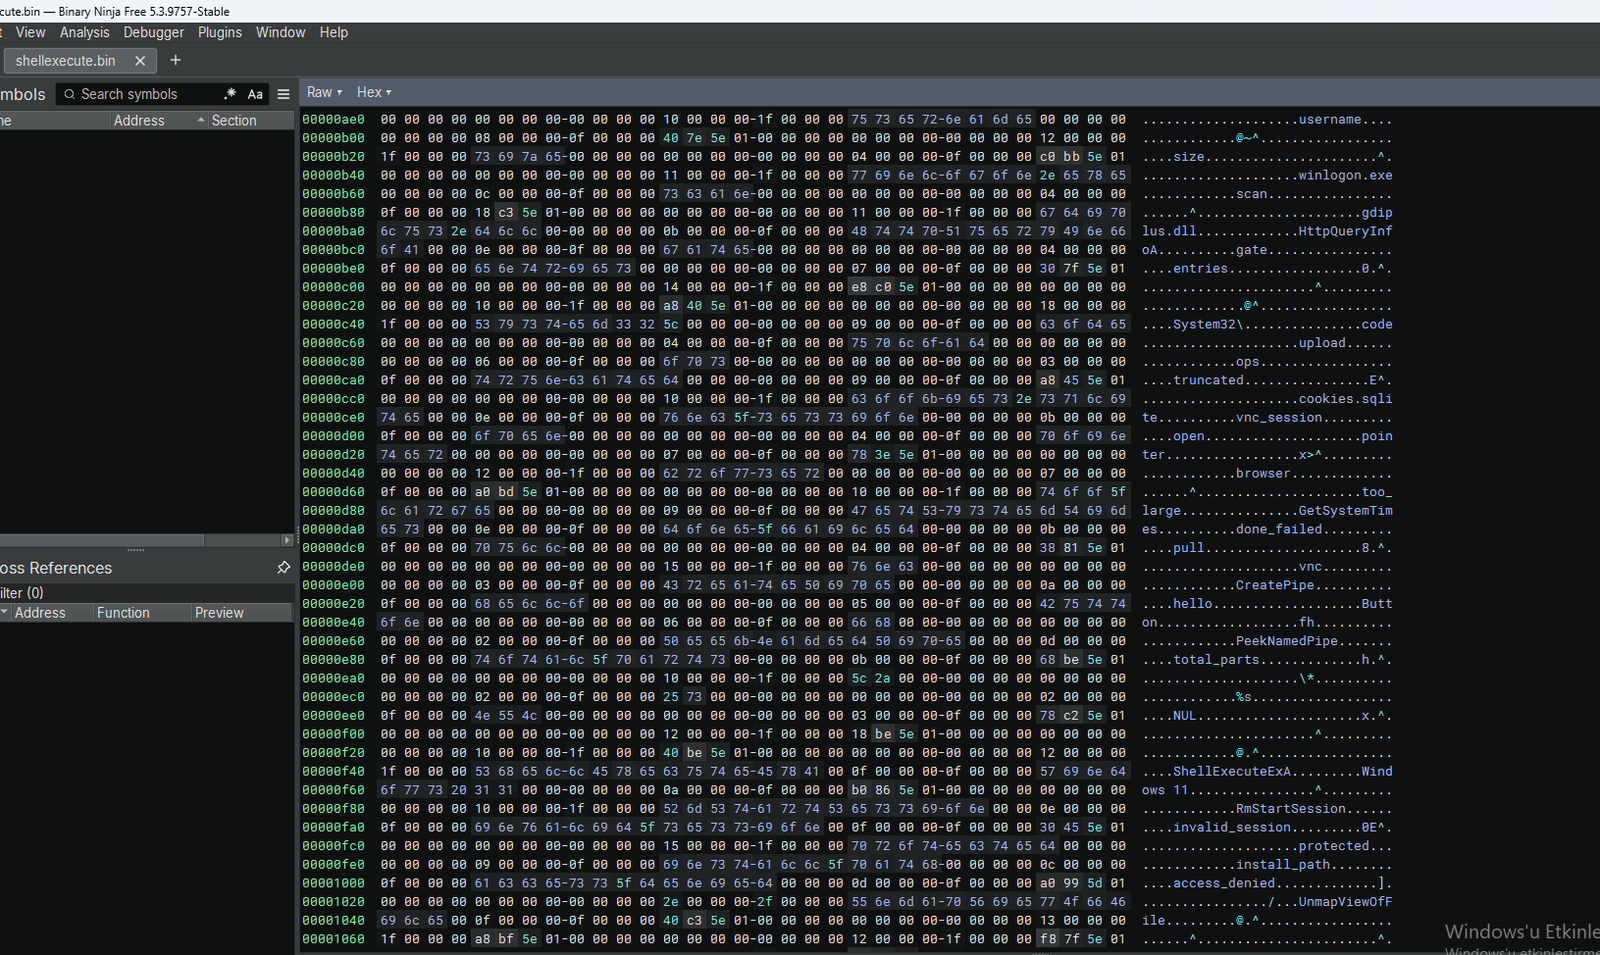 عرض Binary Ninja يُظهر
winlogon.exe وHttpQueryInfoA وcookies.sqlite وواجهات برمجة تطبيقات أخرى.
كشف هذا التحليل عن StealC Stealer، وهو أداة سرقة معلومات متطورة تستخدم تقنية process hollowing على RuntimeBroker.exe، وخوادم C2 متعددة، وقدرات واسعة لسرقة البيانات.
RuntimeBroker.exe (PID 14900).87.120.196.171، 95.85.251.18، 193.148.56.97، 31.77.9.121) ونطاقات (easyjet.com، ebookers.com، ecomlead.com، إلخ).cookies.sqlite للحصول على بيانات ملفات تعريف ارتباط المتصفح.ShellExecuteExA وVirtualAlloc وIsWow64Process وGetSystemTimes.upload_file وupdate_cookies لإرسال البيانات المسروقة.87.120.196.171، 95.85.251.18، 193.148.56.97، 31.77.9.121.easyjet.com، ebookers.com، ecomlead.com، إلخ.cookies.sqlite من عمليات غير معتادة.ShellExecuteExA وVirtualAlloc في RuntimeBroker.exe.عينة StealC Stealer التي تم تحليلها متاحة على MalwareBazaar لمن يرغب في إجراء تحليله الخاص:
