
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
exploit-CVE-2023-3460 — استغلال وتحليل CVE-2023-3460، وهو تصعيد صلاحيات حرج في إضافة Ultimate Member لـ WordPress، مع بيئة إعادة إنتاج وإرشادات للتخفيف. | Kitploit
أدوات/GitHubGitHub/julienbrs/exploit-cve-2023-3460
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبالتعلم والتعليممختبرات وتدريب عملي
GitHubjulienbrs/exploit-cve-2023-3460

exploit-CVE-2023-3460

استغلال وتحليل CVE-2023-3460، وهو تصعيد صلاحيات حرج في إضافة Ultimate Member لـ WordPress، مع بيئة إعادة إنتاج وإرشادات للتخفيف.

عرض المستودع
11منذ 2 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

title: "أمن نظم المعلومات - CVE 2023-38408"

تحليل واستغلال CVE-2023-3460

CVE IDدرجة CVSSتاريخ الاكتشافالبرنامج المساعد المتأثرنوع الثغرة الأمنية
CVE-2023-3460Critical07/04/2023Ultimate Memberوصول إداري غير مصرح به

الملخص

  • مقدمة
  • الآلية العامة للثغرة الأمنية
    • آلية إدارة الأدوار في ووردبريس
    • التنفيذ السيئ من Ultimate Member
  • الهدف الأمني لـ CVE-2023-3460
    • الافتراضات
    • المستخدمون النموذجيون
    • الأصول الواجب حمايتها
    • التهديدات
    • وظائف الأمان
  • البنية النموذجية
  • التخفيف من الثغرة الأمنية
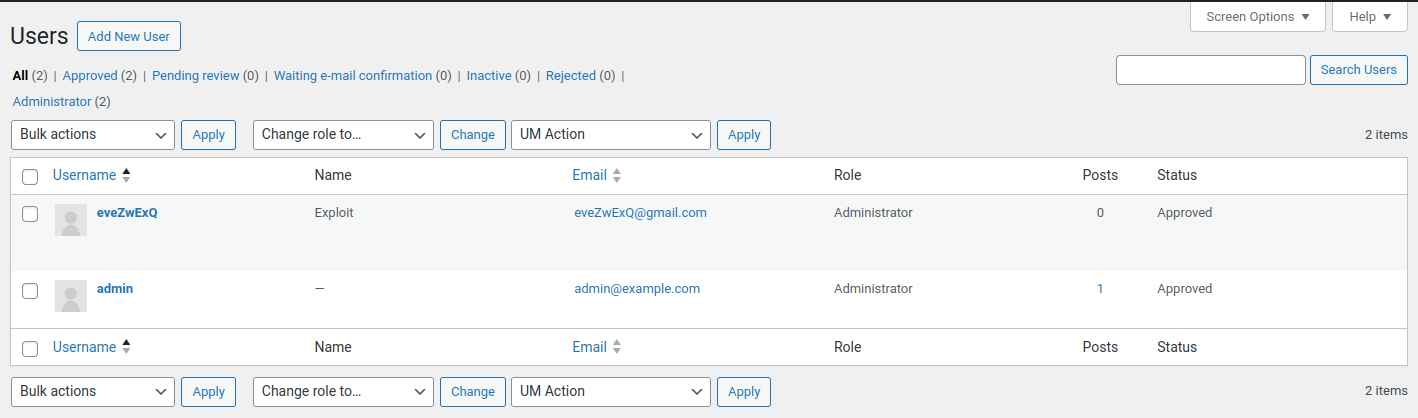
  • تجربة الثغرة الأمنية
    • إعادة الإنتاج
    • تفاصيل حول exploit.py
  • الملحق
    • المصطلحات
    • المصادر

مقدمة

تركز هذه الدراسة على CVE¹-2023-3460، وهي ثغرة أمنية حرجة تؤثر على البرنامج المساعد "Ultimate Member" في ووردبريس، مما يسمح بتصعيد امتيازات غير مصرح به. هذا البرنامج المساعد واسع الانتشار ويُستخدم لإدارة الملفات الشخصية على مواقع ووردبريس. تشكل هذه الثغرة خطرًا كبيرًا لأنها تسمح للمهاجم بالحصول على صلاحيات مدير وبالتالي السيطرة الكاملة على الموقع. لهذا السبب تم تصنيف هذا الثغر كحرج وبتقييم 9.1 على مقياس CVSS من قبل NIST².

الآلية العامة للثغرة الأمنية

تستغل CVE-2023-3460 ثغرة في إدارة الأدوار والصلاحيات من قبل البرنامج المساعد. في ووردبريس، تُستخدم دالة WP_Capabilities³ لإدارة أدوار وصلاحيات المستخدمين. تسمح هذه الدالة للمسؤولين بتحديد قدرات محددة لكل دور مستخدم. ومع ذلك، يمكن أن يؤدي الاستخدام الخاطئ لهذه الدالة إلى ثغرات تصعيد الامتيازات.

في حالة Ultimate Member، تسمح الثغرة للمهاجم بتجاوز التحقق من قدرات WP والحصول على وصول بمستوى مدير إلى الموقع. يعمل البرنامج المساعد باستخدام قائمة محددة مسبقًا من مفاتيح بيانات المستخدم الوصفية التي لا ينبغي للمستخدمين التلاعب بها. ومع ذلك، فإن هذا النهج الأمني، القائم على قوائم الحظر، غالبًا ما يكون غير كافٍ لأنه يترك إمكانيات للتجاوز.

آلية إدارة الأدوار في ووردبريس

يدير ووردبريس أدوار المستخدمين وصلاحياتهم من خلال بنية تسمى wp_capabilities. هذه البنية هي تمثيل متسلسل للأدوار والصلاحيات المختلفة الممنوحة للمستخدمين. على سبيل المثال، سيكون لدى المدير مجموعة قدرات مختلفة عن المحرر أو المساهم. تُخزن هذه القدرات في قاعدة بيانات ووردبريس كمصفوفات متسلسلة في جدول wp_usermeta.

التنفيذ السيئ من Ultimate Member

ينبع ثغر CVE-2023-3460 من تنفيذ إدارة الأدوار والصلاحيات بواسطة Ultimate Member. يعمل البرنامج المساعد باستخدام قائمة محددة مسبقًا من مفاتيح بيانات المستخدم الوصفية التي لا ينبغي للمستخدمين التلاعب بها. تُستخدم هذه القائمة للتحقق مما إذا كان المستخدمون يحاولون حفظ هذه المفاتيح عند إنشاء حساب. هذا النهج هو نمط أمني سيء شائع، حيث قد يبدو حظر المدخلات المعروفة بأنها ضارة (قوائم الحظر) بديهيًا، لكنه يثبت أنه أكثر تعقيدًا من المتوقع وغالبًا ما يترك مجالًا لتجاوزات أمنية.

هنا، يستخدم Ultimate Member تحققًا غير كافٍ من البيانات الوصفية المقدمة عند تسجيل المستخدمين. يستخدم البرنامج المساعد دالة تسمى is_metakey_banned للتحقق مما إذا كانت البيانات الوصفية المقدمة من المستخدم مسموحًا بها. تتحقق هذه الدالة مما إذا كانت البيانات الوصفية المقدمة موجودة في قائمة البيانات الوصفية المحظورة. إذا كان الأمر كذلك، تُرجع الدالة true ويتم حظر تسجيل المستخدم. وإلا، تُرجع الدالة false ويُسمح بتسجيل المستخدم.

ومع ذلك، يقبل ووردبريس بعض الأحرف المشكّلة كأحرف افتراضية. إذا قدم مستخدم بيانات وصفية بأحرف مشكّلة، فلن تكتشفها دالة is_metakey_banned وسيُسمح بتسجيل المستخدم.

الهدف الأمني لـ CVE-2023-3460

الافتراضات

الأمان التنظيمي

يُستخدم البرنامج المساعد Ultimate Member على نطاق واسع في بيئات متنوعة، من المدونات الشخصية الصغيرة إلى مواقع التجارة الإلكترونية الكبيرة. لا يمكن وضع أي افتراضات محددة حول مهارات الأمن السيبراني للمستخدمين النهائيين أو مسؤولي المواقع.

الأمان المادي

توجد الخوادم التي تستضيف مواقع ووردبريس عادةً في مراكز بيانات آمنة. بالنسبة للمواقع الشخصية، يعتمد الأمان المادي على البيئة الفردية للمستخدم.

الأمان المنطقي

يُفترض أن البرنامج المساعد Ultimate Member مثبت ومهيأ بشكل صحيح وفقًا للإرشادات الرسمية. يُفترض أن موقع ووردبريس يتم صيانته وتحديثه، مع وجود تدابير أمنية أساسية.

المستخدمون النموذجيون

  • مسؤولو الموقع: يديرون تكوين البرنامج المساعد والأمان العام للموقع.
  • مستخدمو الموقع: يسجلون ويتفاعلون مع الموقع عبر البرنامج المساعد Ultimate Member.
  • المطورون: يخصصون ويوسعون وظائف البرنامج المساعد لاحتياجات محددة.

الأصول الواجب حمايتها

  • B1 سرية بيانات المستخدم: المعلومات الشخصية وبيانات تسجيل الدخول.
  • B2 سلامة موقع الويب: الحماية من التعديلات غير المصرح بها لمحتوى الموقع أو بنيته.
  • B3 سلامة البرنامج المساعد Ultimate Member: الكود المصدري ووظائف البرنامج المساعد.

التهديدات

  • M1 وصول غير مصرح به: يحصل المهاجم على امتيازات مدير عبر الثغرة الأمنية.
  • M2 حقن كود خبيث: تعديل سلوك الموقع عن طريق حقن الكود.
  • M3 تسرب البيانات: وصول غير مصرح به إلى البيانات السرية للمستخدمين.
  • M4 تدهور السمعة: عواقب سلبية على السمعة بسبب اختراق الموقع.

تغطية الأصول بالتهديدات

التهديداتB1 (سرية بيانات المستخدم)B2 (سلامة موقع الويب)B3 (سلامة البرنامج المساعد Ultimate Member)
M1 وصول غير مصرح بهXXX
M2 حقن كود خبيثXX
M3 تسرب البياناتX
M4 تدهور السمعةX

7.5 وظائف الأمان

  • F1 إدارة آمنة للأدوار: آليات قوية لإدارة الأدوار والصلاحيات.
  • F2 التحقق من المدخلات: فحوصات صارمة للبيانات المقدمة لمنع حقن البيانات الخبيثة.
  • F3 التحديثات والتصحيحات الأمنية: تحديث منتظم للبرنامج المساعد لإصلاح الثغرات المعروفة.
  • F4 التدريب والتوعية: إعلام المسؤولين والمستخدمين بأفضل ممارسات الأمان.

البنية النموذجية

خادم الويب:

  • يستضيف موقع ووردبريس.
  • عادةً، خادم Apache أو Nginx على جهاز Linux (قد يختلف حسب مزود الاستضافة أو تفضيلات المسؤول).
  • متصل بالإنترنت للسماح بالوصول إلى موقع الويب.

نظام إدارة قواعد البيانات (SGBD):

  • عادةً MySQL أو MariaDB.
  • يخزن بيانات موقع ووردبريس، بما في ذلك بيانات المستخدم التي يديرها Ultimate Member.

ووردبريس مع البرنامج المساعد Ultimate Member:

  • ووردبريس مثبت مع البرنامج المساعد Ultimate Member لإدارة ملفات تعريف المستخدمين والتسجيل وإدارة الأدوار.
  • قد يتضمن إضافات وقوالب أخرى، يمكن أن تتفاعل مع Ultimate Member.

الشبكة والأمان:

  • جدار الحماية وتدابير أمان الشبكة الأخرى لحماية الخادم.
  • SSL/TLS لتأمين الاتصالات بين العميل والخادم.

المستخدمون/المسؤولون:

  • مسؤولو الموقع الذين يديرون ويحافظون على موقع ووردبريس والبرنامج المساعد Ultimate Member.
  • المستخدمون النهائيون الذين يسجلون ويتفاعلون مع الموقع.

الخدمات الخارجية (اختياري):

  • خدمات البريد الإلكتروني للإشعارات وإدارة الحسابات.
  • عمليات التكامل مع الشبكات الاجتماعية أو المنصات الأخرى للاتصال والوظائف الموسعة.

التخفيف من الثغرة الأمنية

كمسؤول، إليك إجراءات ملموسة يمكن اتخاذها للتخفيف من المخاطر المرتبطة بهذه الثغرة الأمنية.

1. تقييد البيانات الوصفية القابلة للتعديل

تنزيل الأداة