

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
DIRT — أداة الاستطلاع الأولي للسائقين | Kitploit
أدوات/GitHubGitHub/jthuraisamy/dirt
الاستطلاعتحليل الثغرات الأمنيةتحليل الملفات الثنائية
GitHubjthuraisamy/dirt

DIRT

أداة الاستطلاع الأولي للسائقين

عرض المستودع
1273036منذ 6 سنواتتمت المراجعة من قبل Kitploit
مشاركة

DIRT: أداة الاستطلاع الأولي للتعريفات

أنا أكتب هذه الأداة لتعلم لغة C++ والحصول على تقييم أولي للتعريفات المثبتة على نظام Windows (مثل الصور الرئيسية التي طورتها الشركات المصنعة الأصلية أو المؤسسات). من المفترض أن تساعد في اختيار الهدف، والعثور على الثغرات السهلة، وبعض المساعدة في التحليل الثنائي المتعمق. غير مستقرة حالياً، قيد التطوير النشط.

الميزات الأساسية

  • سرد تعريفات وضع النواة التي يمكن للمستخدمين غير الإداريين التفاعل معها عبر DeviceIoControl.
    • يمكن أن يكون هذا مفيداً لتضييق نطاق التعريفات التي يمكن استخدامها لاستغلال تصعيد الامتيازات (LPE).
  • استرجاع أسماء الشركات المرتبطة بالتعريفات لتحديد الملكية.
    • يمكن أن يكون هذا مفيداً في اختيار الهدف لفصل تعريفات الطرف الثالث عن تعريفات Microsoft.
  • تحديد الروتين DispatchDeviceControl المستخدم لمعالجة الطلبات من DeviceIoControl.
    • هذا يسهل العثور على الدالة في IDA (بدلاً من الاعتماد على الاستدلال في التحليل الثابت).
    • يمكن تحليل الدالة لتعداد رموز IOCTL وإجراء تحليل السطح الهجومي.
  • تعداد رموز IOCTL التي يدعمها DispatchDeviceControl.
    • قد تكون هناك فرصة للتنفيذ الرمزي مثل هذا، لكن لست متأكداً من مدى متانته.
  • تعداد تعريفات وضع المستخدم التي تقوم باستدعاءات لتعريف وضع النواة معين.

الميزات الثانوية

  • وضعي سطر الأوامر (CLI) والواجهة الرسومية (GUI).
  • تنسيقات الإخراج: JSON، CSV، ونص قابل للقراءة البشرية.

أدوات بديلة

لقد استخدمت مجموعة من DeviceTree وWinObjEx64 وWinDbg لحالات الاستخدام هذه. إنها عملية يدوية شاقة لا تتوسع بسهولة، لذا تحاول DIRT فقط جعلها أكثر ملاءمة.

البناء

يجب أن يتم تجميع هذا مع Visual Studio 2015 أو إصدار أحدث.

الاستخدام

  1. قم بتمكين وضع التصحيح باستخدام الأمر bcdedit -debug on من موجه الأوامر بصلاحيات إدارية.
  2. ضع الملف kldbgdrv.sys (الموجود مع WinDbg) في نفس المسار الذي يحتوي على DIRT.exe.
  3. شغّل DIRT.exe > output.txt بصلاحيات إدارية.

يمكن استخدام المحولين --lp-only و --no-msft لتصفية النتائج.

فيما يلي نموذج من المخرجات لمعرفة ما يمكن توقعه:

DIRT v0.1.0: Driver Initial Reconnaisance Tool (@Jackson_T)
Repository:  https://github.com/jthuraisamy/DIRT
Compiled on: Aug 22 2018 00:01:04

INFO: Hiding Microsoft drivers (--no-msft).
INFO: Only showing drivers that low-privileged users can interface with (--lp-only).

Capcom: Capcom
Path: C:\Windows\System32\Capcom.sys
DispatchDeviceControl: 0xFFFFF8024C9A0590
Devices: 1
└── \Device\Htsysm72FB (open DACL, 1 symlinks)
    └── \\.\Global\Htsysm72FB

SmbDrvI: SmbDrvI (Synaptics Incorporated)
Path: C:\WINDOWS\System32\drivers\Smb_driver_Intel.sys - Hooked by Wdf01000 (Microsoft Corporation)
DispatchDeviceControl: 0xFFFFF808212C72B0
Devices: 1
└── \Device\SmbDriver (open DACL, 1 symlinks)
    └── \\.\Global\SmbDriver

nvlddmkm: nvlddmkm
Path: C:\Windows\System32\DriverStore\FileRepository\nvlt.inf_amd64_ed3ba3fb30d4dd86\nvlddmkm.sys
DispatchDeviceControl: 0xFFFFF80822D074D0
Devices: 2
├── \Device\NvAdminDevice (open DACL, 1 symlinks)
│   └── \\.\Global\NvAdminDevice
└── \Device\UVMLiteController0x1 (open DACL, 1 symlinks)
    └── \\.\Global\UVMLiteController

تتوفر أيضاً مخرجات بتنسيق CSV باستخدام الدالة DIRT::Main::ExportCSV():
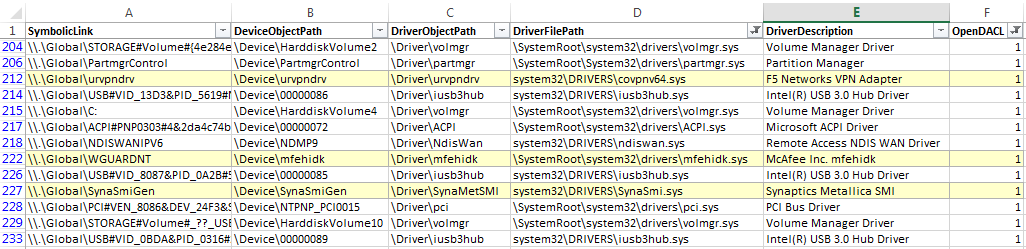
CSV

المؤلفون

جاكسون ثوريسامي (2018). الكود مشتق بشكل كبير من مشروع WinObjEx64 بواسطة @hFireF0X.

الترخيص

MIT

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    385
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    279

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →







