
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/joaosilva21/cve-2024-43018
تحليل الثغرات الأمنيةتحليل الكوداستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراق
GitHubjoaosilva21/cve-2024-43018

CVE-2024-43018

إثبات المفهوم لـ CVE-2024-43018: حقن SQL في Piwigo 13.8.0 عبر معلمات max_level و min_register غير المعقمة، مما يتيح كشف المعلومات واحتمال تنفيذ التعليمات البرمجية.

عرض المستودع
136منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE-2024-43018

  • تعيين معرّف
  • الإدراج الرسمي في CVE - Mitre

الفهرس

  • الوصف
  • التقنيات المستخدمة
  • المصدر ونقطة الحساسية (Source and Sink)
  • طريقة التنفيذ
  • الإصلاح
  • المؤلفون

الوصف

أثناء البحث الخاص بالأطروحة https://hdl.handle.net/10316/118126 وhttps://hdl.handle.net/10316/118059، تم اكتشاف ثغرة أمنية جديدة في تطبيق Piwigo. تنبع هذه الثغرة من عدم تعقيم بعض المعاملات في بحث مُصفّى من النقطة التالية، HOST/admin.php?page=user_list.
وبشكل أكثر تحديداً، فإن الإصدار Piwigo 13.8.0 وما يسبقه عرضة لحقن SQL في المعاملين max_level وmin_register. تُستخدم هذه المعاملات في الدالة ws_user_gerList من الملف include\ws_functions\pwg.users.php، ويمكن استخدام هذه الدالة نفسها (التي يتم استدعاؤها من ملف ws.php في مرحلة ما) للبحث عن المستخدمين بطريقة متقدمة في /admin.php?page=user_list. قد يؤدي هذا إلى عدة عواقب مثل "تنفيذ الكود" و"كشف المعلومات" من خلال التلاعب باستعلامات SQL، لذا يجب تعقيم هذه المعاملات قبل استخدامها في أي استعلامات SQL. يؤثر هذا على الإصدار 12.2.0 وقد يؤثر على الإصدارات المستقبلية، حيث توجد ثغرة مشابهة لهذه مُبلَّغ عنها في الإصدار 13.8.0.

التقنيات المستخدمة

  1. Burp Suite
  2. Firefox

المصدر ونقطة الحساسية (Source and Sink)

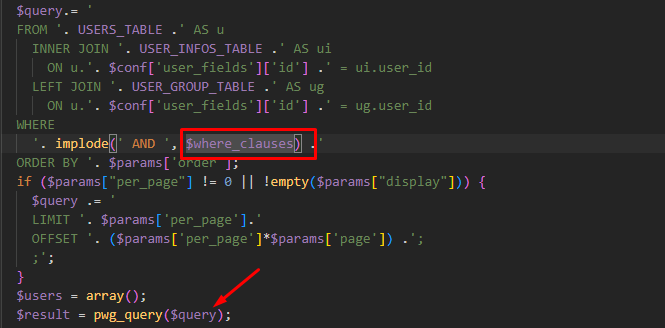
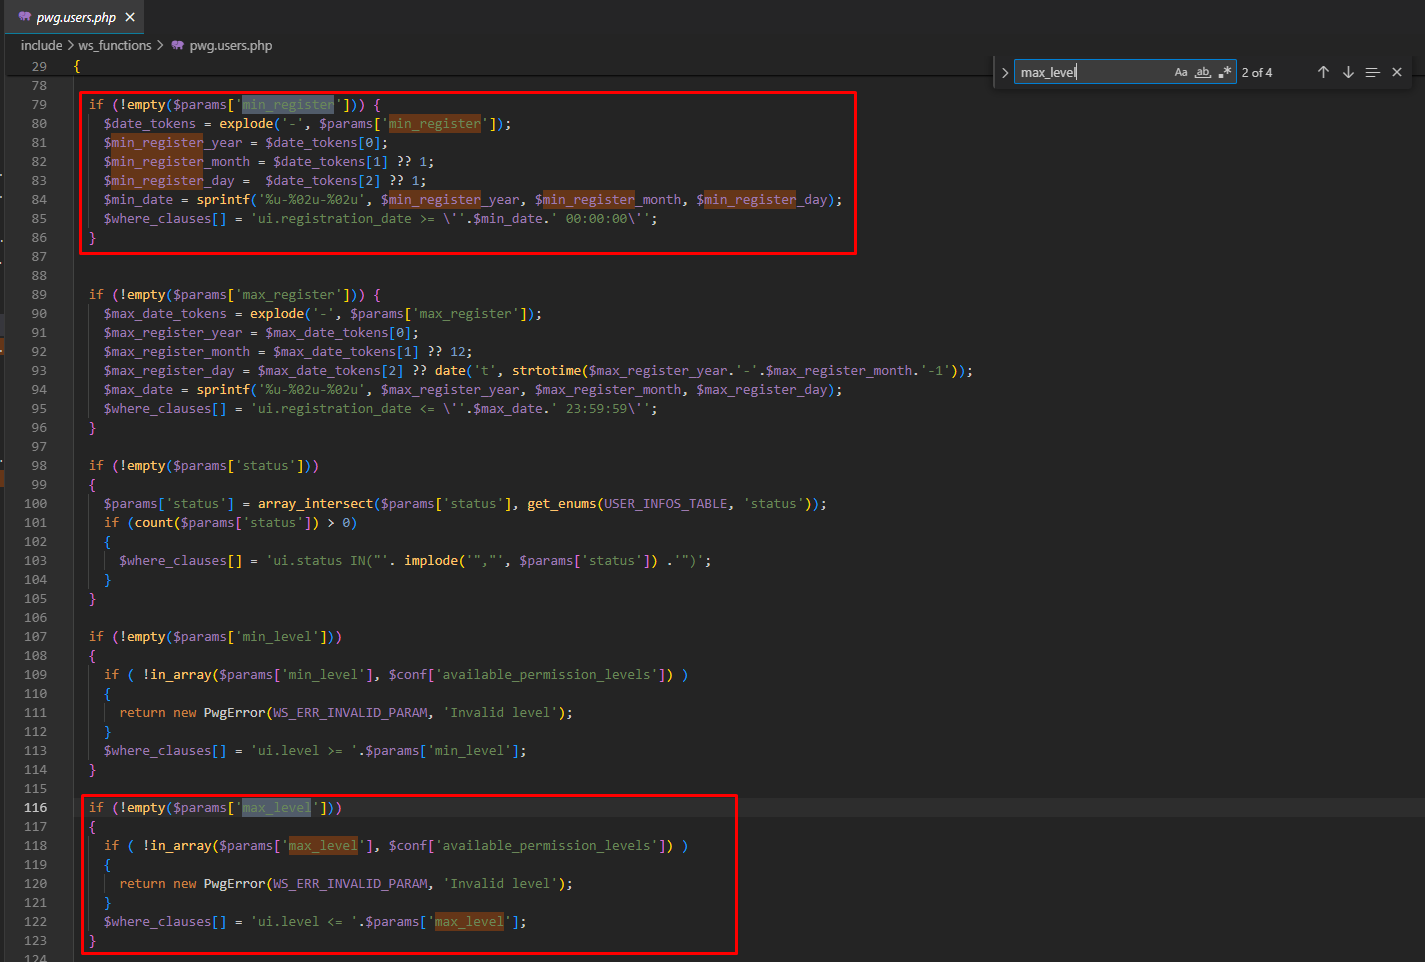
يتم تجميع المعاملين المذكورين (max_level وmin_register) في متغير يستخدمهما في تنفيذ استعلام SQL: Screenshot_38 Screenshot_39
طريقة التنفيذ

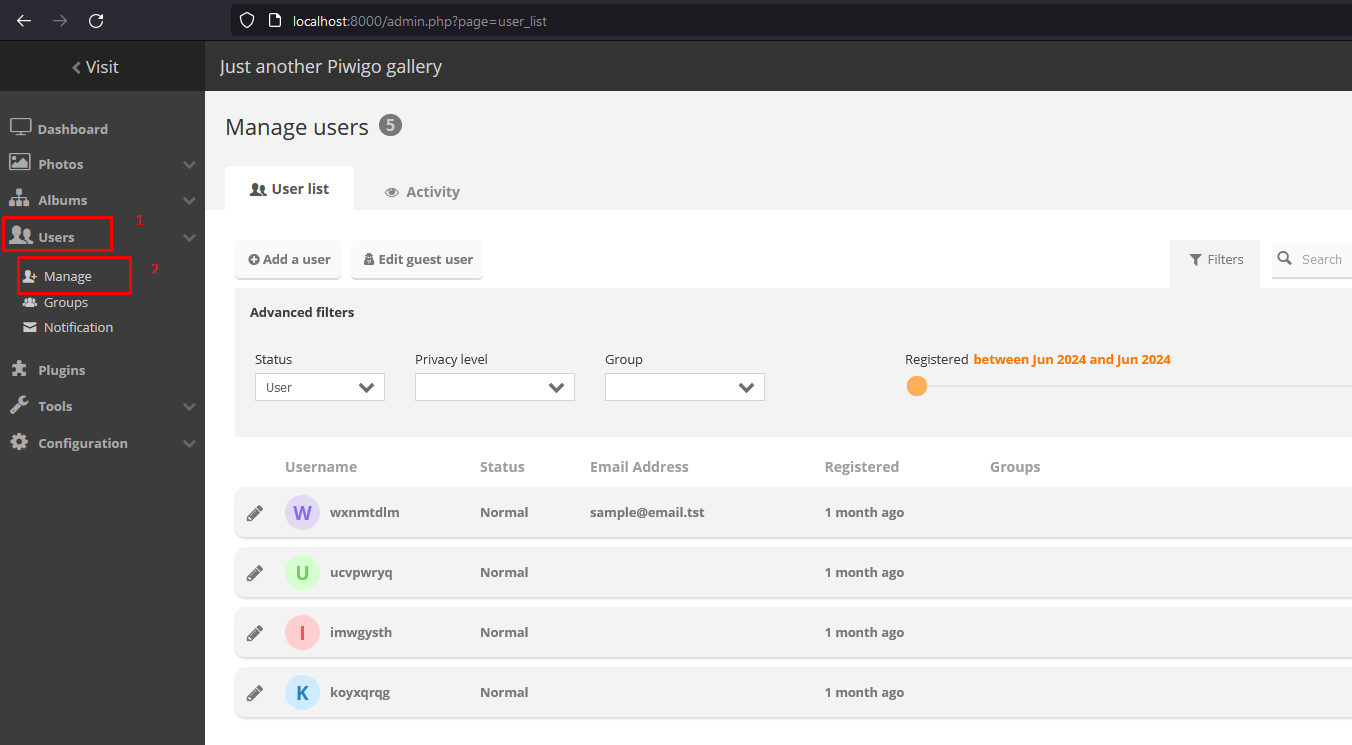
أولاً، ادخل إلى الصفحة HOST/admin.php?page=user_list Screenshot_34
بمتابعة الطلب المرسل عبر Firefox، يمكننا أن نرى أن هناك عدة معاملات
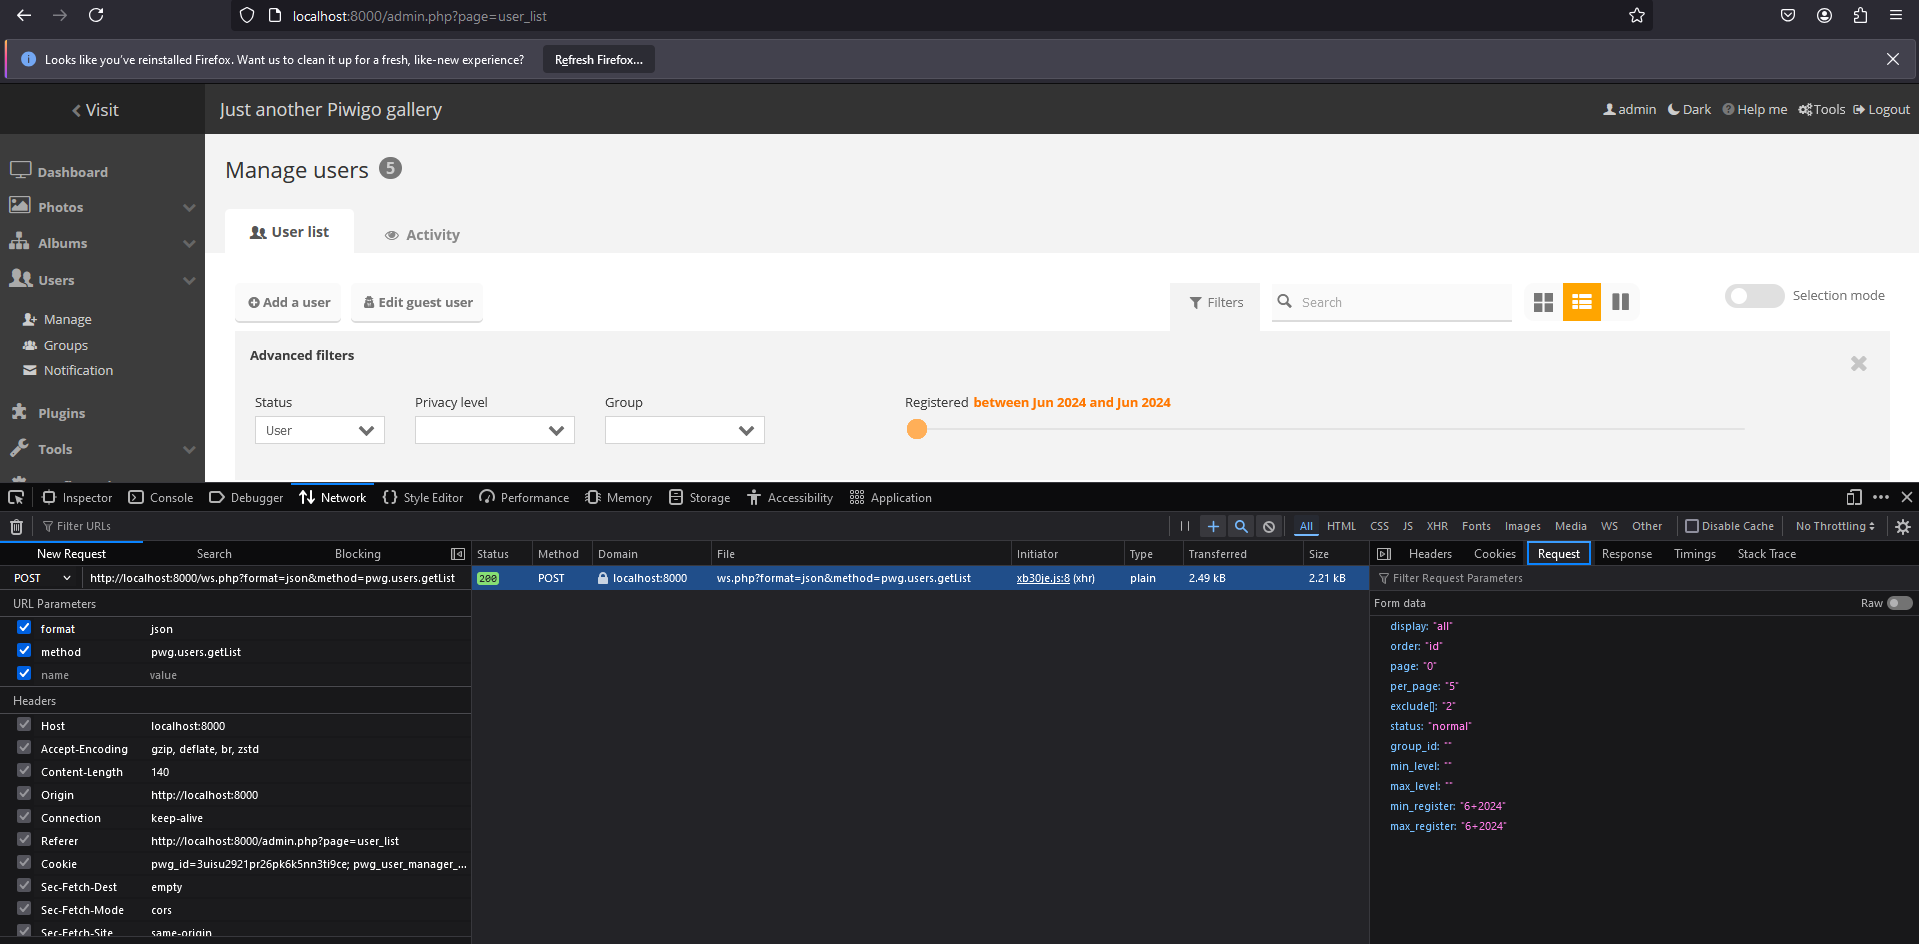
Screenshot_35

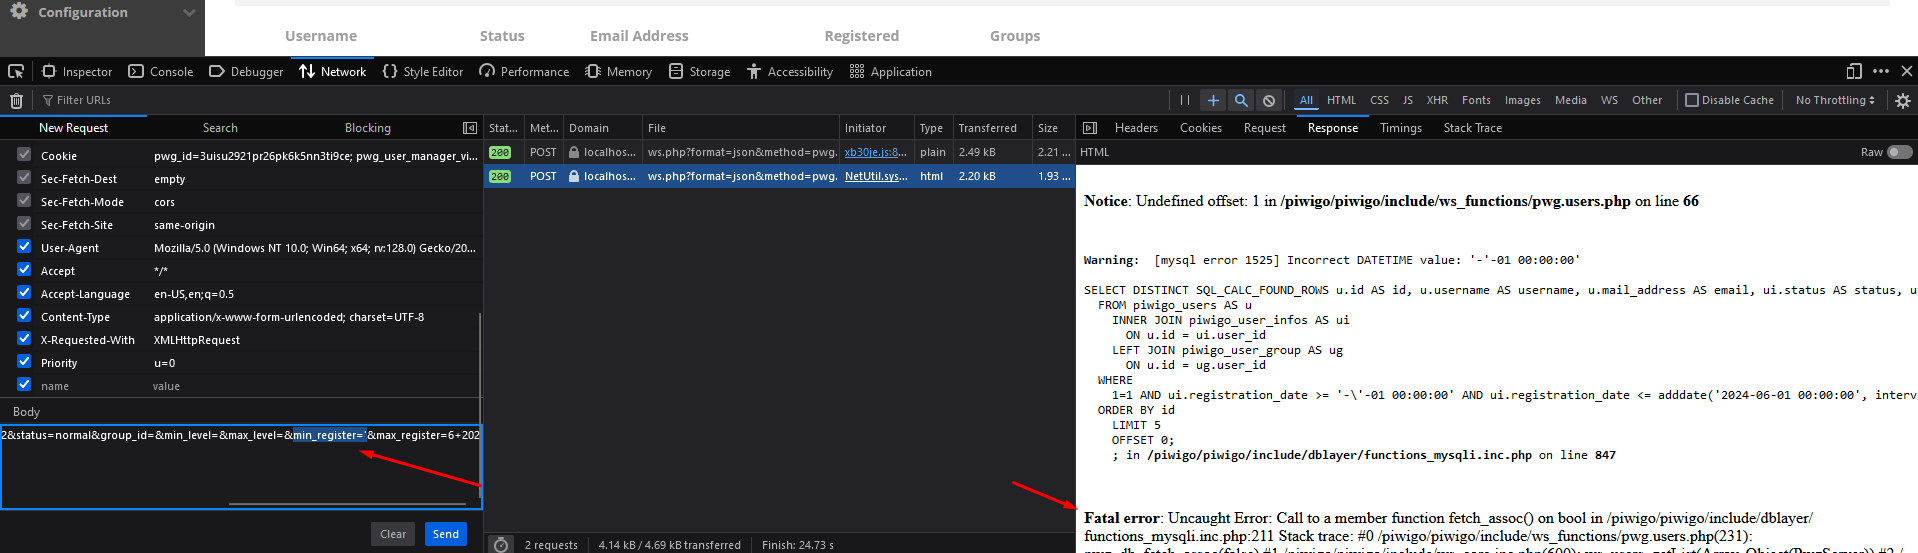
إذا قمنا بالتلاعب بالمعاملين 'max_level' و'min_register' لتضمين علامة اقتباس ثم أعدنا إرسال الطلب، فسيظهر خطأ MYSQL (حتى مع عرض استعلام SQL المنفَّذ)، مما يثبت وجود ثغرة حقن SQL في كلا الحقلين.

'max_level' Screenshot_36
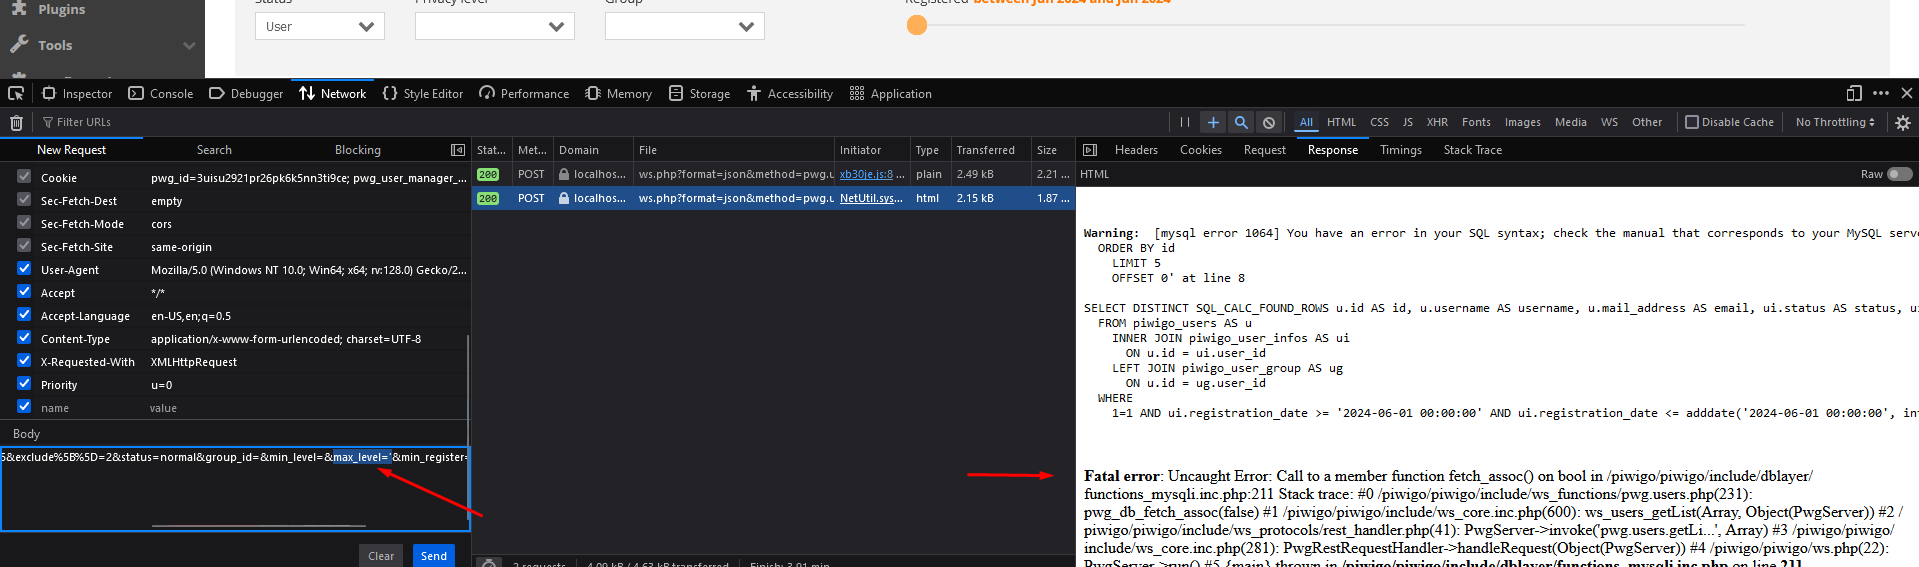
'min_register' Screenshot_37

الإصلاح

حتى الآن، وضع المطوّرون إصلاحاً لهذه المشكلة، وهو ببساطة نهج القائمة البيضاء (white list)، كما ذُكر في: https://github.com/Piwigo/Piwigo/issues/2197. هذا بالطبع ليس الحل الأفضل، إذ كان من الأفضل إضافة استعلامات مُعلمة (parameterized queries)، ولكن نظراً لعدم إمكانية ذلك (بسبب مخاوف لوجستية ذكرها المطوّرون) فمن المستحسن استخدام جدار حماية تطبيقات الويب (WAF) لإضافة طبقة حماية إضافية.


ملاحظات مهمة

  • لمتابعة كامل النقاش مع المطوّرين والأفكار التي تمت مشاركتها، قم بزيارة المشكلة الأصلية: https://github.com/Piwigo/Piwigo/issues/2197
  • سيتم نشر هذا الـ CVE في الصفحة التالية، عند قبوله من قِبل CVE - Mitre: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-43018

المؤلفون:

  • João Silva
  • Inês Marçal
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →