Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Home-Network-Vulnerability-Assessment — تدقيق أمني وتحليل للثغرات (CVE-2014-3566 و CVE-2010-2333) في البنية التحتية للشبكة المحلية وجهاز التوجيه السكني. | Kitploit
أدوات/GitHubGitHub/jmonge12/home-network-vulnerability-assessment
ماسحات الثغرات الأمنيةتخطيط الشبكةمسح المنافذتحليل الثغرات الأمنيةأمن الشبكاتالتعلم والتعليممختبرات وتدريب عملي
GitHub
jmonge12/home-network-vulnerability-assessment

Home-Network-Vulnerability-Assessment

تدقيق أمني وتحليل للثغرات (CVE-2014-3566 و CVE-2010-2333) في البنية التحتية للشبكة المحلية وجهاز التوجيه السكني.

عرض المستودع
40منذ 5 أشهرلم تتم المراجعة بعد
مشاركة

تقييم الثغرات الأمنية في الشبكة المنزلية

تدقيق أمني وتحليل للثغرات (CVE-2014-3566 و CVE-2010-2333) في البنية التحتية للشبكة المحلية وجهاز التوجيه المنزلي.

تدقيق أمني وتحليل للثغرات في جهاز التوجيه المنزلي

وصف المشروع

يوثق هذا المشروع تدقيقًا أمنيًا محيطيًا تم تنفيذه بشكل مستقل على شبكة محلية منزلية. كان الهدف تحديد المنافذ المفتوحة في جهاز التوجيه (Gateway)، ورسم خرائط للخدمات النشطة عبر كشف الإصدارات، وتقييم وجود ثغرات حرجة باستخدام محرك نصوص Nmap (NSE).

المنهجية والأدوات

  • أداة المسح: Nmap (Network Mapper) الإصدار 7.98.
  • هدف التقييم: جهاز التوجيه المنزلي / البوابة (192.168.100.1).
  • النهج: تدقيق الصندوق الأسود (Black Box) من الشبكة المحلية.

مراحل المختبر والنتائج

1. اكتشاف الخدمات الأولي

تم تنفيذ مسح سريع مع كشف الإصدارات لرسم خرائط نقاط الدخول المكشوفة للجهاز:

nmap -sV -F 192.168.100.1
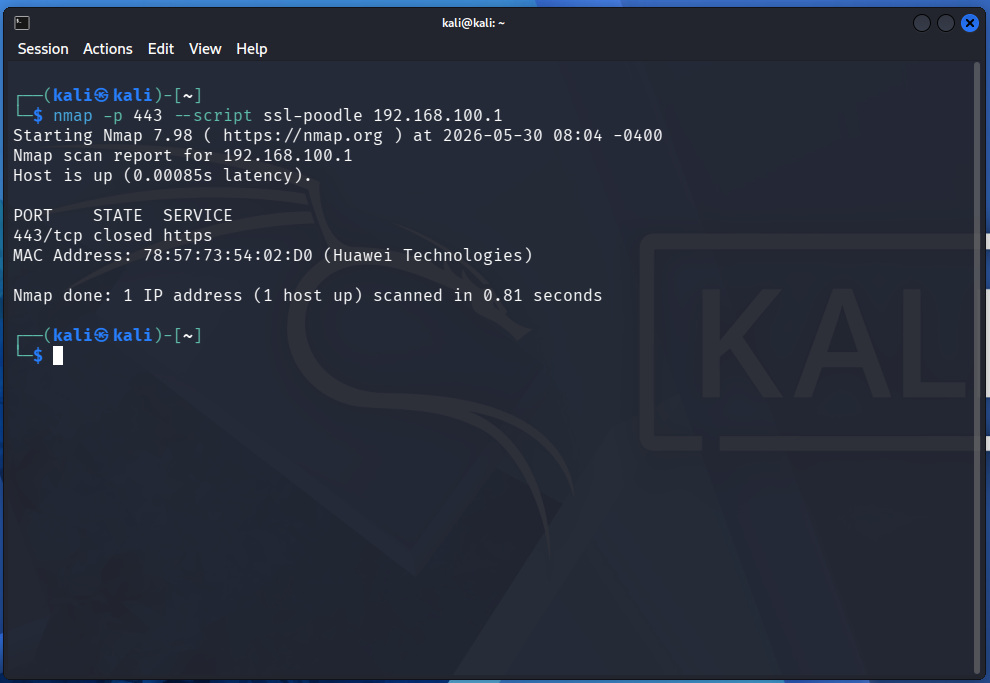
مسح المنافذ الأولي

من خلال هذا الأمر، تم اكتشاف خدمات نشطة على المنافذ 53/tcp (domain)، 80/tcp (http) وخدمة إقران UPnP من Cisco-Linksys على المنفذ 49152/tcp.


2. كشف الثغرة الحرجة SSL POODLE (CVE-2014-3566)

لتدقيق أمان الاتصالات المشفرة على منافذ الإدارة الويب لجهاز التوجيه، تم إطلاق البرنامج النصي المتخصص في مجموعة التشفير SSL:

nmap -p 443 --script ssl-poodle 192.168.100.1
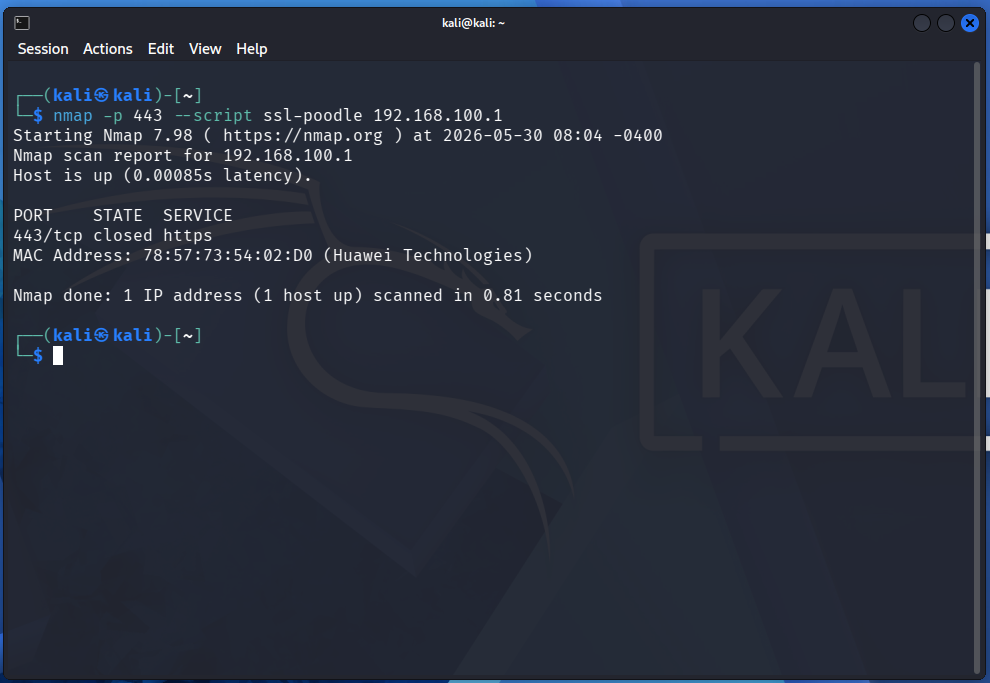
دليل الثغرة SSL POODLE في Nmap

حدد محرك نصوص Nmap (NSE) أن خادم الويب للجهاز هو قابل للثغرة (VULNERABLE) لهجمات خفض درجة البروتوكول (Downgrade Attacks) تحت المعرف CVE-2014-3566 (POODLE). يحدث هذا الخلل لأن البرنامج الثابت لجهاز التوجيه يقبل الاتصالات باستخدام البروتوكول القديم SSLv3 المُعد بتشفير الكتلة في وضع CBC (Cipher Block Chaining).


3. تعداد سطح الهجوم الويب (CVE-2019-1653 وغيرها)

استمر الفحص العميق عبر الفئة --script vuln في تقييم واجهة HTTP لجهاز التوجيه، مما كشف عن قائمة ضخمة من المسارات المعرضة لتسرب المعلومات، وثغرات اجتياز الدليل (Directory Traversal)، ولوحات المصادقة المكشوفة.
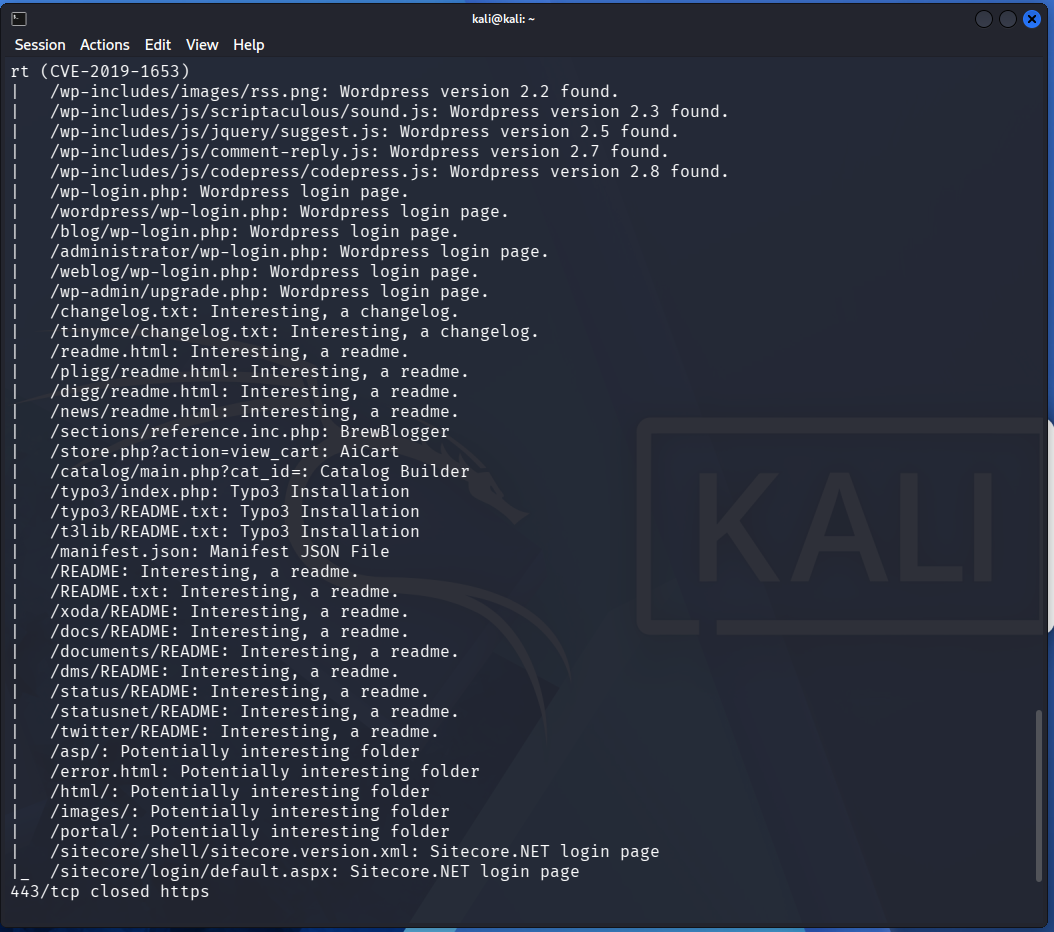
تسرب المعلومات وتعداد الويب

أكد محرك NSE في Nmap أن الجهاز هو عرضة للثغرة بشدة (LIKELY VULNERABLE) لهجوم القناة الجانبية POODLE (CVE-2014-3566) بسبب قبول الاتصالات تحت البروتوكول القديم SSLv3 مع تشفير CBC.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






