Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
git-scan — This tool is designed to scan and identify whether a website has an exposed ".git" directory, which may contain sensitive information such as source code or Git configuration files. هذه الأداة مصممة لفحص وتحديد ما إذا كان موقع الويب يحتوي على دليل ".git" مكشوف، والذي قد يحتوي على معلومات حساسة مثل الكود المصدري أو ملفات إعداد Git. | Kitploit
أدوات/GitHubGitHub/jenderal92/git-scan
ماسحات الثغرات الأمنية للويبجمع المعلوماتاختبار الاختراقسوء التكوين
GitHubjenderal92/git-scan

git-scan

عرض المستودع
1145منذ 5 أشهرلم تتم المراجعة بعد

حول

This tool is designed to scan and identify whether a website has an exposed ".git" directory, which may contain sensitive information such as source code or Git configuration files. هذه الأداة مصممة لفحص وتحديد ما إذا كان موقع الويب يحتوي على دليل ".git" مكشوف، والذي قد يحتوي على معلومات حساسة مثل الكود المصدري أو ملفات إعداد Git.

مشاركة

git-scan

تم تصميم هذه الأداة لفحص وتحديد ما إذا كان موقع الويب يحتوي على دليل ".git" مكشوف، والذي قد يحتوي على معلومات حساسة مثل الكود المصدري أو ملفات إعداد Git.

الميزات

  • يفحص عناوين URL على نطاق واسع لمعرفة ما إذا كان دليل ".git/HEAD" متاحًا على موقع الويب.
  • يستخدم مكتبات بايثون مثل "requests" لإرسال طلبات HTTP والتحقق من الاستجابات.
  • يدعم تعدد الخيوط لتسريع عملية الفحص عبر مواقع متعددة في وقت واحد.
  • يعرض نتائج الفحص مع الحالات: موجود (200 OK)، ممنوع (403 Forbidden)، أو غير موجود (404 Not Found).
  • يتعامل مع أخطاء الشبكة مثل انتهاء المهلة أو فشل الاتصال مع منطق إعادة محاولة آمن.
  • يتم حفظ النتائج التي تم العثور عليها مباشرةً في ملف نتائج ("results.txt") دون الكتابة فوق النتائج السابقة.
  • يتم تجنب النتائج المكررة، مما يضمن عدم حفظ نفس عنوان URL أكثر من مرة.
  • يتيح للمستخدمين استئناف الفحص دون فقدان النتائج السابقة إذا تم تشغيل السكربت مرة أخرى.

اشترِ لي قهوة :

  • بيتكوين $: 14nXhmRiQx5joCXFTdR8ydm3T8et7MFDXC
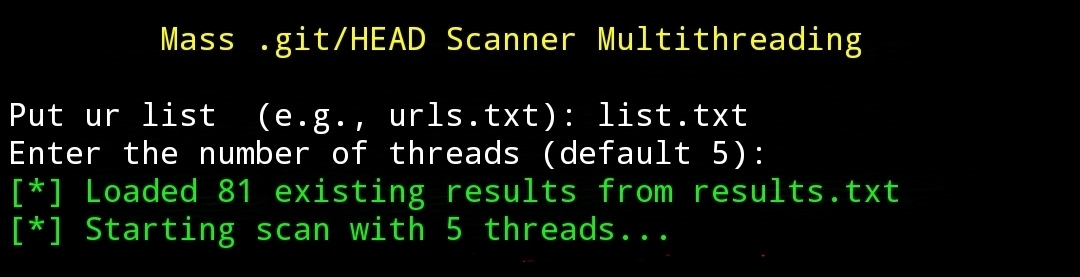
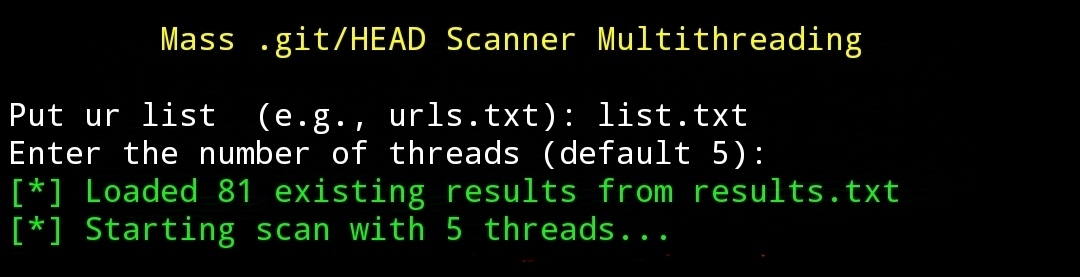
Jenderal92 Git Scanner

كيفية التشغيل؟

  • قم بتنزيل وتثبيت بايثون من موقع بايثون الرسمي: https://www.python.org.
  • قم بتثبيت الوحدات المطلوبة باستخدام الأمر: pip install requests.
  • قم بتشغيل السكربت باستخدام: python file.py.
  • قم بتوفير قائمة بالمواقع (مثل: url.txt) كمدخل.

إخلاء المسؤولية !!!

لقد كتبت إخلاء المسؤولية على غلاف Jenderal92. يمكنك التحقق منه هنا !!!
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →








