
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2018-18925 — استغلال لـ CVE-2018-18925: تنفيذ التعليمات البرمجية عن بُعد في Gogs عبر اجتياز الدليل في معالجة الجلسات، مما يتيح تجاوز الجلسة والوصول كمسؤول مع RCE لاحق عبر خطافات git. | Kitploit
أدوات/GitHubGitHub/j4k0m/cve-2018-18925
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقأداة الوصول عن بعدتطوير الحمولات
GitHubj4k0m/cve-2018-18925

CVE-2018-18925

استغلال لـ CVE-2018-18925: تنفيذ التعليمات البرمجية عن بُعد في Gogs عبر اجتياز الدليل في معالجة الجلسات، مما يتيح تجاوز الجلسة والوصول كمسؤول مع RCE لاحق عبر خطافات git.

عرض المستودع
7233منذ 5 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    353
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    288

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2018-18925

استغلال CVE-2018-18925 هو تنفيذ تعليمات برمجية عن بُعد ضد أداة Git المُستضافة ذاتيًا: Gogs.

Gogs مبني على إطار عمل Macaron. نظام إدارة الجلسات مشابه جدًا لما يفعله PHP. يتم تعيين معرف الجلسة في ملف تعريف الارتباط إلى ملف على نظام الملفات. عندما يستقبل خادم الويب طلبًا مع معرف جلسة (كملف تعريف ارتباط)، يبحث عن الملف على نظام الملفات.

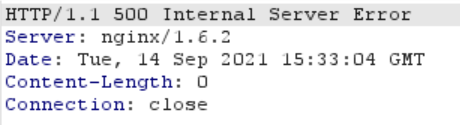
الثغرة هي اجتياز بسيط للدليل عند استرجاع الملف المستخدم للجلسة على نظام الملفات. يمكنك مثلاً تعيين ملف تعريف الارتباط i_like_gogits إلى ../../../../../../etc/passwd للحصول على خطأ من الخادم.
image

الاستغلال:

لاستغلال تجاوز الجلسة، سنحتاج إلى طريقة لرفع ملف مصمم خصيصًا، ثم سنستخدم هذا الملف كمعرف جلسة خاص بنا، ويمكننا إنشاء ملف معرف جلسة مصمم خاص بنا باستخدام https://github.com/RyouYoo/CVE-2018-18925/blob/main/main.go.

الاستخدام:

go run main.go

رفع الملف الخبيث وتسجيل الدخول كمسؤول

عند إنشاء نسخة من المستودع محليًا، يضع Gogs الملفات في /data/gogs/data/tmp/local-repo/[REPO_ID]/[FILENAME] (يتم إنشاء هذا المستودع فقط عند استخدام وظيفة "رفع ملف").

image

حيث [FILENAME] هو اسم الملف الذي ترفعه و [REPO_ID] هو معرف المستودع الذي يمكن العثور عليه باستخدام رابط Fork:

image

حيث 5 هو معرف المستودع.

افتراضيًا، يتم تخزين الجلسات في /data/gogs/data/sessions/. لذلك، يمكنك استخدام المسار النسبي التالي لمعرف جلسة الخاص بك: ../tmp/local-repo/[REPO_ID]/[FILENAME]. باستخدام هذا المسار في ملف تعريف الارتباط i_like_gogits الخاص بك، يجب أن يتم تسجيل الدخول كـ administrator.

133289399-47f6692b-7cfa-443d-89d3-caa5b9828250

تنفيذ الأوامر عن بُعد:

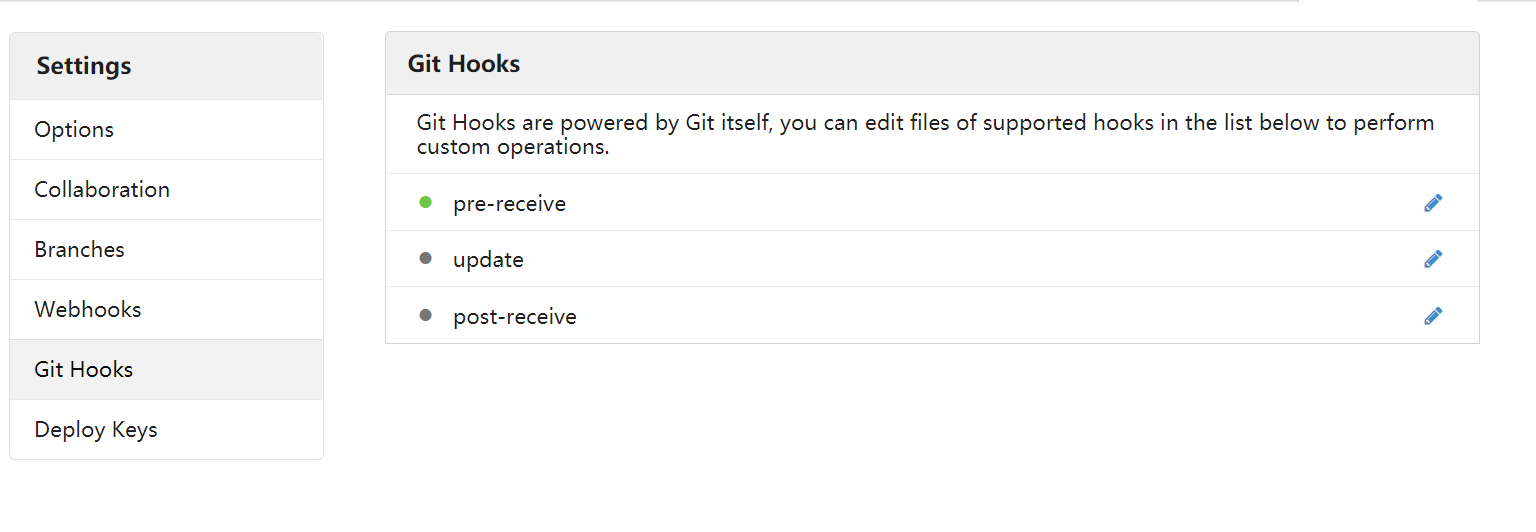
للحصول على RCE، يمكنك استخدام وظيفة git hooks في مستودع معين لتشغيل نص شل.
image

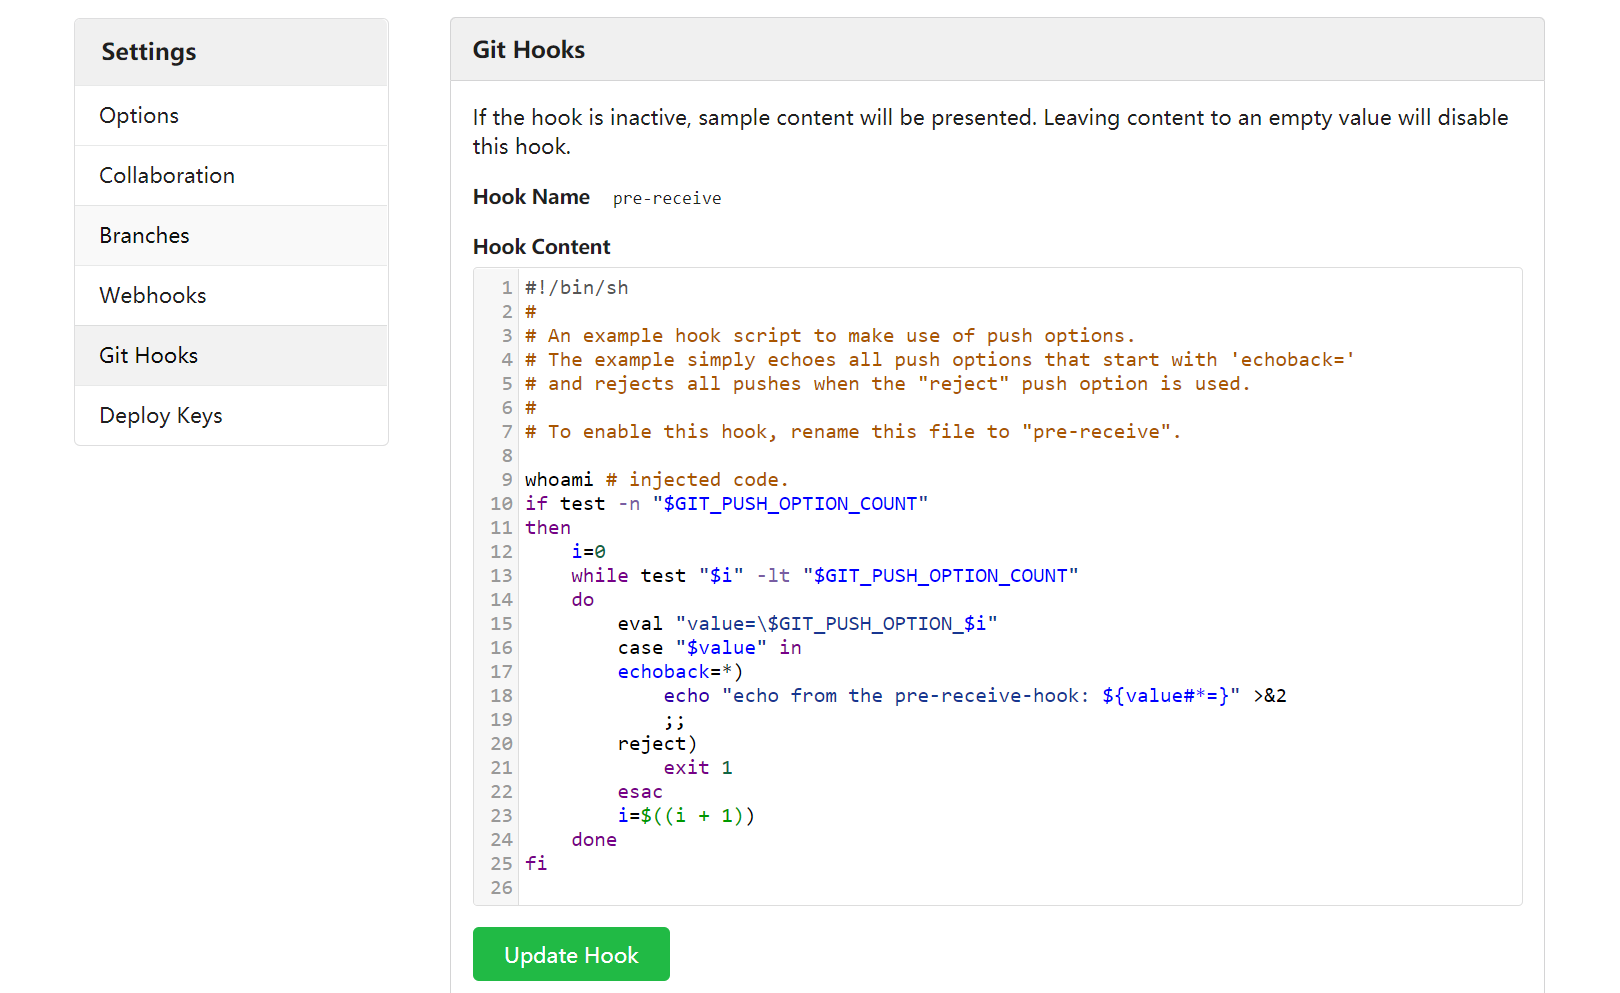
في pre-receive قم بحقن الكود الخاص بك:
image

ثم قم بعمل طلب دفع (push)، باستخدام git أو وظيفة إنشاء ملف لتنفيذ الخطاف.

تنزيل الأداة





