Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2023-26262 — إثبات المفهوم لرفع ملف عشوائي مصادق عليه في Sitecore 10.3، مما يتيح نشر webshell وتنفيذ الأوامر عن بُعد عبر وظيفة استيراد اللغات. | Kitploit
أدوات/GitHubGitHub/istern/cve-2023-26262
توليد الحمولةتحليل الثغرات الأمنيةتحليل الكودالاستغلالاستغلال تطبيقات الويباختبار الاختراق
GitHubistern/cve-2023-26262

CVE-2023-26262

إثبات المفهوم لرفع ملف عشوائي مصادق عليه في Sitecore 10.3، مما يتيح نشر webshell وتنفيذ الأوامر عن بُعد عبر وظيفة استيراد اللغات.

عرض المستودع
49منذ 3 سنواتلم تتم المراجعة بعد
مشاركة

ثغرة رفع الملفات المصادق عليها في Sitecore 10.3

المؤلف: Thomas Stern

التاريخ: 26/01-2023

ملخص

من الممكن عبر وظيفة استيراد اللغات رفع ملف عشوائي. قد يكون هذا الملف عبارة عن شل ويب يسمح بتنفيذ الأوامر على الخادم.

خطوات إعادة الإنتاج

لاختبار هذه الثغرة، تم إنشاء مثيل Sitecore 10.3 على جهاز محلي عبر Docker. لم يتم اختبار هذه الثغرة على الإصدارات السابقة من Sitecore، لكن الإصدارات الأقدم قد تكون عرضة لنفس التقنية.

معلومات البيئة

المضيف: Windows 11 تشغيل Docker for Desktop Sitecore 10.3
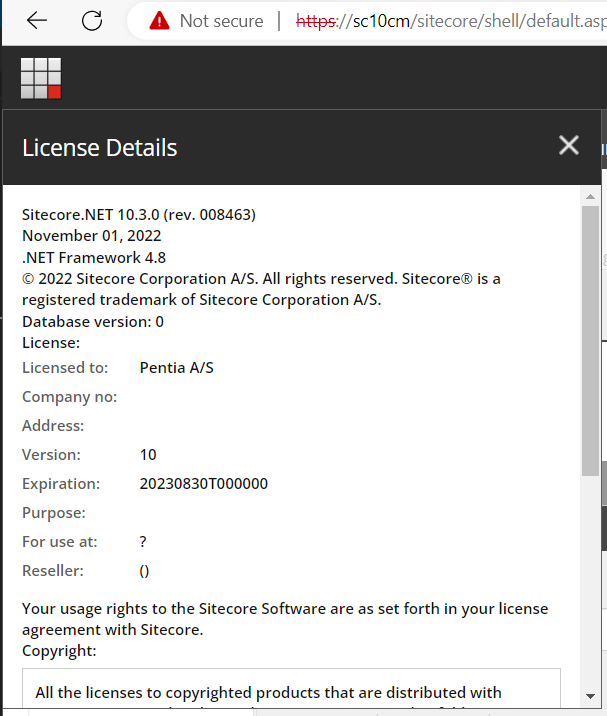
معلومات Sitecore

1. تسجيل الدخول إلى Sitecore

نظرًا لأن هذه ثغرة مصادق عليها، يلزم وجود مجموعة صالحة من بيانات الاعتماد. في هذا المثال الاختباري، تم استخدام admin/b

2. الانتقال إلى مربع الأدوات

يوجد مربع الأدوات تحت لوحة التحكم في Sitecore
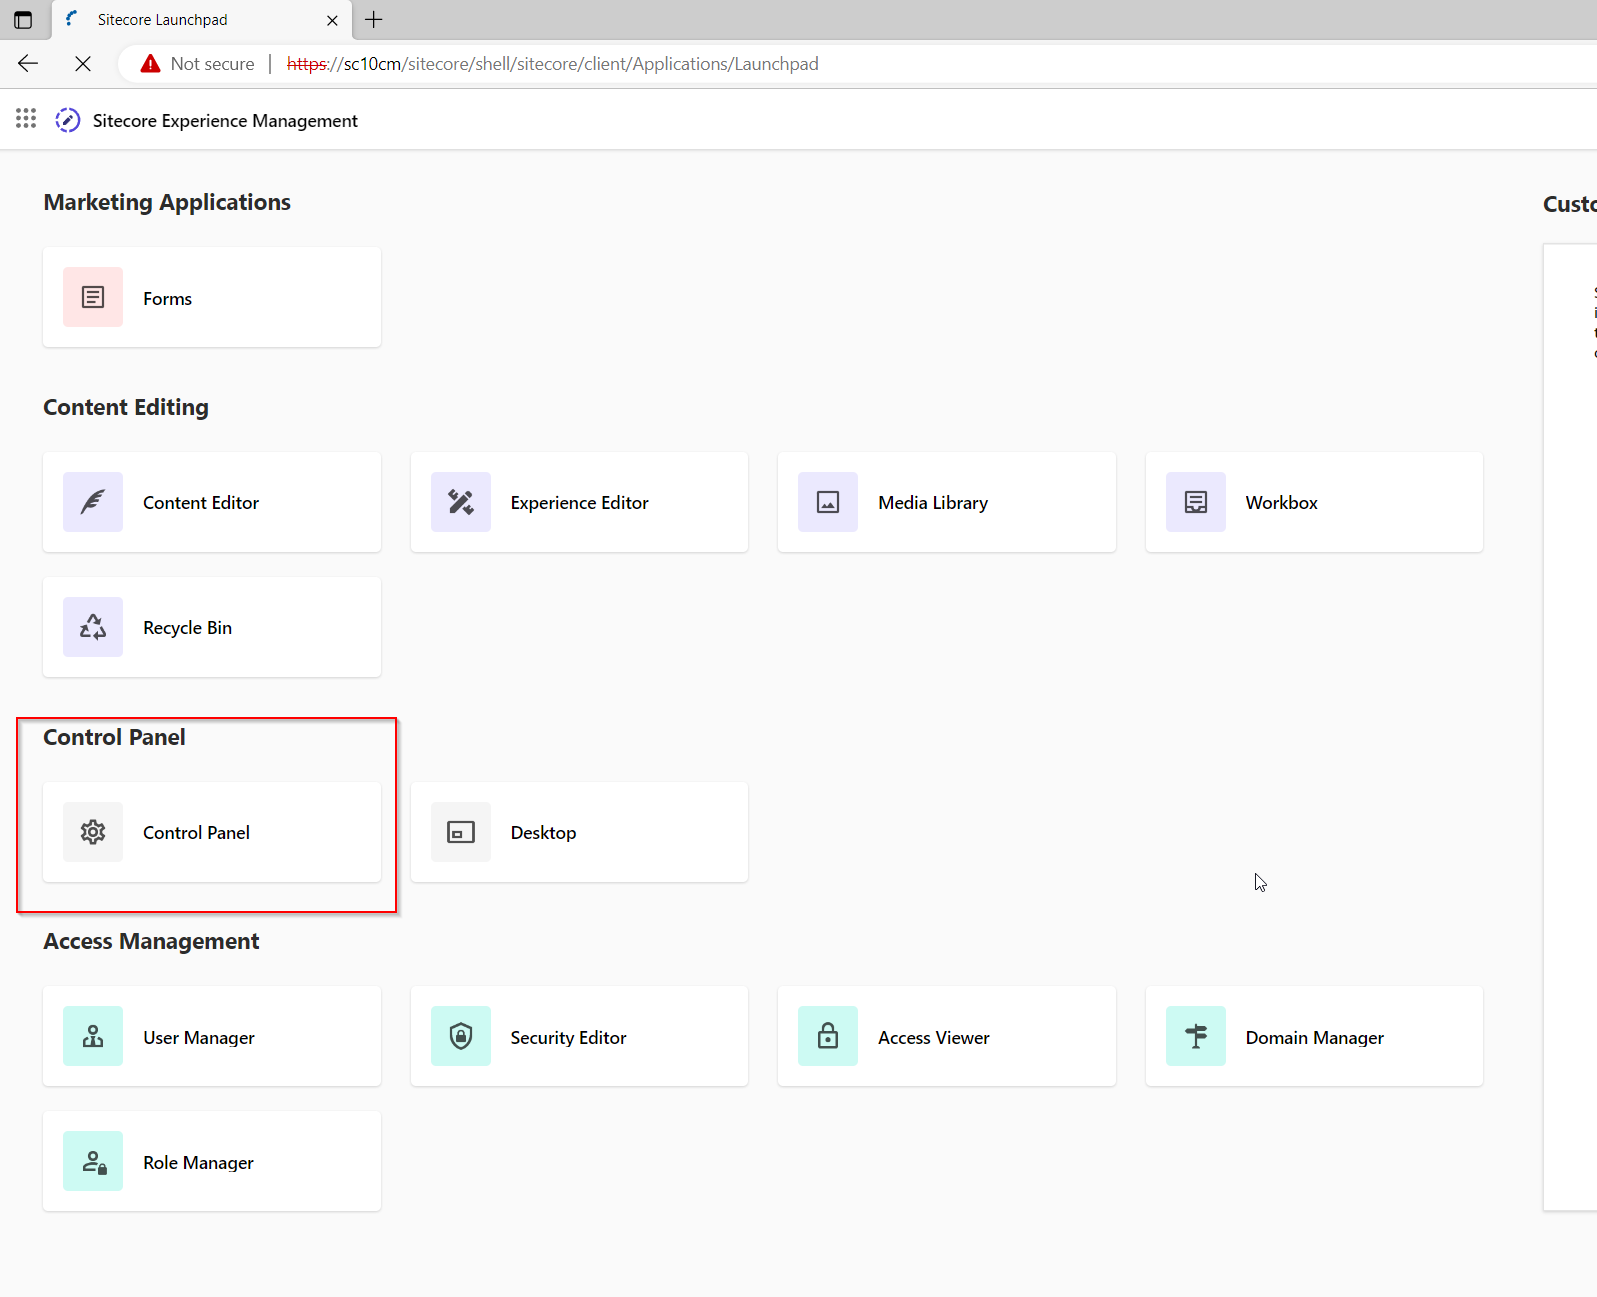
لوحة تحكم Sitecore

3. اختيار - استيراد اللغات

الآن اختر استيراد اللغة

استيراد اللغة

4. الاستيراد - مجلد temp

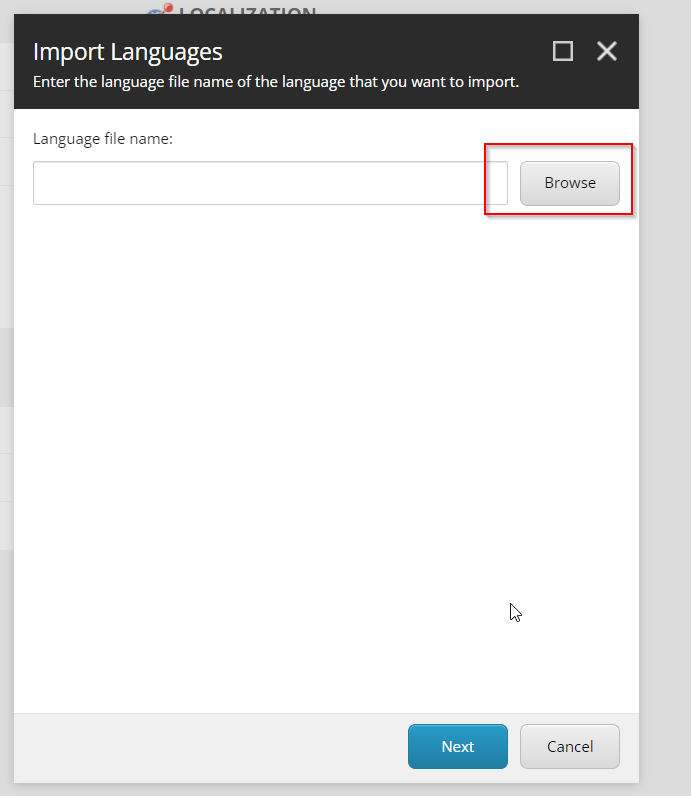
ابدأ باختيار تصفح

جزء الرفع 1

بعد ذلك، حدد المجلد المؤقت 'سيكون هذا أيضًا وجهة الشل.

جزء الرفع 2 اختيار مجلد الوجهة

5. رفع شل الويب

الكود المستخدم في الاختبار هو شل ويب بسيط تم تنزيله من https://github.com/tennc/webshell/blob/master/fuzzdb-webshell/asp/cmdasp.aspx مع ملاحظة أنه تم إجراء تعديل صغير لتشغيل powershell بدلاً من cmd الافتراضي.

اختر زر الرفع وحدد الشل الخاص بك ثم اضغط على التالي

رفع الشل

يجب أن يتم رفع الشل الخاص بك الآن

تم رفع الشل

6. تنفيذ الأوامر

ابدأ بالانتقال إلى الشل المرفوع "https://sitename/temp/shell.aspx" مع رفع الشل، أصبح من الممكن الآن تنفيذ الأوامر بشكل كامل على النظام
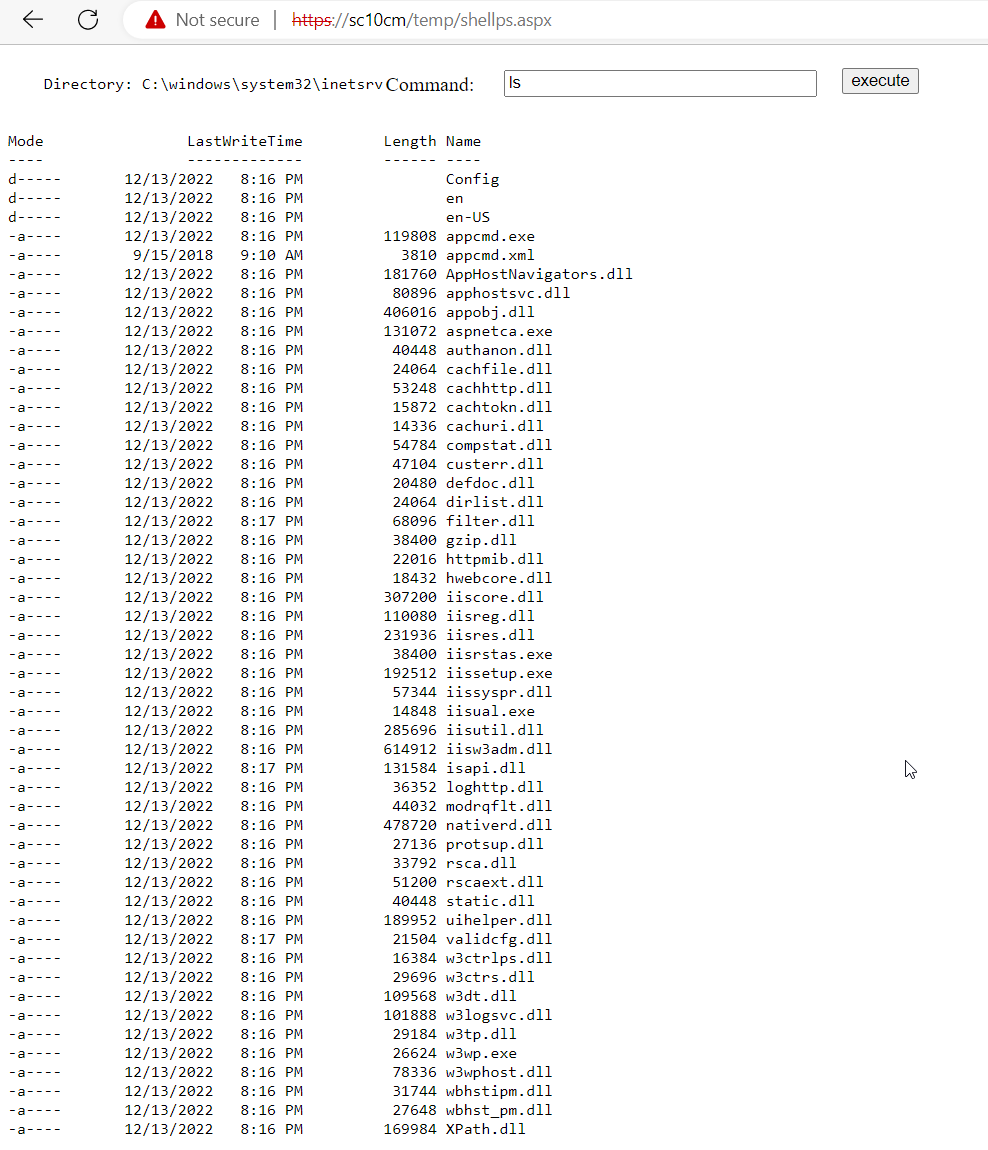
تنفيذ الأوامر

المعالجة

يجب أن يتحقق كود رفع ملفات اللغة من الملفات التي يتم رفعها ويسمح فقط بالملفات القابلة للتنفيذ مثل aspx, exe وغيرها. كما يجب رفع ملفات اللغة فقط إلى دليل لا يسمح بتنفيذ الأوامر. إحدى طرق القيام بذلك هي إضافة قاعدة حظر إلى ملف web.config كما يلي. لاحظ أن هذا سيمنع جميع الطلبات إلى الملفين المذكورين.

<rule name="BlockFileUpload" enabled="true" patternSyntax="Wildcard" stopProcessing="true">
    <match url="*" />
    <conditions logicalGrouping="MatchAny">
        <add input="{URL}" pattern="*sitecore/shell/Applications/Files/FileBrowser.aspx" />
        <add input="{URL}" pattern="*sitecore/shell/Applications/Dialogs/Upload/Upload2.aspx" />
    </conditions>
    <action type="CustomResponse" statusCode="404" statusReason="File or directory not found." statusDescription="The resource you are looking for might have been removed, had its name changed, or is temporarily unavailable." />
</rule>

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    352
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    344
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    308

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →