
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-29927 — إثبات مفهوم استغلال مبني على بايثون لثغرة CVE-2025-29927، وهي ثغرة تجاوز صلاحيات في Next.js. يدعم الفحص لهدف واحد أو فحص جماعي مع مسارات قابلة للتكوين ومعالجة متعددة الخيوط. | Kitploit
أدوات/GitHubGitHub/isee857/cve-2025-29927
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراق
GitHubisee857/cve-2025-29927

CVE-2025-29927

إثبات مفهوم استغلال مبني على بايثون لثغرة CVE-2025-29927، وهي ثغرة تجاوز صلاحيات في Next.js. يدعم الفحص لهدف واحد أو فحص جماعي مع مسارات قابلة للتكوين ومعالجة متعددة الخيوط.

عرض المستودع
11منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2025-29927

ثغرة تجاوز الصلاحيات في Next.Js (CVE-2025-29927)

لمزيد من PoCs انظر

https://pc.fenchuan8.com/#/index?forum=101158&yqm=DGR4X

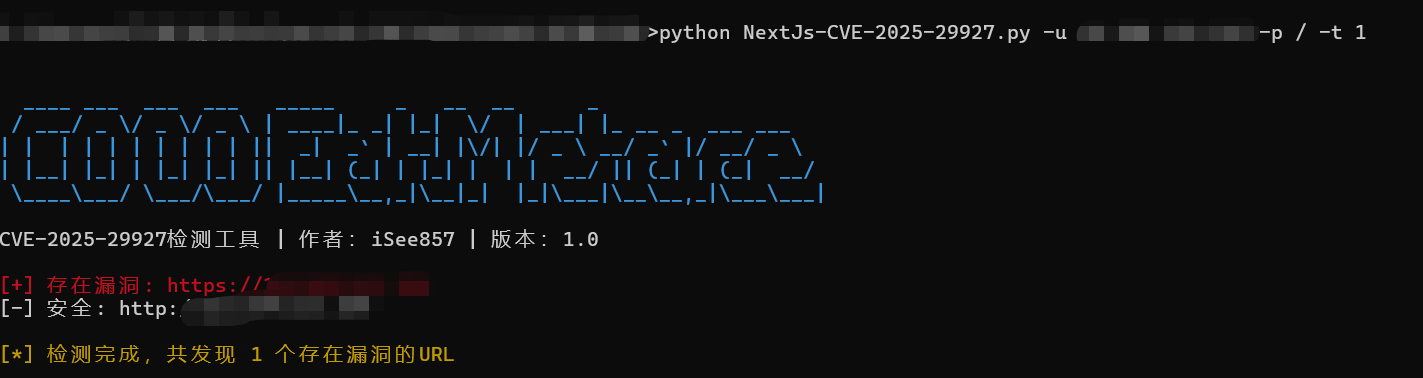
#path الافتراضي هو /، عدد الخيوط الافتراضي 10

الفحص الجماعي:

python poc.py -f url.txt -p /path -t 10

الفحص الفردي:

python poc.py -u your-ip -p /path -t 10
image

تنزيل الأداة