 ion28/bluespawn
برنامج دفاع نشط واستجابة للنقاط النهائية (EDR) لتمكين الفرق الزرقاء


يساعد BLUESPAWN الفرق الزرقاء في مراقبة الأنظمة في الوقت الفعلي ضد المهاجمين النشطين من خلال اكتشاف النشاط غير الطبيعي
BLUESPAWN هو أداة دفاع نشط وكشف واستجابة للنقاط الطرفية مما يعني أنه يمكن استخدامه من قبل المدافعين لـكشف وتحديد والقضاء بسرعة على الأنشطة الخبيثة والبرامج الضارة عبر الشبكة.
هل تريد المساعدة في جعل BLUESPAWN أكثر فعالية في تحديد ووقف البرامج الضارة؟ انضم إلينا على خادم Discord الخاص بـ BLUESPAWN وساعد في التطوير أو حتى اقترح ميزة أو أبلغ عن خطأ. لا حاجة لخبرة - لا توجد طريقة أفضل لتعلم التطوير أو الأمان من الغوص مباشرة!
إذا كنت ترغب في المساهمة بالكود، يمكنك البدء بالاطلاع على صفحة الويكي الخاصة بنا حول إعداد بيئة التطوير الخاصة بك. لا تتردد في التواصل معنا على Discord إذا واجهت أي مشاكل أثناء الإعداد! نحن نتتبع بشكل عام الأخطاء والميزات الجديدة من خلال Issues ونتنسق في الدردشة عند القيام بأي عمل تطويري.
لقد أنشأنا هذا المشروع وجعلناه مفتوح المصدر لعدة أسباب منها ما يلي:
قم بزيارة هذه الخريطة لرؤية قدرات التغطية الحالية
ملاحظة: BLUESPAWN قيد التطوير النشط الألفا، لذا قد لا تعمل العديد من الميزات كما هو متوقع بعد، وقد تكون الاكتشافات ضيقة النطاق أو تولد الكثير من الإيجابيات الخاطئة.
ملاحظة 2: BLUESPAWN مصمم لاستخدامه بواسطة متخصص أمني في معظم الحالات، ونتيجة لذلك، سيكتشف أحيانًا أنشطة غير خبيثة. بينما يساعد BLUESPAWN في الكشف السريع عن الأشياء التي قد تكون سيئة، فإنه يتوقع من المستخدم استخدام المعلومات المتاحة لاتخاذ القرار النهائي.
.\BLUESPAWN-client-x64.exe --help
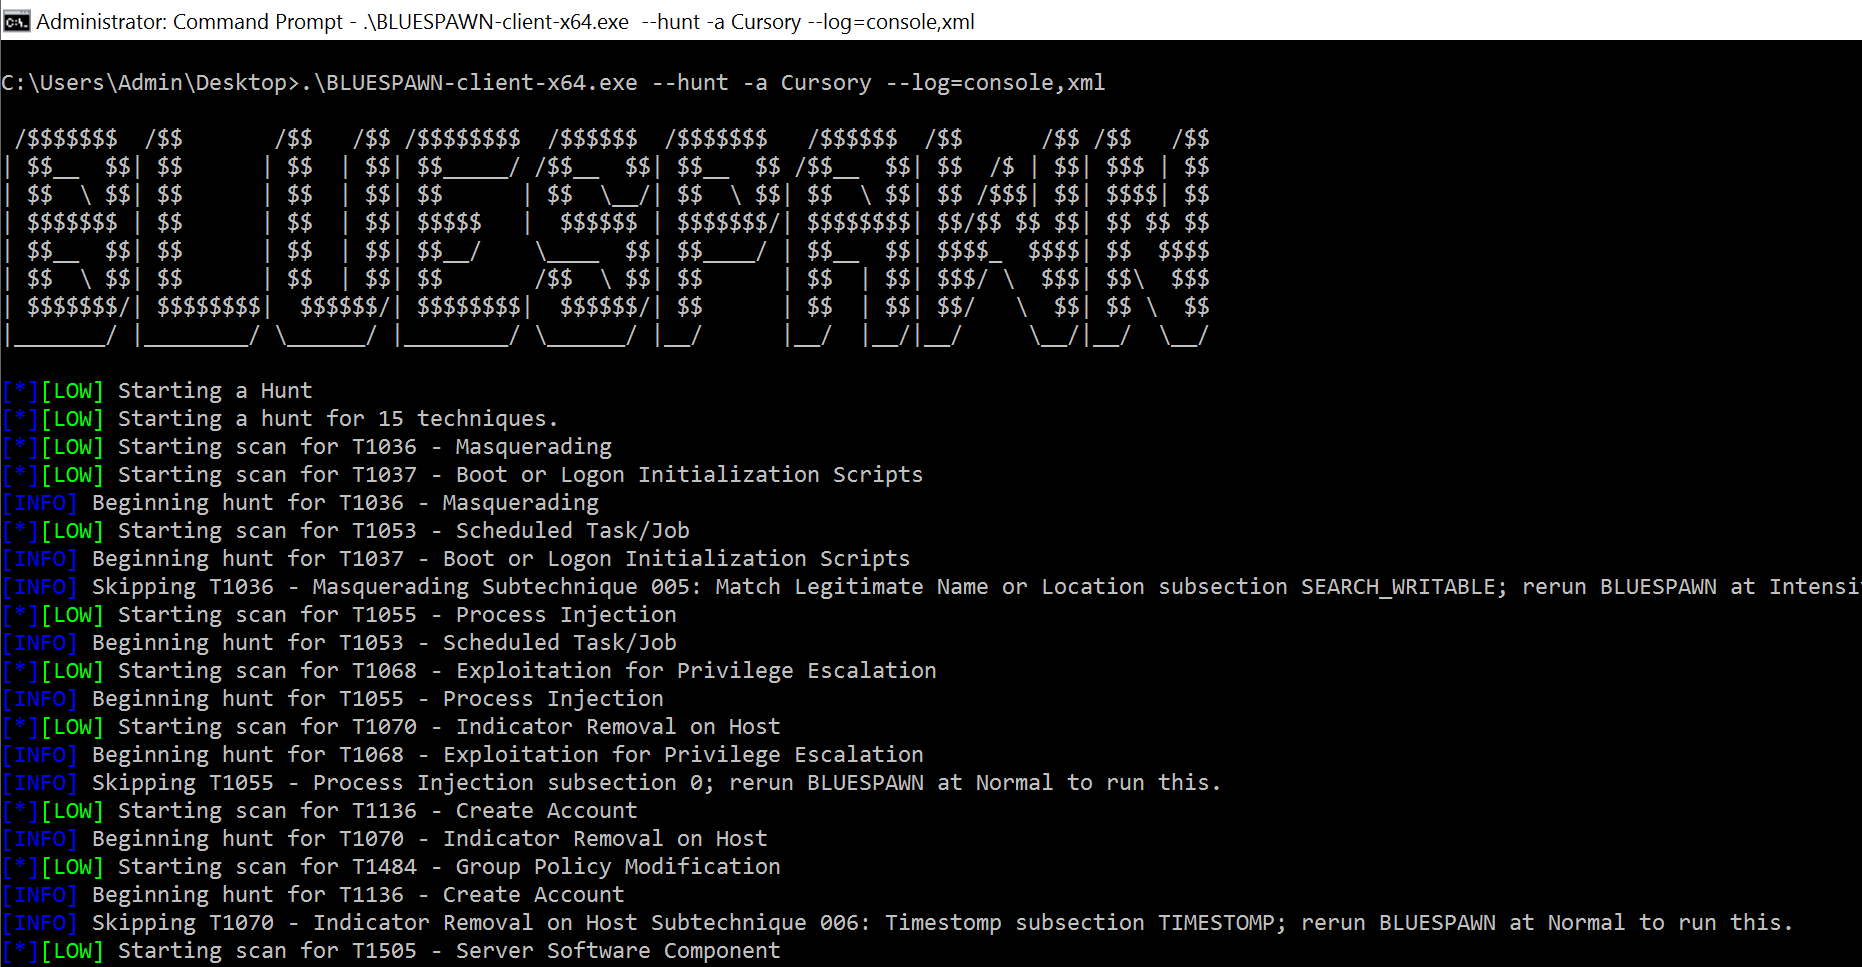
.\BLUESPAWN-client-x64.exe --mitigate --action=audit
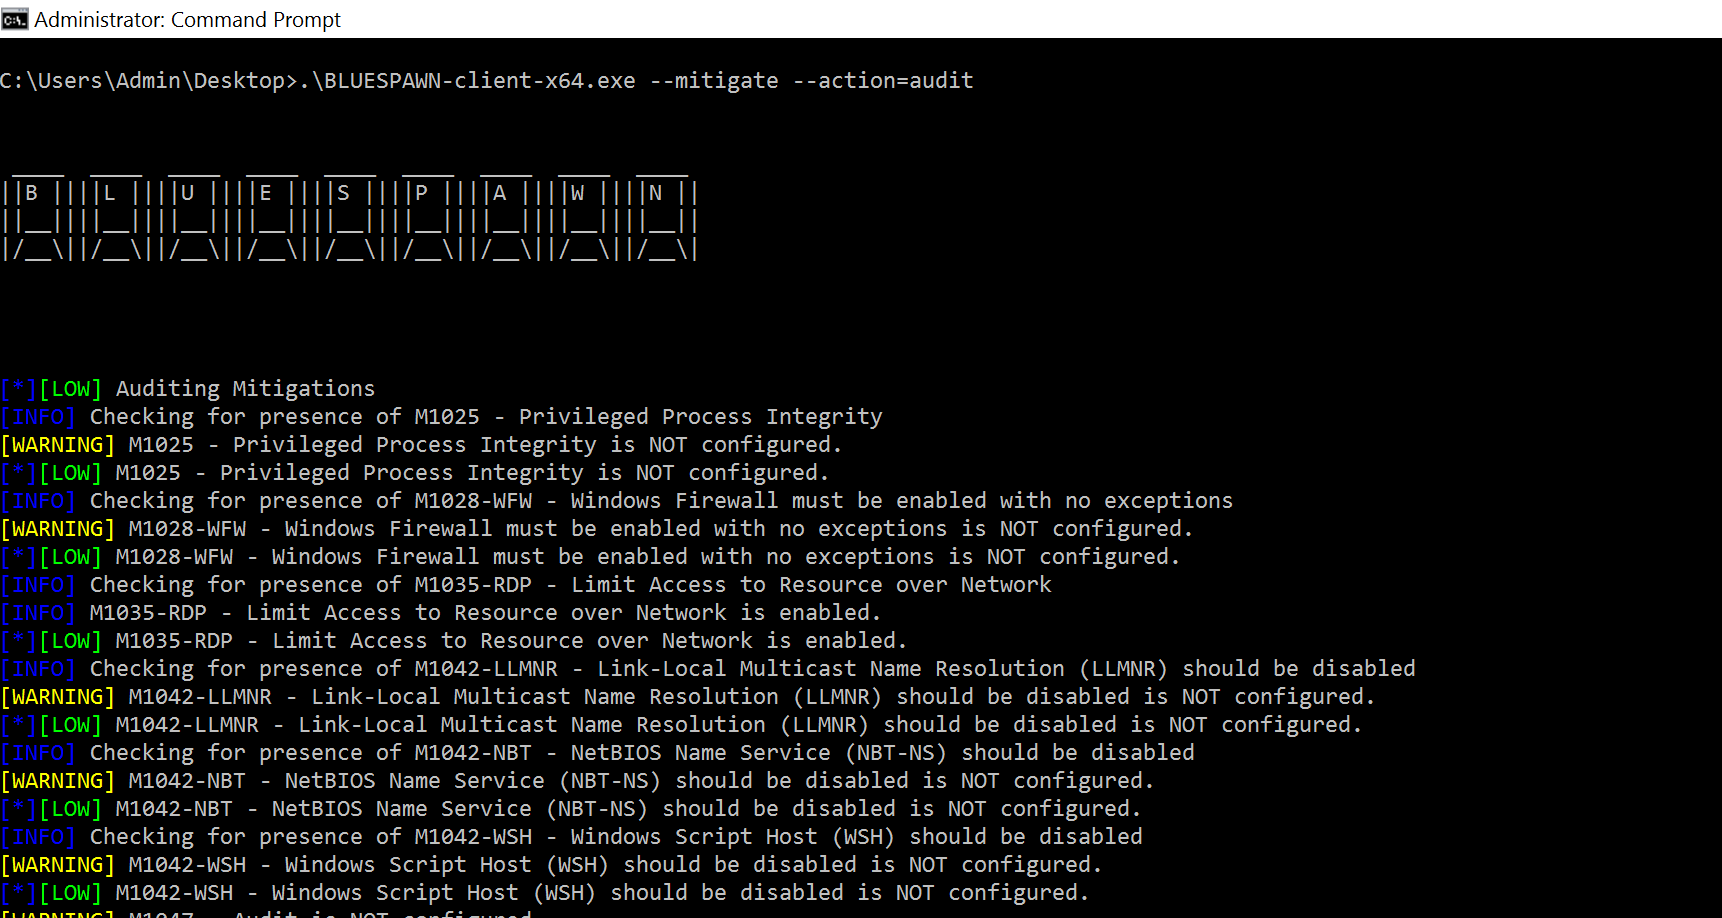
.\BLUESPAWN-client-x64.exe --hunt -a Cursory --log=console,xml
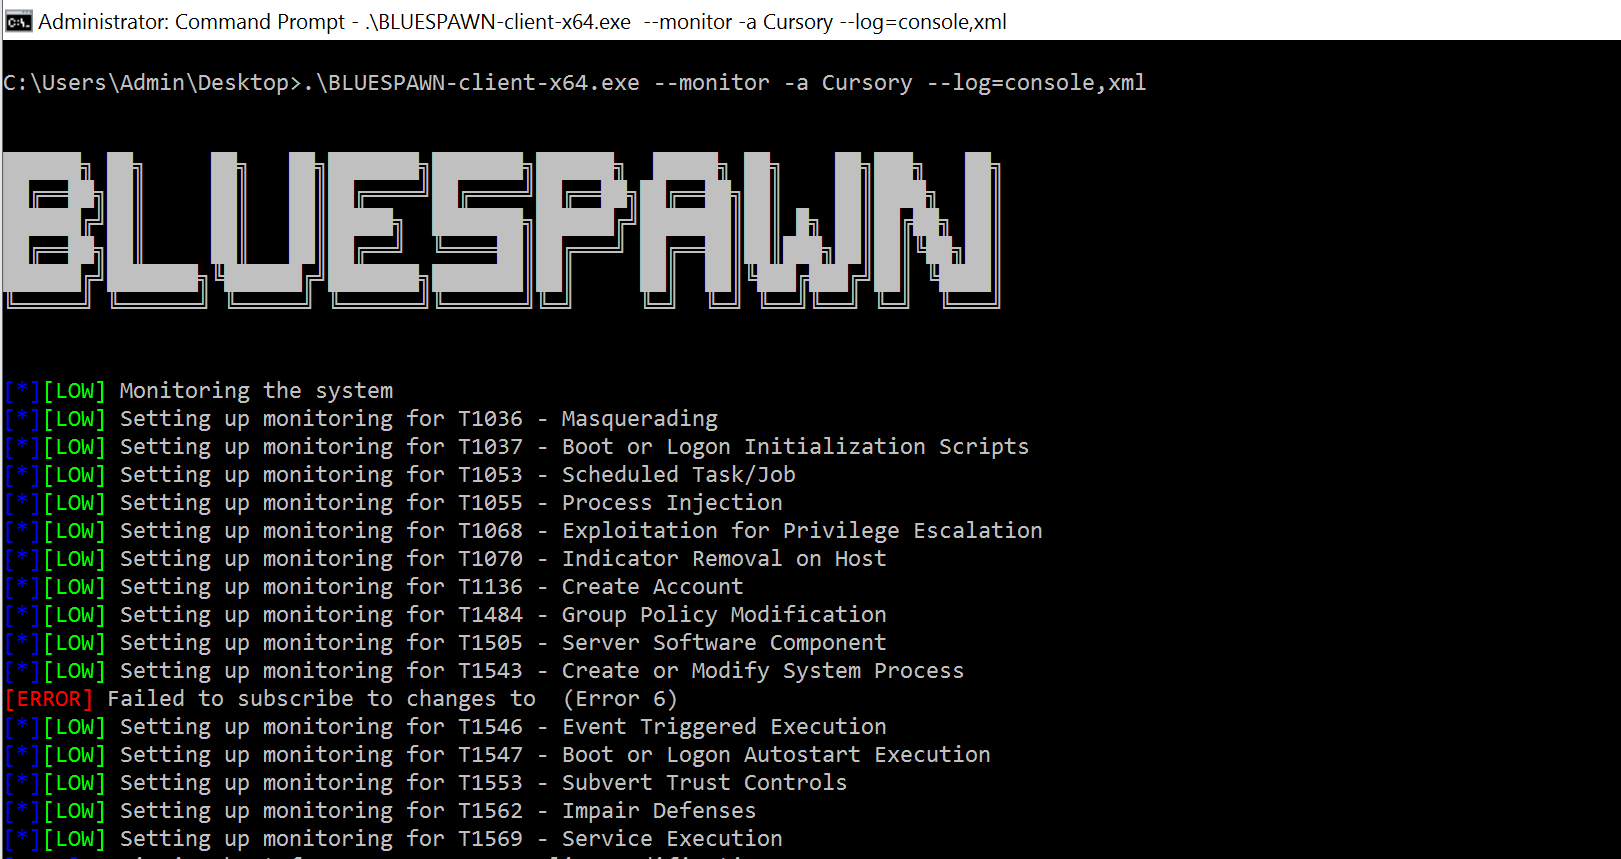
.\BLUESPAWN-client-x64.exe --monitor -a Cursory --log=console,xml
يتكون BLUESPAWN من 3 أوضاع رئيسية كما هو موضح أدناه. تحتوي العديد من هذه الوحدات على وحدات فرعية (قد لا تكون منشأة في قاعدة الكود بعد) كما هو موضح أدناه، وجميعها في مراحل مختلفة من التخطيط والبحث والتطوير. بالإضافة إلى ذلك، فهي مدعومة بعدد من الوحدات الأخرى.
Hunt (يبحث عن أدلة على السلوك الخبيث)
Mitigate (يخفف الثغرات الأمنية من خلال تطبيق إعدادات الأمان)
Monitor (يراقب النظام باستمرار بحثًا عن سلوك يحتمل أن يكون خبيثًا)
Scan (يستخدم لتقييم العناصر التي تم تحديدها بواسطة عمليات الصيد واتخاذ قرار بشأن ما إذا كانت مشبوهة / برامج ضارة)
User (يحتوي على main البرنامج و IOBase ووظائف أخرى مماثلة)
Util (يحتوي على مجموعة من الوحدات التي تدعم العمليات الأساسية)
فيما يلي بعض الأماكن التي ربما سمعت فيها عن المشروع :)
DEFCON 28 Blue Team Village - نظرة عامة، الشرائح
مسابقة الدفاع السيبراني الوطنية للكليات، 2020 إحاطة الفريق الأحمر - Youtube
ورقة بحثية لـ BLUESPAWN في جامعة فرجينيا - الورقة، DOI 10.18130/v3-b1n6-ef83
إذا كان لديك أي أسئلة أو تعليقات أو اقتراحات، فلا تتردد في إرسال بريد إلكتروني إلينا على [email protected] أو مراسلتنا في خادم Discord الخاص بـ BLUESPAWN.
كود BLUESPAWN الأساسي مرخص بموجب GNU General Public License (GPL) v3.0.
لاحظ أن المشروع يدمج عدة مكتبات أخرى لتوفير ميزات / اكتشافات إضافية. إحداها هي signature-base لـ Florian Roth والتي مرخصة بموجب Creative Commons Attribution-NonCommercial 4.0 International License. قواعد YARA من هذا المشروع مدمجة في البناء القياسي دون أي تغييرات. لاستخدام BLUESPAWN لأي أغراض تجارية، يجب إزالة كل شيء تحت سطر "Non-Commercial Only" في هذا الملف وإعادة تجميع المشروع.
صُنع بـ ❤️ بواسطة فريق الدفاع السيبراني بجامعة فرجينيا والأشخاص الرائعين الآخرين في فريق التطوير الأساسي المدرجين أدناه


