Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/ioallocate/immapper
تحليل الثغرات الأمنيةالاستغلالأمن الأجهزةالتعلم والتعليماستغلال الملفات الثنائية
GitHubioallocate/immapper

imMapper

إثبات استغلال السائق الضعيف AmdTools64.sys للقراءة/الكتابة الفيزيائية.

عرض المستودع
201123منذ 2 أشهرلم تتم المراجعة بعد
مشاركة

imMapper

  • عرض توضيحي حول كيفية إساءة استخدام برنامج التشغيل الضعيف AmdTools64. يمتلك برنامج التشغيل القدرة على (القراءة/الكتابة فقط) لذاكرة مساحة النواة، بالإضافة إلى القراءة/الكتابة من MSR. يتطلب هذا صلاحيات المسؤول. يتم توزيع برنامج التشغيل عبر أداة RGBFusion-2.

علامة تعجب

  • هذا العرض التوضيحي لأغراض التعلم فقط، وأنا لا أشجع إساءة استخدام هذه الثغرة، فاعتبارًا من 25/8/2026 لا يوجد CVE صالح ولا يوجد قيد التقدم، وأي CVE مستقبلي لن يكون من المؤلف الأصلي، أنا.

علامة استفهام

  • صادفت برنامج التشغيل هذا بعد البحث في الرسائل المباشرة القديمة على ديسكورد، وجدت رسالة مباشرة مثيرة للاهتمام من sigwl يعرض فيها برنامج التشغيل الضعيف الخاص به المسمى "RGBMini"، مما دفعني للبحث عن برامج تشغيل ضعيفة أخرى محتملة في هذا السياق.
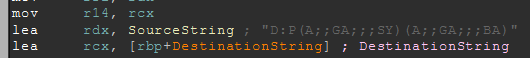
  • عند العنوان 0x140005380 يتم تسجيل كائن الجهاز مع SDDL D:P(A;;GA;;;SY)(A;;GA;;;BA)، مما يعني أن النظام والمسؤولين فقط يمكنهم فتح مقبض. معالج الإرسال عند 0x1400058D8، تكمن الثغرة فيه. فهو يمنح وضع المستخدم معاملات العمليات الخطيرة، مثل عند قراءة وكتابة الذاكرة الفعلية بدلاً من التحقق من النطاق والحجم، لا يتم التحقق من أي شيء وكل شيء يتم تمريره من وضع المستخدم.

Asset/SDDLSnippet Asset/DispatcherSnippet

إضافة

  • IDA

عند

  • أنا أنسب الفضل إلى Leo لمساعدته لي في أدوات هذا المشروع.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →