
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Active-Directory-Exploitation-Cheat-Sheet — ورقة غش تحتوي على أساليب شائعة للتعداد والهجوم على Windows Active Directory. | Kitploit
أدوات/GitHubGitHub/integration-it/active-directory-exploitation-cheat-sheet
تصعيد الامتيازاتالاستطلاعآليات الاستمراريةالاستغلالالحركة الجانبيةتسريب البياناتاختبار الاختراقالتعلم والتعليمموارد منسقة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة
GitHubintegration-it/active-directory-exploitation-cheat-sheet

Active-Directory-Exploitation-Cheat-Sheet

ورقة غش تحتوي على أساليب شائعة للتعداد والهجوم على Windows Active Directory.

عرض المستودع
2.8k51823منذ 5 سنواتتمت المراجعة من قبل Kitploit

ورقة الغش في Active Directory

يحتوي هذا المستودع على منهجية عامة في بيئة Active Directory. وهو مُقدَّم مع مجموعة من الأوامر السريعة من أكثر الأدوات كفاءةً والمبنية على Powershell وC و.Net 3.5 و.Net 4.5.

المنهجية العامة:

  • الاستطلاع
  • تعداد المجال
  • تصعيد الامتيازات المحلي
  • سرقة الحسابات المحلية
  • مراقبة الحسابات الواردة المحتملة
  • سرقة الحسابات المحلية
  • استطلاع المسؤول
  • الحركة الجانبية
  • الإدارة عن بُعد
  • امتيازات مسؤول المجال
  • هجمات عبر الثقة
  • الاستمرارية واستخراج البيانات

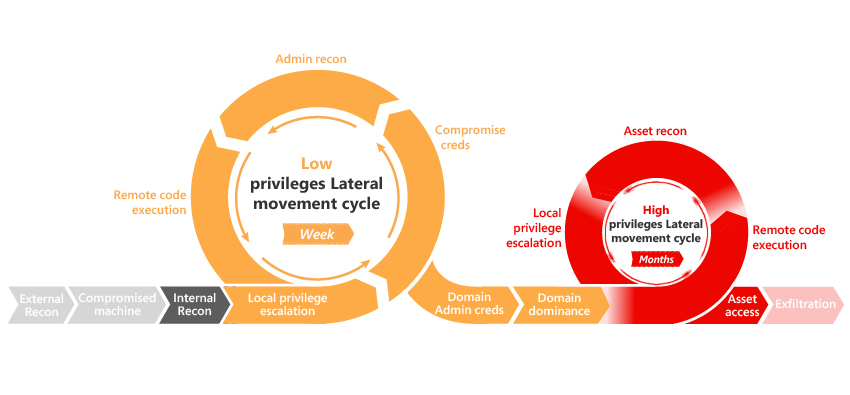
سلسلة القتل في Active Directory:

العملية

شجرة ورقة الغش:

  • /A - الاستطلاع

  • /B - تعداد المجال

  • /C - تصعيد الامتيازات المحلي

  • /D - اصطياد المستخدمين

  • /E - مراقبة الحسابات الواردة المحتملة

  • /F - BloodHound

  • /G - الحركة الجانبية

  • /H - الاستمرارية

  • /I - امتيازات مسؤول المجال

  • /J - هجمات عبر الثقة

  • /K - اصطياد قواعد البيانات

  • /L - خفض مستوى الأمان

  • /M - الحسابات والمجموعات المميزة في Active Directory

  • /N - استخراج البيانات

  • /O - جمع الغنائم

  • /P - .NetPayload

  • /X - Reverse PSShell FUD

  • /Y - UL-DL-EXEC Skills

  • /Z - صندوق الأدوات

    👷


المساهمة، الاقتراح، المشكلة:

  • قالب المشكلة
  • البريد: [email protected]
تنزيل الأداة