
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
AD-Attack-Defense — هاجم ودافع عن Active Directory باستخدام أساليب الخصوم الحديثة في أنشطة ما بعد الاستغلال. | Kitploit
أدوات/GitHubGitHub/infosecn1nja/ad-attack-defense
أدوات دفاعيةتصعيد الامتيازاتالاستطلاعآليات الاستمراريةالحركة الجانبيةما بعد الاستغلالاختبار الاختراقالتعلم والتعليمالفريق الأحمرموارد منسقةالأفضل في موارد منسقة #20
4.8k1.1k32منذ سنة واحدةتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
GitHubinfosecn1nja/ad-attack-defense

AD-Attack-Defense

هاجم ودافع عن Active Directory باستخدام أساليب الخصوم الحديثة في أنشطة ما بعد الاستغلال.

عرض المستودع
مشاركة

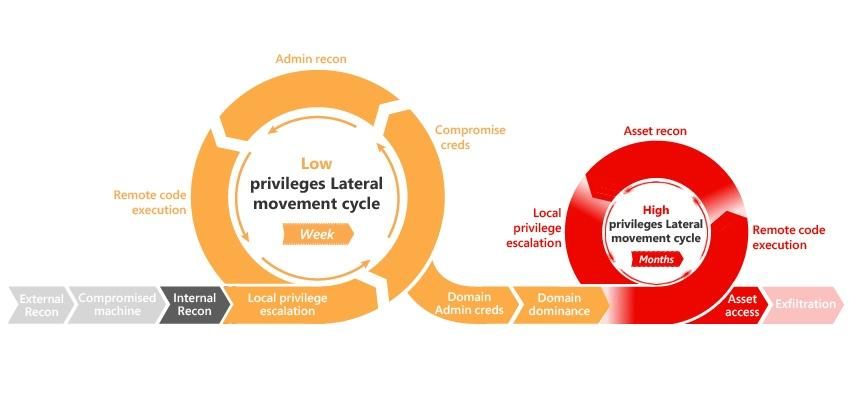
هجوم سلسلة القتل والدفاع في Active Directory

image

الملخص

صُمم هذا المستند ليكون مرجعًا معلوماتيًا مفيدًا لمن يسعى إلى فهم التكتيكات والتقنيات والإجراءات (TTPs) المحددة التي يستخدمها المهاجمون لاختراق Active Directory، مع إرشادات حول التخفيف والكشف والوقاية. كما يشرح هجوم سلسلة القتل في Active Directory وأنشطة حيل الخصوم الحديثة في مرحلة ما بعد الاستغلال.

جدول المحتويات

  • الاكتشاف
  • تصعيد الامتيازات
  • مراوغة الدفاع
  • تفريغ بيانات الاعتماد
  • الحركة الجانبية
  • الثبات
  • الدفاع والكشف

الاكتشاف

فحص SPN

  • SPN Scanning – اكتشاف الخدمات دون فحص منافذ الشبكة
  • Active Directory: سكربت PowerShell لسرد جميع SPNs المستخدمة
  • اكتشاف حسابات الخدمة دون استخدام صلاحيات

التنقيب في البيانات

  • نظرة عامة حول اصطياد البيانات
  • Push it, Push it Real Good
  • العثور على البيانات الحساسة على خوادم SQL الخاصة بالمجال باستخدام PowerUpSQL
  • اكتشاف البيانات الحساسة في البريد الإلكتروني باستخدام MailSniper
  • البحث عن الملفات الحساسة عن بُعد
  • أصطاد مدراء الأنظمة - harmj0y

اصطياد المستخدمين

  • حسابات إدارية مخفية: BloodHound إلى الإنقاذ
  • استطلاع Active Directory دون حقوق إدارية
  • جمع بيانات AD باستخدام وحدة Active Directory في PowerShell
  • استخدام وحدة ActiveDirectory لتعداد المجال من وضع اللغة المقيدة في PowerShell
  • دوال استطلاع Active Directory في PowerUpSQL
  • المسؤول المحلي المشتق
  • البحث الآلي عن المسؤول المشتق
  • تفريغ معلومات مجال Active Directory – باستخدام PowerUpSQL!
  • تعداد المجموعات المحلية
  • رسم خرائط الهجمات باستخدام Bloodhound
  • الوعي الظرفي
  • أوامر اختراق شبكة المجال
  • دليل مختبِر الاختراق لتحديد نطاق المجموعات

LAPS

  • أمن Microsoft LAPS واستطلاع إعدادات LAPS في Active Directory
  • تشغيل LAPS باستخدام PowerView
  • RastaMouse LAPS الجزءان 1 و2

AppLocker

  • تعداد تكوين AppLocker

خدمات الاتحاد في Active Directory

  • 118 طريقة لمهاجمة نقاط نهاية ADFS باستخدام PowerShell - Karl Fosaaen
  • استخدام PowerShell لتحديد المجالات الموحّدة
  • LyncSniper: أداة لاختبار اختراق بيئات Skype for Business وLync
  • Troopers 19 - أنا AD FS وأنت تستطيع أيضًا

تصعيد الامتيازات

BadSuccessor

  • BadSuccessor: إساءة استخدام dMSA لتصعيد الامتيازات في Active Directory
  • تفعيل BadSuccessor عمليًا: إساءة استخدام dMSA لتصعيد امتيازات المجال

انتحال sAMAccountName

  • انتحال sAMAccountName
  • تسليح CVE-2021-42287/CVE-2021-42278

إساءة استخدام خدمات الشهادات في Active Directory

  • مستعمل معتمد (Certified Pre-Owned)
  • تصعيد الصلاحيات على مستوى المجال عبر AD CS

PetitPotam

  • PetitPotam
  • من غريب إلى DA // استخدام PetitPotam لترحيل NTLM إلى مسؤول المجال

Zerologon

  • Cobalt Strike ZeroLogon-BOF
  • إثبات المفهوم (POC) لثغرة CVE-2020-1472
  • Zerologon: كن مسؤول مجال فورًا عبر تقويض تشفير Netlogon (CVE-2020-1472)

كلمات المرور في SYSVOL وتفضيلات نهج المجموعة

  • العثور على كلمات المرور في SYSVOL واستغلال تفضيلات نهج المجموعة
  • اختبار الاختراق في العالم الحقيقي: اختراق نهج المجموعة

ثغرة Kerberos MS14-068

  • MS14-068: ثغرة في Kerberos (Active Directory) قد تسمح برفع الامتيازات
  • التعمق في MS14-068: الاستغلال والدفاع
  • من MS14-068 إلى الاختراق الكامل – خطوة بخطوة

DNSAdmins

  • إساءة استخدام صلاحية DNSAdmins لتصعيد الصلاحيات في Active Directory
  • من DNSAdmins إلى مسؤول المجال: عندما يكون DNSAdmins أكثر من مجرد إدارة DNS

تفويض Kerberos

  • بناء هجمات Kerberos باستخدام بدائيات التفويض
  • لا حاجة إلى Shells - دليل تفصيلي حول استخدام Impacket وKerberos للتفويض حتى الوصول إلى DA
  • CVE-2020-17049: هجوم Kerberos Bronze Bit – نظرة عامة

التفويض غير المقيد

  • خادم طباعة على Domain Controller + تفويض Kerberos غير مقيد = غابة Active Directory مخترقة
  • مخاطر أمن Active Directory #101: تفويض Kerberos غير المقيد (أو كيف يمكن لاختراق خادم واحد أن يخترق المجال)
  • صلاحيات التفويض غير المقيد
  • الثقة؟ سنوات لاكتسابها وثوانٍ لكسرها
  • الصيد في Active Directory: التفويض غير المقيد وعلاقات الثقة بين الغابات
  • استغلال التفويض غير المقيد
تنزيل الأداة