
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/infernosalex/cve-2023-45612-poc
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويبCTFالتعلم والتعليم
GitHubinfernosalex/cve-2023-45612-poc

CVE-2023-45612-PoC

إثبات مفهوم يوضح ثغرة XXE في JetBrains Ktor < 2.3.5 عبر XML ContentNegotiation، مع إرشادات الوقاية وتحليل قائم على OWASP.

عرض المستودع
137منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE-2023-45612

  • https://nvd.nist.gov/vuln/detail/CVE-2023-45612

وصف CVE

في JetBrains Ktor قبل الإصدار 2.3.5، كان التكوين الافتراضي لـ ContentNegotiation مع تنسيق XML عرضة لثغرة XXE.

تم إصلاح الثغرة بواسطة @marychatte في 29 سبتمبر 2023 (https://github.com/ktorio/ktor/pull/3770)، وقد نتجت الثغرة عن هجوم على سلسلة التوريد بسبب إعداد خاطئ في المكتبة الخارجية xmlutil version 0.86.1. vulnerability_xmlutil_diff

بناءً على دليل OWASP (https://cheatsheetseries.owasp.org/cheatsheets/XML_External_Entity_Prevention_Cheat_Sheet.html#xmlinputfactory-a-stax-parser) ، فإن الإصلاح ليس شاملًا بما يكفي، وقد وجدت إجابة مثيرة للاهتمام هنا (https://security.stackexchange.com/questions/260956/java-xxe-vulnerability) : الهدف الرئيسي هو تعطيل DTDs، وهو يتمثل أساسًا في الدفاع الأول ضد هذا الهجوم.
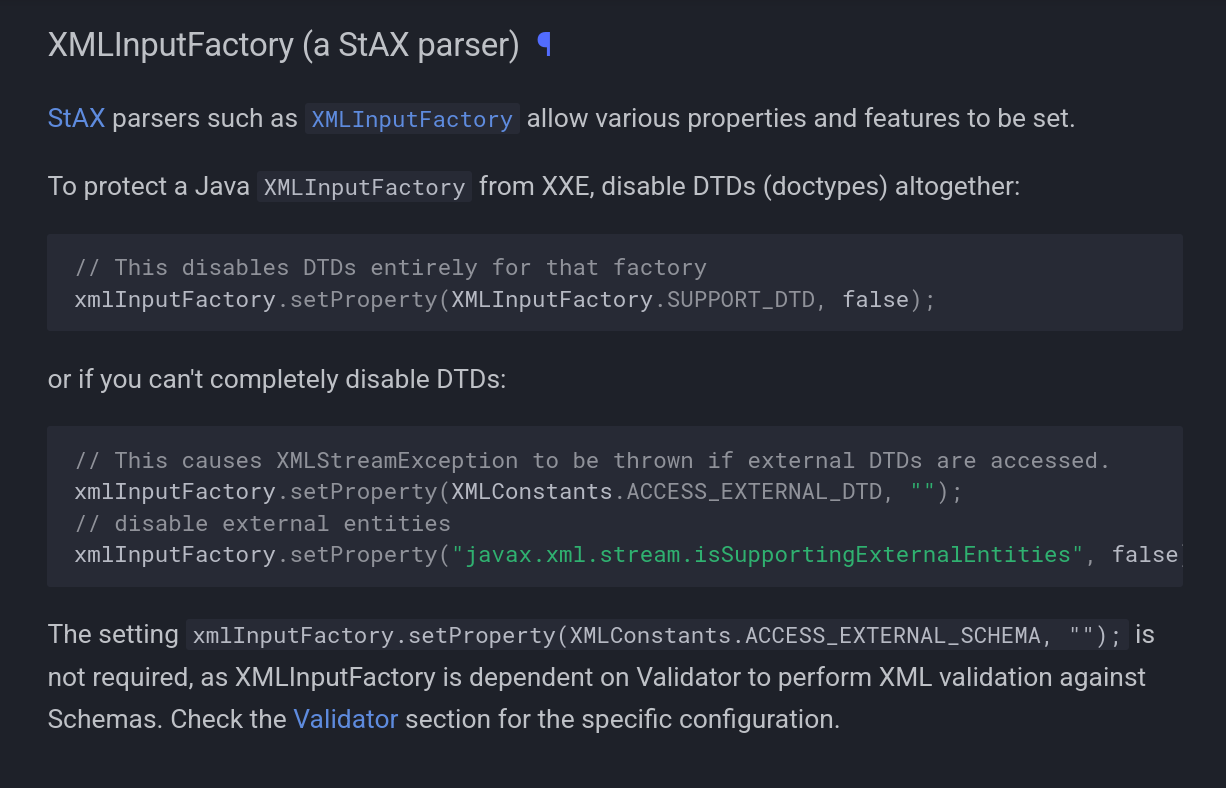
OWASP_Cheatsheet_XXE

ما هو OWASP؟

  • OWASP (Open Worldwide Application Security Project) هو مجتمع عالمي غير ربحي يركز على تحسين أمن البرمجيات. يوفر موارد مجانية ومحايدة تجاه البائعين مثل الوثائق والأدوات والتدريب لمساعدة المطورين وباحثي الأمن والمؤسسات على بناء تطبيقات آمنة. ومن أكثر مشاريعه شهرة OWASP Top 10، الذي يسلط الضوء على أخطر مخاطر أمن تطبيقات الويب.

إثبات المفهوم

Proof_of_Concept-script

إرشادات الوقاية

  • الترقية: Ktor ≥ 2.3.5 و xmlutil إلى إصدارات مصححة
  • تقوية تحليل XML:
    • تعطيل تصريحات DOCTYPE
    • تعطيل الكيانات الخارجية العامة/البارامترية
    • تعطيل تحميل DTD الخارجي
    • تفعيل FEATURE_SECURE_PROCESSING
    • تعطيل XInclude
  • يُفضَّل استخدام JSON على XML إلا إذا كان XML مطلوبًا بشدة
  • مبدأ الامتياز الأقل: تشغيل الخدمات دون وصول إلى نظام الملفات/الشبكة أثناء التحليل
  • التحقق من المدخلات: رفض الحمولات التي تحتوي على تصريحات DOCTYPE في طبقة التطبيق

المراجع:

  • https://security.stackexchange.com/questions/260956/java-xxe-vulnerability
  • https://cheatsheetseries.owasp.org/cheatsheets/XML_External_Entity_Prevention_Cheat_Sheet.html
  • https://docs.datadoghq.com/security/code_security/static_analysis/static_analysis_rules/java-security/xml-parsing-xee/
  • https://github.com/jwenjian/ghiblog/issues/37
  • https://www.jetbrains.com/privacy-security/issues-fixed/?product=Ktor
  • https://patorjk.com/software/taag/#p=display&f=Big&t=CVE-2023-45612%0A&x=none&v=4&h=4&w=80&we=false
  • https://github.com/ktorio/ktor/blob/05f8f73b8e20962fe55c003eb0757113e3495272/ktor-shared/ktor-serialization/ktor-serialization-kotlinx/ktor-serialization-kotlinx-xml/jvm/test/XmlServerKotlinxSerializationTest.kt
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






