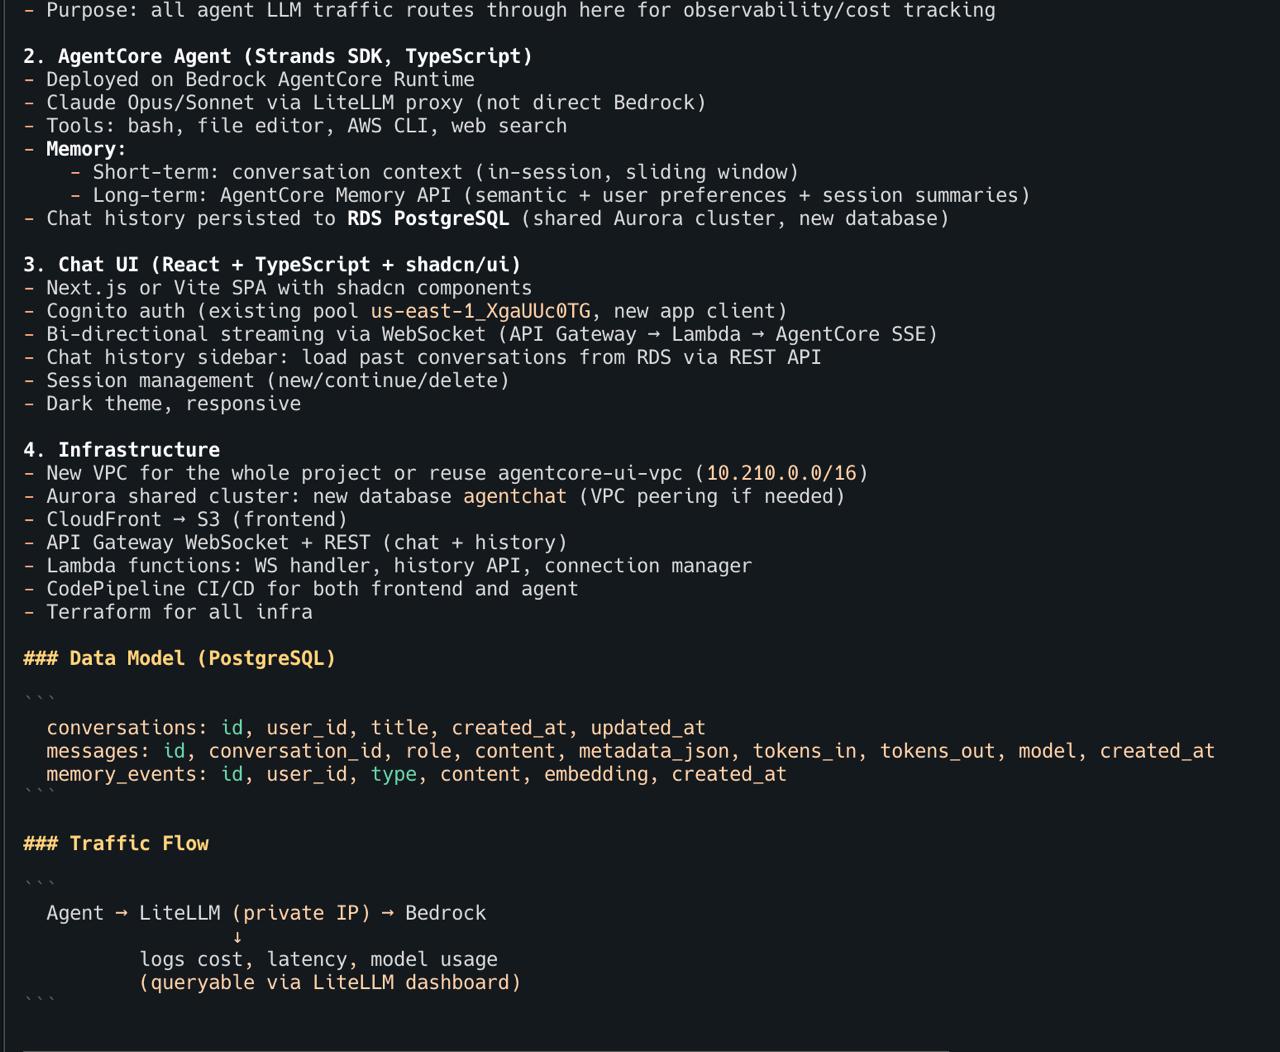

انشر وكلاء البرمجة بالذكاء الاصطناعي المستضافين ذاتيًا (OpenClaw، Claude Code، Codex) في حساب AWS الخاص بك باستخدام CloudFormation، وملفات تعريف IAM، وعزل البيئة المعزولة (sandbox) لتطوير التطبيقات المتكاملة وإدارة البنية التحتية بشكل آلي.
▶️ شاهد الشرح الكامل على YouTube
📝 اقرأ مقال المدونة: "لقد أعطيت وكيلي حساب AWS الخاص به"
الخلاصة — انشر Lowkey:
curl -sfL install.lowkey.run | bashيعمل في bash، zsh، و AWS CloudShell. يرشدك المثبت خلال الحزمة والملف التعريفي وطريقة النشر بشكل تفاعلي.
أمثلة سطر واحد (غير تفاعلية):
# Full builder agent (can create/modify/delete AWS resources)
curl -sfL install.lowkey.run | bash -s -- -y --pack openclaw --profile builder

# Read-only advisor (can see everything, change nothing)
curl -sfL install.lowkey.run | bash -s -- -y --pack openclaw --profile account_assistant

# Personal assistant (Bedrock only, no AWS access)
curl -sfL install.lowkey.run | bash -s -- -y --pack claude-code --profile personal_assistant

# Sandboxed personal assistant (NemoClaw — isolated in OpenShell sandbox)
curl -sfL install.lowkey.run | bash -s -- -y --pack nemoclaw --profile personal_assistant

# Kiro CLI agent (AWS agentic IDE — requires interactive login after deploy)
curl -sfL install.lowkey.run | bash -s -- -y --pack kiro-cli --profile builder

# Codex CLI agent (OpenAI — builder agent, no Bedrock)
curl -sfL install.lowkey.run | bash -s -- -y --pack codex-cli
# After deploy, SSM into the instance and run: codex login
# (ChatGPT/browser OR API key — your choice)
المتطلبات: AWS CLI + صلاحيات مسؤول على حساب اختبار مخصص.
⚠️ انشر في حساب نظيف — نماذج اللغة ترتكب أخطاء، الحماية المحدودة تحد من نطاق الضرر.
إلغاء التثبيت:
curl -sfL uninstall.lowkey.run | bash
قم بتشغيل curl -sfL install.lowkey.run | bash — سيرشدك المثبت عبر الحزمة، الملف التعريفي، حجم المثيل، وطريقة النشر (CloudFormation CLI أو Console).
📊 إلغاء الاشتراك في التتبع: يرسل المثبت تتبع التثبيت مجهول الهوية (بدء/نجاح/فشل + نظام التشغيل/الهندسة/المدة — لا شيفرة، بيانات اعتماد، عناوين IP، أو أسماء مضيفين). لإلغاء الاشتراك قبل التثبيت:
mkdir -p ~/.lowkey && touch ~/.lowkey/telemetry-offأو اضبط
LOWKEY_TELEMETRY=0عند تشغيل المثبت. تفاصيل الخصوصية الكاملة →
علامات سطر الأوامر للنشر غير التفاعلي:
| العلم | الوصف |
|---|---|
--non-interactive | تخطي جميع المطالبات، استخدم الإعدادات الافتراضية (أسماء مستعارة: --yes، -y) |
--pack <name> | حزمة الوكيل: openclaw، claude-code، hermes، nemoclaw، kiro-cli، codex-cli، pi، ironclaw، roundhouse |
--profile <name> | ملف التعريف للصلاحيات: builder، account_assistant، personal_assistant |
--method <method> | طريقة النشر: cfn (CloudFormation) |
ملفات التعريف الخاصة بالصلاحيات:
| الملف التعريفي | IAM | المثيل | حالة الاستخدام |
|---|---|---|---|
🔴 builder | AdministratorAccess | t4g.xlarge | بناء التطبيقات، نشر البنية التحتية، إدارة خطوط الأنابيب |
🟡 account_assistant | ReadOnlyAccess + Bedrock | t4g.medium | تحليل التكاليف، مراجعة الهندسة، التصحيح |
🟢 personal_assistant | Bedrock فقط | t4g.medium | الكتابة، البحث، المساعدة في البرمجة، المهام اليومية |
حزم الوكيل:
| الحزمة | الوصف | المثيل | حجم البيانات |
|---|---|---|---|
| OpenClaw (افتراضي) | وكيل ذكاء اصطناعي مع بوابة 24/7، ذاكرة دائمة، Telegram/Discord/Slack | يوصى بـ t4g.xlarge | 80GB |
| Claude Code | وكيل برمجة من Anthropic — دعم أصلي لـ Bedrock، إصدار CLI مثبت، إضافات AWS + MCP، وصول كامل للأدوات | يوصى بـ t4g.large | غير مطلوب (اضبط على 0) |
| Hermes (تجريبي) | وكيل CLI من NousResearch — أخف، يركز على الطرفية، مهارات تحسين ذاتي | t4g.medium كافٍ | غير مطلوب (اضبط على 0) |
| Pi (تجريبي) | أدنى أدوات برمجة طرفية — قراءة، كتابة، تحرير، أدوات bash | t4g.medium كافٍ | غير مطلوب (اضبط على 0) |
| IronClaw (تجريبي) | وكيل ذكاء اصطناعي مبني على Rust من NEAR AI — ثنائي ثابت، بدء تشغيل سريع | t4g.medium كافٍ | غير مطلوب (اضبط على 0) |
| NemoClaw (تجريبي) | OpenClaw في صندوق حماية NVIDIA OpenShell — عزل Landlock + seccomp + netns، Bedrock عبر bedrockify. ملف personal_assistant فقط. | t4g.xlarge مطلوب | 80GB |
| Kiro CLI (تجريبي) | عميل طرفية IDE وكيل AWS مع دعم خادم MCP. يستخدم استدلال السحابة الخاص به (ليس Bedrock). يتطلب تسجيل دخول SSO تفاعلي بعد النشر. | t4g.medium كافٍ | غير مطلوب (اضبط على 0) |
| Codex CLI (تجريبي) | وكيل برمجة Codex من OpenAI — يستخدم واجهة برمجة تطبيقات OpenAI مباشرة (بدون Bedrock). تم تكوينه كوكيل بناء (وصول كامل خطير). بعد اكتمال التثبيت، قم بالاتصال عبر SSM بالمثيل وشغل codex login. | t4g.medium كافٍ | غير مطلوب (اضبط على 0) |
| Troika (تجريبي) | آلة برمجة ثلاثية الأحزمة — OpenClaw/Hermes + Claude Code + Codex CLI، جميعها عبر Amazon Bedrock. اختر السائق اليومي للإطلاق التلقائي عند تسجيل الدخول عبر SSM؛ التبديل باستخدام agents driver <name>. للبناء فقط. يتطلب الوصول إلى نماذج Anthropic + Bedrock Mantle. | t4g.xlarge مطلوب | 80GB |
يكتشف المثبت الحزم ديناميكيًا ويسأل عن أي حزمة سيتم نشرها. الحزم التجريبية موضحة بوضوح.
يعمل من AWS CloudShell! يمكنك تشغيل المثبت مباشرة من AWS CloudShell — لا حاجة لإعداد محلي. يحتوي CloudShell بالفعل على بيانات اعتماد AWS مهيأة عبر جلسة وحدة التحكم الخاصة بك.
aws cloudformation create-stack
--stack-name my-loki
--template-body file://template.yaml
--parameters ParameterKey=EnvironmentName,ParameterValue=my-loki
--capabilities CAPABILITY_NAMED_IAM
--region us-east-1
aws cloudformation create-stack
--stack-name my-hermes
--template-body file://template.yaml
--parameters
ParameterKey=EnvironmentName,ParameterValue=my-hermes
ParameterKey=PackName,ParameterValue=hermes
ParameterKey=InstanceType,ParameterValue=t4g.medium
ParameterKey=DataVolumeSize,ParameterValue=0
--capabilities CAPABILITY_NAMED_IAM
--region us-east-1
aws ssm start-session --target
openclaw tui # or use the alias: loki tui
دليل النشر الكامل: [Deploying Lowkey on AWS](https://github.com/inceptionstack/lowkey/wiki/Deploying-Lowkey-on-AWS)

</details>

### الخطوة 2: تشغيل Bootstraps الأساسية

> **مهم — هذه تقلل الأخطاء وتحسن سلوك الوكيل بشكل كبير.**

بعد الاتصال بـ Lowkey لأول مرة، قم بتشغيل bootstraps الأساسية. توجد في: [`bootstraps/essential/`](https://github.com/inceptionstack/lowkey/tree/main/bootstraps/essential)

**مثال موجه** — الصق هذا في محادثة Lowkey الخاصة بك:

> *"Lowkey, من فضلك قم بإقلاع نفسك بناءً على هذا الرابط https://github.com/inceptionstack/lowkey/tree/main/bootstraps/essential"*

Bootstraps الأساسية المتوفرة: