
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
imbyter-WinRAR_CVE-2023-38831 — استغلال PoC لـ WinRAR CVE-2023-38831 مع نص Python لتوليد أرشيفات خبيثة تنفذ تعليمات برمجية عشوائية عبر امتدادات ملفات مزيفة. | Kitploit
أدوات/GitHubGitHub/imbyter/imbyter-winrar_cve-2023-38831
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالفريق الأحمر
GitHubimbyter/imbyter-winrar_cve-2023-38831

imbyter-WinRAR_CVE-2023-38831

مشاركة

استغلال PoC لـ WinRAR CVE-2023-38831 مع نص Python لتوليد أرشيفات خبيثة تنفذ تعليمات برمجية عشوائية عبر امتدادات ملفات مزيفة.

عرض المستودع
26منذ 2 سنواتلم تتم المراجعة بعد

💥 شرح ثغرة WinRAR (CVE-2023-38831)

قبل الإصدار 6.23 من WinRAR توجد ثغرة تسمح بانتحال امتدادات الملفات. يمكن للمهاجم استغلال هذه الثغرة لإنشاء ملفات تبدو غير ضارة داخل أرشيف مضغوط مخصص، مثل ملفات صور JPG (.jpg) أو ملفات نصية (.txt) أو مستندات PDF (.pdf)، ثم خداع المستخدم لفتح هذه الملفات مباشرةً دون فك الضغط، مما يتيح تنفيذ تعليمات برمجية عشوائية على جهاز الضحية.

  • معرف الثغرة: CVE-2023-38831
  • نوع الثغرة: ثغرة منطقية
  • اسم البرنامج: RARLAB WinRAR
  • اسم الوحدة: WinRAR.exe
  • الثغرات السابقة: استنادًا إلى نتائج البحث في https://vuldb.com، لم تكن هناك ثغرات سابقة كثيرة، والثغرات التي يمكن استغلالها بشكل موثوق أقل.
  • الإصدارات المتأثرة: رقم الإصدار < 6.23 (أظهرت الاختبارات أن إصدارات 5.x غير متأثرة بالثغرة)

🧨 حزمة POC للاختبار

الملف: test.zip

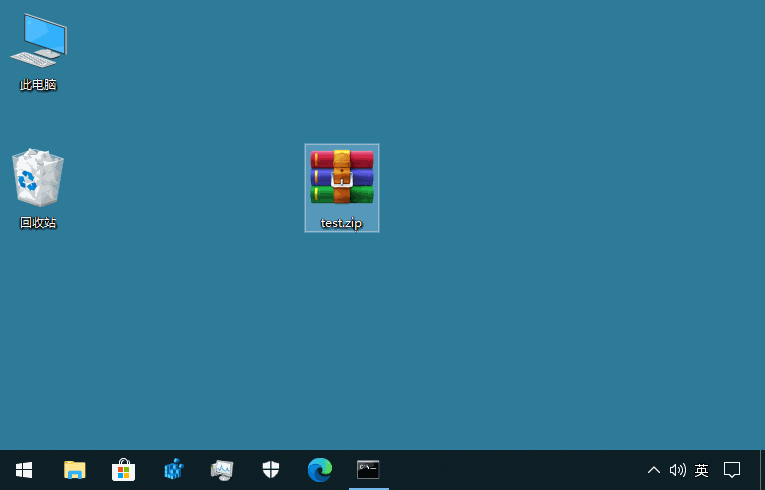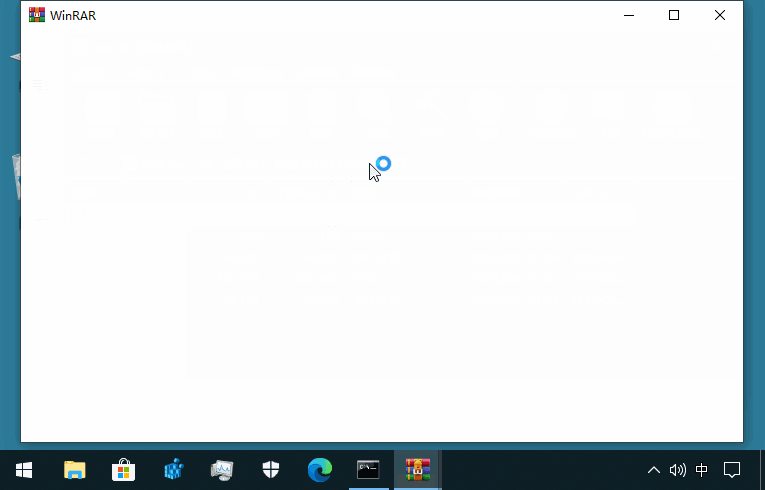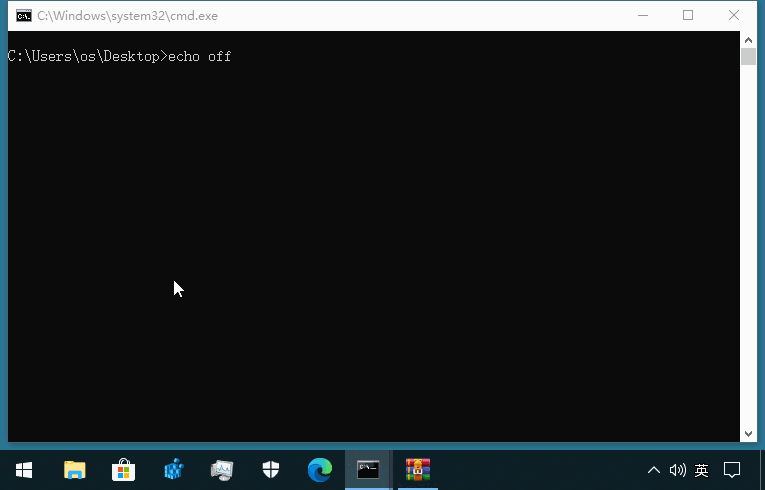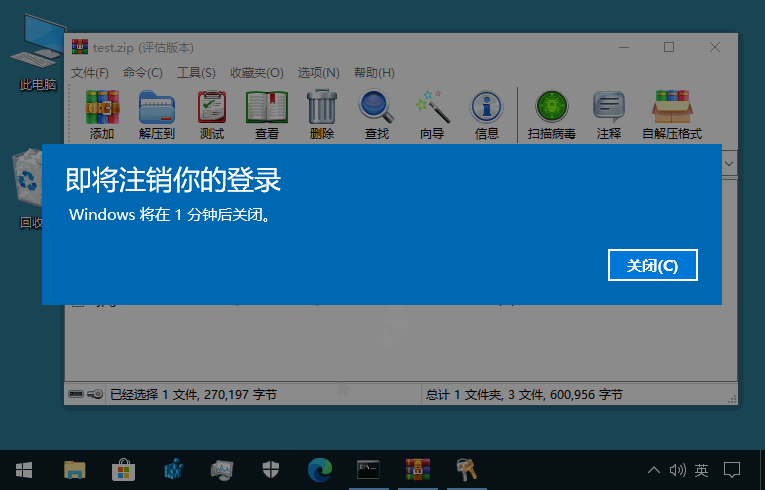
هذا أرشيف جاهز يحتوي على ثغرة CVE-2023-38831. عند فتح 2.jpg داخل الأرشيف مباشرةً باستخدام إصدار WinRAR<6.23، سيتم تشغيل سكربت bat الموجود في الأرشيف. محتوى سكربت bat كما يلي:

echo off
mshta vbscript:msgbox("你电脑已经被我控制!!!",64,"被黑了")(window.close)
shutdown -s -t 60

بعد نجاح الاختبار، سيظهر إشعار بإيقاف التشغيل. يمكنك إدخال shutdown -a في cmd لإلغاء مهمة إيقاف التشغيل.

صورة

🧑‍💻 كود Python

الملف: make-poc.py

يُستخدم لتحويل الملفات المُدخلة تلقائيًا إلى حزمة POC مضغوطة

🥝 شرح تفصيلي

انظر: https://flowus.cn/share/a3b35db0-ab5e-4abc-b8d3-5ff284e82e7b

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    361
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    322

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →