 hyungin0505/cve-2024-37383_poc
CVE-2024-37383 إثبات المفهوم

هذا مستودع لتجربة ثغرة CVE-2024-37383 عمليًا.
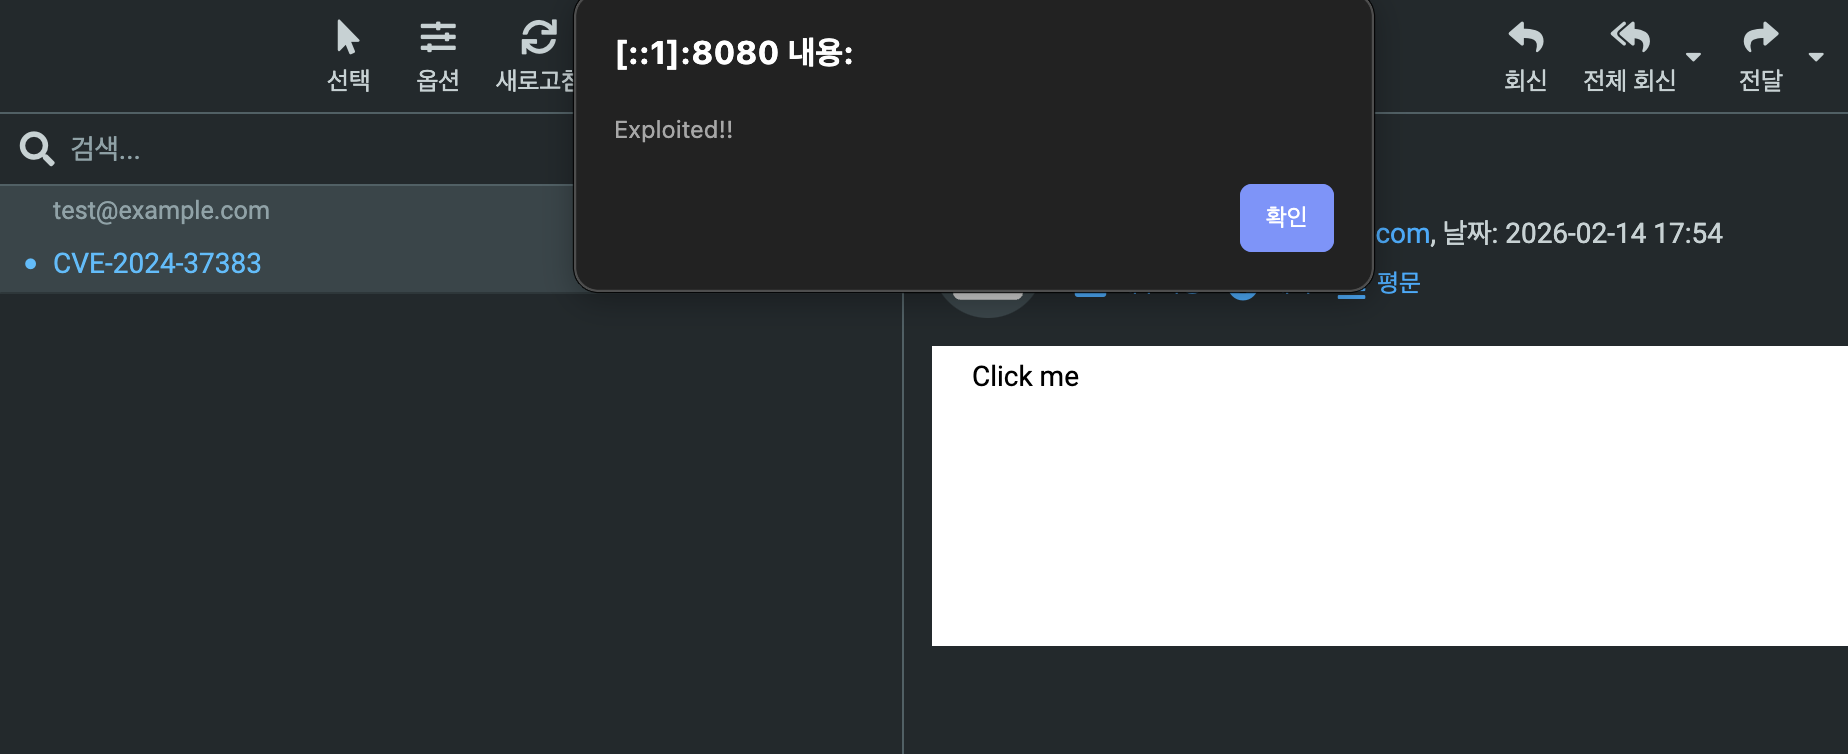
عند معالجة Roundcube لعلامة svg، لا يتم تحليل السمات بشكل صحيح، مما يسمح للمهاجم بإدراج حمولة HTML تحتوي على علامة <svg> معدلة في البريد الإلكتروني، مما يؤدي إلى تنفيذ تعليمات برمجية عشوائية في المتصفح.
git clone https://github.com/hyungin0505/CVE-2024-37383_PoC.git
cd CVE-2024-37383_PoC
docker compose up -d
بعد الانتهاء من إعداد البيئة، يمكنك الوصول إلى خادم البريد الإلكتروني Roundcube على localhost:8080/.
في ملف docker-compose.yml، تم تعيين حساب المستخدم الافتراضي إلى [email protected]:1234.
python3 send.py
عند إرسال بريد SMTP يحتوي على حمولة HTML باستخدام send.py، يمكنك رؤية البريد في صندوق الوارد لـ Roundcube.