
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2021-38699-Stored-XSS — ثغرة XSS مخزّنة في TastyIgniter v3.0.7 Restaurtant CMS | Kitploit
أدوات/GitHubGitHub/huskyhacks/cve-2021-38699-stored-xss
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراق
GitHubhuskyhacks/cve-2021-38699-stored-xss

CVE-2021-38699-Stored-XSS

ثغرة XSS مخزّنة في TastyIgniter v3.0.7 Restaurtant CMS

عرض المستودع
3منذ 5 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2021-38699: XSS مخزّن في TastyIgniter v3.0.7 Restaurtant CMS

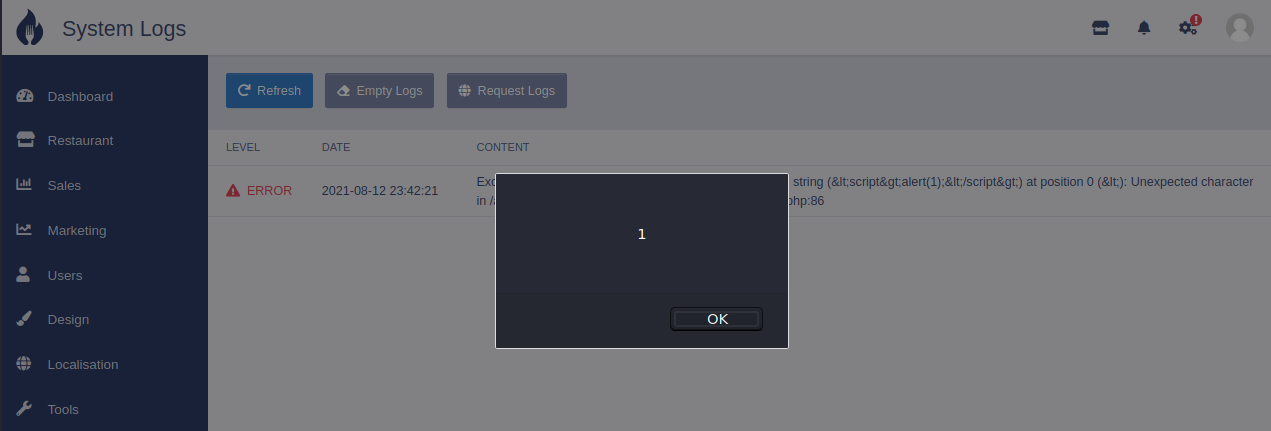
يوجد نص برمجي مخزّن عبر المواقع (XSS) مصادق عليه في قسم سجلات النظام (System Logs) في تطبيق الويب TastyIgniter v3.0.7 Restaurtant CMS.

https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-38699
POC

  1. قم بتنفيذ نص برمجي عكسي عبر المواقع (XSS) في مكان آخر في تطبيق الويب (انظر https://github.com/HuskyHacks/CVE-2021-38699-Reflected-XSS).
  2. انتقل إلى قسم سجلات النظام (System Logs).
  3. يجب أن يتم تشغيل حمولة XSS.
  4. قم بتحديث الصفحة.
  5. يجب أن يتم تشغيل حمولة XSS.

image image

الاكتشاف

أغسطس 2021

  • Matt Kiely | HuskyHacks
  • Justin White (https://github.com/Justin-1993/CVE-2021-38699 & https://pentesternotes.com/?p=209)
تنزيل الأداة
