Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CFB — مراقب IRP على غرار ProcMon لبرامج تشغيل Windows. يلتقط ويسجل حزم طلبات الإدخال/الإخراج عبر برنامج تشغيل النواة ووسيط في مساحة المستخدم، ويُخرج JSON للتحليل والبرمجة النصية. | Kitploit
أدوات/GitHubGitHub/hugsy/cfb
تحليل الثغرات الأمنيةمصممي الأخطاءالاختبار العشوائي
GitHubhugsy/cfb

CFB

مراقب IRP على غرار ProcMon لبرامج تشغيل Windows. يلتقط ويسجل حزم طلبات الإدخال/الإخراج عبر برنامج تشغيل النواة ووسيط في مساحة المستخدم، ويُخرج JSON للتحليل والبرمجة النصية.

عرض المستودعالموقع الإلكتروني
3356831منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

logo

Build main Build dev Discord

ما هو؟

[!CAUTION] CFB مخصص لأغراض البحث والتصحيح، ولا ينبغي استخدامه أبداً على أنظمة الإنتاج. كما قد يحدث شاشة زرقاء (BSoD). لقد تم تحذيرك.

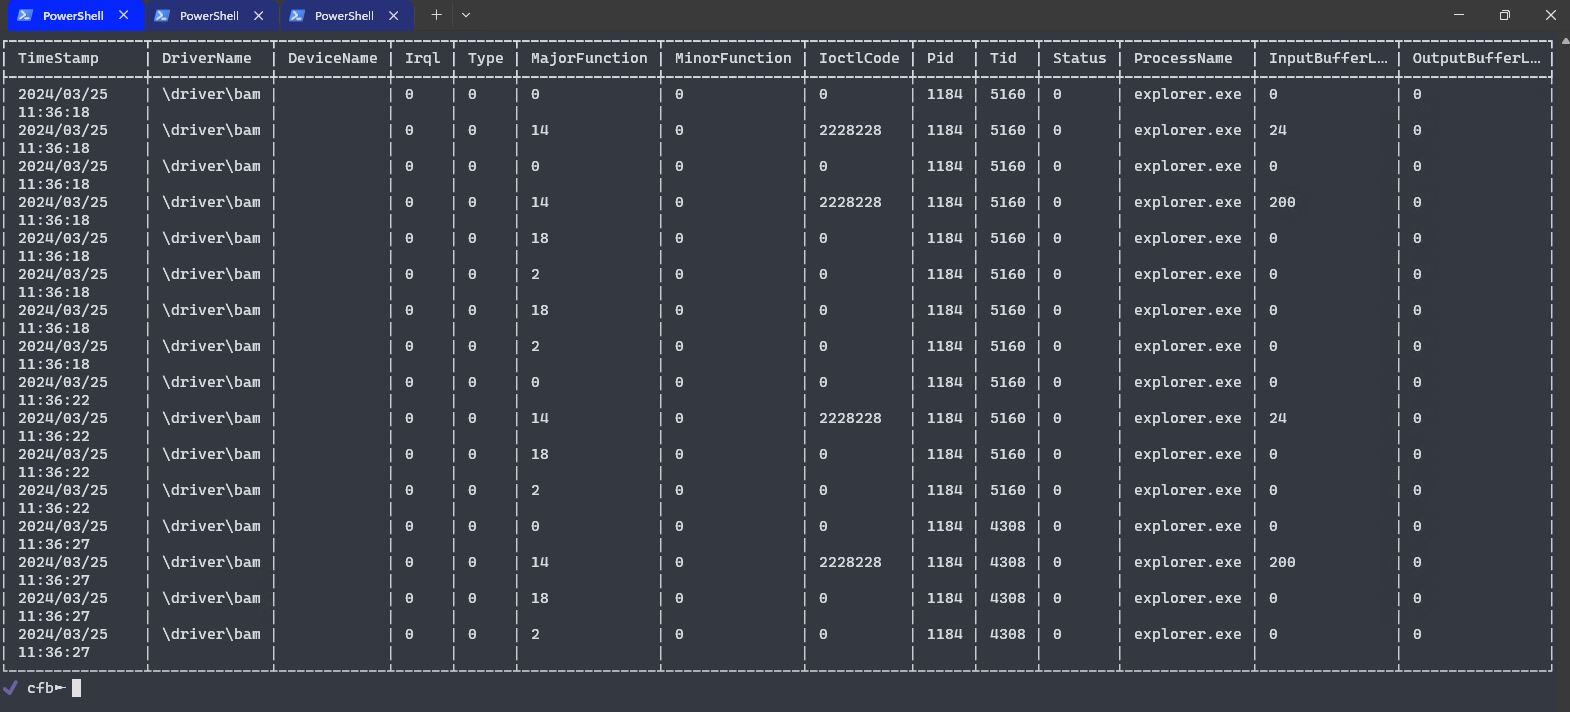
Canadian Furious Beaver هي أداة على نمط ProcMon مصممة فقط لالتقاط IRPs المرسلة إلى أي برنامج تشغيل Windows. تعمل في جزئين:

  1. يجمع 'الوسيط' بين وكيل في وضع المستخدم وبرنامج تشغيل قابل للاستخراج ذاتياً (IrpMonitor.sys) سيقوم بتثبيت نفسه على النظام المستهدف. بعد تثبيت برنامج التشغيل، سيعرض الوسيط منفذ TCP للاستماع (افتراضياً على TCP/1337) ويبدأ في جمع IRPs من برامج التشغيل المربوطة. جُعل بروتوكول الاتصال بسيطاً بطبيعته (أي غير آمن) مما يسمح لأي أداة طرف ثالث بتفريغ IRPs برنامج التشغيل من نفس الوسيط بسهولة (عبر رسائل JSON بسيطة).

  2. يمكن للعملاء الاتصال بالوسيط، وسيتلقون IRPs كرسالة JSON مما يسهل عرضها أو تحويلها إلى تنسيق آخر.
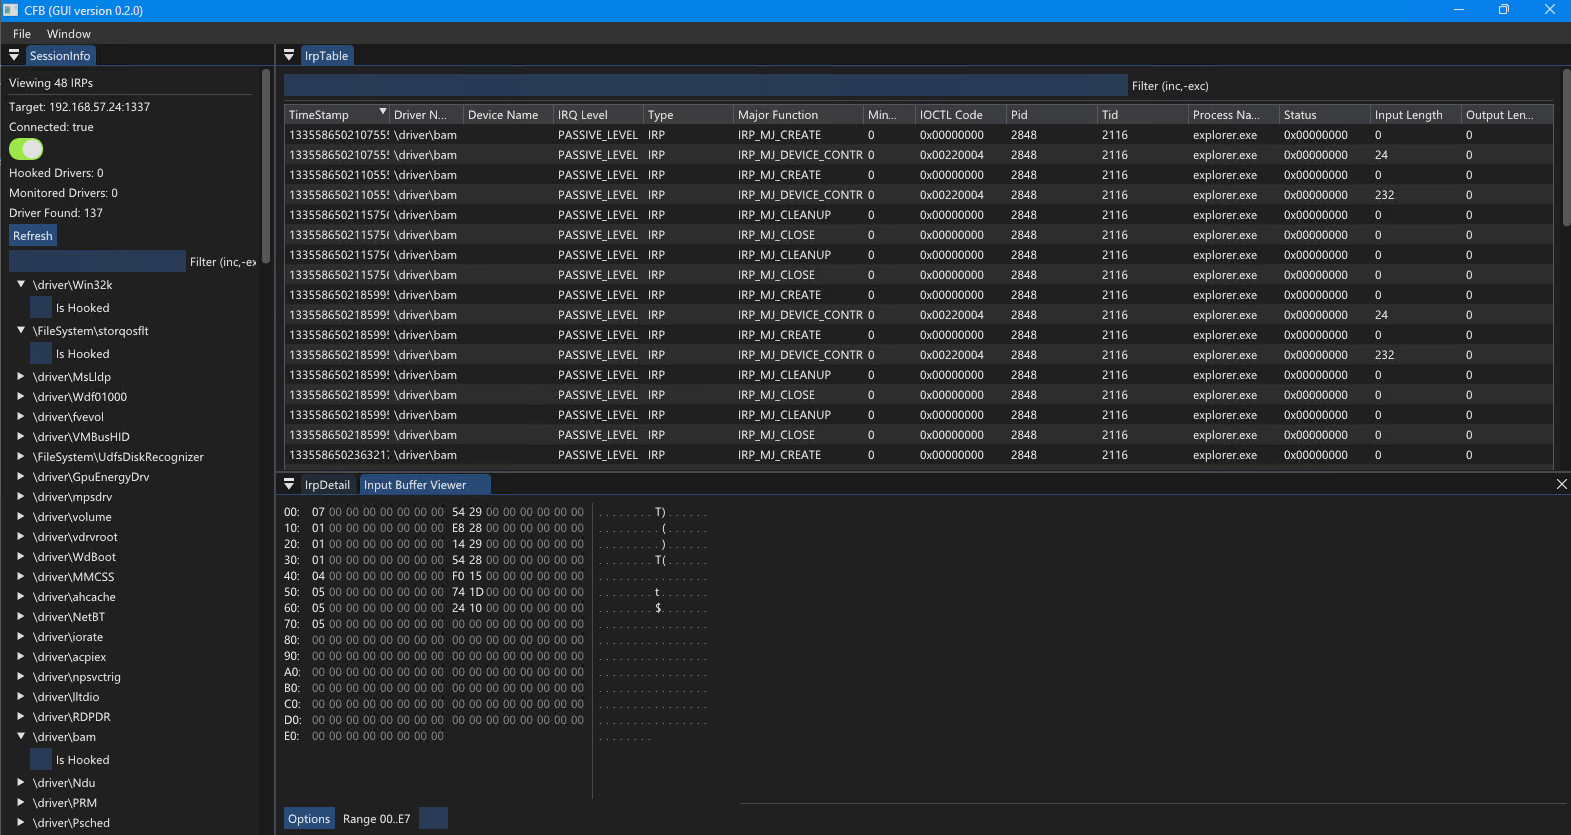
GUI

CLI

  1. يمكن تخزين IRPs (البيانات الوصفية، مخازن الإدخال/الإخراج) إلى ملف على القرص بتنسيق JSON مما يسمح بسهولة المزيد من البرمجة النصية.

[!WARNING] على الرغم من أن برنامج تشغيل CFB (IrpMonitor.sys) لا ينبغي أن ينتهك PatchGuard، إلا أنه موقّع ذاتياً فقط وبالتالي يتطلب تمكين TestSigning في BCD.

لماذا الاسم؟

لأنه لم تكن لدي فكرة عن اسم هذه الأداة، لذلك تم إنشاؤه بلطف بواسطة سكريبت خاص بي.

شكر وتقدير

  • processhacker على ملفات الرأس phnt
  • nlohmann على مكتبة json
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    441
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →