حزم NGINX مُستنسخة خلفيًا (backported) لنظامي Debian وEnterprise Linux مع تصحيحات مُراجعة لثغرات nginx2root الأمنية (CVEs)، بالإضافة إلى نصوص بناء قابلة لإعادة الإنتاج، ومجاميع تحقق (checksums)، واختبارات ترقية للمُثبِّت.

حزم Debian وEnterprise Linux المُعاد نقلها (backported) لإصلاحات NGINX الأمنية لشهر نوفمبر 2026، مبنية بواسطة Hosted Power. يحتوي المستودع على التصحيحات الدقيقة، ومدخلات المصدر المثبّتة، ونصوص البناء القابلة لإعادة الإنتاج، واختبارات ترقية الحزم.
تحتوي هذه الحزم على الإصلاحات الكاملة لكل ثغرة من ثغرات nginx2root التي تنطبق على كل إصدار. وهي ليست إجراءً تخفيفيًا ولا تحتاج إلى أي متابعة.
تحافظ الحزم على إعدادات البناء وتخطيط الحزم الخاص بالتوزيعة. ورُتّبت إصداراتها عمدًا بحيث تكون أدنى من تحديث التوزيعة التالي، فإذا أصدرت توزيعتك تحديثًا خاصًا بها لاحقًا، فسيتولى الأمر تلقائيًا عبر ترقيات الحزم العادية.
الحالة الحالية (19 نوفمبر 2026): يحتوي v1.7.0 على عائلات حزم أصلية لكل من RHEL 10 وRocky
Linux 10 وOracle Linux 10. ويحتوي v1.6.1 على عائلات حزم أصلية لكل من RHEL 8
وRocky Linux 8 AppStream 1.24. ويحتوي v1.4.0 على 13 عائلة حزم أصلية
لموزّعي/تدفقات EL9، إلى جانب إصدارات Debian وCentOS 7/8 الحالية. كما يحمل مستودع APT
الموقّع من Hosted Power مجموعات حزم hp3 الكاملة لـ Debian 12 و13. ويختار Debian
12 حاليًا hp3. أما Debian 13 فيختار الآن تلقائيًا إصدار Debian الأحدث
1.26.3-3+deb13u11؛ وقد أكّد فحص حزمة المصدر تلك
أنها تحتوي على جميع تصحيحات NGINX 1.30.7 الأمنية التسعة المنطبقة والمدرجة هنا.
تعطيل HTTP/2 لا يُصلح nginx2root. فهو يحجب فقط CVE-2026-123007 و CVE-2026-123633. أما الثغرات الثلاث الأخرى فتبقى مفتوحة: المُحلِّل (resolver) (CVE-2026-123634)، ووكيل البريد (mail proxy) (CVE-2026-113425)، وHTTP/3 (CVE-2026-121810). كما أنه يكلّفك أداءً لكل عميل. تُصلح هذه الحزم جميع المشكلات المنطبقة، لذا يمكن إبقاء HTTP/2 مُفعّلًا.
إذا كنت قد عطّلت HTTP/2 كحل مؤقت: ثبّت الحزم (ستعيد الترقية تشغيل
NGINX)، ثم أعد تفعيل HTTP/2 (listen 443 ssl http2; على Debian 9–12 وCentOS 7/8،
وhttp2 on; على Debian 13)، ثم شغّل nginx -t وأعد التحميل.
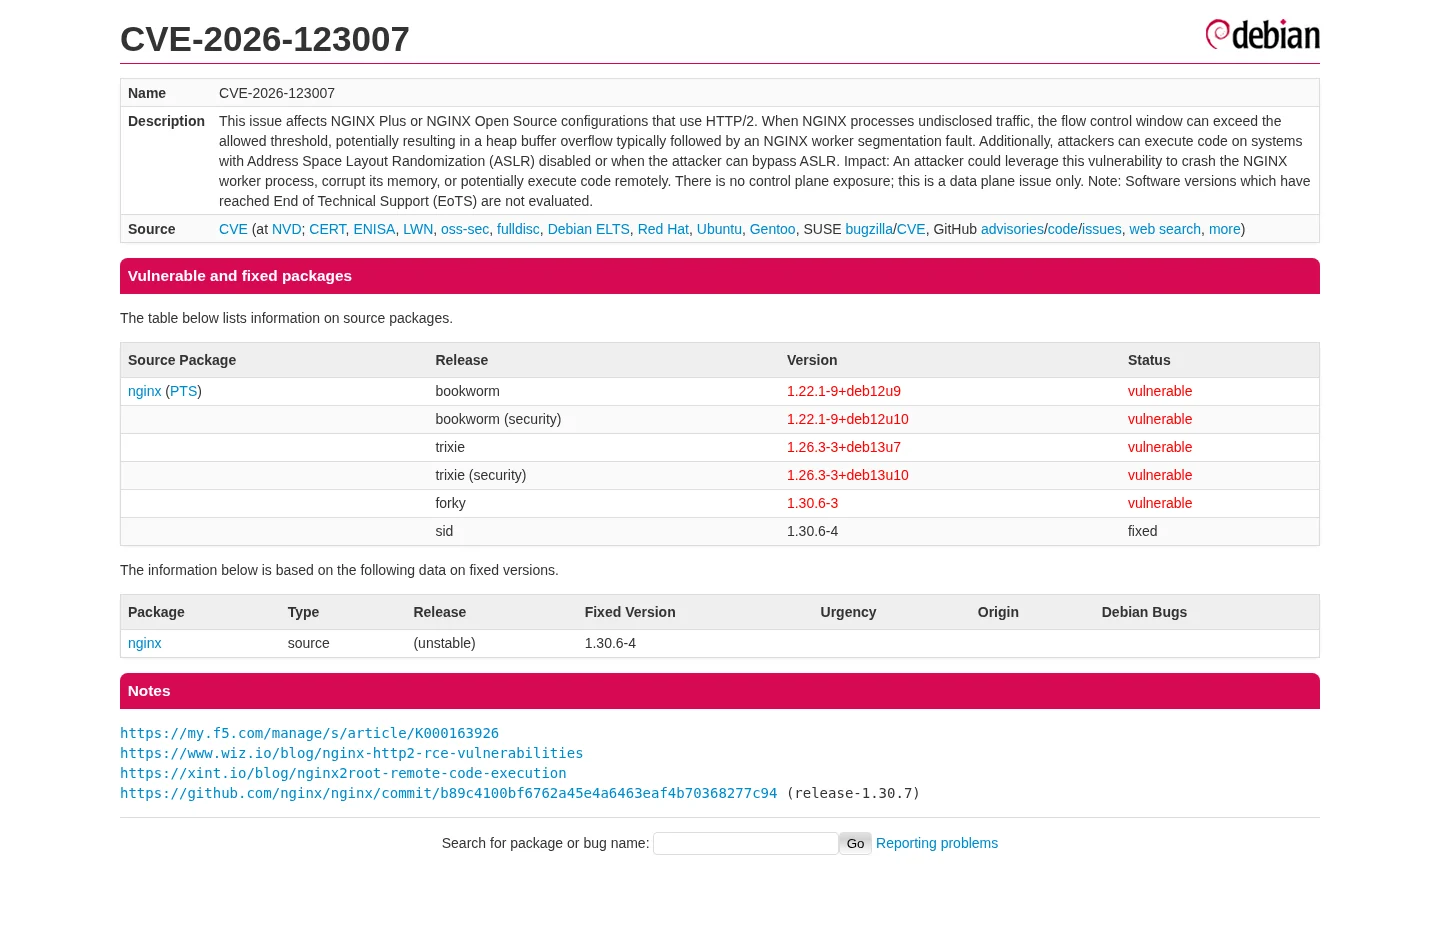
Debian Security Tracker في 19 نوفمبر 2026. انقر على لقطة الشاشة للاطلاع على الحالة المباشرة.
يحتوي إصدار v1.3.2 على مجموعات حزم كاملة لمعمارية x86-64. ومراجعة الحزم hp3
الخاصة به تُرقّي عمليات البناء السابقة مع بقائها أدنى من تحديث التوزيعة
التالي. ويذكر سجل التغييرات (changelog) في كل حزمة كل ثغرة CVE مُضمّنة صراحةً، لذا تتعرّف
فحوصات سجل التغييرات القياسية للحزم المثبّتة، وrpm -q --changelog، وأدوات تدقيق CVE
على الإصلاحات. على Debian، افحص الأدلة المثبّتة مباشرةً باستخدام
zgrep CVE-2026 /usr/share/doc/nginx/changelog.Debian.gz؛ إذ يستشير apt changelog
بيانات المستودع الوصفية وليس موثوقًا لحزم الطرف الثالث:
| Debian | الحزمة الأساسية | حزمة الإصلاح العاجل | الإصلاحات المُضمّنة |
|---|---|---|---|
| 8 Jessie | 1.6.2-5+deb8u10 | 1.6.2-5+deb8u10.1~hp3 | CVE-2026-113425, CVE-2026-123634, CVE-2026-125283 |
| 9 Stretch | 1.10.3-1+deb9u10 | 1.10.3-1+deb9u10.1~hp3 | CVE-2026-113425, CVE-2026-123007, CVE-2026-123633, CVE-2026-123634, CVE-2026-125283 |
| 10 Buster | 1.14.2-2+deb10u9 | 1.14.2-2+deb10u9.1~hp3 | إصلاحات Stretch بالإضافة إلى CVE-2026-118899 وCVE-2026-123640 |
| 11 Bullseye | 1.18.0-6.1+deb11u9 | 1.18.0-6.1+deb11u9.1~hp3 | الإصلاحات السبعة نفسها الخاصة بـ Buster |
| 12 Bookworm | 1.22.1-9+deb12u10 | 1.22.1-9+deb12u10.1~hp3 | الإصلاحات السبعة نفسها، بالإضافة إلى CVE-2026-15176 وCVE-2026-93479 وCVE-2026-97205 وتقوية إضافية لـ CVE-2023-44487 |
| 13 Trixie | 1.26.3-3+deb13u10 | 1.26.3-3+deb13u10.1~hp3 | جميع إصلاحات NGINX 1.30.7 التسعة المنطبقة، بما في ذلك CVE-2026-120967 وCVE-2026-121810 |
حزمة Debian الرسمية لـ Trixie 1.26.3-3+deb13u11 تحل الآن محل إصلاح Trixie العاجل
عبر ترتيب الإصدارات العادي. يحتوي مصدرها على نفس الرقع التسع ذات الصلة،
بما في ذلك إصلاحات HTTP/2، والمُحلِّل (resolver)، والبريد، وQUIC، وجسم الطلب، وSNI للتدفق،
وssl_preread، وtry_files. قد يتأخر متتبع أمان Debian عن
أرشيف الحزم لفترة وجيزة أثناء تحديث بيانات الإصدارات المُصلحة.
يسبق Debian 8 دعم HTTP/2، لذا لا ينطبق CVE-2026-123007 وCVE-2026-123633. تحتوي حزمته على الإصلاحات الثلاثة المطبقة على شجرة المصدر القديمة تلك. يستخدم Debian 8 حتى 11 حزم مصدر من Freexian Extended LTS. تتطلب أشجار NGINX الأقدم الخاصة بها تكييفات سياق صغيرة، وبالنسبة إلى Debian 9 و 10، المتطلب الأساسي لإصلاح تكرار SMTP من المنبع من عام 2019. يتم فحص كل شجرة مصدر مُكيَّفة بحثًا عن الشروط الحساسة أمنيًا قبل بنائها.
| التوزيعة | الحزمة الأساسية | حزمة الإصلاح العاجل | الإصلاحات المضمّنة |
|---|---|---|---|
| CentOS 7 archived EPEL | 1:1.20.1-10.el7 | 1:1.20.1-10.el7.0.1.hp3 | سبعة إصلاحات مطبقة: CVE-2026-113425، CVE-2026-118899، CVE-2026-123007، CVE-2026-123633، CVE-2026-123634، CVE-2026-123640، CVE-2026-125283 |
| CentOS 8 AppStream 1.14 (الأصلي/الافتراضي) | 1:1.14.1-9.module_el8.0.0+184+e34fea82 | 1:1.14.1-9.module_el8.0.0+184+e34fea82.0.1.hp3 | نفس الإصلاحات السبعة المطبقة |
| CentOS 8 AppStream 1.16 | 1:1.16.1-2.module_el8.4.0+820+127618ce.1 | 1:1.16.1-2.module_el8.4.0+820+127618ce.1.0.1.hp3 | نفس الإصلاحات السبعة المطبقة |
| CentOS 8 AppStream 1.18 | 1:1.18.0-3.module_el8.4.0+818+5ada96a6.1 | 1:1.18.0-3.module_el8.4.0+818+5ada96a6.1.0.1.hp3 | نفس الإصلاحات السبعة المطبقة |
| CentOS 8 AppStream 1.20 | 1:1.20.0-2.module_el8.5.0+899+43b718f6 | 1:1.20.0-2.module_el8.5.0+899+43b718f6.0.1.hp3 | نفس الإصلاحات السبعة المطبقة |
تستهدف مجموعة حزم CentOS 7 فقط NGINX المثبّت من عائلة حزم EPEL 7 المؤرشفة. يرفض المثبّت nginx.org، ولوحات التحكم، وعائلات الحزم الأخرى بدلًا من محاولة استبدال غير آمن عبر بائعين مختلفين.
شحن CentOS Linux 8 NGINX عبر AppStream بدءًا من تدفق 1.14 الافتراضي الأول فصاعدًا. تحافظ الحزم المنفصلة على إصدار الحزمة الدقيق، وهوية تدفق الوحدة، وتسمية الوحدات (modularity label)، وتخطيط الحزمة، وABI لكل واحد من التدفقات الرسمية الأربعة النهائية لـ CentOS Linux 8. يرقّي المثبّت فقط عائلة حزم مطابقة تمامًا ويرفض الاستبدال عبر التدفقات أو عبر البائعين المختلفين.
أصبح لدى AlmaLinux الآن إصلاحات رسمية كاملة لثغرات NGINX2Root الخمس الرئيسية
على كل تدفق مدعوم. الحزم اللاحقة مهمة: على AlmaLinux 9 هذه
هي بنيات 1.20 .alma.4 الافتراضية، و1.24 .alma.4، و1.26 .alma.2؛ وعلى
AlmaLinux 10 فهي بنية 1.26 .alma.3. حزم .alma.2/.alma.3 الأقدم
من الإشعارات الأولية أصلحت فقط مشكلتي HTTP/2. حدّث من
مستودعات AlmaLinux العادية بدلًا من تثبيت حزمة CentOS:
sudo dnf update nginx 'nginx-*'
sudo nginx -t
يجب عدم تثبيت حزم CentOS Linux 8 على AlmaLinux. يجب ترحيل تدفقات AlmaLinux 8 المتقاعدة 1.14 و1.16 و1.18 و1.20 و1.22 إلى التدفق المدعوم 1.24. لم يتلقَّ التدفق المتقاعد 1.22 في AlmaLinux 9 هذه الإصلاحات. يتضمن الإصدار v1.4.0 حزمة أصلية مطابقة لذلك التدفق المتقاعد حيث لا يكون ترحيل التدفق الفوري عمليًا.
لا يزال RHEL 8 وRocky Linux 8 يشحنان عائلات NGINX 1.24 AppStream المعرّضة للثغرات. يوفر الإصدار v1.6.1 إصلاحات ساخنة أصلية منفصلة تتضمن جميع الإصلاحات السبعة المنطبقة. يحافظ كل منها على تقسيم الحزم الدقيق لذلك المورّد، والتكوين، وABI، وسلالة الإصدار، وهوية الوحدة:
| المورّد | الحزمة الأساسية | حزمة الإصلاح الساخن | هوية الوحدة |
|---|---|---|---|
| RHEL 8 | 1:1.24.0-3.module+el8.10.0+25265+69171071.6 | 1:1.24.0-3.module+el8.10.0+25265+69171071.6.0.1.hp1 | nginx:1.24:8100020261102220528:489197e6 |
| Rocky Linux 8 | 1:1.24.0-3.module+el8.10.0+40424+5b12c67a.6 | 1:1.24.0-3.module+el8.10.0+40424+5b12c67a.6.0.1.hp1 | nginx:1.24:8100020261111132044:e155f54d |
ترفض برامج التثبيت أي مورّد أو إصدار أو تدفق أو معمارية أو سلالة حزم أخرى. تحل حزمة المورّد اللاحقة .7 محل الإصلاح الساخن المطابق عبر ترتيب الإصدارات العادي في DNF.








